Polymarketがまたハッキング?2024年以降の全インシデントと、Polymarketは今安全なのか
2024年から2026年11月までにPolymarketで起きたハッキング、フィッシングの波、結果確定をめぐる紛争を日付順にすべてまとめました。何が攻撃され、いくら奪われ、誰が返金を受けたのか、そして本当にアカウントを守れる習慣は何かを解説します。
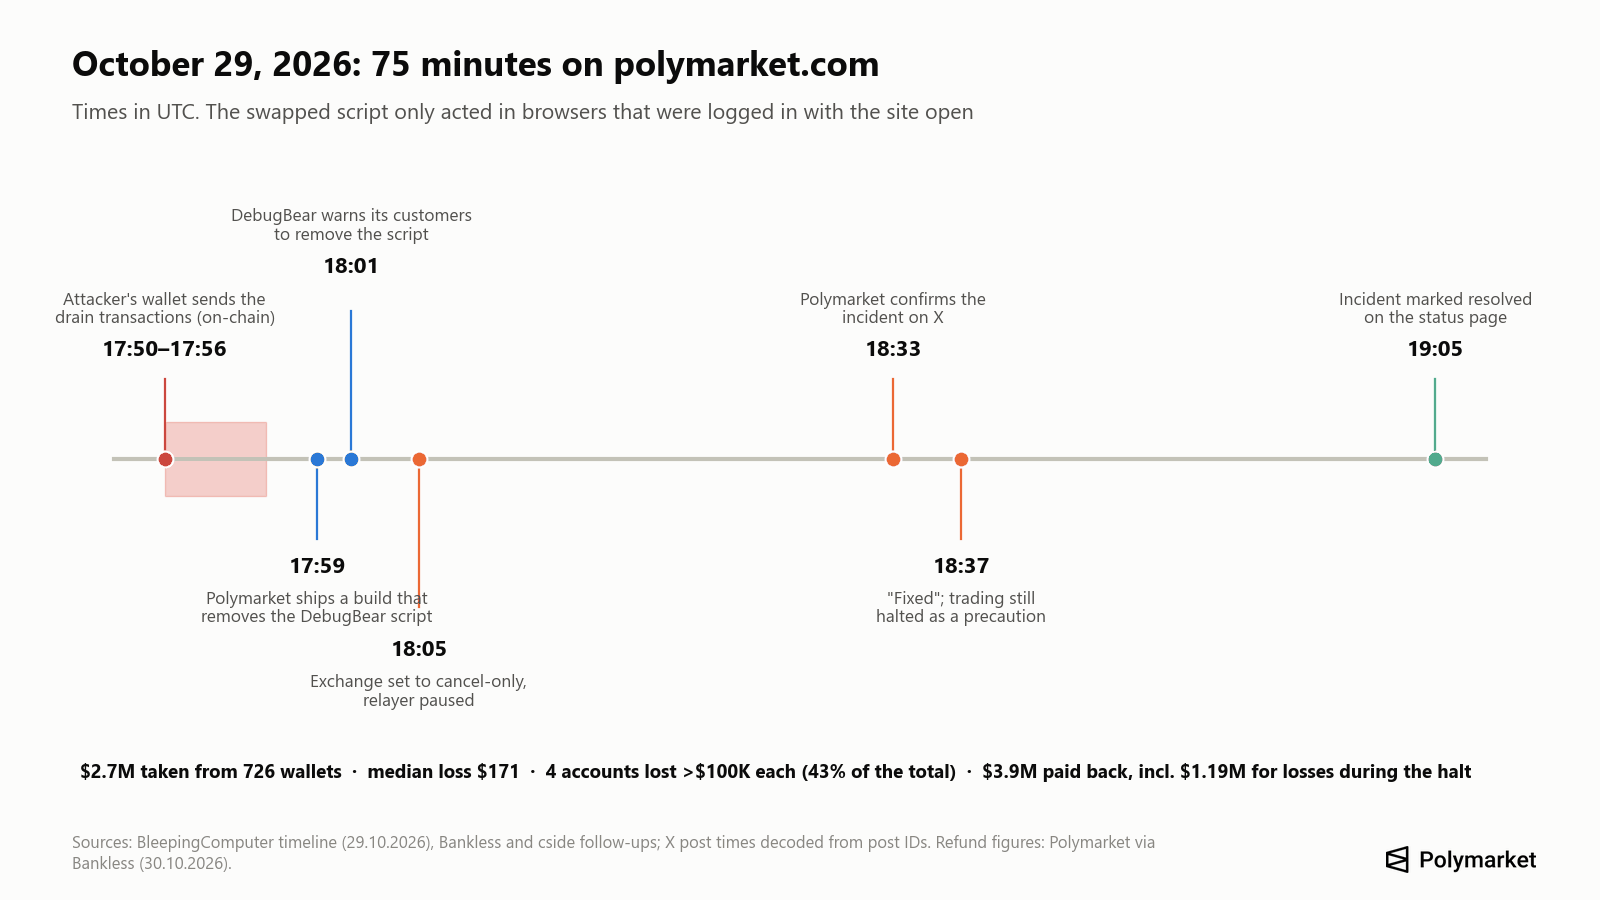
はい、Polymarketはまたハッキングされました。2026年10月29日、攻撃者はパフォーマンス監視サービスDebugBearのドメインを乗っ取りました。polymarket.comではこのサービスのスクリプトが動いており、攻撃者はそれをドレイナー(資金を抜き取るスクリプト)に差し替えました。UTC 18:00の少し前にPolymarketが削除するまで、このスクリプトはログイン中の訪問者のセッションを使ってポジションを売却し、資金を外部に移しました。Polymarketによると、726のウォレットから$2.7Mが奪われました。同社は$3.9Mを返金しており、そのうち$1.19Mは取引停止中に損失を出したトレーダーへの補償です。
ウェブサイトが読み込んだコードがユーザーに向けられたのは、この四か月で二度目です。6月には、乗っ取られた外部ベンダーのスクリプトによって約$3Mが奪われました。2024年以降で数えると、PolymarketのユーザーまたはPolymarket自身のウォレットが被害を受けたセキュリティインシデントは12件あり、そのほかにハッキングと呼ばれることの多い、結果確定をめぐる紛争が三件あります。どの盗難でも、攻撃者は入金を保管し取引を決済するスマートコントラクトを破ってはいません。侵入経路はその周囲にありました。ログインプロバイダー、ウェブサイト上のコード、社内ウォレットの鍵、偽サイト、サードパーティのボットです。
以下では、すべてのインシデントを日付・金額・出典付きで紹介し、10月29日に何が起きたかを分単位で追います。盗まれた資金が今どこにあるか(11月4日に攻撃者のウォレットを確認しました)、そしてどの習慣がどの攻撃を防げたかも説明します。
2026年11月4日 11:00 UTC時点の情報です。Polymarketは10月のインシデントの事後報告書(ポストモーテム)をまだ公表していません。数字は出典によって10〜30%異なります。まずPolymarket自身の数字を示し、その後に幅を示します。
Polymarketハッキングの年表:2024〜2026年の全インシデント
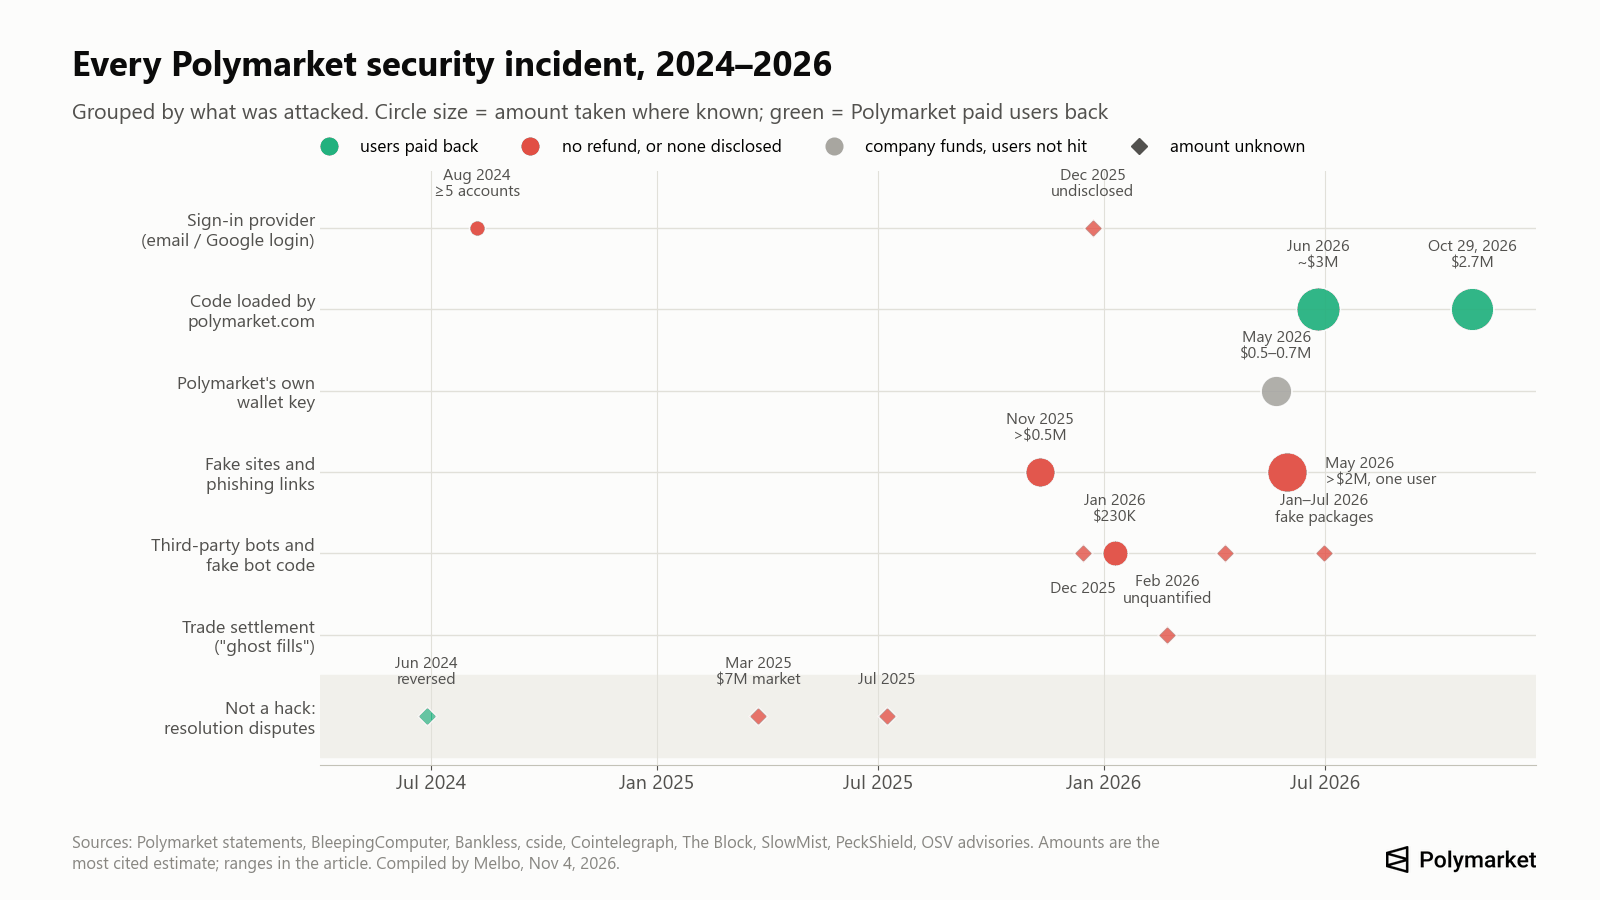
| 日付 | 攻撃対象 | 何が起きたか | 被害額 | ユーザーへの返金 |
|---|---|---|---|---|
| 2024年8月 | ログインプロバイダー(Googleログイン) | 入金がプロキシウォレットからフィッシング用アドレスに移された。サポートは同様の事例を5回見たと説明 | 名前の出た被害者二人で$5,197と$745。総額は不明 | 返金の報告なし |
| 2025年11月10〜11日 | ユーザー(マーケットのコメント欄のリンク経由) | 偽のPolymarketログイン画面と偽のCloudflare認証で、被害者に悪意あるコマンドを実行させた | $500,000超(出典は一つ) | 約束されたとの報道あり。未確認 |
| 2025年12月22〜24日 | ログインプロバイダー(メールログイン) | 「サードパーティの認証プロバイダー」の欠陥を通じてアカウントが空にされた | 非公表、「少数のユーザー」 | 非公表 |
| 2025年12月 | ボットの利用者 | GitHubのオープンソースのコピートレードボットが、ユーザーの秘密鍵を攻撃者に送信 | 不明 | なし |
| 2026年1月7〜13日 | Telegramの取引ボットPolycule | ユーザーの鍵を自社サーバーで保管していたボットから資金が抜き取られた | 約$230,000 | ボット運営チームが約束。支払われた証拠なし |
| 2026年1〜7月 | 開発者とボットの利用者 | npm、crates.io、GitHubで、鍵を盗む偽の「Polymarket SDK」やボットのパッケージが少なくとも9回の波で出回った | 非公表 | なし |
| 2026年2月19〜25日 | 取引の決済(「ゴーストフィル」) | 攻撃者が、負けている約定済みの取引を決済前にキャンセルし、損失をマーケットメイカーに負わせた | 定量化できず | なし。4月のアップグレードで一部修正 |
| 2026年5月22日 | Polymarket社内の報酬用ウォレット | 秘密鍵が盗まれた | 会社資金$520,000〜$700,000 | ユーザーへの影響なし |
| 2026年5月31日 | 大口トレーダー一人 | 偽のPolymarketサイト | $2M超(出典の信頼性は低い) | なし |
| 2026年6月2日 | ユーザー | ウォレットドレイナー付きの偽「POLY Community Rewards」エアドロップページ | 不明 | なし |
| 2026年6月25日 | polymarket.comが読み込むコード | 乗っ取られたベンダーのスクリプトがユーザーに悪意ある承認への署名を求め、pUSDを奪った | 11〜15のウォレットから約$3M | 全額返金を約束 |
| 2026年10月29日 | polymarket.comが読み込むコード(DebugBear) | 差し替えられたスクリプトがログイン中のセッションを使ってポジションを売却し、資金を移した | 726のウォレットから$2.7M | $3.9Mを支払い済み(取引停止中の損失分$1.19Mを含む) |
各行の出典は以下の各セクションにあります。ほかに、確認できなかった主張が二つ出回っています。一つは2026年4月に「xorcat」というユーザーが投稿した、300,000件の記録が流出したとされる件です(公開プロフィールとウォレットアドレスで、メールアドレス、パスワード、身分証明書は含まれない)。もう一つはウォール・ストリート・ジャーナルが報じた2026年9月の別の詐欺の波で、盗まれたデビットカードを使って米国版アプリで約$10Mの取引資金を入金しようとしたものです(Futurism)。後者は決済詐欺であり、アカウントのハッキングではありません。
傾向はグラフから明らかです。2026年半ばまでは、損失の大半はユーザー側から生じていました。共有されたログインコード、偽サイト、鍵を預かるボットです。2026年に入ると、最大の盗難二件はPolymarket自身のウェブサイトから、外部ベンダーから読み込んだコードを通じて起きました。
Polymarketは安全?2026年の安全性
Polymarketのコントラクトは持ちこたえていますが、その周囲の層は持ちこたえていません。入金を保管し取引を決済するコントラクトは、2026年3月から8月にかけてCantina、Quantstamp、Certora、SigmaPrime、Zellic、Pashovの監査を受けており、Cantinaを通じたバグバウンティも実施されています(Polymarketのドキュメント)。2024年以降、これらのコントラクトのバグが原因の盗難は一件もありません。コントラクトレベルの唯一の問題である2026年2月の「ゴーストフィル」(ghost fills)は、攻撃者が負けている取引をキャンセルできるというもので、他人の資金を引き出せるものではありませんでした。
リスクは四つの場所にあります。
- ウェブサイト。 2026年には二度、外部ベンダーから読み込まれたスクリプトがpolymarket.com上で動き、ログイン中のユーザーから資金を盗みました。本物のサイトだったので、ブックマークではこれを防げません。
- ログインの層。 メールやGoogleのアカウントは、その背後にあるウォレットの鍵を管理するプロバイダーに依存しています。その欠陥によって、2024年と2025年にアカウントから資金が抜き取られました。
- 自分のデバイスと習慣。 偽サイト、コメント欄のリンク、偽のエアドロップは今も通用します。また、6桁のログインコードを他人に教えてしまった場合の損失は回復できないと、Polymarketは説明しています。
- サードパーティのツール。 秘密鍵を求めるTelegramボットやコピートレード用スクリプトは、資金を抜き取られたり、もともと盗むために作られていたりしました。
多額の残高を置いている人にとって重要な事実がさらに二つあります。Polymarketのドキュメントは出金を「即時かつ無料」と説明しており、出金の待機時間やアドレスの許可リストはありません(Polymarketのドキュメント)。また、Polymarketアカウント内の二要素認証に関する公式ヘルプ記事は見つかりませんでした。つまり、あなたのセッションや鍵を握った人は数分ですべてを移せます。守りになるのは、どうログインするか、そしてどれだけの資金をそこに置いておくかです。
Polymarketは、自社のウェブサイトに原因があった場合(2026年6月と10月)や、誤りだと判断した結果確定を覆した場合(2024年)には、ユーザーに返金しています。ログインプロバイダー経由の乗っ取り、フィッシング、サードパーティのボットについては、返金を公表していません。
10月29日のPolymarket DebugBearハッキングで何が起きたのか
DebugBearは「リアルユーザーモニタリング」を提供しています。実際の訪問者にとってサイトがどれだけ速く読み込まれるかを測る小さなスクリプトです。Polymarketはこれをpolymarket.comで使っていました。DebugBearによると、攻撃者はスクリプトの読み込み元ドメインのDNSを乗っ取り、自分たちのサーバーに向けました(SecurityWeek)。このスクリプトを使っていたすべてのサイトが、代わりに攻撃者のファイルを読み込むようになりました。
Polymarket上では、差し替えられたファイルが訪問者のログイン状態を確認しました。ログインしていなければ何もしません。ログインしていれば、Polymarket自身のページがすでに準備していた取引クライアントを見つけて利用しました(cside、ohey.ca)。
- メールやGoogleのアカウントには何の確認画面も表示されませんでした。スクリプトはポジションに対して価格の97%、次に50%、最後に最低価格で売り注文を出し、現金をすべて回収しました(defiprime)。
- MetaMaskなどのブラウザウォレットでログインしたアカウントには、ポジションのトークンを移す「DepositWallet」という署名リクエストが表示されました。拒否した人はポジションを守れました。
資金はPolymarket自身の取引リレイヤーを通って攻撃者のアドレス0x3F99…Ffc18に送られたため、サイトのセキュリティルールからは通常の通信に見えました。Hudson Rockの研究者は、シードフレーズや秘密鍵がコピーされた形跡は見つけていません(BleepingComputer)。
タイムライン(UTC):攻撃者の取引が集中したのは17:50から17:56までです。ある分析では、最初の資金が攻撃者に届いたのは17:10とされています(ohey.ca)。17:59にPolymarketはDebugBearのスクリプトを削除したビルドを公開し、18:05に取引所をキャンセルのみのモードにしてリレイヤーを停止しました。PolymarketはXで18:33に告知し、18:37に修正完了を伝え、19:05にインシデントを終了しました(BleepingComputer)。削除はすでにページを開いていたブラウザには反映されなかったため、タブを閉じることが重要でした。
被害額。 Polymarketの発表では726のウォレットから$2.7Mです(Bankless)。ほかの集計では$2.1M(The Record、初期の数字)から約$3.1M(AMLBot)まで、ウォレット数は710から737まで幅があります。被害者の多くは少額の損失でした。Bitqueryによると損失の中央値は$171ですが、四つのアカウントはそれぞれ$100,000超を失い、合計で全体の43%を占めます(Bankless経由)。
Polymarketが変えたこと。 スクリプトを削除し、すべての有効なログインセッションをリセットし、事件を法執行機関に付託しました。さらに、サードパーティのコードについて完全性チェック、バージョン固定、監視、より厳しいコンテンツセキュリティポリシー(CSP)を導入すると約束しました(cside)。セキュリティ研究者のScott Helmeは、サイトのポリシーがドレイナーの使ったすべてのドメインを許可していたこと、スクリプトを固定ハッシュに紐づけていれば差し替えられたファイルはブロックされていたことを指摘しています(Bankless経由)。
11月4日、私たちはログアウトした状態で自らpolymarket.comを読み込みました。DebugBearのスクリプトは、ページからもサイトのコンテンツセキュリティポリシーからも消えていました。現在このポリシーでは、スクリプトの読み込み元がサイト自身、Intercomのサポートチャット、Vercel、Googleログイン、Cloudflareのボット判定、別のvendor.polymarket.comサブドメインに限られ、いくつかの分析用スクリプトはバージョン付きのファイル名でPolymarket自身のドメインから配信されています。ログイン後に何が読み込まれるかは確認できませんでした。
Polymarketはハッキング被害者に返金する?
10月の件については、はい。しかも自動的に返金されます。Polymarketはオンチェーンと取引のデータから影響を受けたウォレットを特定したため、「申請やチケットは不要」としています(The Record)。10月30日の朝までに、726のウォレットのうち689が全額返金を受けました(Bankless)。さらに約5,500のウォレットに、取引停止中や強制売却による損失として合計$1.19Mが支払われました。二次的な報道では、$10,000を超える損失については免責同意書への署名と本人確認が必要だったとされていますが、Polymarketは公にそう述べていません。
申請は不要なので、「Polymarketの返金を受け取る」よう求めるメール、DM、ウェブサイトはすべてフィッシングです。
それ以前のインシデントでの対応はまちまちです。
| インシデント | 返金 |
|---|---|
| 2024年6月の結果確定をめぐる紛争(Barron Trumpのマーケット) | あり。Polymarketが結果を覆し、保有者に返金 |
| 2024年8月のGoogleログイン経由の資金流出 | 報告なし |
| 2025年11月のコメント欄フィッシング | 約束されたとの報道あり。確認は取れず |
| 2025年12月のログインプロバイダーの欠陥 | 「影響を受けたユーザーに連絡する」。公表された金額なし |
| 2026年6月のベンダースクリプト | 「全額返金する」。完了の報告なし |
| 2026年10月のDebugBearスクリプト | $3.9Mを自動で支払い |
| 6桁のログインコードの共有 | 「Polymarketのサポートは失われた資金を回復できません」 |
出典:The Block、Cointelegraph、The Block、GIGAZINE、Polymarketヘルプ。
これまでのルールはこうです。Polymarketは、自社のサイトや自社が選んだベンダーに原因がある場合は支払います。損失がユーザー側から始まった場合、公表された返金方針はありません。
自分のPolymarketアカウントはハッキングされた?確認方法
10月のインシデントでリスクがあったのは、10月29日、UTC 18:05に取引が停止されるまでのおよそ一時間に、ログインした状態でpolymarket.comをブラウザのタブで開いていた場合だけです。兆候は次のとおりです。
- アクティビティに、自分がしていない非常に安い価格での売却(価格の97%または50%、あるいは最低価格での注文)や、知らないアドレスへのポジションの移転がある。
- 10月30日以降に返金が残高に入っている。Polymarketは申請を待たずに、影響を受けたウォレットに支払いました。
- ブラウザウォレットを使っている場合:自分で始めた覚えのない「DepositWallet」の署名リクエストがあった。
それ以外の疑いがある場合は、PolygonscanでPolymarketのウォレットアドレス(MetaMaskのアドレスではなく、アカウントに表示される入金用アドレス)を開き、自分がしていないpUSD、USDC、ポジショントークンの送出がないか確認してください。Polymarketの公開エンドポイント`data-api.polymarket.com/v2/approvals?user=<あなたのアドレス>`で、どのコントラクトがPolymarketウォレットから資金を使えるかも確認できます。表示されるべきなのはPolymarket自身の取引所コントラクトだけです:0xe3333700…6c00Aa、0xE1111800…7B996B、0xe2222d27…310F59、およびNeg Risk Adapter 0xd91E80cF…A35296(Polymarketのドキュメント)。
盗まれた資金は今どこに?オンチェーンでの確認
2026年11月4日、調査者が特定した攻撃者のアドレスを確認しました(Polygonのブロック96,721,132、Ethereumのブロック26,340,768)。
- 10月。 差し替えられたスクリプトから見つかったアドレス0x3F99139F…Ffc18には、0.025 POLと約$4,100のUSDC.eが残っています。それ以外はほぼすべて移動済みです。BleepingComputerによると、攻撃当日に約28.6M POL(約$2.57M)がさらに三つのウォレットに送られました。
- 6月。 調査者は6月の盗難を一つのEthereumアドレス0xe65b1C58…71E1eDまで追跡しました。攻撃者が盗んだpUSDをブリッジしてスワップした後、このアドレスには1,892.92 ETHがありました(cside)。Polymarketの警告から約30時間以内に空になっています。6月26日UTC 07:08に100 ETH、UTC 20:49に1,788.5 ETHが送出されました。大きいほうの資金は二つ目のウォレットに三週間とどまり、7月18〜21日にきりのよい額(700、500、200、約100が四回、70 ETH)に分けられて、十以上の新しいアドレスに送られました。
6月のウォレットのある細部は、アドレスポイズニング詐欺がいかにありふれているかを示しています。盗難の後、攻撃者自身のアドレスに、似たアドレスから40件を超える少額の送金が届きました。泥棒が誤って間違ったアドレスをコピーすることを狙った、ボットによる送金です。
これらの資金が凍結されたという報告はありません。他のハッキング後に凍結されたステーブルコインとは異なり、POLとETHは発行体がブロックできません。両方の攻撃者がすぐに別の資産へ交換したのは、そのためかもしれません。
Polymarketに置いたお金は安全?スマートコントラクトはハッキングされた?
12件のインシデントのいずれでも、コントラクトのバグを通じて入金が盗まれたことはありません。これで質問の半分には答えられます。残りの半分は、あなたの残高の安全性は、ウォレットのために署名できるものの安全性で決まるということです。そして2024〜2026年には、それがログインプロバイダー、ウェブサイト、ユーザーのデバイスを通じて攻撃されました。
資金の保管の仕組み:登録すると、PolymarketはPolygon上にあなた専用のスマートコントラクトウォレットを作成します。2026年5月4日以降、新規アカウントには「Deposit Wallet」が作られます。それ以前のアカウントはProxyウォレット(メールまたはGoogleでログイン)かSafe(ブラウザウォレットでログイン)です(Polymarketのドキュメント)。各ウォレットは署名用の鍵で管理されています。ブラウザウォレットのユーザーの場合、その鍵は自分のウォレットにあります。メールのユーザーの場合は組み込み型ウォレットのプロバイダーが管理しており、ログイン中にreveal.magic.link/polymarketからエクスポートできます(Polymarketヘルプ)。担保はpUSDというUSDC裏付けのトークンで、古いガイドにあるUSDC.eではありません。
オンチェーンの予測市場には預金保険はなく、Polymarketの返金は会社の判断であって義務ではありません。
2026年5月の盗難は、よい対比になります。何者かがPolymarketの報酬用社内ウォレットの鍵を盗み、$520,000〜$700,000を奪いました(SlowMistの集計では$573,000で、そのうち$164,000は凍結)。Polymarketは「ユーザーの資金と市場の結果確定は安全」と述べ、ユーザーの損失は報告されていません(ForkLog)。
メールログインとウォレット、Polymarketのログインはどちらが安全?
多額の残高なら、これまでのどのインシデントでも、ブラウザウォレット(理想的にはハードウェアウォレットと組み合わせたもの)のほうが安全でした。少額の残高なら、メールログインのほうが簡単で、差はそれほど問題になりません。
- 2025年12月のインシデントは、ログインプロバイダーを通じてメールログインのアカウントを狙いました。ウォレットでのログインは影響を受けていません。メールで二要素認証を有効にしていたのに約$2,000を失ったと報告したユーザーもいます(CoinDesk)。
- 2026年10月のインシデントでは、メールのアカウントは確認画面もなく資金を抜かれましたが、ウォレットのユーザーには署名が求められ、拒否できました。
- 2026年6月のインシデントは逆でした。署名が必要だったため、内容を読まずに署名したユーザーが資金を失いました。
トレードオフはこうです。ウォレットでログインする場合はシードフレーズを自分で管理し、紛失や流出はすべて自己責任です。メールでログインする場合は受信箱が鍵になるので、メールアカウントを強力で使い回しのないパスワードと、認証アプリまたはパスキーで守ってください。
Polymarketアカウントを守る方法
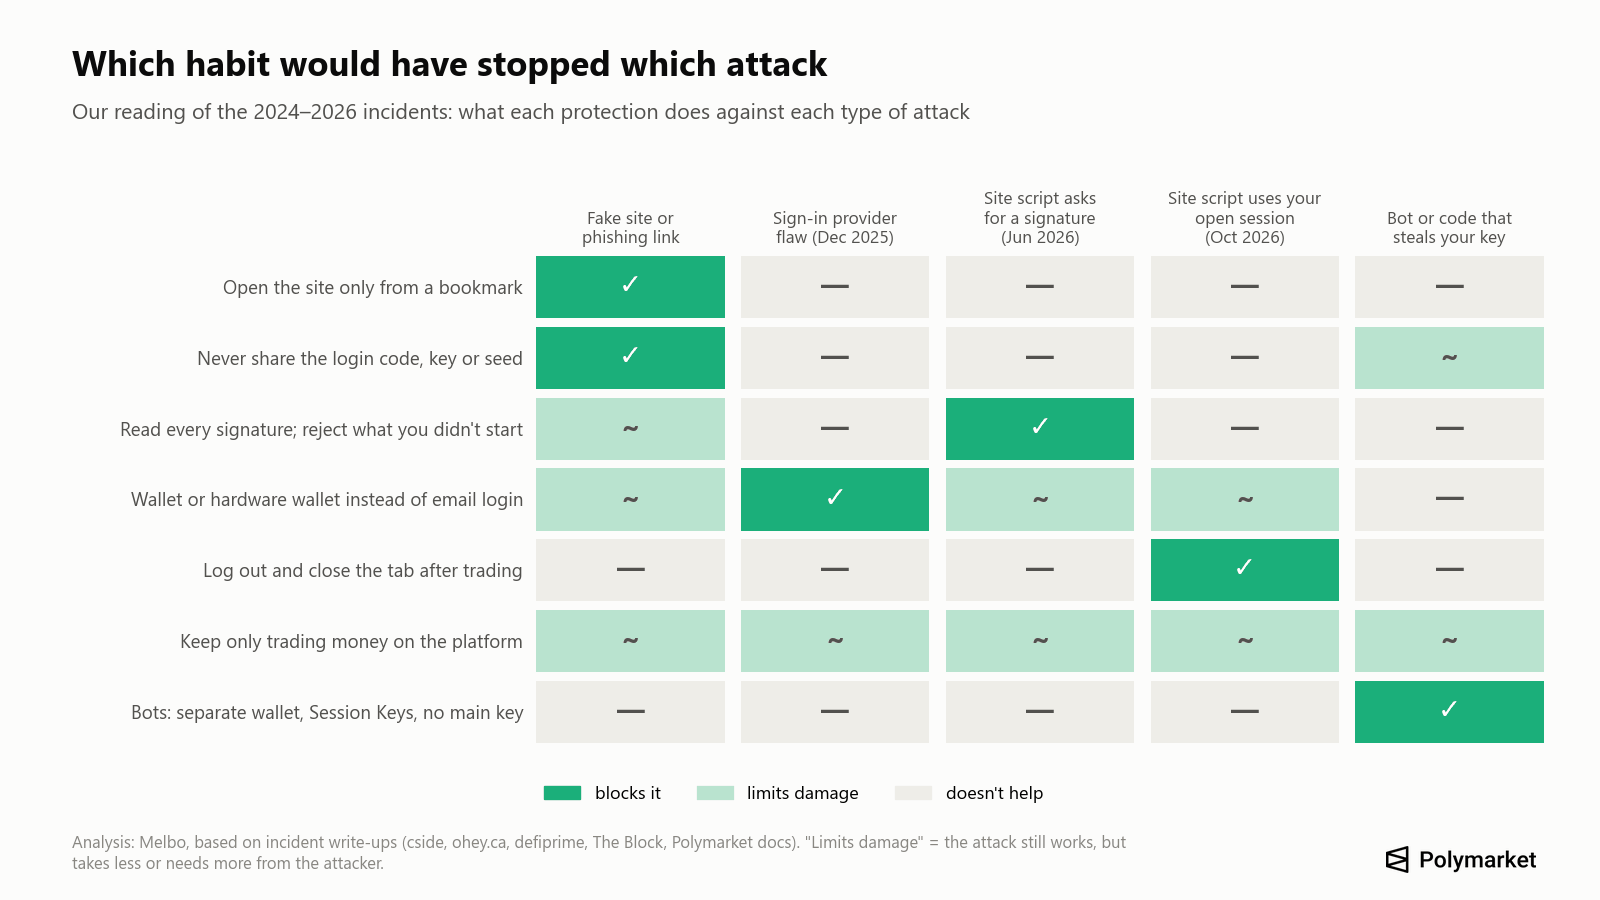
グラフのとおり、一つの習慣ですべての攻撃を防げるわけではありません。以下を組み合わせれば、上記のインシデントすべてをカバーできます。
- polymarket.comはブックマークか手入力でだけ開く。 検索広告、コメント欄のリンク、DM、メールからは開かないでください。2025〜2026年の偽ドメインには、見慣れない末尾(.cfd、.space)、サブドメインの細工(polymarket.com-v2…)、無料ホスティング(pages.dev、github.io)が使われていました(PhishDestroy)。
- 6桁のログインコード、秘密鍵、シードフレーズは誰にも教えない。「サポート」を名乗る相手も同じです。Polymarketは鍵を求めることは決してないとしています。
- 取引後はログアウトし、サイトをタブで開いたままにしない。 2026年のサイト攻撃は二件ともログイン中のセッションを必要としました。インシデントのニュースを見たら、すべてのタブを閉じて再読み込みしてください。
- すべての署名を読む。 通常の注文は、チェーン137上の「Polymarket CTF Exchange」からの型付きデータで、トークン、数量、売買の方向が含まれます。APIキーの作成時には「ClobAuth」と「This message attests that I control the given wallet」(このメッセージは、私が指定のウォレットを管理していることを証明します)というテキストが表示されます(Polymarketのドキュメント)。自分で始めていないものはすべて拒否してください。特に、知らないアドレスへの承認、「setApprovalForAll」、permit、トークンを移すバッチ取引には注意が必要です。
- 多額の残高がある場合は、メールではなくウォレット(理想的にはハードウェアウォレット)でログインする。そうすれば、すべての署名が表示されます。ウォレットのセキュリティ警告はオンにしておきましょう。
- ログインに使うメールやGoogleアカウントを守る:使い回しのないパスワード、認証アプリまたはパスキー。
- Polymarketには取引中の資金だけを置く。残りは自分で管理するウォレットに出金しておきましょう。攻撃者を止める出金の待機時間はありません。
- メインの鍵をTelegramボット、コピートレードツール、GitHubのスクリプトに渡さない。 ボットを動かすなら、少額の別ウォレットを使い、可能ならPolymarketのSession Keysを使ってください。取引はできても出金はできず、180日で失効します(Polymarketのドキュメント)。仕組みについてはPolymarketのトレーディングボットの記事で解説しています。
- 承認をときどき確認する。PolymarketのapprovalsエンドポイントやPolygon上のrevoke.cashを使い、知らない使用者(spender)は取り消してください。取り消しても、すでに署名した送金は元に戻りません。
- 「POLYエアドロップ」「返金を受け取る」「V2移行」といったメッセージは詐欺とみなす。 2026年11月4日時点でPolymarketにトークンはありません。Bloombergは10月、トークンは検討段階にすぎないと報じました。
- 鍵のエクスポートは、自分で開いたreveal.magic.link/polymarketからだけ行う。オフラインで保管し、ボットやサイトには絶対に貼り付けないでください。
- サポートへの連絡は、polymarket.comのチャットアイコンかsupport@polymarket.comだけで行う(米国版アプリはsupport@polymarket.us)(Polymarketヘルプ)。
注意すべきPolymarketの詐欺
- 返金フィッシング。 10月のインシデント後の返金は自動だったので、「受け取り」リンクはすべて偽物です。
- マーケットのコメント欄のリンク。 2025年11月、詐欺師はYesとNoの両方のシェアを保有して、自分のコメントが「Holders」の下に表示され続けるようにし、偽のログインページへのリンクを投稿しました。その先には偽のCloudflare認証があり、その「コピー」ボタンを押すと悪意あるコマンドがクリップボードに入る仕組みでした(teiss)。
- 偽のエアドロップ。 2026年6月の「Community Rewards」ページは250M POLYの配布をうたい、「受け取り資格の確認」のために接続したウォレットから資金を抜き取りました(PCrisk)。
- 偽のボットとSDK。 2026年1月から7月にかけて、悪意ある「Polymarket」パッケージの波を少なくとも九回確認しました。20以上のボットのクローンを抱えた乗っ取られたGitHub組織(StepSecurity)や、悪意あるnpmパッケージを30個取り込む偽のアービトラージボット(SafeDep)などです。インストールするのは、PolymarketのGitHubにある公式クライアントだけにしてください。
- 検索広告。 2026年2月、あるPolymarketトレーダーがGoogle上の偽のUniswap広告によって六桁ドルの資金を失いました(Protos)。同じ手口はどの暗号資産サイトにも使えます。
Polymarketアカウントの資金が抜かれた:今すぐやるべきこと
- polymarket.comのタブをすべて閉じてログアウトする。すべてのデバイスで行ってください。
- 何が起きたかを見極める。 一つの資産だけがなくなっているなら、承認か一回の署名済み送金が原因です。複数のトークンやチェーンにわたってすべてがなくなった、または新しく入金した資金がすぐに消える場合は、鍵かシードフレーズが盗まれています(revoke.cashのガイド)。
- 鍵が漏れたなら、そのウォレットは使うのをやめる。 新しいウォレットを作り、残った資産を移してください。漏れたウォレットを再び安全にすることはできません。
- 使われた承認を取り消す(あった場合)。
- Polymarketに連絡する。サイトのチャットかsupport@polymarket.comに、ウォレットアドレスとトランザクションハッシュを添えて送ります。
- 証拠を保存する:トランザクションハッシュ、アドレス、URL、スクリーンショット。Chainabuseと警察(米国ではIC3)に報告してください。
- 資金を取り戻すと持ちかけてくる人は無視する。 そうした相手もほぼ確実に詐欺師です。
Polymarketから資金を引き出すべき?
10月のインシデントを理由にすべてを引き出す必要はありません。スクリプトは削除され、セッションはリセットされ、被害者には返金されています。ただ、一連のインシデントはシンプルなルールを支持しています。Polymarketには実際に取引している分だけを置き、残りは自分で管理するウォレットに保管することです。出金の待機時間がないため、セッションや鍵を手に入れた攻撃者は数分で残高をすべて奪えます。つまり、プラットフォーム上の残高があなたの最大損失です。
Polymarket USは影響を受けた?
いいえ。10月の攻撃を受けたのは国際版サイトのpolymarket.comです。CFTCの規制を受ける別アプリのPolymarket USは影響を受けていません(CNBC)。米国版アプリには独自のアカウント、本人確認、サポート窓口があります。ウォール・ストリート・ジャーナルが2026年9月に報じたデビットカード詐欺の波は、米国版アプリに関するものでした。
結果確定をめぐる紛争:ハッキングではないが、よくハッキングと呼ばれるもの
Polymarketの「スキャンダル」として知られるものの中には、マーケットの結果確定をめぐる論争だったものがあります。PolymarketはUMAオラクルを使っています。誰でも結果を提案でき、誰でも異議を申し立てられ、UMAトークンの保有者が投票します。
- 2024年6月、Barron TrumpとDJTトークン。 UMAの投票者は「No」で確定させましたが、PolymarketはUMAが「この結果確定を誤った」として判定を覆し、保有者に返金しました(The Block)。
- 2025年3月、ウクライナの鉱物資源協定。 約$7Mのマーケットが、協定が署名されていないにもかかわらず「Yes」で確定しました。ユーザーはUMAの大口保有者を非難し、Polymarketは「前例がない」としつつも「マーケットの失敗ではない」と述べ、返金は行いませんでした(The Block)。
- 2025年7月、Zelenskyyのスーツ。 $237M超のマーケットが、異議申し立ての後に「No」へと覆りました(Decrypt)。
- 2026年。 配信者Clavicularに関する$16Mのマーケットは二回の異議申し立てを経ました。また7月には、Strategyによるビットコイン売却をめぐるマーケットの「No」判定について、トレーダー二人がニューヨークでPolymarketを提訴しました(Decrypt)。
これらはマーケットのルールの問題であり、アカウントのセキュリティの問題ではありません。ここでの防御策は、取引の前にマーケットの結果確定の情報源を読んでおくことです。詳しくはインサイダー取引と相場操縦の事例のレポートで説明しています。
このリストのまとめ方
2024年1月から2026年11月4日までを対象に、X、Discord、ヘルプセンターでのPolymarketの声明、セキュリティ研究(BleepingComputer、cside、Hudson Rock、SlowMist、PeckShield、Bubblemaps、Elliptic)、悪意あるパッケージのOSVデータベース、暗号資産メディアを調べました。Polymarketが認めたもの、オンチェーン調査者が追跡したもの、または少なくとも一つのセキュリティ系媒体が具体的な損失を報じたものを掲載しています。出典の弱い事例はその旨を明記しました。Xの一部の投稿の時刻は投稿IDから割り出しています。金額は当時の報道どおりで、出典の間で食い違う場合はPolymarket自身の数字を先に示しています。
2026年11月4日に行った独自の確認:公開されているPolygonとEthereumのノード、およびBlockscoutエクスプローラーによる攻撃者アドレスの残高と送出トランザクションの確認、そしてpolymarket.comがログアウト状態の訪問者に配信していたスクリプトとコンテンツセキュリティポリシーの確認です。
よくある質問
Polymarketはハッキングされた?
はい。Polymarketによると、2026年10月29日、polymarket.com上で乗っ取られたサードパーティのスクリプト(DebugBear)が、ログイン中のユーザー726人から$2.7Mを抜き取りました。2026年6月にも、別のベンダーのスクリプトを通じて同様の被害が起きています。
Polymarketは何回ハッキングされた?
2024年から2026年11月までに、Polymarketのユーザーまたは同社のウォレットが被害を受けたセキュリティインシデントは12件で、ほかに結果確定をめぐる紛争が三件あります。最大のものは2026年6月(約$3M)と2026年10月($2.7M)です。
Polymarketのスマートコントラクトはハッキングされた?
いいえ。入金を保管し取引を決済するコントラクトのバグが原因の盗難は一件もありません。攻撃者が使ったのは、ログインプロバイダー、ウェブサイト上のスクリプト、社内ウォレットの鍵、フィッシング、サードパーティのボットです。
10月のハッキング後、返金を申請する必要はある?
いいえ。Polymarketは影響を受けたウォレットに自動で支払いました。返金の申請を求めるメッセージはフィッシングです。
Polymarketに二要素認証はある?
2026年11月時点で、アカウント内の2FAについて説明したPolymarketの公式ヘルプ記事は見つかりませんでした。ログインに使うメールやGoogleアカウントを守るか、ハードウェアウォレットと組み合わせたウォレットでログインしてください。
多額の残高を置いてもPolymarketは安全?
対策をとった場合に限ります。メールではなくウォレットでログインし、取引後はログアウトし、プラットフォームには取引中の資金だけを置いてください。出金に待機時間がないため、そこにある残高がそのまま失いうる額です。
Polymarket USはハッキングされた?
いいえ。10月のインシデントの影響を受けたのは国際版サイトだけです。
Polymarketのトークンのエアドロップはある?
いいえ。2026年11月4日時点で、Polymarketはトークンを発行していません。「POLYの受け取り」ページはすべて詐欺です。
次のステップ
予測市場が初めての方は、予測市場の仕組みガイドで価格、確率、支払いを解説しています。上で紹介した習慣は、Melboを含むどの予測市場アプリにも当てはまります。自分の資金で予測市場を取引したい方は、Melboで$1から始められます。