Polymarket erneut gehackt? Alle Vorfälle seit 2024 und wie sicher Polymarket heute ist
Eine datierte Liste aller Hacks, Phishing-Wellen und umstrittenen Marktauflösungen bei Polymarket von 2024 bis November 2026: was angegriffen wurde, wie viel erbeutet wurde, wer entschädigt wurde und welche Gewohnheiten ein Konto wirklich schützen.
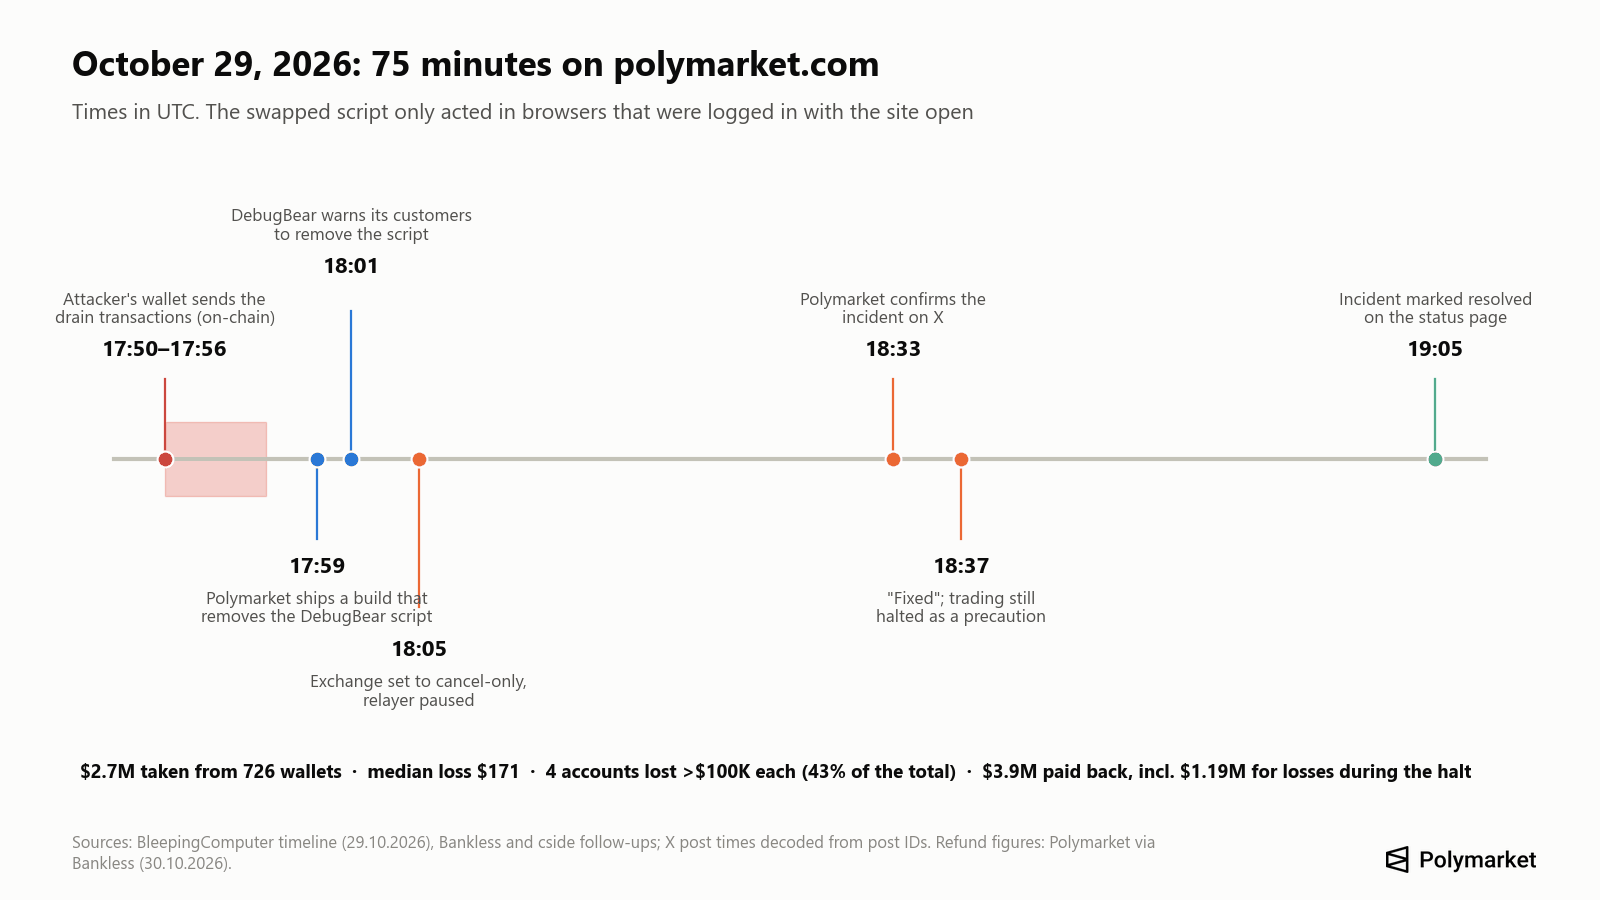
Ja, Polymarket wurde erneut gehackt. Am 29. Oktober 2026 übernahmen Angreifer die Domain von DebugBear, einem Dienst zur Performance-Überwachung, dessen Skript auf polymarket.com lief, und ersetzten dieses Skript durch einen Drainer. Bis Polymarket es kurz vor 18:00 UTC entfernte, nutzte es die offenen Sitzungen eingeloggter Besucher, um deren Positionen zu verkaufen und das Geld abzuziehen. Laut Polymarket wurden $2.7 Millionen aus 726 Wallets erbeutet. Polymarket hat $3.9 Millionen zurückgezahlt, darunter $1.19 Millionen für Trader, die während der Handelspause Geld verloren haben.
Es war das zweite Mal innerhalb von vier Monaten, dass von der Website geladener Code gegen die eigenen Nutzer gerichtet wurde: Im Juni erbeutete ein kompromittiertes Skript eines Dienstleisters rund $3 Millionen. Seit 2024 haben wir 12 Sicherheitsvorfälle gezählt, die Polymarket-Nutzer oder Polymarkets eigene Wallets trafen, dazu drei umstrittene Marktauflösungen, die oft als Hacks bezeichnet werden. Bei keinem der Diebstähle haben Angreifer die Smart Contracts geknackt, die Einlagen verwahren und Trades abwickeln. Sie kamen auf Umwegen hinein: über den Login-Anbieter, Code auf der Website, einen internen Wallet-Schlüssel, gefälschte Websites und Bots von Drittanbietern.
Im Folgenden finden Sie alle Vorfälle mit Datum, Beträgen und Quellen, den Ablauf des 29. Oktober Minute für Minute, wo das gestohlene Geld heute liegt (wir haben die Wallets der Angreifer am 4. November geprüft) und welche Gewohnheiten welchen Angriff verhindert hätten.
Stand: 4. November 2026, 11:00 UTC. Polymarket hat seinen Abschlussbericht zum Vorfall im Oktober noch nicht veröffentlicht. Die Zahlen weichen je nach Quelle um 10–30% voneinander ab; wir nennen zuerst die Zahl von Polymarket und danach die Spanne.
Chronik der Polymarket-Hacks: alle Vorfälle von 2024 bis 2026
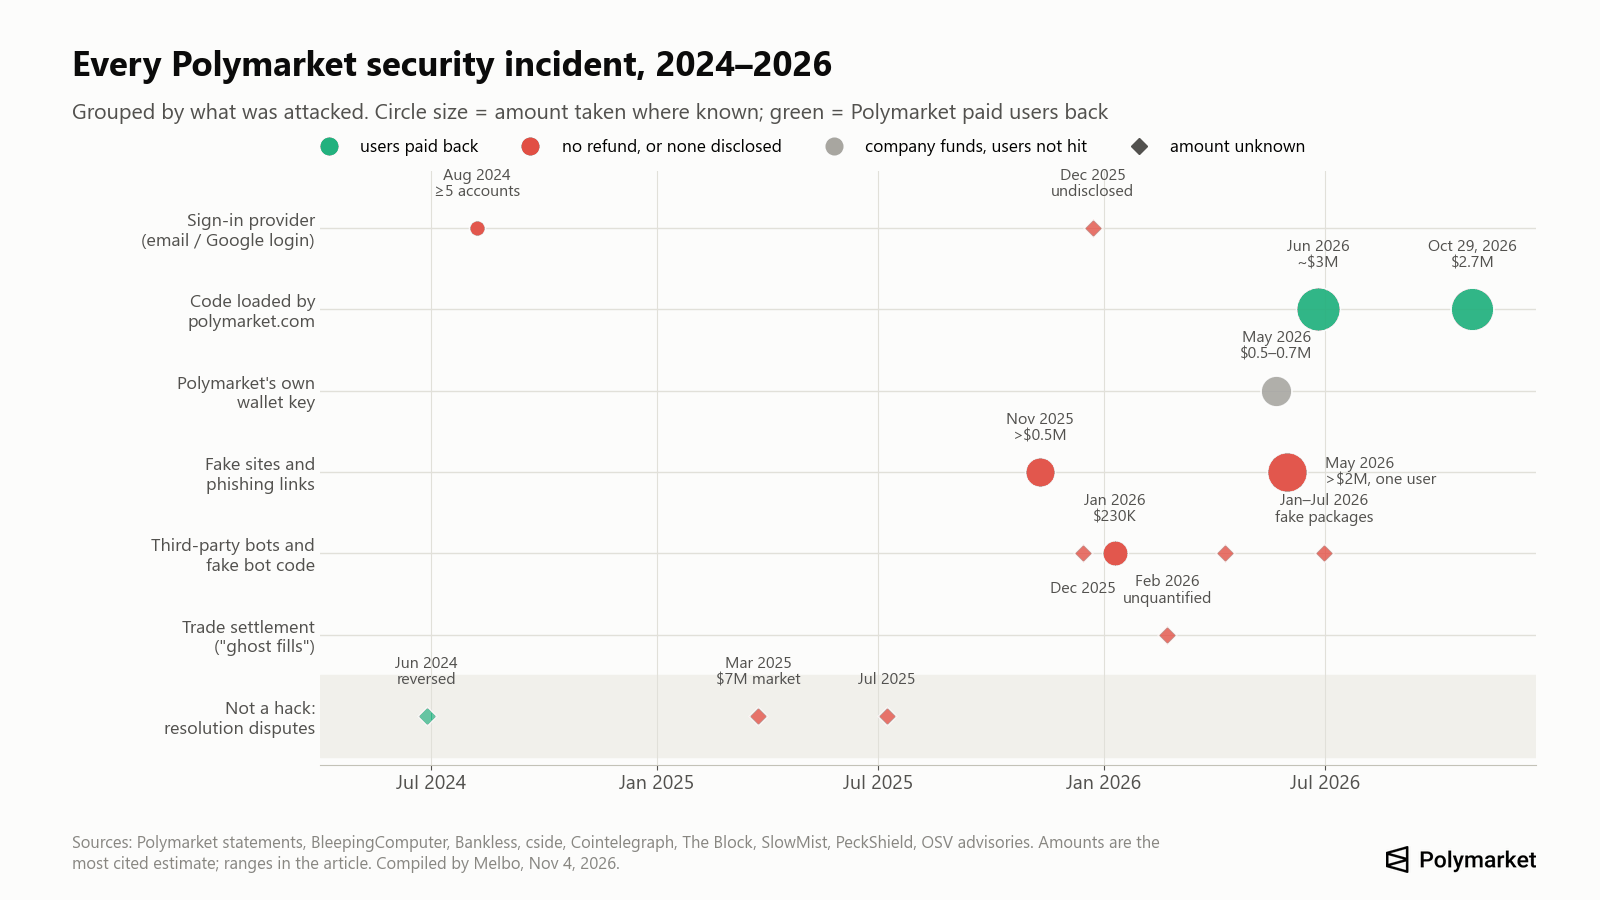
| Datum | Angriffsziel | Was geschah | Erbeutet | An Nutzer erstattet |
|---|---|---|---|---|
| Aug. 2024 | Login-Anbieter (Google-Login) | Einlagen wurden aus Proxy-Wallets an eine Phishing-Adresse abgezogen; laut Support kam der Fall 5-mal vor | $5,197 und $745 bei zwei namentlich bekannten Opfern; Gesamtsumme unbekannt | Keine Erstattungen bekannt |
| 10.–11. Nov. 2025 | Nutzer, über Links in Marktkommentaren | Gefälschter Polymarket-Login und gefälschte Cloudflare-Prüfung, die Opfer einen schädlichen Befehl ausführen ließ | Über $500,000 (eine Quelle) | Angeblich zugesagt; nicht bestätigt |
| 22.–24. Dez. 2025 | Login-Anbieter (E-Mail-Login) | Konten über eine Schwachstelle bei einem „externen Authentifizierungsanbieter“ geleert | Nicht bekannt, „eine kleine Zahl von Nutzern“ | Nicht bekannt gegeben |
| Dez. 2025 | Bot-Nutzer | Ein Open-Source-Copy-Trading-Bot auf GitHub schickte die privaten Schlüssel der Nutzer an einen Angreifer | Unbekannt | Nein |
| 7.–13. Jan. 2026 | Polycule, ein Trading-Bot auf Telegram | Der Bot, der die Schlüssel der Nutzer auf seinem Server speicherte, wurde leergeräumt | Rund $230,000 | Vom Bot-Team zugesagt; kein Beleg für eine Auszahlung |
| Jan.–Jul. 2026 | Entwickler und Bot-Nutzer | Mindestens 9 Wellen gefälschter „Polymarket SDK“- und Bot-Pakete auf npm, crates.io und GitHub, die Schlüssel stehlen | Nicht veröffentlicht | Nein |
| 19.–25. Feb. 2026 | Abwicklung von Trades („Ghost Fills“) | Angreifer stornierten vor der Abwicklung zusammengeführte Trades, bei denen sie verloren, auf Kosten der Market Maker | Nicht beziffert | Nein; durch ein Upgrade im April teilweise behoben |
| 22. Mai 2026 | Interne Rewards-Wallet von Polymarket | Privater Schlüssel gestohlen | $520,000–$700,000 aus Firmenmitteln | Nutzer nicht betroffen |
| 31. Mai 2026 | Ein großer Trader | Gefälschte Polymarket-Website | Über $2 Millionen (schwach belegt) | Nein |
| 2. Juni 2026 | Nutzer | Gefälschte Airdrop-Seite „POLY Community Rewards“ mit Wallet-Drainer | Unbekannt | Nein |
| 25. Juni 2026 | Von polymarket.com geladener Code | Ein kompromittiertes Dienstleister-Skript forderte Nutzer auf, eine schädliche Freigabe zu signieren, und nahm dann ihre pUSD | Rund $3 Millionen aus 11 bis 15 Wallets | Volle Erstattung zugesagt |
| 29. Okt. 2026 | Von polymarket.com geladener Code (DebugBear) | Ein ausgetauschtes Skript nutzte offene Sitzungen, um Positionen zu verkaufen und Geld abzuziehen | $2.7 Millionen aus 726 Wallets | $3.9 Millionen ausgezahlt, inkl. $1.19 Millionen für Verluste durch die Handelspause |
Die Quellen zu jeder Zeile finden Sie in den Abschnitten unten. Zwei weitere Behauptungen kursieren, die wir nicht bestätigen konnten: ein angebliches Leak von 300,000 Datensätzen (öffentliche Profile und Wallet-Adressen, keine E-Mails, Passwörter oder Ausweisdokumente), das ein Nutzer namens „xorcat“ im April 2026 veröffentlichte, und eine separate Betrugswelle im September 2026, bei der laut Wall Street Journal mit gestohlenen Debitkarten versucht wurde, Trades im Umfang von rund $10 Millionen in der US-App zu finanzieren (Futurism). Letzteres ist Zahlungsbetrug, kein Konto-Hack.
Das Muster ist im Diagramm deutlich zu sehen. Bis Mitte 2026 entstanden die meisten Verluste auf Nutzerseite: weitergegebene Login-Codes, gefälschte Websites, Bots, die Schlüssel verwahren. 2026 kamen die beiden größten Diebstähle von Polymarkets eigener Website, über Code, den sie von externen Dienstleistern lud.
Ist Polymarket 2026 sicher?
Die Contracts von Polymarket haben gehalten, die Schichten um sie herum nicht. Die Contracts, die Einlagen verwahren und Trades abwickeln, wurden zwischen März und August 2026 von Cantina, Quantstamp, Certora, SigmaPrime, Zellic und Pashov auditiert, und ein Bug-Bounty-Programm läuft über Cantina (Polymarket-Dokumentation). Kein Diebstahl seit 2024 ging auf einen Fehler in ihnen zurück. Das einzige Problem auf Contract-Ebene, die „Ghost Fills“ im Februar 2026, erlaubte Angreifern, Trades zu stornieren, bei denen sie verloren; niemand konnte damit das Geld anderer abheben.
Das Risiko liegt an vier Stellen:
- Die Website. Zweimal lief 2026 ein Skript eines externen Dienstleisters auf polymarket.com und bestahl eingeloggte Nutzer. Ein Lesezeichen schützt davor nicht, denn es war die echte Website.
- Die Login-Ebene. E-Mail- und Google-Konten hängen vom Anbieter ab, der den dahinterliegenden Wallet-Schlüssel verwaltet. Seine Schwachstellen haben 2024 und 2025 Konten geleert.
- Ihr eigenes Gerät und Ihre Gewohnheiten. Gefälschte Websites, Links in Kommentaren und falsche Airdrops funktionieren weiterhin, und ein weitergegebener 6-stelliger Login-Code ist ein Verlust, den Polymarket nach eigener Aussage nicht zurückholen kann.
- Tools von Drittanbietern. Telegram-Bots und Copy-Trading-Skripte, die nach Ihrem privaten Schlüssel fragen, wurden leergeräumt oder waren von vornherein zum Stehlen gebaut.
Für alle, die dort ein größeres Guthaben halten, sind zwei weitere Fakten wichtig. Die Dokumentation von Polymarket beschreibt Auszahlungen als „sofort und kostenlos“, ohne Auszahlungsverzögerung oder Adress-Whitelist (Polymarket-Dokumentation). Und wir haben keinen offiziellen Hilfeartikel zur Zwei-Faktor-Authentifizierung innerhalb eines Polymarket-Kontos gefunden. Wer Ihre Sitzung oder Ihren Schlüssel kontrolliert, kann also alles in wenigen Minuten abziehen; der Schutz liegt darin, wie Sie sich anmelden und wie viel Sie dort liegen lassen.
Polymarket hat Nutzer entschädigt, wenn die eigene Website schuld war (Juni und Oktober 2026) und wenn es eine Marktauflösung kippte, die es für falsch hielt (2024). Für Kontoübernahmen über den Login-Anbieter, Phishing oder Bots von Drittanbietern hat Polymarket keine Erstattungen veröffentlicht.
Was geschah beim DebugBear-Hack bei Polymarket am 29. Oktober?
DebugBear verkauft „Real User Monitoring“: ein kleines Skript, das misst, wie schnell eine Website für echte Besucher lädt. Polymarket setzte es auf polymarket.com ein. Laut DebugBear kaperten die Angreifer das DNS der Domain, von der das Skript geladen wird, und leiteten sie auf ihren eigenen Server um (SecurityWeek). Jede Website, die das Skript nutzte, lud stattdessen die Datei der Angreifer.
Auf Polymarket prüfte die ausgetauschte Datei, ob der Besucher eingeloggt war. Wenn nicht, tat sie nichts. Wenn ja, griff sie auf den Trading-Client zu, den Polymarkets eigene Seite bereits eingerichtet hatte, und nutzte ihn (cside; ohey.ca):
- E-Mail- und Google-Konten erhielten überhaupt keine Abfrage. Das Skript platzierte Verkaufsorders für ihre Positionen zu 97% des Preises, dann zu 50%, dann zum Mindestpreis, und räumte das Guthaben ab (defiprime).
- Konten, die mit einer Browser-Wallet wie MetaMask angemeldet waren, sahen eine Signaturanfrage mit der Bezeichnung „DepositWallet“, die ihre Positions-Token verschob. Wer sie ablehnte, behielt seine Positionen.
Das Geld floss über Polymarkets eigenen Transaktions-Relayer an die Adresse des Angreifers 0x3F99…Ffc18, sodass der Datenverkehr für die Sicherheitsregeln der Website normal aussah. Die Forscher von Hudson Rock fanden keine Hinweise darauf, dass Seed-Phrasen oder private Schlüssel kopiert wurden (BleepingComputer).
Der Ablauf in UTC: Die Hauptwelle der Transaktionen des Angreifers lief von 17:50 bis 17:56; einer Analyse zufolge kamen die ersten Mittel bereits um 17:10 beim Angreifer an (ohey.ca). Um 17:59 spielte Polymarket einen Build aus, der das DebugBear-Skript entfernte, und um 18:05 schaltete es die Börse in den Cancel-only-Modus und pausierte den Relayer. Polymarket meldete den Vorfall um 18:33 auf X, erklärte ihn um 18:37 für behoben und schloss ihn um 19:05 ab (BleepingComputer). Die Entfernung erreichte keine Browser, in denen die Seite bereits geöffnet war; deshalb war es wichtig, Tabs zu schließen.
Wie viel erbeutet wurde. Polymarket nennt $2.7 Millionen aus 726 Wallets (Bankless). Andere Zählungen reichen von $2.1 Millionen (The Record, frühe Angabe) bis rund $3.1 Millionen (AMLBot) und von 710 bis 737 Wallets. Die meisten Opfer verloren wenig: Bitquery beziffert den Medianverlust auf $171, während vier Konten jeweils mehr als $100,000 verloren und zusammen 43% der Gesamtsumme ausmachen (via Bankless).
Was Polymarket geändert hat. Polymarket entfernte das Skript, setzte alle aktiven Login-Sitzungen zurück, schaltete die Strafverfolgungsbehörden ein und versprach Integritätsprüfungen, fest gepinnte Versionen, Monitoring und eine strengere Content Security Policy für Code von Drittanbietern (cside). Der Sicherheitsforscher Scott Helme wies darauf hin, dass die Richtlinie der Website jede vom Drainer genutzte Domain erlaubte und dass das Festlegen des Skripts auf einen festen Hash die ausgetauschte Datei blockiert hätte (via Bankless).
Wir haben polymarket.com am 4. November selbst aufgerufen, ohne eingeloggt zu sein. Das DebugBear-Skript war von der Seite und aus der Content Security Policy der Website verschwunden. Diese Richtlinie erlaubt Skripte jetzt nur noch von der Website selbst, dem Intercom-Support-Chat, Vercel, dem Google-Login, der Bot-Prüfung von Cloudflare und einer separaten Subdomain vendor.polymarket.com, und mehrere Analyse-Skripte werden unter versionierten Dateinamen von Polymarkets eigener Domain ausgeliefert. Was nach dem Login geladen wird, konnten wir nicht sehen.
Erstattet Polymarket gehackten Nutzern ihr Geld?
Für Oktober ja, und zwar automatisch. Polymarket gibt an, die betroffenen Wallets anhand von On-Chain- und Handelsdaten ermittelt zu haben, deshalb seien „keine Anträge oder Tickets“ nötig (The Record). Bis zum Morgen des 30. Oktober waren 689 der 726 Wallets vollständig entschädigt (Bankless). Rund 5,500 weitere Wallets erhielten insgesamt $1.19 Millionen für Verluste während der Handelspause oder durch Zwangsverkäufe. Sekundärquellen zufolge mussten Betroffene bei Verlusten über $10,000 eine Verzichtserklärung unterschreiben und ihre Identität nachweisen; Polymarket hat das nicht öffentlich gesagt.
Da kein Antrag nötig ist, ist jede E-Mail, Direktnachricht oder Website, die Sie auffordert, „Ihre Polymarket-Erstattung zu beantragen“, Phishing.
Bei früheren Vorfällen ist die Bilanz gemischt:
| Vorfall | Erstattung |
|---|---|
| Umstrittene Marktauflösung im Juni 2024 (Markt zu Barron Trump) | Ja, Polymarket kippte das Ergebnis und entschädigte die Inhaber |
| Abflüsse über Google-Login im August 2024 | Keine bekannt |
| Phishing in Kommentarspalten im November 2025 | Angeblich zugesagt; wir fanden keine Bestätigung |
| Schwachstelle beim Login-Anbieter im Dezember 2025 | „Wir werden uns mit den betroffenen Nutzern in Verbindung setzen“; keine öffentliche Zahl |
| Dienstleister-Skript im Juni 2026 | „Volle Erstattung“; Abschluss nicht gemeldet |
| DebugBear-Skript im Oktober 2026 | $3.9 Millionen automatisch ausgezahlt |
| Weitergegebener 6-stelliger Login-Code | „Der Polymarket-Support kann verlorene Mittel nicht zurückholen“ |
Quellen: The Block, Cointelegraph, The Block, GIGAZINE, Polymarket-Hilfe.
Die Regel bisher: Polymarket zahlt, wenn die eigene Website oder ein selbst gewählter Dienstleister schuld war. Beginnt der Verlust auf Nutzerseite, gibt es keine veröffentlichte Erstattungsrichtlinie.
Wurde mein Polymarket-Konto gehackt? So prüfen Sie es
Beim Vorfall im Oktober waren Sie nur gefährdet, wenn Sie am 29. Oktober eingeloggt waren und polymarket.com in einem Browser-Tab geöffnet hatten, etwa in der Stunde, bevor der Handel um 18:05 UTC angehalten wurde. Anzeichen:
- In Ihrer Aktivität Verkäufe zu sehr niedrigen Preisen, die Sie nicht getätigt haben (Orders zu 97% oder 50% des Preises oder zum Mindestpreis), oder Übertragungen von Positionen an eine Ihnen unbekannte Adresse.
- Eine Erstattung, die Ihrem Guthaben nach dem 30. Oktober gutgeschrieben wurde. Polymarket hat betroffene Wallets ohne Antrag entschädigt.
- Wenn Sie eine Browser-Wallet nutzen: eine Signaturanfrage „DepositWallet“, an deren Auslösung Sie sich nicht erinnern.
Bei jedem anderen Verdacht öffnen Sie Ihre Polymarket-Wallet-Adresse (die Einzahlungsadresse in Ihrem Konto, nicht Ihre MetaMask-Adresse) auf Polygonscan und suchen nach ausgehenden Übertragungen von pUSD, USDC oder Positions-Token, die Sie nicht veranlasst haben. Welche Contracts von Ihrer Polymarket-Wallet ausgeben dürfen, sehen Sie außerdem über den öffentlichen Endpoint von Polymarket `data-api.polymarket.com/v2/approvals?user=<Ihre Adresse>`. Dort sollten nur Polymarkets eigene Exchange-Contracts erscheinen: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 und der Neg Risk Adapter 0xd91E80cF…A35296 (Polymarket-Dokumentation).
Wo ist das gestohlene Geld jetzt? Unsere On-Chain-Prüfung
Wir haben die von Ermittlern genannten Adressen der Angreifer am 4. November 2026 abgefragt (Polygon-Block 96,721,132, Ethereum-Block 26,340,768).
- Oktober. Die im ausgetauschten Skript gefundene Adresse 0x3F99139F…Ffc18 hält 0.025 POL und rund $4,100 in USDC.e. Fast alles andere ist weitergewandert: BleepingComputer sah, wie am Tag des Angriffs rund 28.6 Millionen POL (etwa $2.57 Millionen) an drei weitere Wallets gingen.
- Juni. Ermittler verfolgten den Diebstahl im Juni zu einer Ethereum-Adresse, 0xe65b1C58…71E1eD, die 1,892.92 ETH hielt, nachdem der Angreifer die gestohlenen pUSD über eine Bridge transferiert und getauscht hatte (cside). Innerhalb von etwa 30 Stunden nach der Warnung von Polymarket war sie leer: 100 ETH gingen am 26. Juni um 07:08 UTC hinaus und 1,788.5 ETH um 20:49 UTC. Die größere Summe lag drei Wochen in einer zweiten Wallet und wurde vom 18. bis 21. Juli in runde Beträge (700, 500, 200, viermal rund 100 und 70 ETH) auf mehr als zehn neue Adressen aufgeteilt.
Ein Detail der Juni-Wallet zeigt, wie verbreitet Address-Poisoning-Betrug ist: Nach dem Diebstahl erhielt die Adresse des Angreifers selbst mehr als 40 winzige Überweisungen von Doppelgänger-Adressen, gesendet von Bots in der Hoffnung, der Dieb werde versehentlich die falsche Adresse kopieren.
Von keinem dieser Beträge wurde gemeldet, dass er eingefroren wurde. Anders als Stablecoins, die nach anderen Hacks eingefroren wurden, können POL und ETH nicht von einem Emittenten gesperrt werden; das könnte erklären, warum beide Angreifer so schnell umgetauscht haben.
Ist mein Geld auf Polymarket sicher? Wurden die Smart Contracts gehackt?
Bei keinem der 12 Vorfälle wurden Einlagen über einen Fehler in einem Contract gestohlen. Das beantwortet die Hälfte der Frage. Die andere Hälfte: Ihr Guthaben ist nur so sicher wie das, was für Ihre Wallet signieren kann, und genau das wurde 2024–2026 über den Login-Anbieter, die Website und die Geräte der Nutzer angegriffen.
So wird das Geld verwahrt: Bei der Registrierung erstellt Polymarket für Sie eine Smart-Contract-Wallet auf Polygon. Seit dem 4. Mai 2026 erhalten neue Konten eine „Deposit Wallet“; ältere Konten haben eine Proxy-Wallet (Anmeldung per E-Mail oder Google) oder einen Safe (Anmeldung mit Browser-Wallet) (Polymarket-Dokumentation). Jede Wallet wird von einem Signaturschlüssel kontrolliert. Bei Nutzern einer Browser-Wallet liegt dieser Schlüssel in ihrer eigenen Wallet. Bei E-Mail-Nutzern verwaltet ihn ein Anbieter eingebetteter Wallets, und Sie können ihn im eingeloggten Zustand unter reveal.magic.link/polymarket exportieren (Polymarket-Hilfe). Als Sicherheit dient pUSD, ein durch USDC gedeckter Token, nicht USDC.e, wie ältere Anleitungen schreiben.
Auf einem On-Chain-Prognosemarkt gibt es keine Einlagensicherung, und Erstattungen von Polymarket sind eine Entscheidung des Unternehmens, keine Pflicht.
Der Diebstahl im Mai 2026 ist ein aufschlussreicher Gegensatz. Jemand stahl den Schlüssel einer internen Wallet, die Polymarket für Rewards nutzte, und erbeutete $520,000 bis $700,000 (SlowMist zählt $573,000, davon wurden $164,000 eingefroren). Polymarket erklärte, „Nutzergelder und Marktauflösung sind sicher“, und es wurden keine Verluste von Nutzern gemeldet (ForkLog).
E-Mail-Login oder Wallet: Welche Anmeldung bei Polymarket ist sicherer?
Für ein großes Guthaben war eine Browser-Wallet, idealerweise mit einer Hardware-Wallet dahinter, bisher bei jedem Vorfall die sicherere Wahl. Bei einem kleinen Guthaben ist der E-Mail-Login einfacher, und der Unterschied fällt weniger ins Gewicht.
- Dezember 2025 traf Konten mit E-Mail-Login über den Login-Anbieter; Wallet-Logins waren nicht betroffen. Ein Nutzer berichtete, rund $2,000 verloren zu haben, obwohl für sein E-Mail-Konto die Zwei-Faktor-Authentifizierung aktiv war (CoinDesk).
- Oktober 2026 leerte E-Mail-Konten ohne jede Abfrage, während Wallet-Nutzer signieren mussten und ablehnen konnten.
- Juni 2026 lief umgekehrt: Der Angriff brauchte eine Signatur, deshalb verloren Nutzer Geld, die signierten, ohne zu lesen.
Der Kompromiss: Mit einem Wallet-Login behalten Sie die Seed-Phrase selbst, und wenn Sie sie verlieren oder preisgeben, liegt das ganz bei Ihnen. Beim E-Mail-Login ist das Postfach der Schlüssel; schützen Sie das E-Mail-Konto daher mit einem starken, einzigartigen Passwort und einer Authenticator-App oder einem Passkey.
So schützen Sie Ihr Polymarket-Konto
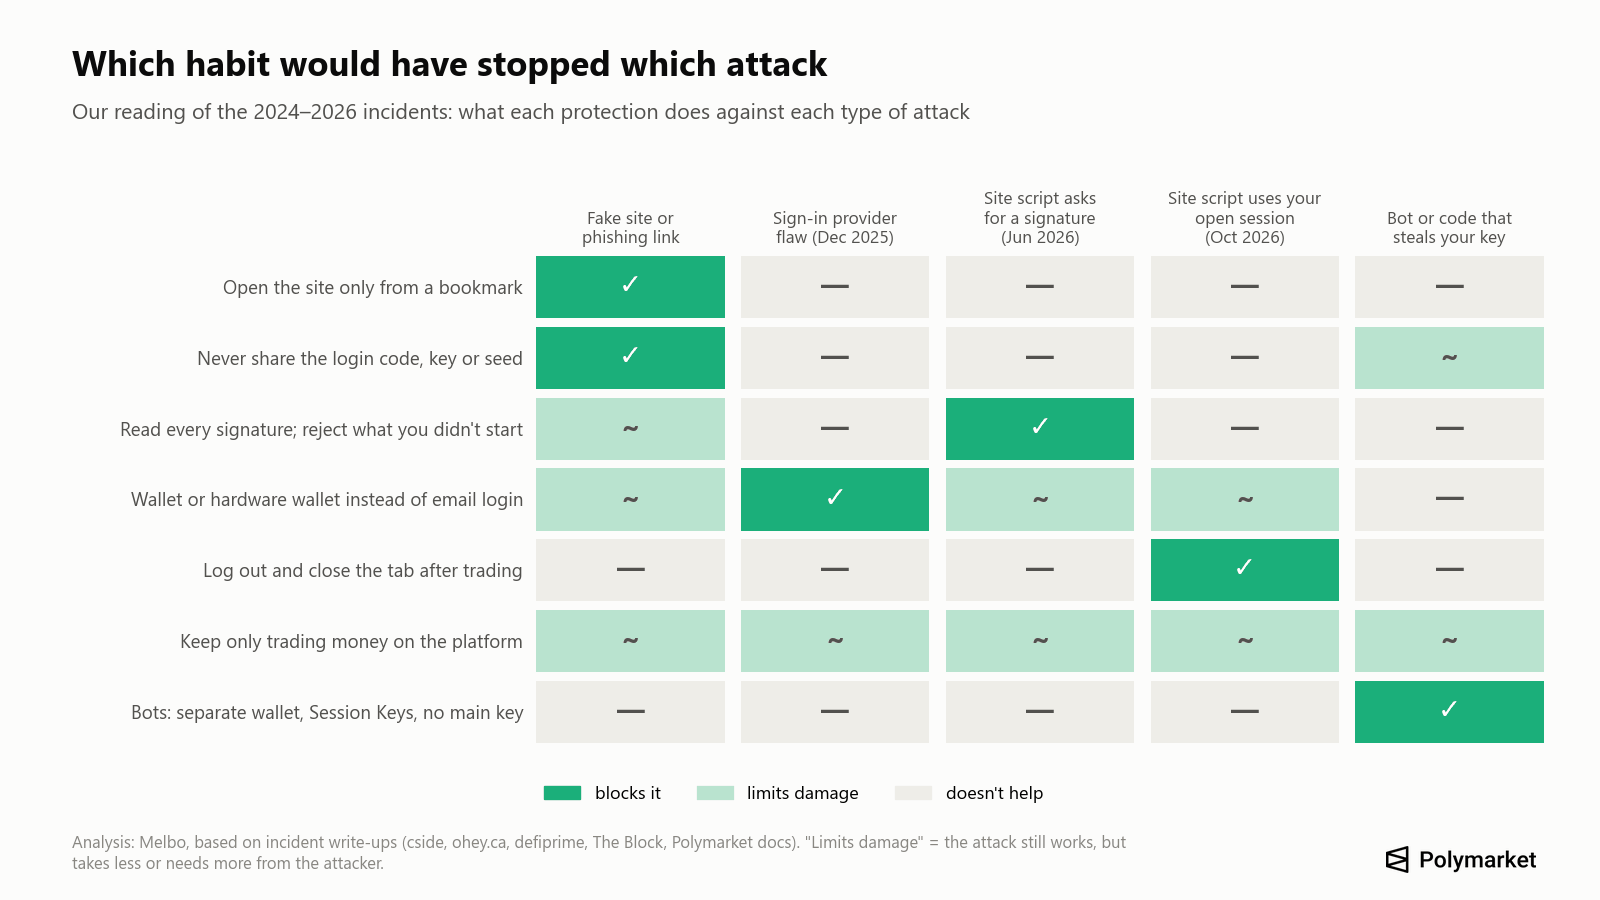
Wie das Diagramm zeigt, deckt keine einzelne Gewohnheit jeden Angriff ab. Zusammen decken diese alle oben genannten Vorfälle ab:
- Öffnen Sie polymarket.com nur über ein Lesezeichen oder durch Eintippen. Nicht über Suchanzeigen, Links in Kommentaren, Direktnachrichten oder E-Mails. Nachgeahmte Domains nutzten 2025–2026 ungewöhnliche Endungen (.cfd, .space), Subdomain-Tricks (polymarket.com-v2…) und kostenloses Hosting (pages.dev, github.io) (PhishDestroy).
- Geben Sie niemandem Ihren 6-stelligen Login-Code, Ihren privaten Schlüssel oder Ihre Seed-Phrase, auch nicht dem „Support“. Polymarket sagt, dass es nie nach Ihrem Schlüssel fragen wird.
- Loggen Sie sich nach dem Handeln aus und lassen Sie die Website nicht in einem Tab offen. Beide Angriffe über die Website im Jahr 2026 brauchten eine eingeloggte Sitzung; schließen Sie nach jeder Meldung über einen Vorfall alle Tabs und laden Sie neu.
- Lesen Sie jede Signatur. Eine normale Order sind typisierte Daten von „Polymarket CTF Exchange“ auf Chain 137 mit einem Token, Beträgen und einer Seite; beim Erstellen von API-Schlüsseln erscheinen „ClobAuth“ und der Text „This message attests that I control the given wallet“ (Polymarket-Dokumentation). Lehnen Sie alles ab, was Sie nicht selbst ausgelöst haben, besonders Freigaben an unbekannte Adressen, „setApprovalForAll“, Permits oder Batches, die Token übertragen.
- Melden Sie sich bei einem großen Guthaben mit einer Wallet (idealerweise Hardware) statt per E-Mail an, damit Ihnen jede Signatur angezeigt wird. Lassen Sie die Sicherheitswarnungen der Wallet eingeschaltet.
- Sichern Sie das E-Mail- oder Google-Konto, mit dem Sie sich anmelden: einzigartiges Passwort, Authenticator-App oder Passkey.
- Lassen Sie auf Polymarket nur das Geld, mit dem Sie handeln, und ziehen Sie den Rest auf eine Wallet ab, die Sie selbst kontrollieren. Es gibt keine Auszahlungsverzögerung, die einen Angreifer aufhält.
- Geben Sie Ihren Hauptschlüssel nicht an Telegram-Bots, Copy-Trading-Tools oder GitHub-Skripte weiter. Wenn Sie einen Bot betreiben, nutzen Sie eine separate Wallet mit kleinem Guthaben und, wo verfügbar, die Session Keys von Polymarket: Diese können handeln, aber nichts abheben, und laufen nach 180 Tagen ab (Polymarket-Dokumentation). Wie solche Bots funktionieren, erklärt unser Beitrag über Polymarket-Trading-Bots.
- Prüfen Sie Ihre Freigaben ab und zu über den Approvals-Endpoint von Polymarket oder revoke.cash auf Polygon und widerrufen Sie Freigaben für unbekannte Adressen. Ein Widerruf macht eine bereits signierte Übertragung nicht rückgängig.
- Behandeln Sie Nachrichten zu „POLY-Airdrop“, „Erstattung beantragen“ und „V2-Migration“ als Betrug. Stand 4. November 2026 hat Polymarket keinen Token; Bloomberg berichtete im Oktober, dass ein Token lediglich erwogen wird.
- Exportieren Sie Ihren Schlüssel nur über reveal.magic.link/polymarket, das Sie selbst aufgerufen haben, bewahren Sie ihn offline auf und fügen Sie ihn nie in einen Bot oder eine Website ein.
- Kontaktieren Sie den Support nur über das Chat-Symbol auf polymarket.com oder per support@polymarket.com (support@polymarket.us für die US-App) (Polymarket-Hilfe).
Polymarket-Betrugsmaschen, auf die Sie achten sollten
- Erstattungs-Phishing. Nach dem Vorfall im Oktober liefen Erstattungen automatisch, daher ist jeder Link zum „Beantragen“ gefälscht.
- Links in Marktkommentaren. Im November 2025 hielten Betrüger sowohl „Ja“- als auch „Nein“-Anteile, damit ihre Kommentare unter „Holders“ sichtbar blieben, und posteten dann Links zu einem gefälschten Login, der in einer gefälschten Cloudflare-Prüfung endete. Deren „Kopieren“-Schaltfläche legte einen schädlichen Befehl in die Zwischenablage (teiss).
- Gefälschte Airdrops. Die „Community Rewards“-Seite vom Juni 2026 versprach 250 Millionen POLY und leerte jede Wallet, die sich verband, um die „Berechtigung zu prüfen“ (PCrisk).
- Gefälschte Bots und SDKs. Von Januar bis Juli 2026 zählten wir mindestens neun Wellen schädlicher „Polymarket“-Pakete, darunter eine gekaperte GitHub-Organisation mit mehr als 20 Bot-Klonen (StepSecurity) und einen gefälschten Arbitrage-Bot, der 30 schädliche npm-Pakete nachlud (SafeDep). Installieren Sie nur die offiziellen Clients aus dem GitHub von Polymarket.
- Suchanzeigen. Im Februar 2026 verlor ein Polymarket-Trader eine sechsstellige Summe über eine gefälschte Uniswap-Anzeige bei Google (Protos). Derselbe Trick funktioniert bei jeder Krypto-Website.
Mein Polymarket-Konto wurde geleert: Was ist jetzt zu tun?
- Schließen Sie alle Tabs mit polymarket.com und loggen Sie sich aus, auf jedem Gerät.
- Finden Sie heraus, was passiert ist. Fehlt ein einzelner Vermögenswert, deutet das auf eine Freigabe oder eine einzelne signierte Übertragung hin. Ist alles weg, über mehrere Token oder Chains hinweg, oder verschwinden neue Einzahlungen sofort, deutet das auf einen gestohlenen Schlüssel oder eine gestohlene Seed-Phrase hin (Anleitung von revoke.cash).
- Ist der Schlüssel kompromittiert, nutzen Sie diese Wallet nicht mehr. Legen Sie eine neue an und übertragen Sie den Rest dorthin. Eine kompromittierte Wallet lässt sich nicht wieder sicher machen.
- Widerrufen Sie die genutzte Freigabe, falls es eine gab.
- Schreiben Sie Polymarket über den Chat der Website oder an support@polymarket.com, mit Ihrer Wallet-Adresse und den Transaktions-Hashes.
- Sichern Sie Beweise: Transaktions-Hashes, Adressen, URLs und Screenshots. Melden Sie den Fall bei Chainabuse und der Polizei (IC3 in den USA).
- Ignorieren Sie alle, die anbieten, Ihre Mittel zurückzuholen. Fast immer sind auch das Betrüger.
Sollte ich mein Geld von Polymarket abziehen?
Wegen des Vorfalls im Oktober müssen Sie nicht alles abziehen: Das Skript ist entfernt, die Sitzungen wurden zurückgesetzt und die Opfer entschädigt. Die Vorfälle sprechen aber für eine einfache Regel. Lassen Sie auf Polymarket, womit Sie aktiv handeln, und halten Sie den Rest in einer Wallet, die Sie kontrollieren. Da es keine Auszahlungsverzögerung gibt, kann ein Angreifer, der Ihre Sitzung oder Ihren Schlüssel bekommt, das gesamte Guthaben in Minuten abziehen; das Guthaben auf der Plattform ist also Ihr maximaler Verlust.
War Polymarket US betroffen?
Nein. Der Angriff im Oktober traf die internationale Website polymarket.com. Polymarket US, die separate, von der CFTC regulierte App, war nicht betroffen (CNBC). Die US-App hat eigene Konten, eigene Identitätsprüfungen und eine eigene Support-Adresse. Die Betrugswelle mit Debitkarten, über die das Wall Street Journal im September 2026 berichtete, betraf die US-App.
Umstrittene Marktauflösungen: keine Hacks, aber oft so genannt
Einige der bekanntesten „Skandale“ um Polymarket waren Streitigkeiten darüber, wie ein Markt abgerechnet wurde. Polymarket nutzt das UMA-Orakel: Jeder kann ein Ergebnis vorschlagen, jeder kann es anfechten, und die Inhaber des UMA-Tokens stimmen ab.
- Juni 2024, Barron Trump und der DJT-Token. Die UMA-Abstimmenden entschieden auf „Nein“; Polymarket erklärte, UMA habe „bei dieser Auflösung falsch gelegen“, kippte das Ergebnis und entschädigte die Inhaber (The Block).
- März 2025, Rohstoffabkommen mit der Ukraine. Ein Markt mit rund $7 Millionen wurde mit „Ja“ aufgelöst, obwohl kein Abkommen unterzeichnet war. Nutzer machten einen großen UMA-Inhaber verantwortlich; Polymarket nannte den Fall „beispiellos“, aber „kein Marktversagen“ und zahlte nichts zurück (The Block).
- Juli 2025, Selenskyjs Anzug. Ein Markt mit über $237 Millionen kippte nach einem Einspruch auf „Nein“ (Decrypt).
- 2026. Ein Markt über $16 Millionen zum Streamer Clavicular durchlief zwei Einspruchsrunden, und im Juli verklagten zwei Trader Polymarket in New York wegen der „Nein“-Entscheidung in einem Markt darüber, ob Strategy Bitcoin verkauft (Decrypt).
Hier geht es um Marktregeln, nicht um Kontosicherheit. Der Schutz besteht darin, vor dem Handeln die Auflösungsquelle eines Marktes zu lesen, wie wir in unserem Bericht über Fälle von Insiderhandel und Manipulation erklären.
Wie wir diese Liste erstellt haben
Wir haben die Stellungnahmen von Polymarket auf X, Discord und im Hilfecenter, Sicherheitsforschung (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), die OSV-Datenbank schädlicher Pakete sowie Krypto-Medien von Januar 2024 bis zum 4. November 2026 ausgewertet. Ein Ereignis ist enthalten, wenn Polymarket es bestätigt hat, wenn On-Chain-Ermittler es nachverfolgt haben oder wenn mindestens eine Sicherheitspublikation konkrete Verluste beschrieben hat. Schwach belegte Fälle sind entsprechend gekennzeichnet. Die Uhrzeiten einiger Beiträge auf X haben wir aus den Beitrags-IDs abgeleitet. Beträge sind so angegeben, wie sie damals gemeldet wurden; weichen Quellen voneinander ab, steht die Zahl von Polymarket an erster Stelle.
Unsere eigenen Prüfungen vom 4. November 2026: Guthaben und ausgehende Transaktionen der Angreifer-Adressen über öffentliche Polygon- und Ethereum-Nodes und den Explorer Blockscout sowie die Skripte und die Content Security Policy, die polymarket.com einem nicht eingeloggten Besucher auslieferte.
Häufige Fragen
Wurde Polymarket gehackt?
Ja. Am 29. Oktober 2026 erbeutete ein gekapertes Drittanbieter-Skript (DebugBear) auf polymarket.com laut Polymarket $2.7 Millionen von 726 eingeloggten Nutzern. Schon im Juni 2026 war das über das Skript eines anderen Dienstleisters passiert.
Wie oft wurde Polymarket gehackt?
Wir zählen 12 Sicherheitsvorfälle von 2024 bis November 2026, die Polymarket-Nutzer oder Polymarkets eigene Wallets trafen, dazu drei umstrittene Marktauflösungen. Die größten gab es im Juni 2026 (rund $3 Millionen) und im Oktober 2026 ($2.7 Millionen).
Wurden die Smart Contracts von Polymarket gehackt?
Nein. Keiner der Diebstähle ging auf einen Fehler in den Contracts zurück, die Einlagen verwahren und Trades abwickeln. Die Angreifer nutzten den Login-Anbieter, Skripte auf der Website, einen internen Wallet-Schlüssel, Phishing und Bots von Drittanbietern.
Muss ich nach dem Hack im Oktober eine Erstattung beantragen?
Nein. Polymarket hat betroffene Wallets automatisch entschädigt. Nachrichten, die Sie auffordern, eine Erstattung zu beantragen, sind Phishing.
Bietet Polymarket eine Zwei-Faktor-Authentifizierung?
Stand November 2026 haben wir keinen offiziellen Hilfeartikel von Polymarket gefunden, der 2FA innerhalb des Kontos beschreibt. Schützen Sie das E-Mail- oder Google-Konto, mit dem Sie sich anmelden, oder melden Sie sich mit einer durch Hardware abgesicherten Wallet an.
Ist Polymarket für ein großes Guthaben sicher?
Nur mit Vorkehrungen: Melden Sie sich mit einer Wallet statt per E-Mail an, loggen Sie sich nach dem Handeln aus und lassen Sie auf der Plattform nur, womit Sie handeln. Auszahlungen haben keine Verzögerung, daher ist das Guthaben dort das, was Sie verlieren können.
Wurde Polymarket US gehackt?
Nein. Der Vorfall im Oktober betraf nur die internationale Website.
Gibt es einen Airdrop eines Polymarket-Tokens?
Nein. Stand 4. November 2026 hat Polymarket keinen Token eingeführt. Jede Seite, auf der Sie „POLY abholen“ sollen, ist Betrug.
Wie geht es weiter?
Wenn Sie neu bei Prognosemärkten sind, erklärt unser Ratgeber zur Funktionsweise von Prognosemärkten Preis, Wahrscheinlichkeit und Auszahlung. Die Gewohnheiten oben gelten für jede App für Prognosemärkte, auch für Melbo. Wenn Sie mit eigenen Mitteln auf Prognosemärkten handeln möchten, können Sie auf Melbo ab $1 starten.