क्या Polymarket फिर हैक हुआ? 2024 से अब तक की हर घटना, और क्या Polymarket अब सुरक्षित है
2024 से नवंबर 2026 तक Polymarket के हर हैक, फ़िशिंग की लहर और विवादित नतीजे की तारीख़वार सूची: किस चीज़ पर हमला हुआ, कितना पैसा गया, किसे पैसा लौटाया गया, और कौन-सी आदतें सच में अकाउंट को बचाती हैं।
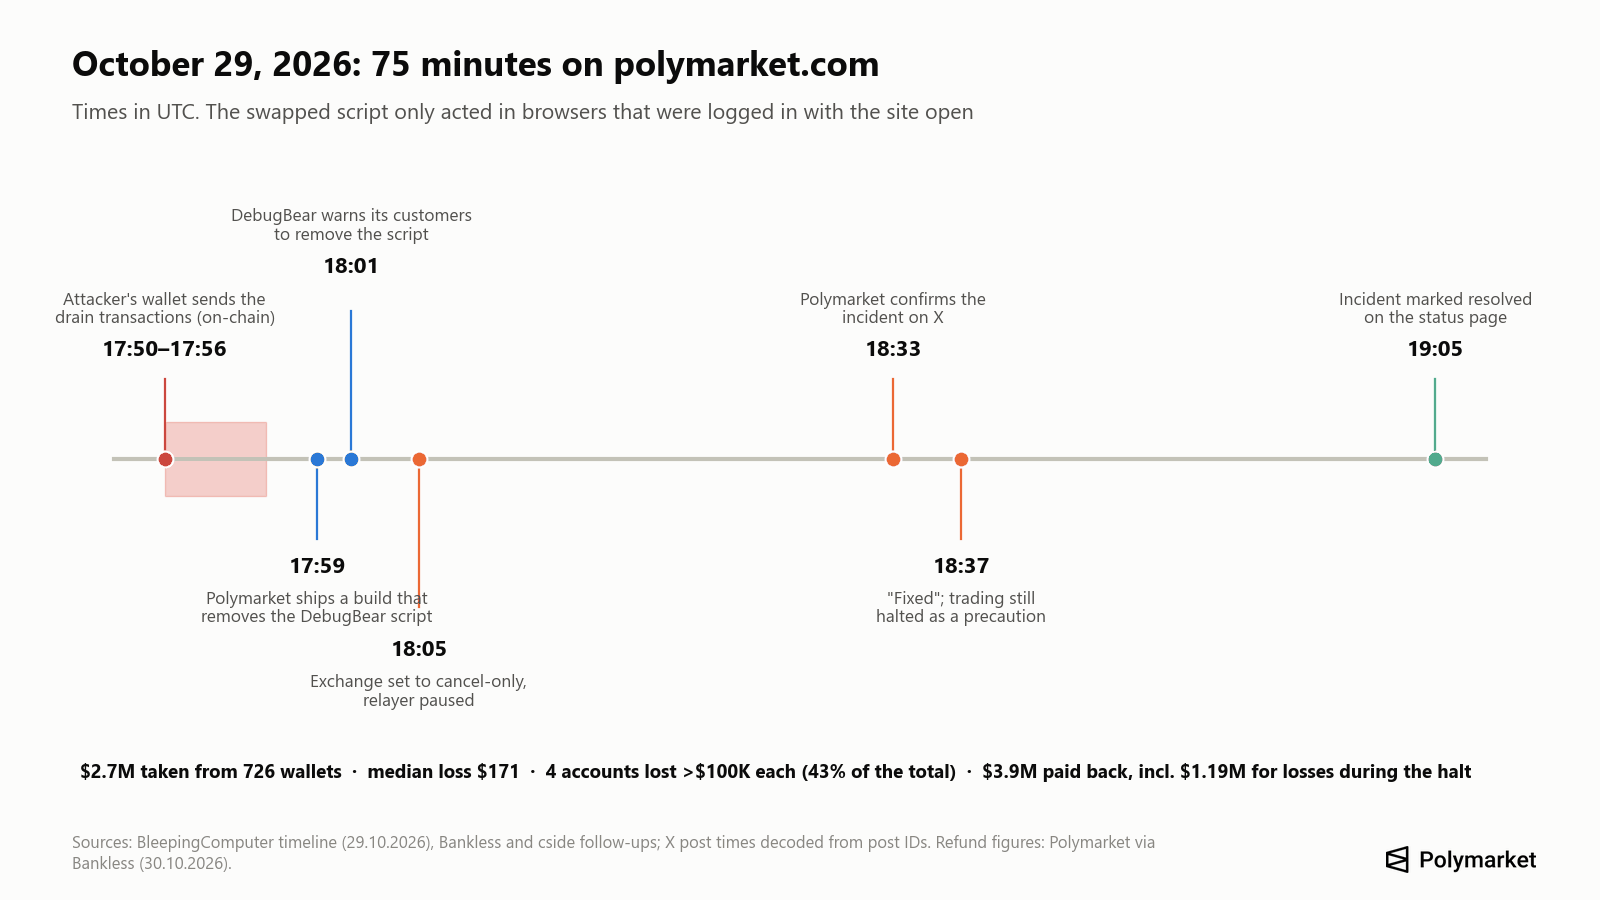
हाँ, Polymarket फिर हैक हुआ। 29 अक्टूबर 2026 को हमलावरों ने DebugBear का डोमेन अपने क़ब्ज़े में ले लिया। DebugBear वेबसाइट की परफ़ॉर्मेंस मॉनिटर करने वाली सेवा है, जिसकी स्क्रिप्ट polymarket.com पर चलती थी, और हमलावरों ने उस स्क्रिप्ट की जगह एक ड्रेनर लगा दिया। 18:00 UTC से कुछ पहले Polymarket के उसे हटाने तक, यह ड्रेनर लॉग-इन किए हुए विज़िटरों के खुले सेशन का इस्तेमाल करके उनकी पोज़िशन बेचता रहा और पैसा बाहर भेजता रहा। Polymarket के मुताबिक़ 726 वॉलेट से $2.7 मिलियन लिए गए। कंपनी $3.9 मिलियन लौटा चुकी है, जिसमें उन ट्रेडरों के लिए $1.19 मिलियन शामिल हैं जिन्हें ट्रेडिंग रुकने के दौरान नुक़सान हुआ।
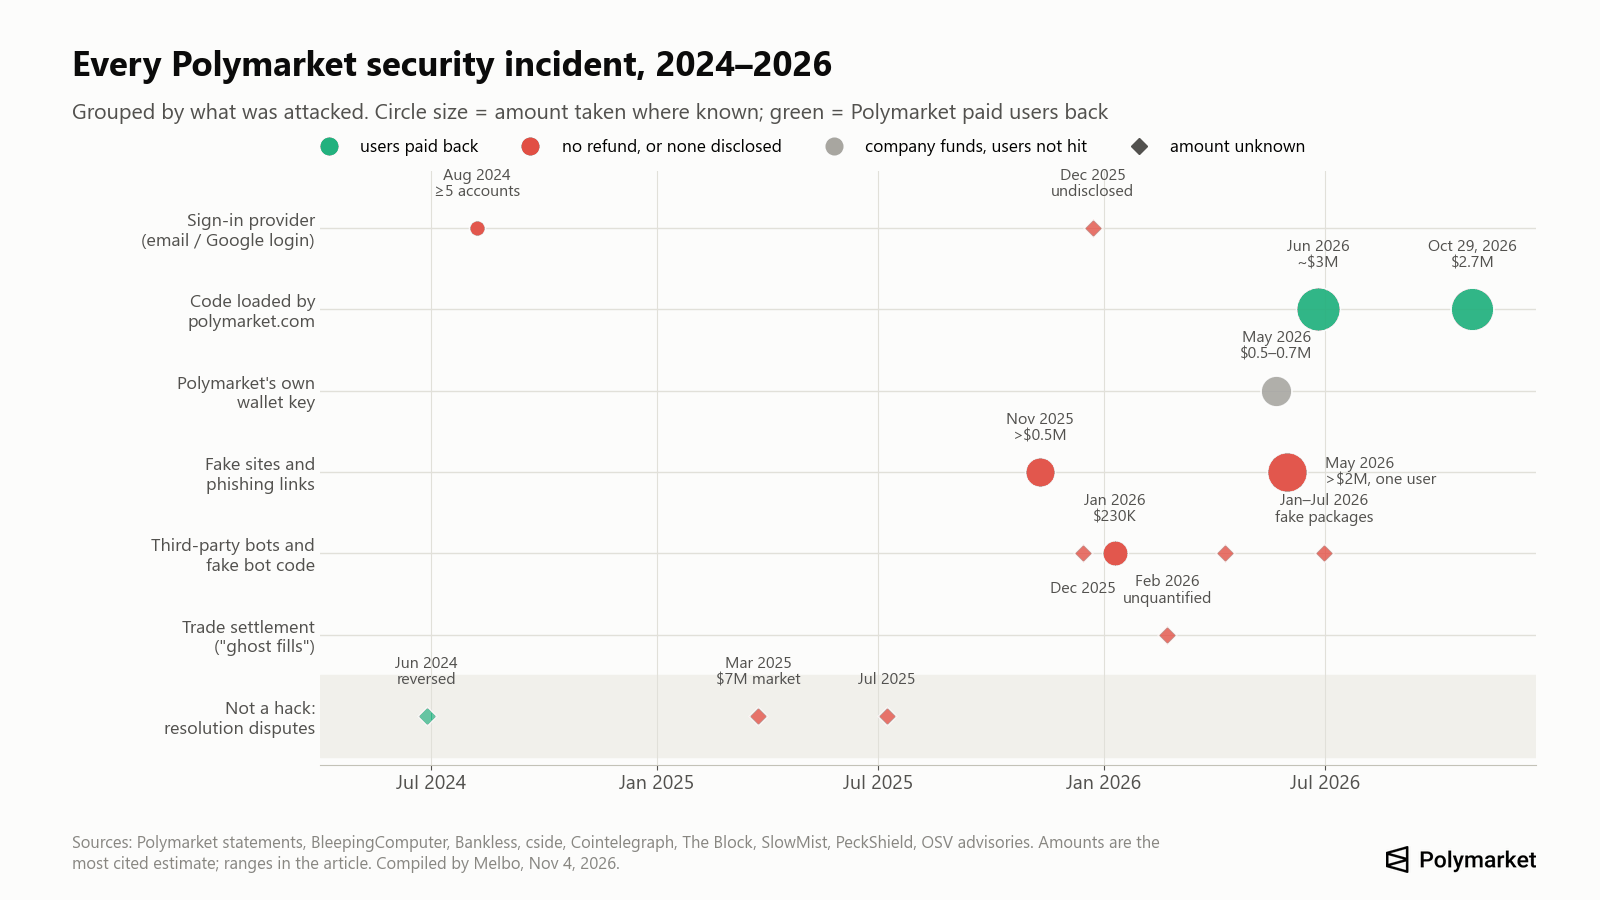
चार महीनों में यह दूसरी बार था जब वेबसाइट पर लोड होने वाला कोड उसी के यूज़र्स के ख़िलाफ़ इस्तेमाल हुआ: जून में किसी वेंडर की हैक हुई स्क्रिप्ट ने लगभग $3 मिलियन ले लिए। 2024 से गिनें तो हमें सुरक्षा की 12 ऐसी घटनाएँ मिलीं जिनकी चोट Polymarket के यूज़र्स या Polymarket के अपने वॉलेट पर पड़ी, और इनके अलावा मार्केट के नतीजों पर तीन विवाद, जिन्हें लोग अक्सर हैक कह देते हैं। किसी भी चोरी में हमलावरों ने वे स्मार्ट कॉन्ट्रैक्ट नहीं तोड़े जो डिपॉज़िट रखते हैं और ट्रेड सेटल करते हैं। वे उनके आस-पास के रास्तों से घुसे: साइन-इन प्रोवाइडर, वेबसाइट का कोड, एक इंटरनल वॉलेट की प्राइवेट की, नक़ली साइटें और थर्ड-पार्टी बॉट।
नीचे हर घटना तारीख़, रक़म और स्रोतों के साथ दी गई है। साथ ही: 29 अक्टूबर को मिनट-दर-मिनट क्या हुआ, चोरी का पैसा अब कहाँ है (हमने 4 नवंबर को हमलावरों के वॉलेट जाँचे), और कौन-सी आदत किस हमले को रोक सकती थी।
4 नवंबर 2026, 11:00 UTC तक की स्थिति। Polymarket ने अभी तक अक्टूबर की घटना का पोस्टमॉर्टम प्रकाशित नहीं किया है। अलग-अलग स्रोतों के आँकड़ों में 10–30% का अंतर है; हम पहले Polymarket का अपना आँकड़ा देते हैं और उसके बाद रेंज।
Polymarket हैक की टाइमलाइन: 2024 से 2026 तक की हर घटना
| तारीख़ | किस पर हमला हुआ | क्या हुआ | कितना गया | यूज़र्स को लौटाया गया |
|---|---|---|---|---|
| अगस्त 2024 | साइन-इन प्रोवाइडर (Google लॉग-इन) | डिपॉज़िट प्रॉक्सी वॉलेट से एक फ़िशिंग पते पर भेज दिए गए; सपोर्ट ने कहा कि वह ऐसा 5 बार देख चुका है | नाम से सामने आए दो पीड़ितों के $5,197 और $745; कुल रक़म अज्ञात | रिफ़ंड की कोई ख़बर नहीं |
| 10–11 नवंबर 2025 | यूज़र्स, मार्केट कमेंट में दिए लिंक के ज़रिए | नक़ली Polymarket लॉग-इन और नक़ली Cloudflare जाँच, जिसने पीड़ितों से एक दुर्भावनापूर्ण कमांड चलवाई | $500,000 से ज़्यादा (एक स्रोत) | कथित तौर पर वादा किया गया; पुष्टि नहीं |
| 22–24 दिसंबर 2025 | साइन-इन प्रोवाइडर (ईमेल लॉग-इन) | एक “थर्ड-पार्टी ऑथेंटिकेशन प्रोवाइडर” की ख़ामी से अकाउंट ख़ाली कर दिए गए | बताया नहीं गया, “कुछ ही यूज़र्स” | बताया नहीं गया |
| दिसंबर 2025 | बॉट यूज़र्स | GitHub पर एक ओपन-सोर्स कॉपी-ट्रेडिंग बॉट यूज़र्स की प्राइवेट की हमलावर को भेजता था | अज्ञात | नहीं |
| 7–13 जनवरी 2026 | Polycule, एक Telegram ट्रेडिंग बॉट | यूज़र्स की की अपने सर्वर पर रखने वाले बॉट को ख़ाली कर दिया गया | लगभग $230,000 | बॉट की टीम ने वादा किया; भुगतान का कोई सबूत नहीं |
| जनवरी–जुलाई 2026 | डेवलपर और बॉट यूज़र्स | npm, crates.io और GitHub पर नक़ली “Polymarket SDK” और बॉट पैकेजों की कम से कम 9 लहरें, जो की चुराते हैं | प्रकाशित नहीं | नहीं |
| 19–25 फ़रवरी 2026 | ट्रेड सेटलमेंट (“घोस्ट फ़िल”) | हमलावर जिन मैच हो चुके ट्रेड में हार रहे थे, उन्हें सेटलमेंट से पहले रद्द कर देते थे, और नुक़सान मार्केट मेकरों को होता था | आँका नहीं गया | नहीं; अप्रैल के अपग्रेड से आंशिक रूप से ठीक हुआ |
| 22 मई 2026 | Polymarket का इंटरनल रिवॉर्ड वॉलेट | प्राइवेट की चोरी हुई | कंपनी के $520,000–$700,000 | यूज़र्स पर असर नहीं |
| 31 मई 2026 | एक बड़ा ट्रेडर | नक़ली Polymarket साइट | $2 मिलियन से ज़्यादा (कमज़ोर स्रोत) | नहीं |
| 2 जून 2026 | यूज़र्स | वॉलेट ड्रेनर वाला नक़ली “POLY Community Rewards” एयरड्रॉप पेज | अज्ञात | नहीं |
| 25 जून 2026 | polymarket.com पर लोड होने वाला कोड | किसी वेंडर की हैक हुई स्क्रिप्ट ने यूज़र्स से एक दुर्भावनापूर्ण अप्रूवल साइन करवाया, फिर उनका pUSD ले लिया | 11 से 15 वॉलेट से लगभग $3 मिलियन | पूरे रिफ़ंड का वादा |
| 29 अक्टूबर 2026 | polymarket.com पर लोड होने वाला कोड (DebugBear) | बदली गई स्क्रिप्ट ने खुले सेशन से पोज़िशन बेचीं और पैसा निकाला | 726 वॉलेट से $2.7 मिलियन | $3.9 मिलियन चुकाए, जिनमें ट्रेडिंग रुकने से हुए नुक़सान के $1.19 मिलियन शामिल |
हर पंक्ति के स्रोत नीचे के हिस्सों में हैं। दो और दावे चल रहे हैं जिनकी हम पुष्टि नहीं कर सके: अप्रैल 2026 में “xorcat” नाम के एक यूज़र का पोस्ट किया हुआ 300,000 रिकॉर्ड का कथित लीक (सार्वजनिक प्रोफ़ाइल और वॉलेट पते; ईमेल, पासवर्ड या पहचान दस्तावेज़ नहीं), और सितंबर 2026 में धोखाधड़ी की एक अलग लहर, जिसमें Wall Street Journal के मुताबिक़ चोरी के डेबिट कार्ड से US ऐप पर लगभग $10 मिलियन के ट्रेड फ़ंड करने की कोशिश की गई (Futurism)। दूसरा मामला पेमेंट फ़्रॉड है, अकाउंट हैक नहीं।
चार्ट से पैटर्न साफ़ दिखता है। 2026 के बीच तक ज़्यादातर नुक़सान यूज़र्स की तरफ़ से शुरू हुए: किसी को बताए गए लॉग-इन कोड, नक़ली साइटें, की अपने पास रखने वाले बॉट। 2026 में दो सबसे बड़ी चोरियाँ Polymarket की अपनी वेबसाइट से हुईं, उस कोड के ज़रिए जो वह बाहरी वेंडरों से लोड करती थी।
क्या 2026 में Polymarket सुरक्षित है?
Polymarket के कॉन्ट्रैक्ट टिके रहे; उनके आस-पास की परतें नहीं टिकीं। डिपॉज़िट रखने और ट्रेड सेटल करने वाले कॉन्ट्रैक्ट का मार्च से अगस्त 2026 के बीच Cantina, Quantstamp, Certora, SigmaPrime, Zellic और Pashov ने ऑडिट किया, और Cantina के ज़रिए बग बाउंटी चलता है (Polymarket डॉक्स)। 2024 से अब तक कोई भी चोरी इनके किसी बग से नहीं हुई। कॉन्ट्रैक्ट के स्तर की इकलौती समस्या, फ़रवरी 2026 के “घोस्ट फ़िल”, ने हमलावरों को वे ट्रेड रद्द करने दिए जिनमें वे हार रहे थे; इससे कोई दूसरों का पैसा नहीं निकाल सकता था।
ख़तरा चार जगहों पर है:
- वेबसाइट। 2026 में दो बार किसी बाहरी वेंडर से लोड हुई स्क्रिप्ट polymarket.com पर चली और लॉग-इन किए हुए यूज़र्स से चोरी की। बुकमार्क इससे नहीं बचाता, क्योंकि साइट असली ही थी।
- साइन-इन की परत। ईमेल और Google अकाउंट उस प्रोवाइडर पर निर्भर हैं जो उनके पीछे की वॉलेट की संभालता है। उसकी ख़ामियों से 2024 और 2025 में अकाउंट ख़ाली हुए।
- आपका अपना डिवाइस और आदतें। नक़ली साइटें, कमेंट में दिए लिंक और नक़ली एयरड्रॉप अब भी काम करते हैं, और किसी को बताया गया 6 अंकों का लॉग-इन कोड ऐसा नुक़सान है जिसे Polymarket के मुताबिक़ वह वापस नहीं ला सकता।
- थर्ड-पार्टी टूल। आपकी प्राइवेट की माँगने वाले Telegram बॉट और कॉपी-ट्रेडिंग स्क्रिप्ट या तो ख़ाली किए गए, या बनाए ही चोरी के लिए गए थे।
वहाँ बड़ा बैलेंस रखने वालों के लिए दो और बातें अहम हैं। Polymarket के डॉक्यूमेंटेशन में निकासी को “तुरंत और मुफ़्त” बताया गया है: निकासी में न कोई देरी है, न भरोसेमंद पतों की सूची (allowlist) (Polymarket डॉक्स)। और हमें Polymarket अकाउंट के अंदर टू-फ़ैक्टर ऑथेंटिकेशन पर कोई आधिकारिक हेल्प आर्टिकल नहीं मिला। यानी जिसके हाथ आपका सेशन या आपकी की लग जाए, वह मिनटों में सब कुछ निकाल सकता है; बचाव इसमें है कि आप कैसे साइन इन करते हैं और वहाँ कितना पैसा छोड़ते हैं।
Polymarket ने यूज़र्स को पैसा तब लौटाया जब ग़लती उसकी अपनी वेबसाइट की थी (जून और अक्टूबर 2026), और तब जब उसने ऐसे नतीजे को पलटा जिसे वह ग़लत मानता था (2024)। लॉग-इन प्रोवाइडर के ज़रिए अकाउंट पर क़ब्ज़े, फ़िशिंग या थर्ड-पार्टी बॉट के मामलों में उसने किसी रिफ़ंड की जानकारी प्रकाशित नहीं की है।
29 अक्टूबर को Polymarket के DebugBear हैक में क्या हुआ?
DebugBear “रियल यूज़र मॉनिटरिंग” बेचता है: एक छोटी स्क्रिप्ट जो मापती है कि असली विज़िटरों के लिए साइट कितनी तेज़ी से लोड होती है। Polymarket इसे polymarket.com पर चलाता था। DebugBear के मुताबिक़ हमलावरों ने उस डोमेन का DNS हाईजैक कर लिया जिससे उसकी स्क्रिप्ट लोड होती है, और उसे अपने सर्वर की ओर मोड़ दिया (SecurityWeek)। इस स्क्रिप्ट का इस्तेमाल करने वाली हर साइट उसकी जगह हमलावरों की फ़ाइल लोड करने लगी।
Polymarket पर बदली गई फ़ाइल देखती थी कि विज़िटर लॉग-इन है या नहीं। अगर नहीं, तो वह कुछ नहीं करती थी। अगर हाँ, तो वह उस ट्रेडिंग क्लाइंट को ढूँढ़ती थी जिसे Polymarket का अपना पेज पहले ही तैयार कर चुका था, और उसी का इस्तेमाल करती थी (cside; ohey.ca):
- ईमेल और Google अकाउंट को कोई प्रॉम्प्ट ही नहीं दिखा। स्क्रिप्ट ने उनकी पोज़िशन के लिए पहले क़ीमत के 97% पर, फिर 50% पर, फिर न्यूनतम क़ीमत पर सेल ऑर्डर लगाए और सारी नक़द रक़म समेट ली (defiprime)।
- MetaMask जैसे ब्राउज़र वॉलेट से साइन इन किए गए अकाउंट को “DepositWallet” लेबल वाला एक सिग्नेचर अनुरोध दिखा, जो उनके पोज़िशन टोकन दूसरी जगह भेजता था। जिन्होंने इसे अस्वीकार किया, उनकी पोज़िशन बची रहीं।
पैसा Polymarket के अपने ट्रांज़ैक्शन रिलेयर से होकर हमलावर के पते 0x3F99…Ffc18 पर गया, इसलिए साइट के सुरक्षा नियमों को ट्रैफ़िक सामान्य लगा। Hudson Rock के शोधकर्ताओं को इस बात का कोई संकेत नहीं मिला कि सीड फ़्रेज़ या प्राइवेट की कॉपी की गईं (BleepingComputer)।
टाइमलाइन, UTC में: हमलावर के ट्रांज़ैक्शन का मुख्य दौर 17:50 से 17:56 तक चला; एक विश्लेषण के मुताबिक़ हमलावर तक पहला पैसा 17:10 पर पहुँचा (ohey.ca)। 17:59 पर Polymarket ने ऐसा बिल्ड जारी किया जिसमें DebugBear स्क्रिप्ट हटा दी गई थी, और 18:05 पर उसने एक्सचेंज को सिर्फ़ ऑर्डर रद्द करने वाले मोड (cancel-only) में डाला और रिलेयर रोक दिया। Polymarket ने 18:33 पर X पर इसकी जानकारी दी, 18:37 पर कहा कि समस्या ठीक हो गई है, और 19:05 पर घटना बंद की (BleepingComputer)। जिन ब्राउज़रों में पेज पहले से खुला था, उन तक यह बदलाव नहीं पहुँचा, इसीलिए टैब बंद करना ज़रूरी था।
कितना गया। Polymarket का आँकड़ा 726 वॉलेट से $2.7 मिलियन है (Bankless)। दूसरी गिनतियाँ $2.1 मिलियन (The Record, शुरुआती आँकड़ा) से लेकर लगभग $3.1 मिलियन (AMLBot) तक, और 710 से 737 वॉलेट तक हैं। ज़्यादातर पीड़ितों का नुक़सान छोटा था: Bitquery के मुताबिक़ मीडियन नुक़सान $171 था, जबकि चार अकाउंट में से हर एक ने $100,000 से ज़्यादा गँवाए और कुल रक़म का 43% इन्हीं चारों का था (Bankless के ज़रिए)।
Polymarket ने क्या बदला। उसने स्क्रिप्ट हटाई, सभी सक्रिय लॉग-इन सेशन रीसेट किए, मामला क़ानून लागू करने वाली एजेंसियों को सौंपा, और थर्ड-पार्टी कोड के लिए इंटीग्रिटी जाँच, वर्ज़न पिनिंग, मॉनिटरिंग और ज़्यादा सख़्त कंटेंट सिक्योरिटी पॉलिसी का वादा किया (cside)। सुरक्षा शोधकर्ता Scott Helme ने ध्यान दिलाया कि साइट की पॉलिसी ड्रेनर के इस्तेमाल किए गए हर डोमेन की इजाज़त देती थी, और स्क्रिप्ट को किसी तय हैश पर पिन करने से बदली गई फ़ाइल ब्लॉक हो जाती (Bankless के ज़रिए)।
हमने 4 नवंबर को लॉग-आउट रहते हुए ख़ुद polymarket.com खोला। DebugBear स्क्रिप्ट पेज से भी ग़ायब थी और साइट की कंटेंट सिक्योरिटी पॉलिसी से भी। यह पॉलिसी अब स्क्रिप्ट सिर्फ़ इन जगहों से लोड होने देती है: ख़ुद साइट, Intercom सपोर्ट चैट, Vercel, Google साइन-इन, Cloudflare की बॉट जाँच और एक अलग सबडोमेन vendor.polymarket.com; कई एनालिटिक्स स्क्रिप्ट Polymarket के अपने डोमेन से वर्ज़न वाले फ़ाइल नामों के साथ दी जाती हैं। साइन इन करने के बाद क्या लोड होता है, यह हम नहीं देख सके।
क्या Polymarket हैक हुए यूज़र्स को रिफ़ंड देगा?
अक्टूबर के मामले में हाँ, और अपने आप। Polymarket का कहना है कि उसने प्रभावित वॉलेट ऑन-चेन और ट्रेडिंग डेटा से पहचाने, इसलिए “किसी क्लेम या टिकट” की ज़रूरत नहीं है (The Record)। 30 अक्टूबर की सुबह तक 726 में से 689 वॉलेट को पूरा पैसा लौटा दिया गया था (Bankless)। लगभग 5,500 और वॉलेट को ट्रेडिंग रुकने या ज़बरन बिक्री के दौरान हुए नुक़सान के लिए कुल $1.19 मिलियन दिए गए। कुछ दूसरी रिपोर्टों के मुताबिक़ $10,000 से ज़्यादा के नुक़सान पर रिलीज़ दस्तावेज़ साइन करना और पहचान की जाँच करवाना ज़रूरी था; Polymarket ने सार्वजनिक रूप से ऐसा नहीं कहा है।
चूँकि कोई क्लेम ज़रूरी नहीं है, “अपना Polymarket रिफ़ंड क्लेम करें” कहने वाला हर ईमेल, DM या वेबसाइट फ़िशिंग है।
पिछली घटनाओं में रिकॉर्ड मिला-जुला है:
| घटना | रिफ़ंड |
|---|---|
| जून 2024 का विवादित नतीजा (Barron Trump मार्केट) | हाँ, Polymarket ने नतीजा पलटा और होल्डरों को पैसा लौटाया |
| अगस्त 2024, Google लॉग-इन से ड्रेन | किसी रिफ़ंड की ख़बर नहीं |
| नवंबर 2025, कमेंट सेक्शन में फ़िशिंग | कथित तौर पर वादा किया गया; हमें पुष्टि नहीं मिली |
| दिसंबर 2025, साइन-इन प्रोवाइडर की ख़ामी | “हम प्रभावित यूज़र्स से संपर्क करेंगे”; कोई सार्वजनिक आँकड़ा नहीं |
| जून 2026, वेंडर की स्क्रिप्ट | “उन्हें पूरा पैसा लौटा रहे हैं”; पूरा होने की कोई ख़बर नहीं |
| अक्टूबर 2026, DebugBear स्क्रिप्ट | $3.9 मिलियन चुकाए, अपने आप |
| किसी को बताया गया 6 अंकों का लॉग-इन कोड | “Polymarket सपोर्ट खोया हुआ पैसा वापस नहीं ला सकता” |
स्रोत: The Block, Cointelegraph, The Block, GIGAZINE, Polymarket हेल्प।
अब तक का नियम: जब ग़लती Polymarket की अपनी साइट की या उसके चुने हुए वेंडर की होती है, तब Polymarket पैसा लौटाता है। जब नुक़सान यूज़र की तरफ़ से शुरू होता है, तब रिफ़ंड की कोई प्रकाशित नीति नहीं है।
क्या मेरा Polymarket अकाउंट हैक हुआ? कैसे जाँचें
अक्टूबर की घटना में आपको ख़तरा सिर्फ़ तब था जब 29 अक्टूबर को, 18:05 UTC पर ट्रेडिंग रुकने से पहले के लगभग एक घंटे में, आप लॉग-इन थे और polymarket.com किसी ब्राउज़र टैब में खुला था। संकेत:
- आपकी एक्टिविटी में बहुत कम क़ीमत पर ऐसी बिक्री जो आपने नहीं की (क़ीमत के 97% या 50% पर, या न्यूनतम क़ीमत पर ऑर्डर), या किसी अनजान पते पर पोज़िशन का ट्रांसफ़र।
- 30 अक्टूबर के बाद आपके बैलेंस में जमा हुआ रिफ़ंड। Polymarket ने प्रभावित वॉलेट को बिना माँगे पैसा दिया।
- अगर आप ब्राउज़र वॉलेट इस्तेमाल करते हैं: “DepositWallet” सिग्नेचर का ऐसा अनुरोध जिसे शुरू करना आपको याद नहीं।
किसी और शक की स्थिति में अपने Polymarket वॉलेट का पता (आपके अकाउंट में दिखने वाला डिपॉज़िट पता, MetaMask वाला पता नहीं) Polygonscan पर खोलें और pUSD, USDC या पोज़िशन टोकन के ऐसे आउटगोइंग ट्रांसफ़र देखें जो आपने नहीं किए। आपके Polymarket वॉलेट से ख़र्च करने की अनुमति किन कॉन्ट्रैक्ट को है, यह आप Polymarket के सार्वजनिक एंडपॉइंट `data-api.polymarket.com/v2/approvals?user=<आपका पता>` से भी देख सकते हैं। वहाँ सिर्फ़ Polymarket के अपने एक्सचेंज कॉन्ट्रैक्ट दिखने चाहिए: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 और Neg Risk Adapter 0xd91E80cF…A35296 (Polymarket डॉक्स)।
चोरी का पैसा अब कहाँ है? हमारी ऑन-चेन जाँच
हमने 4 नवंबर 2026 को जाँचकर्ताओं के बताए हमलावरों के पते देखे (Polygon ब्लॉक 96,721,132, Ethereum ब्लॉक 26,340,768)।
- अक्टूबर। बदली गई स्क्रिप्ट में मिले पते 0x3F99139F…Ffc18 पर 0.025 POL और लगभग $4,100 के USDC.e हैं। बाक़ी लगभग सब कुछ आगे भेजा जा चुका है: BleepingComputer ने देखा कि हमले के दिन ही लगभग 28.6 मिलियन POL (लगभग $2.57 मिलियन) तीन और वॉलेट में भेजे गए।
- जून। जाँचकर्ताओं ने जून की चोरी को एक Ethereum पते 0xe65b1C58…71E1eD तक ट्रेस किया, जिस पर हमलावर के चोरी का pUSD ब्रिज और स्वैप करने के बाद 1,892.92 ETH थे (cside)। Polymarket की चेतावनी के लगभग 30 घंटे के भीतर यह ख़ाली हो गया: 26 जून को 07:08 UTC पर 100 ETH निकले और 20:49 UTC पर 1,788.5 ETH। बड़ी रक़म तीन हफ़्ते एक दूसरे वॉलेट में पड़ी रही, और 18–21 जुलाई को उसे गोल रक़मों (700, 500, 200, लगभग 100 के चार हिस्से, और 70 ETH) में बाँटकर दस से ज़्यादा नए पतों पर भेज दिया गया।
जून वाले वॉलेट का एक ब्योरा दिखाता है कि एड्रेस पॉइज़निंग स्कैम कितने आम हैं: चोरी के बाद हमलावर के अपने पते पर मिलते-जुलते पतों से 40 से ज़्यादा छोटे-छोटे ट्रांसफ़र आए, जिन्हें बॉट इस उम्मीद में भेज रहे थे कि चोर ग़लती से ग़लत पता कॉपी कर लेगा।
इस पैसे में से कुछ भी फ़्रीज़ होने की ख़बर नहीं है। दूसरे हैक के बाद फ़्रीज़ किए गए स्टेबलकॉइन के उलट, POL और ETH को कोई जारीकर्ता ब्लॉक नहीं कर सकता, शायद इसीलिए दोनों हमलावरों ने इतनी जल्दी पैसा बदल लिया।
क्या Polymarket पर मेरा पैसा सुरक्षित है? क्या स्मार्ट कॉन्ट्रैक्ट हैक हुए?
12 घटनाओं में से किसी में भी कॉन्ट्रैक्ट के बग के ज़रिए डिपॉज़िट चोरी नहीं हुए। इससे आधे सवाल का जवाब मिलता है। बाक़ी आधा यह है कि आपका बैलेंस उतना ही सुरक्षित है जितनी वह चीज़ जो आपके वॉलेट के लिए साइन कर सकती है, और 2024–2026 में उस पर साइन-इन प्रोवाइडर, वेबसाइट और यूज़र्स के डिवाइस के ज़रिए हमले हुए।
पैसा कैसे रखा जाता है: साइन अप करते ही Polymarket आपके लिए Polygon पर एक स्मार्ट-कॉन्ट्रैक्ट वॉलेट बनाता है। 4 मई 2026 से नए अकाउंट को “Deposit Wallet” मिलता है; पुराने अकाउंट के पास Proxy वॉलेट (ईमेल या Google साइन-इन) या Safe (ब्राउज़र-वॉलेट साइन-इन) होता है (Polymarket डॉक्स)। हर वॉलेट एक साइनर की से नियंत्रित होता है। ब्राउज़र-वॉलेट यूज़र्स के लिए यह की उनके अपने वॉलेट में होती है। ईमेल यूज़र्स के लिए इसे एक एम्बेडेड-वॉलेट प्रोवाइडर संभालता है, और लॉग-इन रहते हुए आप इसे reveal.magic.link/polymarket पर एक्सपोर्ट कर सकते हैं (Polymarket हेल्प)। कोलैटरल pUSD है, जो USDC से समर्थित टोकन है, न कि USDC.e, जैसा पुरानी गाइड बताती हैं।
ऑन-चेन प्रेडिक्शन मार्केट पर डिपॉज़िट का कोई बीमा नहीं होता, और Polymarket के रिफ़ंड कंपनी का फ़ैसला हैं, कोई दायित्व नहीं।
मई 2026 की चोरी से फ़र्क़ साफ़ दिखता है। किसी ने Polymarket के उस इंटरनल वॉलेट की प्राइवेट की चुराई जिसका इस्तेमाल रिवॉर्ड के लिए होता था, और $520,000 से $700,000 तक ले गया (SlowMist $573,000 गिनता है, जिनमें से $164,000 फ़्रीज़ हुए)। Polymarket ने कहा कि “यूज़र्स का पैसा और मार्केट के नतीजे सुरक्षित हैं”, और यूज़र्स के किसी नुक़सान की ख़बर नहीं आई (ForkLog)।
ईमेल लॉग-इन या वॉलेट: Polymarket का कौन-सा लॉग-इन ज़्यादा सुरक्षित है?
बड़े बैलेंस के लिए ब्राउज़र वॉलेट, और बेहतर हो कि हार्डवेयर वॉलेट के साथ, अब तक की हर घटना में ज़्यादा सुरक्षित रहा है। छोटे बैलेंस के लिए ईमेल लॉग-इन आसान है और फ़र्क़ कम मायने रखता है।
- दिसंबर 2025 में साइन-इन प्रोवाइडर के ज़रिए ईमेल लॉग-इन वाले अकाउंट पर हमला हुआ; वॉलेट लॉग-इन प्रभावित नहीं हुए। एक यूज़र ने बताया कि ईमेल पर टू-फ़ैक्टर ऑथेंटिकेशन होने के बावजूद उसके लगभग $2,000 चले गए (CoinDesk)।
- अक्टूबर 2026 में ईमेल अकाउंट बिना किसी प्रॉम्प्ट के ख़ाली हुए, जबकि वॉलेट यूज़र्स से साइन करने को कहा गया और वे मना कर सकते थे।
- जून 2026 में उल्टा हुआ: उस हमले को सिग्नेचर चाहिए था, इसलिए बिना पढ़े साइन करने वाले यूज़र्स का पैसा गया।
दोनों के अपने फ़ायदे-नुक़सान हैं: वॉलेट लॉग-इन में सीड फ़्रेज़ आपके पास रहता है, और उसे खोने या लीक होने की पूरी ज़िम्मेदारी आपकी है। ईमेल लॉग-इन में इनबॉक्स ही चाबी है, इसलिए ईमेल अकाउंट को एक मज़बूत, अलग पासवर्ड और ऑथेंटिकेटर ऐप या पासकी से सुरक्षित रखें।
अपना Polymarket अकाउंट कैसे सुरक्षित रखें
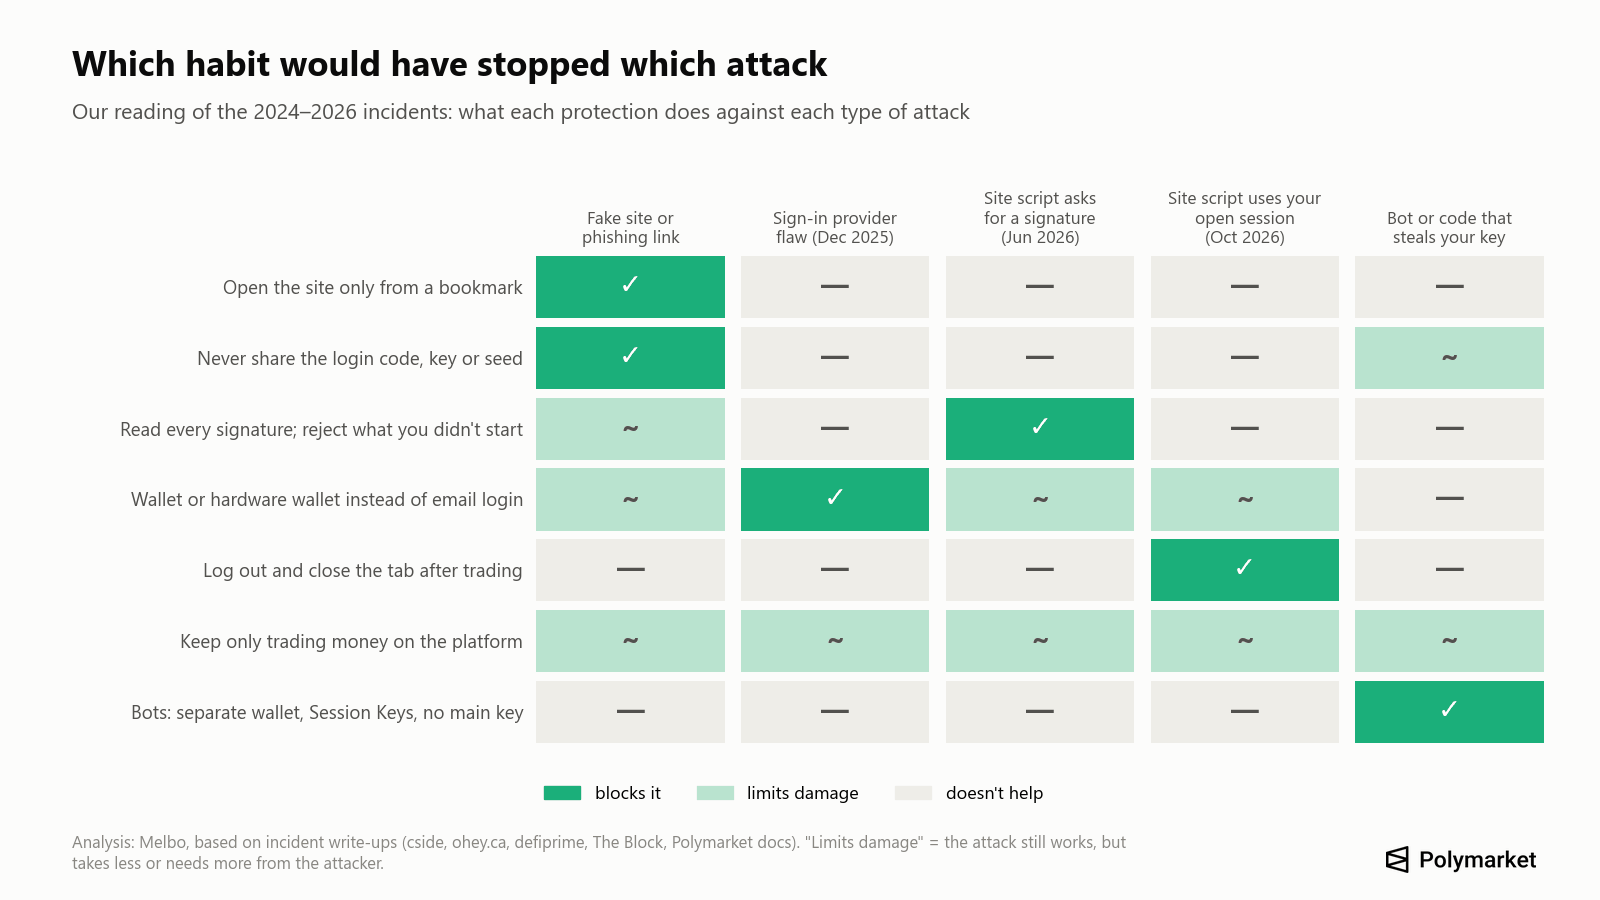
जैसा चार्ट दिखाता है, कोई एक आदत हर हमले से नहीं बचाती। ये सब मिलकर ऊपर की सभी घटनाओं को कवर करती हैं:
- polymarket.com सिर्फ़ बुकमार्क से या ख़ुद टाइप करके खोलें। सर्च विज्ञापनों, कमेंट के लिंक, DM या ईमेल से नहीं। 2025–2026 में मिलते-जुलते डोमेन अजीब एंडिंग (.cfd, .space), सबडोमेन की चालाकी (polymarket.com-v2…) और मुफ़्त होस्टिंग (pages.dev, github.io) का इस्तेमाल करते थे (PhishDestroy)।
- अपना 6 अंकों का लॉग-इन कोड, प्राइवेट की या सीड फ़्रेज़ कभी किसी को न दें, “सपोर्ट” को भी नहीं। Polymarket कहता है कि वह आपकी की कभी नहीं माँगेगा।
- ट्रेडिंग के बाद लॉग-आउट करें और साइट को टैब में खुला न छोड़ें। 2026 में साइट पर हुए दोनों हमलों के लिए लॉग-इन सेशन ज़रूरी था; किसी घटना की ख़बर मिलते ही सारे टैब बंद करें और पेज दोबारा लोड करें।
- हर सिग्नेचर पढ़ें। सामान्य ऑर्डर चेन 137 पर “Polymarket CTF Exchange” का typed data होता है, जिसमें टोकन, रक़म और साइड (ख़रीद या बिक्री) होती है; API की बनाते समय “ClobAuth” और यह टेक्स्ट दिखता है: “This message attests that I control the given wallet” (Polymarket डॉक्स)। जो कुछ आपने शुरू नहीं किया, उसे अस्वीकार करें, ख़ासकर अनजान पतों के लिए अप्रूवल, “setApprovalForAll”, परमिट, या टोकन ट्रांसफ़र करने वाले बैच।
- बड़े बैलेंस के लिए ईमेल के बजाय वॉलेट (बेहतर हो कि हार्डवेयर) से साइन इन करें, ताकि हर सिग्नेचर आपको दिखे। वॉलेट के सुरक्षा अलर्ट चालू रखें।
- जिस ईमेल या Google अकाउंट से साइन इन करते हैं, उसे सुरक्षित रखें: अलग पासवर्ड, ऑथेंटिकेटर ऐप या पासकी।
- Polymarket पर सिर्फ़ उतना पैसा रखें जितने से आप ट्रेड कर रहे हैं, और बाक़ी अपने नियंत्रण वाले वॉलेट में निकाल लें। निकासी में ऐसी कोई देरी नहीं होती जो हमलावर को रोक सके।
- अपनी मुख्य की Telegram बॉट, कॉपी-ट्रेडिंग टूल या GitHub स्क्रिप्ट को न दें। अगर आप बॉट चलाते हैं, तो छोटे बैलेंस वाला अलग वॉलेट इस्तेमाल करें, और जहाँ उपलब्ध हों वहाँ Polymarket की सेशन की (Session Keys): ये ट्रेड कर सकती हैं पर पैसा नहीं निकाल सकतीं, और 180 दिन बाद एक्सपायर हो जाती हैं (Polymarket डॉक्स)। Polymarket ट्रेडिंग बॉट पर हमारा लेख बताता है कि ये कैसे काम करते हैं।
- समय-समय पर अप्रूवल जाँचें, Polymarket के approvals एंडपॉइंट से या Polygon पर revoke.cash से, और अनजान ख़र्च करने वालों (spenders) की अनुमति रद्द करें। अनुमति रद्द करने से वह ट्रांसफ़र वापस नहीं होता जिस पर आप पहले ही साइन कर चुके हैं।
- “POLY एयरड्रॉप”, “अपना रिफ़ंड क्लेम करें” और “V2 माइग्रेशन” वाले संदेशों को स्कैम मानें। 4 नवंबर 2026 तक Polymarket का कोई टोकन नहीं है; Bloomberg ने अक्टूबर में बताया था कि टोकन पर अभी सिर्फ़ विचार हो रहा है।
- अपनी की सिर्फ़ ख़ुद खोले गए reveal.magic.link/polymarket से एक्सपोर्ट करें, उसे ऑफ़लाइन रखें और कभी किसी बॉट या साइट में पेस्ट न करें।
- सपोर्ट से सिर्फ़ polymarket.com पर चैट आइकन या support@polymarket.com के ज़रिए संपर्क करें (US ऐप के लिए support@polymarket.us) (Polymarket हेल्प)।
Polymarket से जुड़े स्कैम, जिनसे सावधान रहें
- रिफ़ंड के नाम पर फ़िशिंग। अक्टूबर की घटना के बाद रिफ़ंड अपने आप मिले, इसलिए हर “क्लेम” लिंक नक़ली है।
- मार्केट कमेंट में लिंक। नवंबर 2025 में स्कैमरों ने Yes और No दोनों शेयर ख़रीदकर रखे, ताकि उनके कमेंट “Holders” के तहत दिखते रहें, फिर एक नक़ली लॉग-इन के लिंक पोस्ट किए जो नक़ली Cloudflare जाँच पर ख़त्म होता था। उसका “copy” बटन क्लिपबोर्ड पर एक दुर्भावनापूर्ण कमांड डाल देता था (teiss)।
- नक़ली एयरड्रॉप। जून 2026 के “Community Rewards” पेज ने 250 मिलियन POLY का वादा किया और “पात्रता जाँचने” के लिए कनेक्ट होने वाले हर वॉलेट को ख़ाली कर दिया (PCrisk)।
- नक़ली बॉट और SDK। जनवरी से जुलाई 2026 तक हमने दुर्भावनापूर्ण “Polymarket” पैकेजों की कम से कम नौ लहरें गिनीं, जिनमें 20 से ज़्यादा बॉट क्लोन वाला एक हाईजैक किया गया GitHub ऑर्गनाइज़ेशन (StepSecurity) और 30 दुर्भावनापूर्ण npm पैकेज खींचने वाला एक नक़ली आर्बिट्राज बॉट (SafeDep) शामिल हैं। सिर्फ़ Polymarket के GitHub से आधिकारिक क्लाइंट इंस्टॉल करें।
- सर्च विज्ञापन। फ़रवरी 2026 में Polymarket के एक ट्रेडर ने Google पर Uniswap के नक़ली विज्ञापन के ज़रिए छह अंकों की रक़म गँवाई (Protos)। यही चाल किसी भी क्रिप्टो साइट के लिए काम करती है।
मेरा Polymarket अकाउंट ख़ाली हो गया: अब क्या करें
- polymarket.com के सभी टैब बंद करें और लॉग-आउट करें, हर डिवाइस पर।
- पता लगाएँ कि क्या हुआ। अगर एक ही एसेट गया है, तो वजह शायद कोई अप्रूवल या साइन किया गया एक ट्रांसफ़र है। अगर सब कुछ गया है, कई टोकन या चेन से, या नए डिपॉज़िट तुरंत ग़ायब हो जाते हैं, तो की या सीड फ़्रेज़ चोरी हुई है (revoke.cash गाइड)।
- अगर की लीक हो गई है, तो उस वॉलेट का इस्तेमाल बंद करें। नया वॉलेट बनाएँ और जो बचा है उसे वहाँ भेजें। लीक हुए वॉलेट को फिर से सुरक्षित नहीं बनाया जा सकता।
- जिस अप्रूवल का इस्तेमाल हुआ, उसे रद्द करें, अगर कोई था।
- Polymarket को लिखें: साइट चैट या support@polymarket.com के ज़रिए, अपने वॉलेट पते और ट्रांज़ैक्शन हैश के साथ।
- सबूत सहेजें: ट्रांज़ैक्शन हैश, पते, URL और स्क्रीनशॉट। Chainabuse और पुलिस को रिपोर्ट करें (अमेरिका में IC3)।
- पैसा वापस दिलाने की पेशकश करने वाले किसी पर भरोसा न करें। वे भी लगभग हमेशा स्कैमर ही होते हैं।
क्या मुझे Polymarket से अपना पैसा निकाल लेना चाहिए?
अक्टूबर की घटना की वजह से सब कुछ निकालने की ज़रूरत नहीं है: स्क्रिप्ट हटा दी गई है, सेशन रीसेट हो चुके हैं और पीड़ितों को पैसा लौटा दिया गया है। लेकिन ये घटनाएँ एक सीधे नियम के पक्ष में हैं। Polymarket पर उतना ही रखें जितने से आप सक्रिय रूप से ट्रेड कर रहे हैं, और बाक़ी अपने नियंत्रण वाले वॉलेट में रखें। निकासी में देरी न होने से आपका सेशन या की पाने वाला हमलावर मिनटों में पूरा बैलेंस ले जा सकता है, इसलिए प्लेटफ़ॉर्म पर रखा बैलेंस ही आपका अधिकतम नुक़सान है।
क्या Polymarket US पर असर पड़ा?
नहीं। अक्टूबर का हमला इंटरनेशनल साइट polymarket.com पर हुआ। Polymarket US, यानी CFTC से रेगुलेटेड अलग ऐप, पर असर नहीं पड़ा (CNBC)। US ऐप के अपने अकाउंट, पहचान जाँच और सपोर्ट पता हैं। सितंबर 2026 में Wall Street Journal ने डेबिट कार्ड से धोखाधड़ी की जिस लहर की ख़बर दी थी, वह US ऐप से जुड़ी थी।
विवादित नतीजे: हैक नहीं, पर अक्सर हैक कहे जाते हैं
Polymarket के कुछ सबसे चर्चित “स्कैंडल” असल में इस पर बहस थे कि किसी मार्केट का नतीजा कैसे तय हुआ। Polymarket UMA ऑरेकल इस्तेमाल करता है: कोई भी नतीजा प्रस्तावित कर सकता है, कोई भी उसे चुनौती दे सकता है, और UMA टोकन होल्डर वोट करते हैं।
- जून 2024, Barron Trump और DJT टोकन। UMA के वोटरों ने नतीजा “No” तय किया; Polymarket ने कहा कि UMA ने “यह नतीजा ग़लत तय किया”, उसे पलटा और होल्डरों को पैसा लौटाया (The Block)।
- मार्च 2025, यूक्रेन खनिज समझौता। लगभग $7 मिलियन का एक मार्केट “Yes” पर सेटल हुआ, जबकि कोई समझौता साइन नहीं हुआ था। यूज़र्स ने UMA के एक बड़े होल्डर को दोष दिया; Polymarket ने इसे “अभूतपूर्व” कहा, पर साथ ही “मार्केट की विफलता नहीं” बताया और कोई रिफ़ंड नहीं दिया (The Block)।
- जुलाई 2025, Zelenskyy का सूट। $237 मिलियन से ज़्यादा का एक मार्केट विवाद के बाद “No” पर पलट गया (Decrypt)।
- 2026. स्ट्रीमर Clavicular पर $16 मिलियन का एक मार्केट विवाद के दो दौर से गुज़रा, और जुलाई में दो ट्रेडरों ने Strategy के बिटकॉइन बेचने से जुड़े एक मार्केट पर “No” के फ़ैसले को लेकर न्यूयॉर्क में Polymarket पर मुक़दमा किया (Decrypt)।
ये मामले मार्केट के नियमों से जुड़े हैं, अकाउंट की सुरक्षा से नहीं। यहाँ बचाव यह है कि ट्रेड करने से पहले मार्केट का नतीजा तय करने वाला स्रोत पढ़ें, जैसा कि हम इनसाइडर ट्रेडिंग और हेरफेर के मामलों पर अपनी रिपोर्ट में समझाते हैं।
हमने यह सूची कैसे बनाई
हमने जनवरी 2024 से 4 नवंबर 2026 तक X, Discord और हेल्प सेंटर पर Polymarket के बयान, सुरक्षा रिसर्च (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), दुर्भावनापूर्ण पैकेजों का OSV डेटाबेस और क्रिप्टो मीडिया खंगाला। कोई घटना सूची में तब शामिल की गई जब Polymarket ने उसकी पुष्टि की, ऑन-चेन जाँचकर्ताओं ने उसे ट्रेस किया, या कम से कम एक सुरक्षा प्रकाशन ने ठोस नुक़सान का ब्योरा दिया। कमज़ोर स्रोत वाले मामलों पर यह बात लिखी गई है। X पर कुछ पोस्ट का समय पोस्ट ID से निकाला गया। रक़में उस समय की रिपोर्ट के मुताबिक़ दी गई हैं; जहाँ स्रोतों में मतभेद है, वहाँ पहले Polymarket का अपना आँकड़ा है।
4 नवंबर 2026 को की गई हमारी अपनी जाँचें: सार्वजनिक Polygon और Ethereum नोड और Blockscout एक्सप्लोरर के ज़रिए हमलावरों के पतों के बैलेंस और आउटगोइंग ट्रांज़ैक्शन, और वे स्क्रिप्ट और कंटेंट सिक्योरिटी पॉलिसी जो polymarket.com ने लॉग-आउट विज़िटर को दीं।
अक्सर पूछे जाने वाले प्रश्न
क्या Polymarket हैक हुआ था?
हाँ। Polymarket के मुताबिक़ 29 अक्टूबर 2026 को polymarket.com पर हाईजैक की गई एक थर्ड-पार्टी स्क्रिप्ट (DebugBear) ने लॉग-इन किए हुए 726 यूज़र्स से $2.7 मिलियन निकाल लिए। जून 2026 में भी ऐसा एक दूसरे वेंडर की स्क्रिप्ट के ज़रिए हुआ था।
Polymarket कितनी बार हैक हुआ है?
हम 2024 से नवंबर 2026 तक सुरक्षा की 12 ऐसी घटनाएँ गिनते हैं जिनकी चोट Polymarket के यूज़र्स या उसके अपने वॉलेट पर पड़ी, और इनके अलावा तीन विवादित नतीजे। सबसे बड़ी घटनाएँ जून 2026 (लगभग $3 मिलियन) और अक्टूबर 2026 ($2.7 मिलियन) में हुईं।
क्या Polymarket के स्मार्ट कॉन्ट्रैक्ट हैक हुए?
नहीं। कोई भी चोरी डिपॉज़िट रखने और ट्रेड सेटल करने वाले कॉन्ट्रैक्ट के बग से नहीं हुई। हमलावरों ने साइन-इन प्रोवाइडर, वेबसाइट पर चलने वाली स्क्रिप्ट, एक इंटरनल वॉलेट की प्राइवेट की, फ़िशिंग और थर्ड-पार्टी बॉट का इस्तेमाल किया।
क्या अक्टूबर के हैक के बाद मुझे रिफ़ंड क्लेम करना होगा?
नहीं। Polymarket ने प्रभावित वॉलेट को अपने आप पैसा दिया। रिफ़ंड क्लेम करने को कहने वाले संदेश फ़िशिंग हैं।
क्या Polymarket में टू-फ़ैक्टर ऑथेंटिकेशन है?
नवंबर 2026 तक हमें Polymarket का ऐसा कोई आधिकारिक हेल्प आर्टिकल नहीं मिला जो अकाउंट के अंदर 2FA के बारे में बताता हो। जिस ईमेल या Google अकाउंट से आप साइन इन करते हैं उसे सुरक्षित रखें, या हार्डवेयर वॉलेट से जुड़े वॉलेट से साइन इन करें।
क्या बड़े बैलेंस के लिए Polymarket सुरक्षित है?
सिर्फ़ सावधानियों के साथ: ईमेल के बजाय वॉलेट से साइन इन करें, ट्रेडिंग के बाद लॉग-आउट करें और प्लेटफ़ॉर्म पर सिर्फ़ उतना रखें जितने से आप ट्रेड कर रहे हैं। निकासी में कोई देरी नहीं होती, इसलिए वहाँ रखा बैलेंस ही वह रक़म है जो आप खो सकते हैं।
क्या Polymarket US हैक हुआ था?
नहीं। अक्टूबर की घटना का असर सिर्फ़ इंटरनेशनल साइट पर पड़ा।
क्या Polymarket टोकन का कोई एयरड्रॉप है?
नहीं। 4 नवंबर 2026 तक Polymarket ने कोई टोकन लॉन्च नहीं किया है। “POLY क्लेम” वाला कोई भी पेज स्कैम है।
आगे क्या करें
प्रेडिक्शन मार्केट में नए हैं? प्रेडिक्शन मार्केट कैसे काम करते हैं, इस पर हमारी गाइड क़ीमत, संभावना और भुगतान समझाती है। ऊपर बताई गई आदतें Melbo समेत किसी भी प्रेडिक्शन मार्केट ऐप पर लागू होती हैं। अपने पैसे से प्रेडिक्शन मार्केट में ट्रेड करना चाहें, तो Melbo पर $1 से शुरुआत कर सकते हैं।