Polymarket Diretas Lagi? Semua Insiden Sejak 2024, dan Apakah Polymarket Aman Sekarang
Daftar bertanggal semua peretasan, gelombang phishing, dan sengketa penyelesaian hasil di Polymarket dari 2024 hingga November 2026: apa yang diserang, berapa yang diambil, siapa yang mendapat pengembalian dana, dan kebiasaan mana yang benar-benar melindungi akun.
Ya, Polymarket diretas lagi. Pada 29 Oktober 2026, penyerang mengambil alih domain DebugBear, layanan pemantauan performa situs yang skripnya berjalan di polymarket.com, lalu mengganti skrip itu dengan drainer (skrip penguras dompet). Sampai Polymarket menghapusnya sesaat sebelum pukul 18:00 UTC, skrip itu memakai sesi terbuka milik pengunjung yang sedang login untuk menjual posisi mereka dan memindahkan uangnya keluar. Menurut Polymarket, $2.7 juta diambil dari 726 dompet. Polymarket sudah mengembalikan $3.9 juta, termasuk $1.19 juta untuk trader yang merugi saat trading dihentikan.
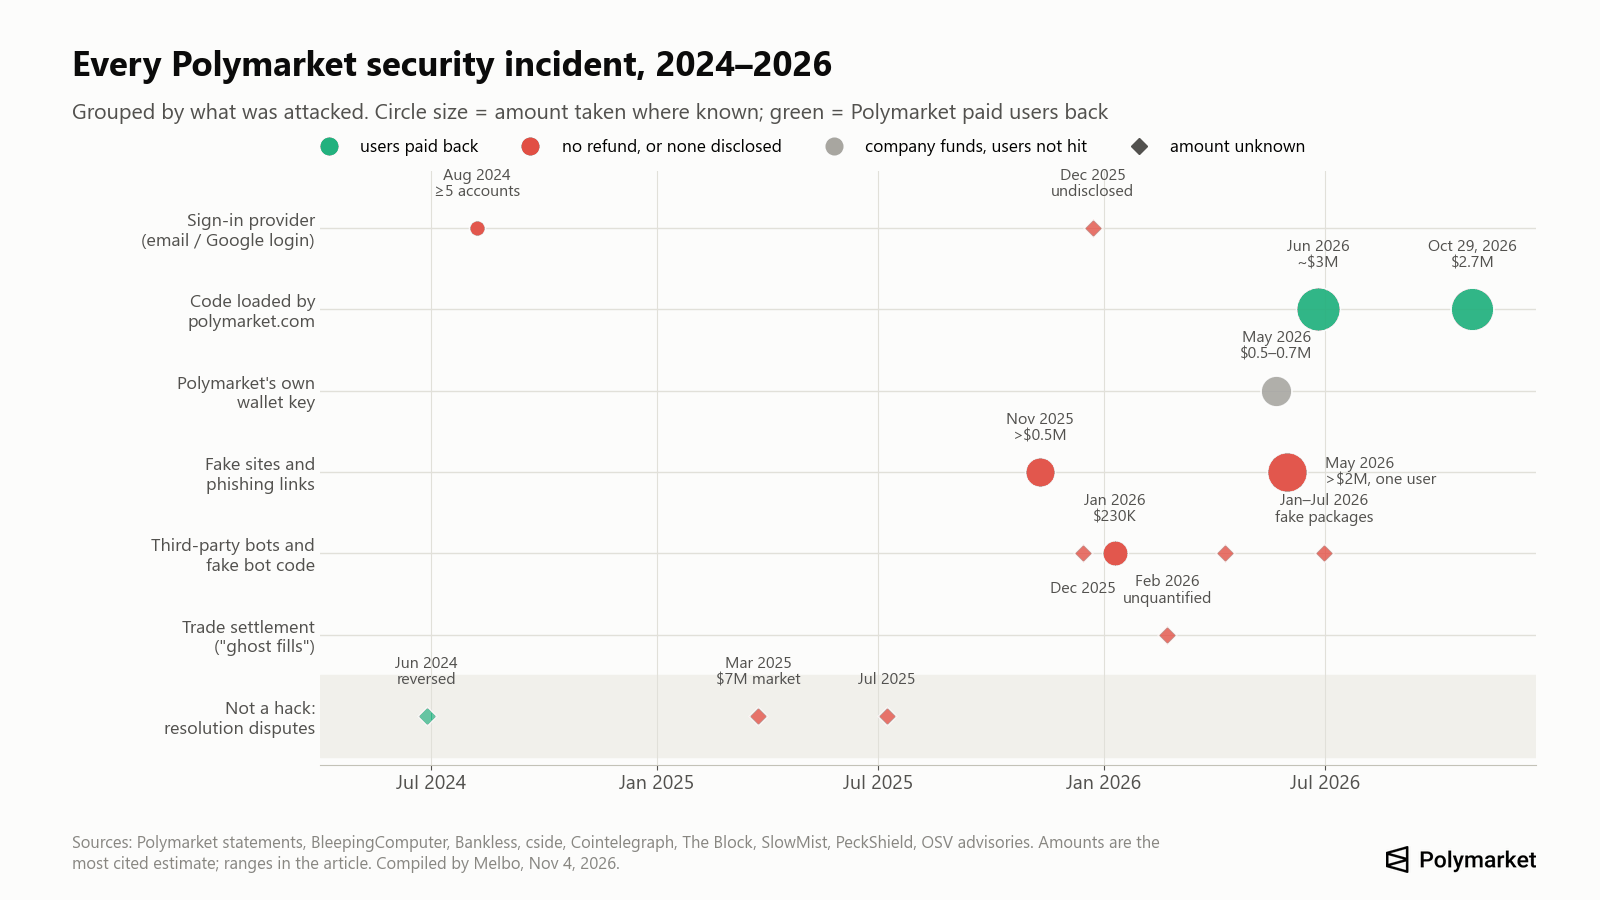
Ini kedua kalinya dalam empat bulan kode yang dimuat situs web berbalik menyerang penggunanya sendiri: pada Juni, skrip vendor yang dibobol mengambil sekitar $3 juta. Sejak 2024, kami menemukan 12 insiden keamanan yang menimpa pengguna Polymarket atau dompet milik Polymarket sendiri, ditambah tiga sengketa penyelesaian pasar yang sering disebut peretasan. Dalam semua kasus pencurian itu, penyerang tidak membobol smart contract yang menyimpan setoran dan menyelesaikan transaksi. Mereka masuk lewat jalur di sekitarnya: penyedia login, kode di situs web, kunci dompet internal, situs palsu, dan bot pihak ketiga.
Di bawah ini ada semua insiden lengkap dengan tanggal, nilai, dan sumbernya, kronologi 29 Oktober menit demi menit, posisi uang curian saat ini (kami memeriksa dompet penyerang pada 4 November), dan kebiasaan mana yang bisa menghentikan serangan yang mana.
Data per 4 November 2026, pukul 11:00 UTC. Polymarket belum menerbitkan postmortem insiden Oktober. Angka antarsumber berbeda 10–30%; kami mencantumkan angka Polymarket sendiri lebih dulu, lalu rentangnya.
Kronologi peretasan Polymarket: semua insiden dari 2024 hingga 2026
| Tanggal | Yang diserang | Yang terjadi | Diambil | Dikembalikan ke pengguna |
|---|---|---|---|---|
| Agu 2024 | Penyedia login (login Google) | Setoran dipindahkan dari dompet proxy ke alamat phishing; tim dukungan mengaku sudah melihat kasus ini 5 kali | $5,197 dan $745 untuk dua korban yang disebut namanya; total tidak diketahui | Tidak ada laporan pengembalian dana |
| 10–11 Nov 2025 | Pengguna, lewat tautan di komentar pasar | Login Polymarket palsu dan pemeriksaan Cloudflare palsu yang membuat korban menjalankan perintah berbahaya | Lebih dari $500,000 (satu sumber) | Kabarnya dijanjikan; belum dikonfirmasi |
| 22–24 Des 2025 | Penyedia login (login email) | Akun dikuras lewat celah pada “penyedia autentikasi pihak ketiga” | Tidak diungkap, “sejumlah kecil pengguna” | Tidak diungkap |
| Des 2025 | Pengguna bot | Bot copy trading open source di GitHub mengirim kunci privat pengguna ke penyerang | Tidak diketahui | Tidak |
| 7–13 Jan 2026 | Polycule, bot trading Telegram | Bot yang menyimpan kunci pengguna di servernya dikuras | Sekitar $230,000 | Dijanjikan tim bot; tidak ada bukti sudah dibayar |
| Jan–Jul 2026 | Developer dan pengguna bot | Setidaknya 9 gelombang paket “Polymarket SDK” dan bot palsu di npm, crates.io, dan GitHub yang mencuri kunci | Tidak dipublikasikan | Tidak |
| 19–25 Feb 2026 | Penyelesaian transaksi (“ghost fill”) | Penyerang membatalkan transaksi yang sudah cocok tetapi merugikan mereka sebelum penyelesaian, dengan beban di pihak market maker | Tidak terukur | Tidak; sebagian diperbaiki lewat pembaruan April |
| 22 Mei 2026 | Dompet hadiah internal Polymarket | Kunci privat dicuri | $520,000–$700,000 dana perusahaan | Pengguna tidak terdampak |
| 31 Mei 2026 | Satu trader besar | Situs Polymarket palsu | Lebih dari $2 juta (sumber lemah) | Tidak |
| 2 Jun 2026 | Pengguna | Halaman airdrop palsu “POLY Community Rewards” dengan wallet drainer | Tidak diketahui | Tidak |
| 25 Jun 2026 | Kode yang dimuat polymarket.com | Skrip vendor yang dibobol meminta pengguna menandatangani persetujuan (approval) berbahaya, lalu mengambil pUSD mereka | Sekitar $3 juta dari 11 hingga 15 dompet | Pengembalian penuh dijanjikan |
| 29 Okt 2026 | Kode yang dimuat polymarket.com (DebugBear) | Skrip yang ditukar memakai sesi terbuka untuk menjual posisi dan memindahkan uang | $2.7 juta dari 726 dompet | $3.9 juta dibayar, termasuk $1.19 juta untuk kerugian selama penghentian trading |
Sumber untuk setiap baris ada di bagian-bagian di bawah. Ada dua klaim lain yang beredar dan tidak bisa kami konfirmasi: dugaan kebocoran 300,000 data (profil publik dan alamat dompet, tanpa email, kata sandi, atau dokumen identitas) yang diunggah pengguna bernama “xorcat” pada April 2026, dan gelombang penipuan terpisah pada September 2026, saat kartu debit curian dipakai untuk mencoba mendanai transaksi senilai sekitar $10 juta di aplikasi AS, seperti dilaporkan Wall Street Journal (Futurism). Yang kedua adalah penipuan pembayaran, bukan peretasan akun.
Polanya terlihat jelas dari grafik. Hingga pertengahan 2026, sebagian besar kerugian bermula dari sisi pengguna: kode login yang dibagikan, situs palsu, bot yang memegang kunci. Pada 2026, dua pencurian terbesar justru datang dari situs web Polymarket sendiri, lewat kode yang dimuatnya dari vendor luar.
Apakah Polymarket aman pada 2026?
Kontrak Polymarket bertahan; lapisan di sekitarnya tidak. Kontrak yang menyimpan setoran dan menyelesaikan transaksi diaudit antara Maret dan Agustus 2026 oleh Cantina, Quantstamp, Certora, SigmaPrime, Zellic, dan Pashov, dan program bug bounty berjalan lewat Cantina (dokumentasi Polymarket). Tidak ada pencurian sejak 2024 yang berasal dari bug di kontrak tersebut. Satu-satunya masalah di tingkat kontrak, “ghost fill” pada Februari 2026, memungkinkan penyerang membatalkan transaksi yang merugikan mereka; celah itu tidak memungkinkan siapa pun menarik uang orang lain.
Risikonya ada di empat tempat:
- Situs web. Dua kali pada 2026, skrip yang dimuat dari vendor luar berjalan di polymarket.com dan mencuri dari pengguna yang sedang login. Bookmark tidak melindungi Anda dari serangan ini, karena situsnya memang asli.
- Lapisan login. Akun email dan Google bergantung pada penyedia yang mengelola kunci dompet di belakangnya. Celah pada penyedia itu menguras akun pada 2024 dan 2025.
- Perangkat dan kebiasaan Anda sendiri. Situs palsu, tautan di komentar, dan airdrop palsu masih ampuh, dan kode login 6 digit yang Anda bagikan adalah kerugian yang menurut Polymarket tidak bisa dipulihkan.
- Alat pihak ketiga. Bot Telegram dan skrip copy trading yang meminta kunci privat Anda pernah dikuras atau memang dibuat untuk mencuri.
Ada dua fakta lagi yang penting bagi siapa pun yang menyimpan saldo besar di sana. Dokumentasi Polymarket menyebut penarikan dana “instan dan gratis”, tanpa jeda penarikan atau daftar alamat yang diizinkan (allowlist) (dokumentasi Polymarket). Selain itu, kami tidak menemukan artikel bantuan resmi tentang autentikasi dua faktor di dalam akun Polymarket. Artinya, siapa pun yang menguasai sesi atau kunci Anda bisa memindahkan semuanya dalam hitungan menit; perlindungannya ada pada cara Anda login dan seberapa banyak dana yang Anda tinggalkan di sana.
Polymarket pernah mengembalikan dana pengguna saat situs webnya sendiri yang bersalah (Juni dan Oktober 2026) dan saat membatalkan hasil yang dianggapnya keliru (2024). Polymarket belum memublikasikan pengembalian dana untuk pengambilalihan akun lewat penyedia login, phishing, atau bot pihak ketiga.
Apa yang terjadi dalam peretasan DebugBear di Polymarket pada 29 Oktober?
DebugBear menjual layanan “real user monitoring”: skrip kecil yang mengukur seberapa cepat situs dimuat bagi pengunjung sungguhan. Polymarket memasangnya di polymarket.com. Menurut DebugBear, penyerang membajak DNS domain tempat skripnya dimuat dan mengarahkannya ke server mereka sendiri (SecurityWeek). Setiap situs yang memakai skrip itu mulai memuat file milik penyerang.
Di Polymarket, file yang ditukar itu memeriksa apakah pengunjung sedang login. Jika tidak, skrip tidak melakukan apa-apa. Jika ya, skrip mencari klien trading yang sudah disiapkan oleh halaman Polymarket sendiri lalu memakainya (cside; ohey.ca):
- Akun email dan Google tidak menerima permintaan konfirmasi apa pun. Skrip memasang order jual untuk posisi mereka di 97% dari harga, lalu 50%, lalu di harga minimum, dan menyapu bersih saldo tunainya (defiprime).
- Akun yang login dengan dompet browser seperti MetaMask melihat permintaan tanda tangan berlabel “DepositWallet” yang memindahkan token posisi mereka. Yang menolaknya tetap memegang posisinya.
Uang keluar melalui relayer transaksi milik Polymarket sendiri ke alamat penyerang 0x3F99…Ffc18, sehingga lalu lintasnya tampak normal bagi aturan keamanan situs. Peneliti Hudson Rock tidak menemukan tanda bahwa seed phrase atau kunci privat ikut disalin (BleepingComputer).
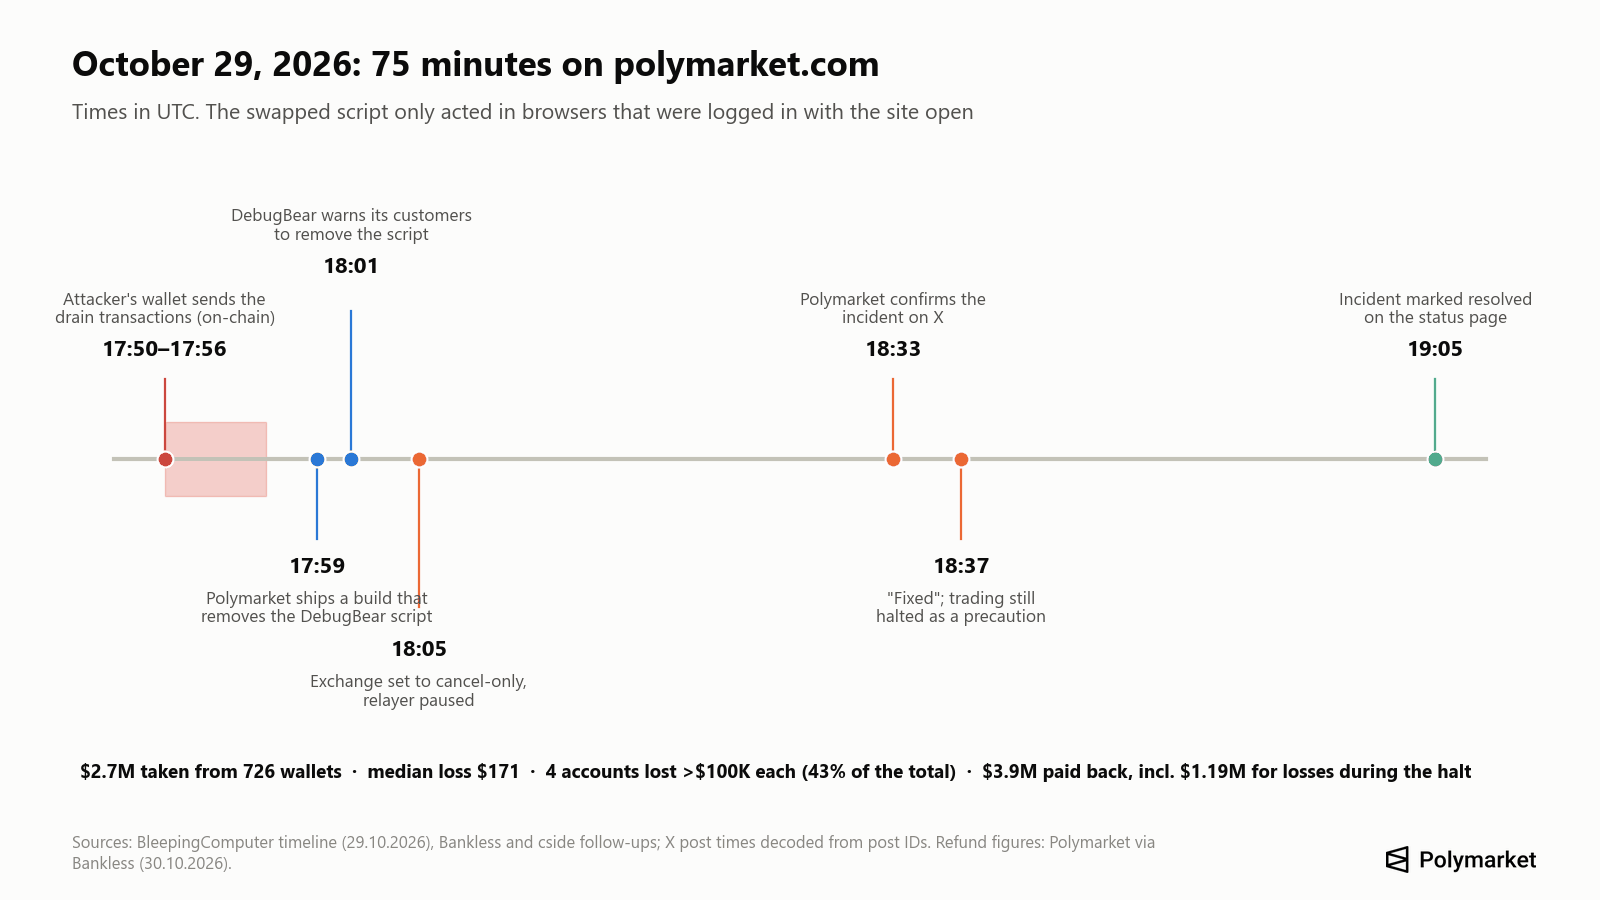
Kronologinya, dalam UTC: gelombang utama transaksi penyerang berlangsung dari 17:50 sampai 17:56; satu analisis menyebut dana pertama sampai ke penyerang pukul 17:10 (ohey.ca). Pukul 17:59 Polymarket merilis build yang menghapus skrip DebugBear, dan pukul 18:05 mengalihkan bursa ke mode khusus pembatalan (cancel-only) serta menghentikan relayer. Polymarket mengunggah kabar soal ini di X pukul 18:33, menyatakan masalah sudah diperbaiki pukul 18:37, dan menutup insiden pukul 19:05 (BleepingComputer). Penghapusan itu tidak menjangkau browser yang sudah membuka halaman tersebut, itulah sebabnya menutup tab menjadi penting.
Berapa yang diambil. Angka Polymarket adalah $2.7 juta dari 726 dompet (Bankless). Hitungan lain berkisar dari $2.1 juta (The Record, laporan awal) hingga sekitar $3.1 juta (AMLBot), dan dari 710 hingga 737 dompet. Sebagian besar korban hanya kehilangan sedikit: menurut Bitquery, median kerugiannya $171, sementara empat akun masing-masing kehilangan lebih dari $100,000 dan bersama-sama menyumbang 43% dari total (via Bankless).
Apa yang diubah Polymarket. Polymarket menghapus skrip itu, mereset semua sesi login yang aktif, melaporkan kasusnya ke penegak hukum, dan menjanjikan pemeriksaan integritas, version pinning, pemantauan, serta content security policy yang lebih ketat untuk kode pihak ketiga (cside). Peneliti keamanan Scott Helme menunjukkan bahwa kebijakan situs mengizinkan semua domain yang dipakai drainer, dan bahwa mengunci (pin) skrip ke hash tetap akan memblokir file yang ditukar (via Bankless).
Kami sendiri membuka polymarket.com pada 4 November dalam keadaan logout. Skrip DebugBear sudah hilang dari halaman maupun dari content security policy situs. Kebijakan itu kini hanya mengizinkan skrip dimuat dari situs itu sendiri, chat dukungan Intercom, Vercel, login Google, pemeriksaan bot Cloudflare, dan subdomain terpisah vendor.polymarket.com, sementara beberapa skrip analitik disajikan dari domain Polymarket sendiri dengan nama file berversi. Kami tidak bisa melihat apa yang dimuat setelah login.
Apakah Polymarket akan mengembalikan dana pengguna yang diretas?
Untuk insiden Oktober, ya, dan otomatis. Polymarket menyatakan telah mengidentifikasi dompet yang terdampak dari data on-chain dan data trading, sehingga “tidak perlu klaim atau tiket” (The Record). Pada pagi 30 Oktober, 689 dari 726 dompet sudah menerima kembali dananya secara penuh (Bankless). Sekitar 5,500 dompet lain menerima total $1.19 juta untuk kerugian selama penghentian trading atau penjualan paksa. Laporan sekunder menyebut kerugian di atas $10,000 mensyaratkan penandatanganan surat pelepasan klaim dan verifikasi identitas; Polymarket belum menyatakannya secara terbuka.
Karena tidak perlu klaim, setiap email, DM, atau situs web yang meminta Anda “mengklaim refund Polymarket Anda” adalah phishing.
Catatan untuk insiden-insiden sebelumnya beragam:
| Insiden | Pengembalian dana |
|---|---|
| Sengketa penyelesaian Jun 2024 (pasar Barron Trump) | Ya, Polymarket membatalkan hasilnya dan mengembalikan dana pemegang |
| Pengurasan lewat login Google, Agu 2024 | Tidak ada laporan |
| Phishing di kolom komentar, Nov 2025 | Kabarnya dijanjikan; kami tidak menemukan konfirmasi |
| Celah penyedia login, Des 2025 | “Kami akan menghubungi pengguna yang terdampak”; tanpa angka publik |
| Skrip vendor, Jun 2026 | “Mengembalikan dana mereka secara penuh”; penyelesaiannya tidak dilaporkan |
| Skrip DebugBear, Okt 2026 | $3.9 juta dibayar, otomatis |
| Kode login 6 digit yang dibagikan | “Tim dukungan Polymarket tidak bisa memulihkan dana yang hilang” |
Sumber: The Block, Cointelegraph, The Block, GIGAZINE, Bantuan Polymarket.
Polanya sejauh ini: Polymarket membayar saat kesalahan ada pada situsnya sendiri atau vendor yang dipilihnya. Saat kerugian bermula dari sisi pengguna, tidak ada kebijakan pengembalian dana yang dipublikasikan.
Apakah akun Polymarket saya diretas? Cara memeriksanya
Untuk insiden Oktober, Anda hanya berisiko jika pada 29 Oktober Anda sedang login dan polymarket.com terbuka di tab browser, dalam kurang lebih satu jam sebelum trading dihentikan pukul 18:05 UTC. Tandanya:
- Di riwayat aktivitas Anda ada penjualan di harga sangat rendah yang tidak Anda lakukan (order di 97% atau 50% dari harga, atau di harga minimum), atau transfer posisi ke alamat yang tidak Anda kenal.
- Ada pengembalian dana yang masuk ke saldo Anda setelah 30 Oktober. Polymarket membayar dompet yang terdampak tanpa diminta.
- Jika Anda memakai dompet browser: permintaan tanda tangan “DepositWallet” yang tidak Anda ingat pernah Anda mulai.
Untuk kecurigaan lainnya, buka alamat dompet Polymarket Anda (alamat setoran yang tampil di akun Anda, bukan alamat MetaMask Anda) di Polygonscan dan cari transfer keluar pUSD, USDC, atau token posisi yang tidak Anda lakukan. Anda juga bisa melihat kontrak mana saja yang diizinkan membelanjakan dana dari dompet Polymarket Anda lewat endpoint publik Polymarket `data-api.polymarket.com/v2/approvals?user=<alamat Anda>`. Yang seharusnya muncul hanya kontrak bursa milik Polymarket sendiri: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59, dan Neg Risk Adapter 0xd91E80cF…A35296 (dokumentasi Polymarket).
Di mana uang curian sekarang? Pemeriksaan on-chain kami
Kami memeriksa alamat-alamat penyerang yang disebut para penyelidik pada 4 November 2026 (blok Polygon 96,721,132, blok Ethereum 26,340,768).
- Oktober. Alamat yang ditemukan di skrip yang ditukar, 0x3F99139F…Ffc18, berisi 0.025 POL dan sekitar $4,100 dalam USDC.e. Hampir semua sisanya sudah berpindah: BleepingComputer melihat sekitar 28.6 juta POL (sekitar $2.57 juta) dikirim ke tiga dompet lain pada hari serangan.
- Juni. Penyelidik melacak pencurian Juni ke satu alamat Ethereum, 0xe65b1C58…71E1eD, yang berisi 1,892.92 ETH setelah penyerang mem-bridge dan menukar pUSD curian (cside). Alamat itu kosong dalam sekitar 30 jam setelah peringatan Polymarket: 100 ETH keluar pada 26 Juni pukul 07:08 UTC dan 1,788.5 ETH pukul 20:49 UTC. Jumlah yang lebih besar mengendap di dompet kedua selama tiga minggu, lalu pada 18–21 Juli dipecah menjadi jumlah bulat (700, 500, 200, empat kali sekitar 100, dan 70 ETH) ke lebih dari sepuluh alamat baru.
Satu detail dari dompet Juni menunjukkan betapa umumnya penipuan address poisoning: setelah pencurian, alamat penyerang sendiri menerima lebih dari 40 transfer kecil dari alamat-alamat yang mirip, dikirim oleh bot yang berharap si pencuri salah menyalin alamat.
Belum ada laporan bahwa uang ini dibekukan. Tidak seperti stablecoin yang dibekukan setelah peretasan lain, POL dan ETH tidak bisa diblokir oleh penerbitnya, dan mungkin itu sebabnya kedua penyerang menukarnya begitu cepat.
Apakah uang saya aman di Polymarket? Apakah smart contract-nya diretas?
Dalam ke-12 insiden itu, tidak ada setoran yang dicuri lewat bug kontrak. Itu menjawab separuh pertanyaan. Separuh lainnya: saldo Anda hanya seaman apa pun yang bisa menandatangani atas nama dompet Anda, dan pada 2024–2026 hal itu diserang lewat penyedia login, situs web, dan perangkat pengguna.
Cara dana disimpan: saat Anda mendaftar, Polymarket membuat dompet smart contract di Polygon untuk Anda. Sejak 4 Mei 2026, akun baru mendapat “Deposit Wallet”; akun lama memakai dompet Proxy (login email atau Google) atau Safe (login dompet browser) (dokumentasi Polymarket). Setiap dompet dikendalikan oleh kunci penanda tangan (signer key). Bagi pengguna dompet browser, kunci itu ada di dompet mereka sendiri. Bagi pengguna email, kunci itu dikelola oleh penyedia embedded wallet, dan Anda bisa mengekspornya di reveal.magic.link/polymarket saat sedang login (Bantuan Polymarket). Jaminannya (collateral) adalah pUSD, token yang didukung USDC, bukan USDC.e seperti yang ditulis panduan lama.
Tidak ada asuransi simpanan di pasar prediksi on-chain, dan pengembalian dana oleh Polymarket adalah keputusan perusahaan, bukan kewajiban.
Pencurian Mei 2026 menjadi pembanding yang berguna. Seseorang mencuri kunci dompet internal yang dipakai Polymarket untuk hadiah dan mengambil $520,000 hingga $700,000 (SlowMist menghitung $573,000, dengan $164,000 di antaranya dibekukan). Polymarket menyatakan “dana pengguna dan penyelesaian pasar aman”, dan tidak ada laporan kerugian pengguna (ForkLog).
Login email atau dompet: login Polymarket mana yang lebih aman?
Untuk saldo besar, dompet browser, idealnya didukung dompet hardware, terbukti lebih aman di setiap insiden sejauh ini. Untuk saldo kecil, login email lebih praktis dan perbedaannya kurang berarti.
- Desember 2025 menyerang akun dengan login email lewat penyedia login; login dompet tidak terdampak. Seorang pengguna melaporkan kehilangan sekitar $2,000 meski email-nya sudah memakai autentikasi dua faktor (CoinDesk).
- Oktober 2026 menguras akun email tanpa permintaan konfirmasi apa pun, sementara pengguna dompet diminta menandatangani dan bisa menolak.
- Juni 2026 berjalan sebaliknya: serangan ini membutuhkan tanda tangan, jadi pengguna yang menandatangani tanpa membaca kehilangan uang.
Konsekuensinya: dengan login dompet, seed phrase ada di tangan Anda, dan kehilangan atau membocorkannya sepenuhnya tanggung jawab Anda. Dengan login email, kotak masuk adalah kuncinya, jadi lindungi akun email dengan kata sandi yang kuat dan unik serta aplikasi autentikator atau passkey.
Cara melindungi akun Polymarket Anda
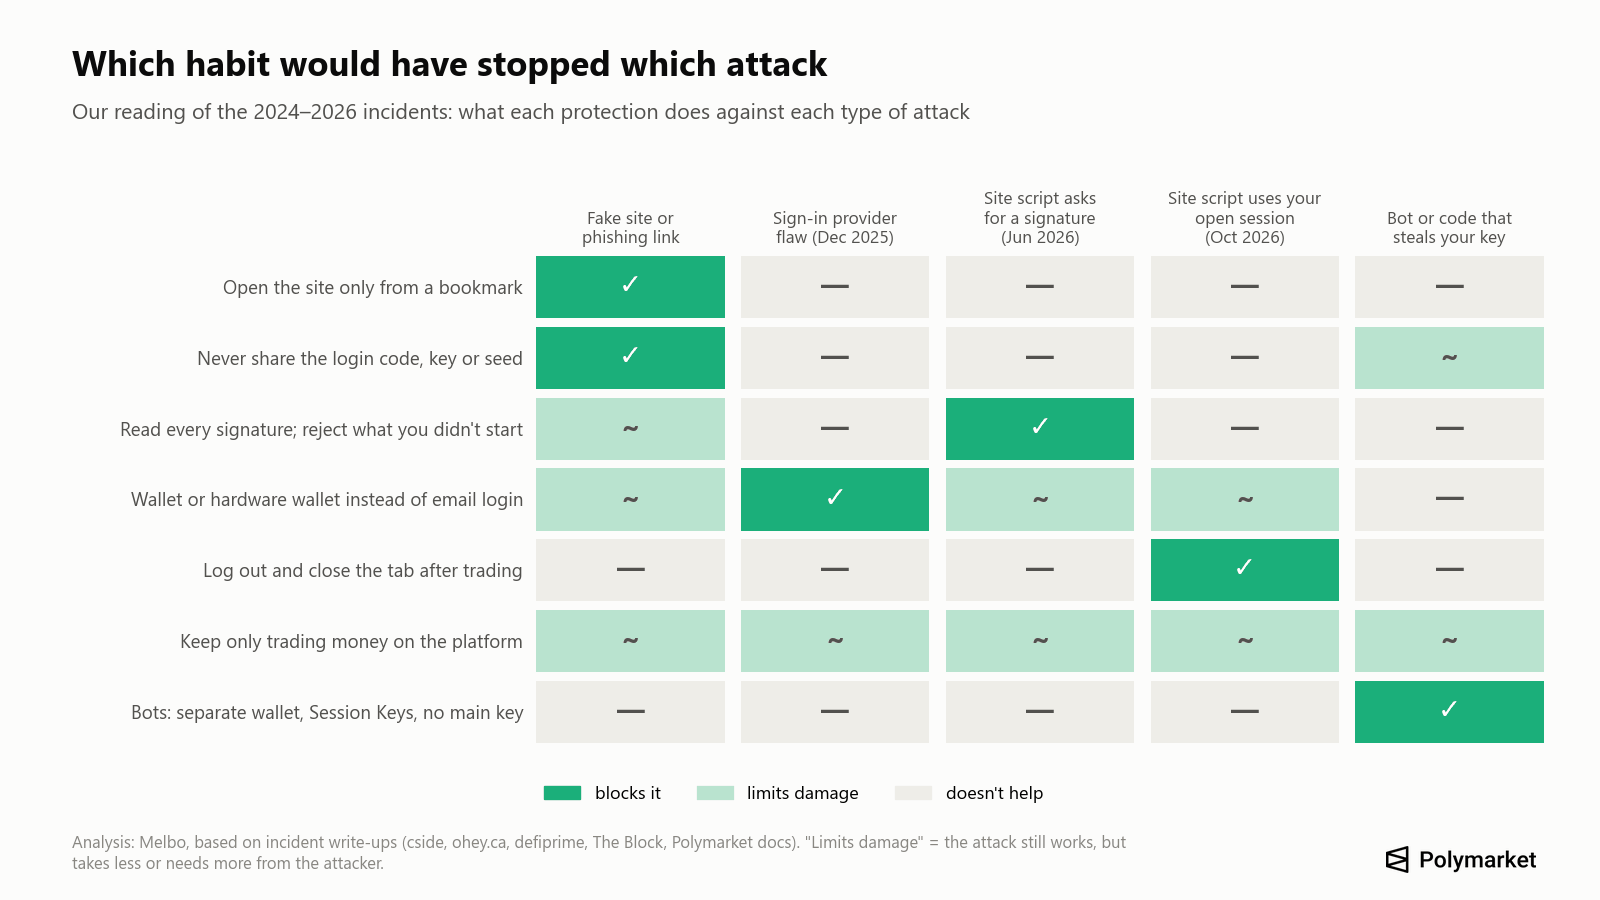
Seperti terlihat di grafik, tidak ada satu kebiasaan pun yang menangkal semua serangan. Jika digabungkan, kebiasaan berikut mencakup semua insiden di atas:
- Buka polymarket.com hanya dari bookmark atau dengan mengetiknya sendiri. Jangan dari iklan pencarian, tautan komentar, DM, atau email. Domain tiruan pada 2025–2026 memakai akhiran aneh (.cfd, .space), trik subdomain (polymarket.com-v2…), dan hosting gratis (pages.dev, github.io) (PhishDestroy).
- Jangan pernah memberikan kode login 6 digit, kunci privat, atau seed phrase Anda kepada siapa pun, termasuk “tim dukungan”. Polymarket menyatakan tidak akan pernah meminta kunci Anda.
- Logout setelah trading dan jangan biarkan situs terbuka di tab. Kedua serangan lewat situs pada 2026 membutuhkan sesi yang sedang login; setiap kali ada berita insiden, tutup semua tab dan muat ulang.
- Baca setiap tanda tangan. Order normal berupa typed data dari “Polymarket CTF Exchange” di chain 137 dengan token, jumlah, dan sisi (beli atau jual); pembuatan kunci API menampilkan “ClobAuth” dan teks “This message attests that I control the given wallet” (dokumentasi Polymarket). Tolak apa pun yang tidak Anda mulai, terutama persetujuan (approval) ke alamat tak dikenal, “setApprovalForAll”, permit, atau batch yang mentransfer token.
- Untuk saldo besar, login dengan dompet (idealnya hardware), bukan email, supaya setiap tanda tangan ditampilkan kepada Anda. Biarkan peringatan keamanan dompet tetap aktif.
- Amankan akun email atau Google yang Anda pakai untuk login: kata sandi unik, aplikasi autentikator, atau passkey.
- Simpan di Polymarket hanya uang yang sedang Anda pakai untuk trading, dan tarik sisanya ke dompet yang Anda kendalikan. Tidak ada jeda penarikan yang bisa menghentikan penyerang.
- Jangan berikan kunci utama Anda ke bot Telegram, alat copy trading, atau skrip GitHub. Jika Anda menjalankan bot, gunakan dompet terpisah dengan saldo kecil dan kunci sesi (Session Keys) Polymarket jika tersedia: kunci ini bisa dipakai trading tetapi tidak bisa menarik dana, dan kedaluwarsa setelah 180 hari (dokumentasi Polymarket). Artikel kami tentang bot trading Polymarket menjelaskan cara kerjanya.
- Periksa persetujuan (approval) sesekali lewat endpoint approvals Polymarket atau revoke.cash di Polygon, dan cabut izin spender yang tidak dikenal. Mencabut izin tidak membatalkan transfer yang sudah Anda tanda tangani.
- Anggap pesan “airdrop POLY”, “klaim refund Anda”, dan “migrasi V2” sebagai penipuan. Per 4 November 2026, Polymarket tidak punya token; Bloomberg melaporkan pada Oktober bahwa token baru sebatas dipertimbangkan.
- Ekspor kunci Anda hanya lewat reveal.magic.link/polymarket yang Anda buka sendiri, simpan secara offline, dan jangan pernah menempelkannya ke bot atau situs mana pun.
- Hubungi tim dukungan hanya lewat ikon chat di polymarket.com atau support@polymarket.com (support@polymarket.us untuk aplikasi AS) (Bantuan Polymarket).
Penipuan Polymarket yang perlu diwaspadai
- Phishing berkedok refund. Setelah insiden Oktober, pengembalian dana dilakukan otomatis, jadi setiap tautan “klaim” itu palsu.
- Tautan di komentar pasar. Pada November 2025, penipu memegang saham Yes sekaligus No agar komentar mereka tetap terlihat di bagian “Holders”, lalu memasang tautan ke login palsu yang berujung pada pemeriksaan Cloudflare palsu. Tombol “copy”-nya menaruh perintah berbahaya di clipboard (teiss).
- Airdrop palsu. Halaman “Community Rewards” pada Juni 2026 menjanjikan 250 juta POLY dan menguras setiap dompet yang terhubung untuk “mengecek kelayakan” (PCrisk).
- Bot dan SDK palsu. Dari Januari hingga Juli 2026, kami mencatat setidaknya sembilan gelombang paket “Polymarket” berbahaya, termasuk organisasi GitHub yang dibajak dengan lebih dari 20 kloningan bot (StepSecurity) dan bot arbitrase palsu yang menarik 30 paket npm berbahaya (SafeDep). Pasang hanya klien resmi dari GitHub Polymarket.
- Iklan pencarian. Pada Februari 2026, seorang trader Polymarket kehilangan uang dalam jumlah enam digit lewat iklan Uniswap palsu di Google (Protos). Trik yang sama berlaku untuk situs kripto mana pun.
Akun Polymarket saya dikuras: apa yang harus dilakukan sekarang
- Tutup semua tab polymarket.com dan logout, di setiap perangkat.
- Cari tahu apa yang terjadi. Jika hanya satu aset yang hilang, kemungkinan penyebabnya persetujuan (approval) atau satu transfer yang Anda tanda tangani. Jika semuanya hilang, di beberapa token atau chain, atau setoran baru langsung lenyap, kemungkinan kunci atau seed phrase Anda dicuri (panduan revoke.cash).
- Jika kunci bocor, berhenti memakai dompet itu. Buat dompet baru dan pindahkan sisa dana. Dompet yang kuncinya bocor tidak bisa dibuat aman lagi.
- Cabut persetujuan yang dipakai penyerang, jika ada.
- Hubungi Polymarket lewat chat di situs atau support@polymarket.com dengan menyertakan alamat dompet dan hash transaksi Anda.
- Simpan bukti: hash transaksi, alamat, URL, dan tangkapan layar. Laporkan ke Chainabuse dan polisi (IC3 di AS).
- Abaikan siapa pun yang menawarkan pemulihan dana. Mereka hampir selalu juga penipu.
Apakah saya harus menarik uang saya dari Polymarket?
Anda tidak perlu menarik semuanya gara-gara insiden Oktober: skripnya sudah dihapus, sesi sudah direset, dan korban sudah mendapat pengembalian dana. Namun rangkaian insiden ini mendukung satu aturan sederhana. Simpan di Polymarket hanya dana yang sedang aktif Anda pakai trading, dan simpan sisanya di dompet yang Anda kendalikan. Karena tidak ada jeda penarikan, penyerang yang mendapatkan sesi atau kunci Anda bisa mengambil seluruh saldo dalam hitungan menit, jadi saldo di platform adalah kerugian maksimum Anda.
Apakah Polymarket US terdampak?
Tidak. Serangan Oktober menyasar situs internasional, polymarket.com. Polymarket US, aplikasi terpisah yang diregulasi CFTC, tidak terdampak (CNBC). Aplikasi AS punya akun, pemeriksaan identitas, dan alamat dukungannya sendiri. Gelombang penipuan kartu debit yang dilaporkan Wall Street Journal pada September 2026 menyangkut aplikasi AS.
Sengketa hasil: bukan peretasan, tetapi sering disebut peretasan
Beberapa “skandal” Polymarket yang paling terkenal sebenarnya adalah perdebatan soal cara sebuah pasar diselesaikan. Polymarket memakai oracle UMA: siapa pun bisa mengusulkan hasil, siapa pun bisa menyanggahnya, dan pemegang token UMA memberikan suara.
- Juni 2024, Barron Trump dan token DJT. Pemilih UMA menetapkan hasil “No”; Polymarket menyatakan UMA “keliru dalam penyelesaian ini”, membatalkannya, dan mengembalikan dana pemegang (The Block).
- Maret 2025, kesepakatan mineral Ukraina. Pasar senilai sekitar $7 juta diselesaikan “Yes” meski tidak ada kesepakatan yang ditandatangani. Pengguna menyalahkan seorang pemegang UMA besar; Polymarket menyebutnya “belum pernah terjadi sebelumnya” tetapi “bukan kegagalan pasar” dan tidak memberikan pengembalian dana (The Block).
- Juli 2025, setelan jas Zelenskyy. Pasar senilai lebih dari $237 juta berbalik menjadi “No” setelah sengketa (Decrypt).
- 2026. Pasar senilai $16 juta tentang streamer Clavicular melewati dua putaran sengketa, dan pada Juli dua trader menggugat Polymarket di New York atas putusan “No” pada pasar tentang penjualan bitcoin oleh Strategy (Decrypt).
Kasus-kasus ini menyangkut aturan pasar, bukan keamanan akun. Perlindungannya di sini adalah membaca sumber penyelesaian pasar sebelum bertransaksi, seperti yang kami jelaskan dalam laporan kami tentang kasus insider trading dan manipulasi.
Cara kami menyusun daftar ini
Kami menelusuri pernyataan Polymarket di X, Discord, dan pusat bantuannya, riset keamanan (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), database paket berbahaya OSV, serta media kripto dari Januari 2024 hingga 4 November 2026. Sebuah kejadian dimasukkan jika Polymarket mengonfirmasinya, jika penyelidik on-chain melacaknya, atau jika setidaknya satu publikasi keamanan menjelaskan kerugian yang spesifik. Kasus dengan sumber lemah ditandai demikian. Waktu beberapa unggahan di X diturunkan dari ID unggahannya. Nilai dicantumkan sesuai laporan saat itu; jika sumber berbeda, angka Polymarket sendiri didahulukan.
Pemeriksaan kami sendiri, dilakukan pada 4 November 2026: saldo dan transaksi keluar alamat-alamat penyerang lewat node publik Polygon dan Ethereum serta explorer Blockscout, dan skrip serta content security policy yang disajikan polymarket.com kepada pengunjung yang belum login.
Pertanyaan yang sering diajukan
Apakah Polymarket diretas?
Ya. Menurut Polymarket, pada 29 Oktober 2026 skrip pihak ketiga yang dibajak (DebugBear) di polymarket.com menguras $2.7 juta dari 726 pengguna yang sedang login. Hal serupa juga terjadi pada Juni 2026 lewat skrip vendor lain.
Berapa kali Polymarket diretas?
Kami mencatat 12 insiden keamanan dari 2024 hingga November 2026 yang menimpa pengguna Polymarket atau dompet milik Polymarket sendiri, ditambah tiga sengketa penyelesaian hasil. Yang terbesar terjadi pada Juni 2026 (sekitar $3 juta) dan Oktober 2026 ($2.7 juta).
Apakah smart contract Polymarket diretas?
Tidak. Tidak ada pencurian yang berasal dari bug di kontrak yang menyimpan setoran dan menyelesaikan transaksi. Penyerang memanfaatkan penyedia login, skrip di situs web, kunci dompet internal, phishing, dan bot pihak ketiga.
Apakah saya perlu mengklaim refund setelah peretasan Oktober?
Tidak. Polymarket membayar dompet yang terdampak secara otomatis. Pesan yang meminta Anda mengklaim refund adalah phishing.
Apakah Polymarket punya autentikasi dua faktor?
Per November 2026, kami tidak menemukan artikel bantuan resmi Polymarket yang menjelaskan 2FA di dalam akun. Lindungi akun email atau Google yang Anda pakai untuk login, atau login dengan dompet yang didukung dompet hardware.
Apakah Polymarket aman untuk saldo besar?
Hanya dengan langkah pencegahan: login dengan dompet, bukan email, logout setelah trading, dan simpan di platform hanya dana yang sedang Anda pakai trading. Penarikan dana tidak punya jeda, jadi saldo di sana adalah jumlah yang bisa hilang.
Apakah Polymarket US diretas?
Tidak. Insiden Oktober hanya berdampak pada situs internasional.
Apakah ada airdrop token Polymarket?
Tidak. Per 4 November 2026, Polymarket belum meluncurkan token. Halaman “klaim POLY” apa pun adalah penipuan.
Langkah selanjutnya
Jika Anda baru mengenal pasar prediksi, panduan cara kerja pasar prediksi kami menjelaskan harga, probabilitas, dan pembayaran. Kebiasaan di atas berlaku untuk aplikasi pasar prediksi mana pun, termasuk Melbo. Untuk trading pasar prediksi dengan dana sendiri, Anda bisa mulai di Melbo dari $1.