Polymarket hackerata di nuovo? Tutti gli incidenti dal 2024 e se oggi è sicuro usare Polymarket
L'elenco datato di ogni attacco hacker, ondata di phishing e risoluzione contestata di Polymarket dal 2024 a novembre 2026: cosa è stato attaccato, quanto è stato sottratto, chi è stato rimborsato e quali abitudini proteggono davvero un account.
Sì, Polymarket è stata hackerata di nuovo. Il 29 ottobre 2026 gli attaccanti hanno preso il controllo del dominio di DebugBear, un servizio di monitoraggio delle prestazioni il cui script girava su polymarket.com, e lo hanno sostituito con un drainer. Finché Polymarket non lo ha rimosso, poco prima delle 18:00 UTC, lo script ha usato le sessioni aperte dei visitatori loggati per vendere le loro posizioni e portare via il denaro. Polymarket afferma che sono stati sottratti $2.7 milioni da 726 wallet. Ha restituito $3.9 milioni, di cui $1.19 milioni ai trader che hanno perso denaro mentre le negoziazioni erano sospese.
È stata la seconda volta in quattro mesi che il codice caricato dal sito si è rivoltato contro i suoi utenti: a giugno lo script compromesso di un fornitore ha sottratto circa $3 milioni. Contando dal 2024, abbiamo trovato 12 incidenti di sicurezza che hanno colpito gli utenti di Polymarket o i wallet della stessa Polymarket, più tre risoluzioni di mercato contestate che molti chiamano attacchi hacker. In nessuno dei furti gli attaccanti hanno violato gli smart contract che custodiscono i depositi e regolano le operazioni. Sono passati intorno a essi: attraverso il provider di accesso, il codice del sito, la chiave di un wallet interno, siti falsi e bot di terze parti.
Di seguito trovi ogni incidente con date, importi e fonti, cosa è successo il 29 ottobre minuto per minuto, dove si trova ora il denaro rubato (abbiamo controllato i wallet degli attaccanti il 4 novembre) e quali abitudini avrebbero fermato ciascun attacco.
Aggiornato al 4 novembre 2026, 11:00 UTC. Polymarket non ha ancora pubblicato il postmortem dell'incidente di ottobre. Le cifre variano tra le fonti del 10–30%; indichiamo prima il dato di Polymarket e poi l'intervallo.
Cronologia degli attacchi a Polymarket: tutti gli incidenti dal 2024 al 2026
| Data | Cosa è stato attaccato | Cosa è successo | Sottratto | Rimborsato agli utenti |
|---|---|---|---|---|
| ago 2024 | Provider di accesso (login con Google) | Depositi spostati dai proxy wallet a un indirizzo di phishing; l'assistenza ha detto di aver visto il caso 5 volte | $5,197 e $745 per due vittime note; totale sconosciuto | Nessun rimborso segnalato |
| 10–11 nov 2025 | Utenti, tramite link nei commenti dei mercati | Falso login di Polymarket e falsa verifica Cloudflare che induceva le vittime a eseguire un comando malevolo | Oltre $500,000 (una sola fonte) | Promesso secondo alcune fonti; non confermato |
| 22–24 dic 2025 | Provider di accesso (login via email) | Account svuotati tramite una falla di un «provider di autenticazione di terze parti» | Non divulgato, «un piccolo numero di utenti» | Non divulgato |
| dic 2025 | Utenti di bot | Un bot di copy trading open source su GitHub inviava le chiavi private degli utenti a un attaccante | Sconosciuto | No |
| 7–13 gen 2026 | Polycule, un bot di trading su Telegram | Svuotato il bot, che custodiva le chiavi degli utenti sul proprio server | Circa $230,000 | Promesso dal team del bot; nessuna prova del pagamento |
| gen–lug 2026 | Sviluppatori e utenti di bot | Almeno 9 ondate di falsi pacchetti «Polymarket SDK» e di bot su npm, crates.io e GitHub che rubano le chiavi | Non pubblicato | No |
| 19–25 feb 2026 | Regolamento delle operazioni («ghost fills») | Gli attaccanti annullavano prima del regolamento le operazioni abbinate in cui erano in perdita, a spese dei market maker | Non quantificato | No; corretto in parte da un aggiornamento ad aprile |
| 22 mag 2026 | Wallet interno delle ricompense di Polymarket | Chiave privata rubata | $520,000–$700,000 di fondi della società | Utenti non coinvolti |
| 31 mag 2026 | Un grande trader | Falso sito di Polymarket | Oltre $2 milioni (fonti deboli) | No |
| 2 giu 2026 | Utenti | Falsa pagina di airdrop «POLY Community Rewards» con un wallet drainer | Sconosciuto | No |
| 25 giu 2026 | Codice caricato da polymarket.com | Lo script compromesso di un fornitore chiedeva agli utenti di firmare un'approvazione malevola, poi prendeva i loro pUSD | Circa $3 milioni da 11 a 15 wallet | Promesso rimborso completo |
| 29 ott 2026 | Codice caricato da polymarket.com (DebugBear) | Lo script sostituito ha usato le sessioni aperte per vendere posizioni e spostare il denaro | $2.7 milioni da 726 wallet | $3.9 milioni pagati, incl. $1.19 milioni per le perdite durante la sospensione |
Le fonti di ogni riga sono nelle sezioni seguenti. Circolano altre due notizie che non siamo riusciti a confermare: una presunta fuga di 300,000 record (profili pubblici e indirizzi di wallet, senza email, password o documenti d'identità) pubblicata da un utente chiamato «xorcat» ad aprile 2026, e un'ondata di frodi distinta a settembre 2026, in cui carte di debito rubate sono state usate per tentare di finanziare circa $10 milioni di operazioni sull'app statunitense, come riportato dal Wall Street Journal (Futurism). La seconda è una frode sui pagamenti, non un attacco agli account.
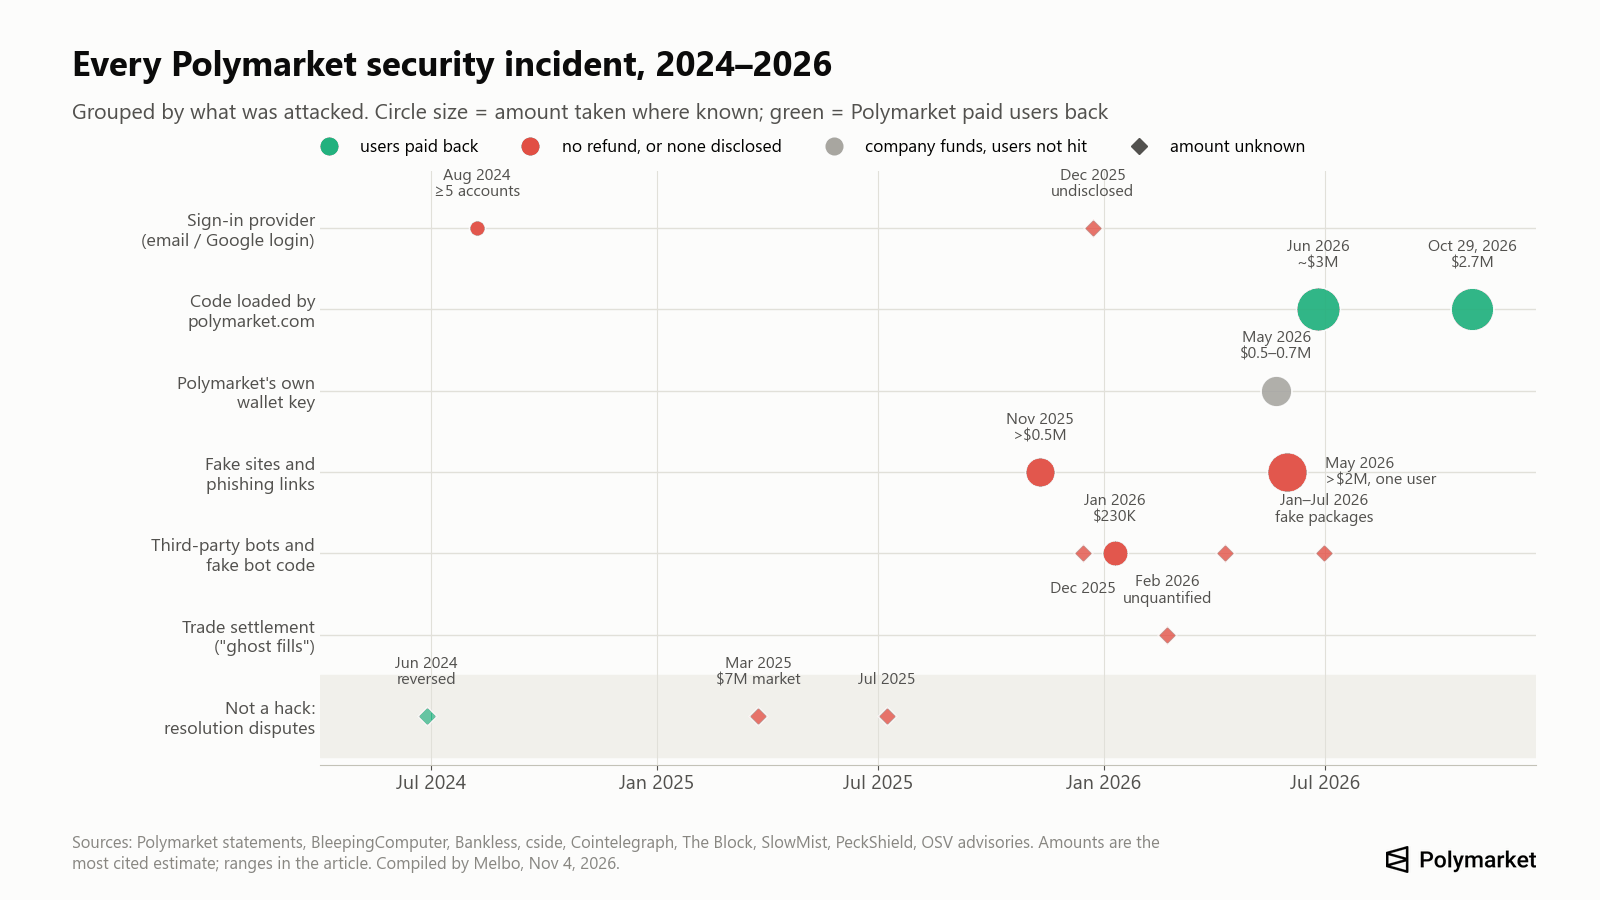
Il grafico rende chiaro lo schema. Fino a metà 2026 la maggior parte delle perdite è venuta dal lato degli utenti: codici di accesso condivisi, siti falsi, bot che custodiscono le chiavi. Nel 2026 i due furti più grandi sono partiti dal sito stesso di Polymarket, tramite codice caricato da fornitori esterni.
È sicuro usare Polymarket nel 2026?
I contratti di Polymarket hanno retto; gli strati che li circondano no. I contratti che custodiscono i depositi e regolano le operazioni sono stati sottoposti ad audit tra marzo e agosto 2026 da Cantina, Quantstamp, Certora, SigmaPrime, Zellic e Pashov, e c'è un bug bounty gestito tramite Cantina (documentazione di Polymarket). Nessun furto dal 2024 è dipeso da un bug al loro interno. L'unico problema a livello di contratto, i «ghost fills» di febbraio 2026, permetteva agli attaccanti di annullare le operazioni in cui erano in perdita; non permetteva a nessuno di prelevare il denaro altrui.
Il rischio si trova in quattro punti:
- Il sito. Due volte nel 2026 uno script caricato da un fornitore esterno ha girato su polymarket.com e ha derubato gli utenti loggati. Un segnalibro non protegge da questo, perché era il sito vero.
- Lo strato di accesso. Gli account con email e Google dipendono dal provider che gestisce la chiave del wallet sottostante. Le sue falle hanno svuotato account nel 2024 e nel 2025.
- Il tuo dispositivo e le tue abitudini. Siti falsi, link nei commenti e falsi airdrop funzionano ancora, e un codice di accesso a 6 cifre condiviso è una perdita che Polymarket dice di non poter recuperare.
- Strumenti di terze parti. Bot Telegram e script di copy trading che chiedono la tua chiave privata sono stati svuotati o erano stati creati apposta per rubare.
Altri due fatti contano per chi tiene lì un saldo consistente. La documentazione di Polymarket descrive i prelievi come «istantanei e gratuiti», senza tempi di attesa né lista di indirizzi autorizzati (documentazione di Polymarket). E non abbiamo trovato alcun articolo ufficiale di assistenza sull'autenticazione a due fattori all'interno di un account Polymarket. Quindi chiunque controlli la tua sessione o la tua chiave può spostare tutto in pochi minuti; la protezione sta in come accedi e in quanto lasci sulla piattaforma.
Polymarket ha rimborsato gli utenti quando la colpa era del suo sito (giugno e ottobre 2026) e quando ha annullato una risoluzione che riteneva sbagliata (2024). Non ha pubblicato rimborsi per gli account presi tramite il provider di accesso, per il phishing o per i bot di terze parti.
Cosa è successo nell'attacco a Polymarket tramite DebugBear del 29 ottobre?
DebugBear vende «real user monitoring» (monitoraggio degli utenti reali): un piccolo script che misura quanto velocemente un sito si carica per i visitatori reali. Polymarket lo usava su polymarket.com. Secondo DebugBear, gli attaccanti hanno dirottato il DNS del dominio da cui viene caricato il suo script e lo hanno puntato verso un proprio server (SecurityWeek). Tutti i siti che usavano lo script hanno iniziato a caricare al suo posto il file degli attaccanti.
Su Polymarket il file sostituito controllava se il visitatore era loggato. Se no, non faceva nulla. Se sì, trovava il client di trading già configurato dalla pagina stessa di Polymarket e lo usava (cside; ohey.ca):
- Gli account con email e Google non hanno visto alcuna richiesta. Lo script piazzava ordini di vendita delle loro posizioni al 97% del prezzo, poi al 50%, poi al prezzo minimo, e prelevava il contante (defiprime).
- Gli account collegati con un wallet del browser come MetaMask hanno visto una richiesta di firma con l'etichetta «DepositWallet» che spostava i loro token di posizione. Chi l'ha rifiutata ha conservato le posizioni.
Il denaro è uscito attraverso il relayer di transazioni della stessa Polymarket verso l'indirizzo dell'attaccante 0x3F99…Ffc18, quindi per le regole di sicurezza del sito il traffico sembrava normale. I ricercatori di Hudson Rock non hanno trovato segni che seed phrase o chiavi private siano state copiate (BleepingComputer).
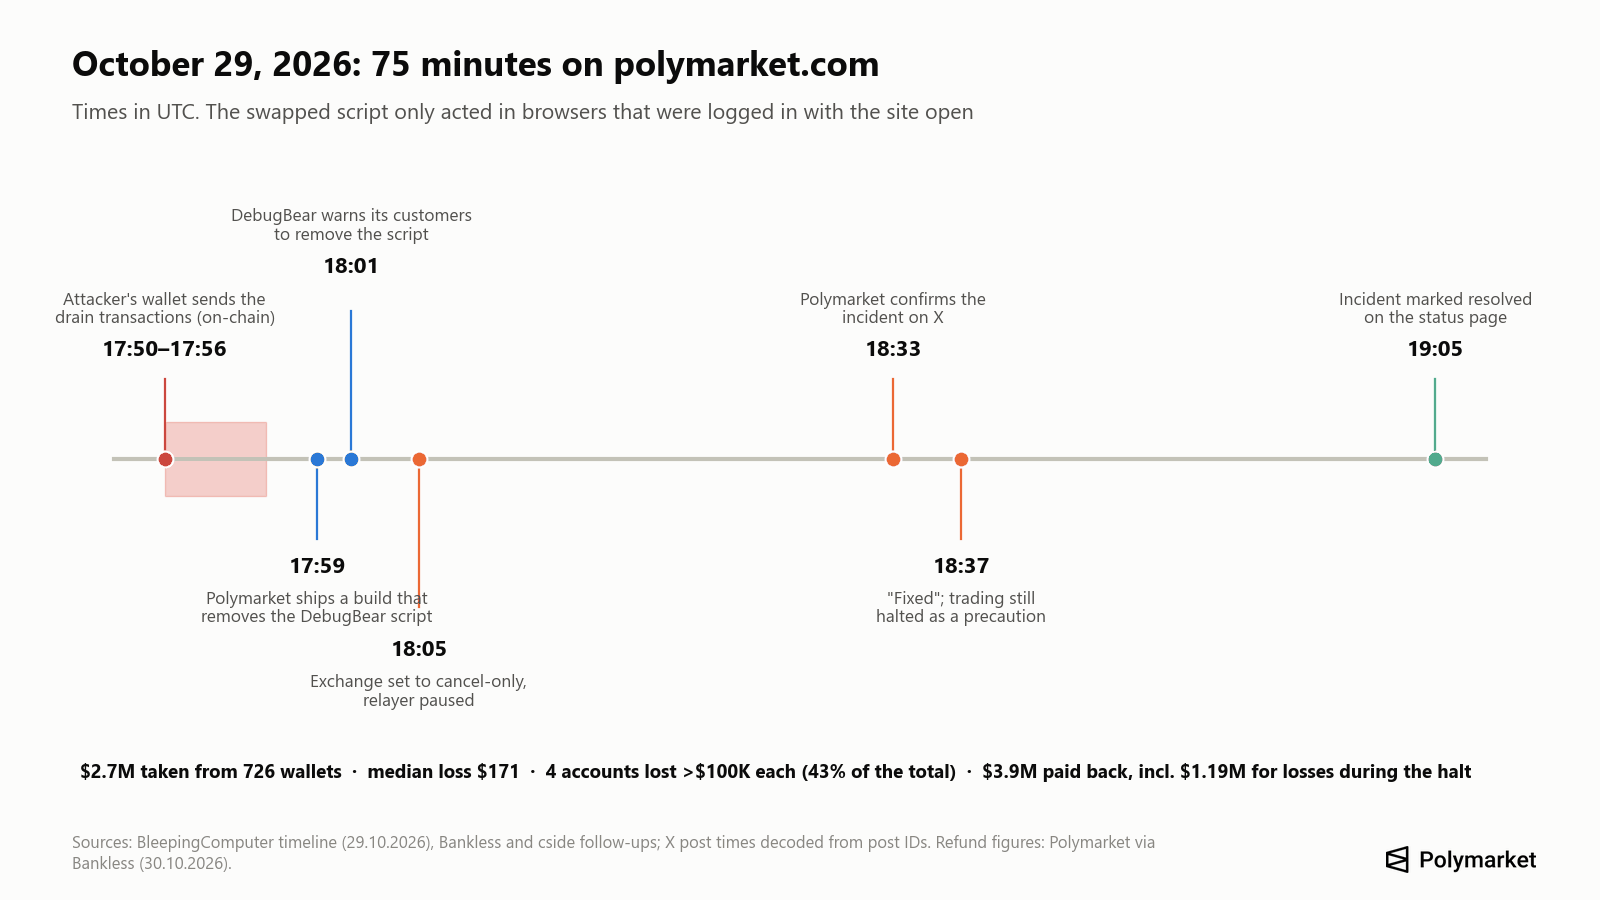
La cronologia, in UTC: la raffica principale di transazioni dell'attaccante è andata dalle 17:50 alle 17:56; un'analisi colloca l'arrivo dei primi fondi all'attaccante alle 17:10 (ohey.ca). Alle 17:59 Polymarket ha pubblicato una build che rimuoveva lo script di DebugBear e alle 18:05 ha messo l'exchange in modalità solo cancellazione e ha messo in pausa il relayer. Polymarket ne ha dato notizia su X alle 18:33, ha comunicato la correzione alle 18:37 e ha chiuso l'incidente alle 19:05 (BleepingComputer). La rimozione non ha raggiunto i browser che avevano già la pagina aperta: ecco perché chiudere le schede era importante.
Quanto è stato sottratto. Il dato di Polymarket è $2.7 milioni da 726 wallet (Bankless). Altri conteggi vanno da $2.1 milioni (The Record, nelle prime ore) a circa $3.1 milioni (AMLBot), e da 710 a 737 wallet. La maggior parte delle vittime ha perso poco: secondo Bitquery la perdita mediana è di $171, mentre quattro account hanno perso più di $100,000 ciascuno e insieme rappresentano il 43% del totale (via Bankless).
Cosa ha cambiato Polymarket. Ha rimosso lo script, ha chiuso tutte le sessioni attive, ha segnalato il caso alle forze dell'ordine e ha promesso controlli di integrità, blocco delle versioni (version pinning), monitoraggio e una content security policy più rigida per il codice di terze parti (cside). Il ricercatore di sicurezza Scott Helme ha fatto notare che la policy del sito consentiva tutti i domini usati dal drainer e che fissare lo script a un hash preciso avrebbe bloccato il file sostituito (via Bankless).
Il 4 novembre abbiamo caricato noi stessi polymarket.com senza effettuare l'accesso. Lo script di DebugBear non c'era più né nella pagina né nella content security policy del sito. Ora la policy consente di caricare script solo dal sito stesso, dalla chat di assistenza Intercom, da Vercel, dall'accesso con Google, dalla verifica anti-bot di Cloudflare e da un sottodominio separato, vendor.polymarket.com, e diversi script di analytics sono serviti dal dominio di Polymarket con nomi di file versionati. Non abbiamo potuto vedere cosa viene caricato dopo l'accesso.
Polymarket rimborserà gli utenti colpiti?
Per ottobre sì, e in automatico. Polymarket afferma di aver individuato i wallet colpiti dai dati on-chain e di trading, quindi non servono «richieste né ticket» (The Record). Entro la mattina del 30 ottobre, 689 dei 726 wallet erano stati rimborsati per intero (Bankless). Circa 5,500 altri wallet hanno ricevuto in totale $1.19 milioni per le perdite durante la sospensione o per le vendite forzate. Fonti secondarie riferiscono che per perdite superiori a $10,000 servivano la firma di una liberatoria e una verifica d'identità; Polymarket non lo ha detto pubblicamente.
Poiché non serve alcuna richiesta, qualsiasi email, DM o sito che ti chieda di «richiedere il tuo rimborso Polymarket» è phishing.
Per gli incidenti precedenti il quadro è misto:
| Incidente | Rimborso |
|---|---|
| Risoluzione contestata di giu 2024 (mercato su Barron Trump) | Sì, Polymarket ha annullato il risultato e rimborsato i detentori |
| Svuotamenti tramite login Google, ago 2024 | Nessuno segnalato |
| Phishing nella sezione commenti, nov 2025 | Promesso secondo alcune fonti; non abbiamo trovato conferme |
| Falla del provider di accesso, dic 2025 | «Contatteremo gli utenti coinvolti»; nessuna cifra pubblica |
| Script di un fornitore, giu 2026 | «Li rimborseremo per intero»; completamento non comunicato |
| Script di DebugBear, ott 2026 | $3.9 milioni pagati, in automatico |
| Codice di accesso a 6 cifre condiviso | «L'assistenza di Polymarket non può recuperare i fondi persi» |
Fonti: The Block, Cointelegraph, The Block, GIGAZINE, Assistenza Polymarket.
La regola finora: Polymarket paga quando la colpa è del suo sito o di un fornitore che ha scelto. Quando la perdita parte dal lato dell'utente, non esiste una policy di rimborso pubblicata.
Il mio account Polymarket è stato hackerato? Come verificarlo
Per l'incidente di ottobre eri a rischio solo se il 29 ottobre eri loggato e avevi polymarket.com aperto in una scheda del browser, più o meno nell'ora prima della sospensione delle negoziazioni alle 18:05 UTC. I segnali:
- Nella tua attività, vendite a prezzi molto bassi che non hai fatto tu (ordini al 97% o al 50% del prezzo, o al minimo), oppure trasferimenti di posizioni verso un indirizzo che non conosci.
- Un rimborso accreditato sul saldo dopo il 30 ottobre. Polymarket ha pagato i wallet colpiti senza che fosse necessario chiederlo.
- Se usi un wallet del browser: una richiesta di firma «DepositWallet» che non ricordi di aver avviato.
Per qualsiasi altro sospetto, apri l'indirizzo del tuo wallet Polymarket (l'indirizzo di deposito mostrato nel tuo account, non l'indirizzo MetaMask) su Polygonscan e cerca trasferimenti in uscita di pUSD, USDC o token di posizione che non hai fatto tu. Puoi anche vedere quali contratti sono autorizzati a spendere dal tuo wallet Polymarket con l'endpoint pubblico di Polymarket `data-api.polymarket.com/v2/approvals?user=<tuo indirizzo>`. Devono comparire solo i contratti di exchange della stessa Polymarket: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 e il Neg Risk Adapter 0xd91E80cF…A35296 (documentazione di Polymarket).
Dove si trova ora il denaro rubato? La nostra verifica on-chain
Il 4 novembre 2026 abbiamo controllato gli indirizzi degli attaccanti indicati dagli investigatori (blocco Polygon 96,721,132, blocco Ethereum 26,340,768).
- Ottobre. L'indirizzo trovato nello script sostituito, 0x3F99139F…Ffc18, contiene 0.025 POL e circa $4,100 in USDC.e. Quasi tutto il resto è già stato spostato: BleepingComputer ha visto circa 28.6 milioni di POL (circa $2.57 milioni) inviati ad altri tre wallet il giorno dell'attacco.
- Giugno. Gli investigatori hanno ricondotto il furto di giugno a un indirizzo Ethereum, 0xe65b1C58…71E1eD, con 1,892.92 ETH dopo che l'attaccante aveva trasferito tramite bridge e convertito i pUSD rubati (cside). Si è svuotato entro circa 30 ore dall'avviso di Polymarket: 100 ETH sono usciti il 26 giugno alle 07:08 UTC e 1,788.5 ETH alle 20:49 UTC. La somma maggiore è rimasta tre settimane in un secondo wallet e tra il 18 e il 21 luglio è stata divisa in importi tondi (700, 500, 200, quattro da circa 100 e 70 ETH) su più di dieci nuovi indirizzi.
Un dettaglio del wallet di giugno mostra quanto siano diffuse le truffe di address poisoning (avvelenamento degli indirizzi): dopo il furto, l'indirizzo dello stesso attaccante ha ricevuto più di 40 trasferimenti minuscoli da indirizzi somiglianti, inviati da bot che speravano che il ladro copiasse per errore l'indirizzo sbagliato.
Nessuna parte di questo denaro risulta congelata. A differenza delle stablecoin congelate dopo altri attacchi, POL ed ETH non possono essere bloccati da un emittente, e forse è per questo che entrambi gli attaccanti hanno convertito i fondi così in fretta.
I miei soldi sono al sicuro su Polymarket? Gli smart contract sono stati hackerati?
In nessuno dei 12 incidenti sono stati rubati depositi tramite un bug nei contratti. Questo risponde a metà della domanda. L'altra metà è che il tuo saldo è al sicuro solo quanto ciò che può firmare per il tuo wallet, e nel 2024–2026 questo è stato attaccato tramite il provider di accesso, il sito e i dispositivi degli utenti.
Come sono custoditi i fondi: quando ti registri, Polymarket crea per te uno smart contract wallet su Polygon. Dal 4 maggio 2026 i nuovi account ricevono un «Deposit Wallet»; gli account più vecchi hanno un Proxy wallet (accesso via email o Google) o un Safe (accesso con wallet del browser) (documentazione di Polymarket). Ogni wallet è controllato da una chiave di firma. Per chi usa un wallet del browser, quella chiave si trova nel suo wallet. Per chi usa l'email, è gestita da un provider di wallet integrati, e puoi esportarla da reveal.magic.link/polymarket mentre sei loggato (Assistenza Polymarket). Il collaterale è pUSD, un token garantito da USDC, non USDC.e come dicono le guide più vecchie.
Su un mercato predittivo on-chain non esiste un'assicurazione sui depositi, e i rimborsi di Polymarket sono una decisione della società, non un obbligo.
Il furto di maggio 2026 offre un utile termine di paragone. Qualcuno ha rubato la chiave di un wallet interno che Polymarket usava per le ricompense e ha sottratto tra $520,000 e $700,000 (SlowMist conta $573,000, di cui $164,000 congelati). Polymarket ha dichiarato che «i fondi degli utenti e la risoluzione dei mercati sono al sicuro», e non sono state segnalate perdite per gli utenti (ForkLog).
Login con email o con wallet: quale accesso a Polymarket è più sicuro?
Per un saldo consistente, un wallet del browser, meglio se abbinato a un hardware wallet, è stato più sicuro in tutti gli incidenti finora. Per un saldo piccolo, il login via email è più semplice e la differenza conta meno.
- Dicembre 2025 ha colpito gli account con login via email attraverso il provider di accesso; gli accessi con wallet non sono stati coinvolti. Un utente ha riferito di aver perso circa $2,000 nonostante l'autenticazione a due fattori sulla sua email (CoinDesk).
- Ottobre 2026 ha svuotato gli account email senza alcuna richiesta, mentre agli utenti con wallet è stato chiesto di firmare e potevano rifiutare.
- Giugno 2026 ha funzionato al contrario: serviva una firma, quindi hanno perso denaro gli utenti che hanno firmato senza leggere.
Il compromesso: con il login tramite wallet la seed phrase la custodisci tu, e perderla o farla trapelare dipende solo da te. Con il login via email la chiave è la casella di posta, quindi proteggi l'account email con una password forte e unica e un'app di autenticazione o una passkey.
Come proteggere il tuo account Polymarket
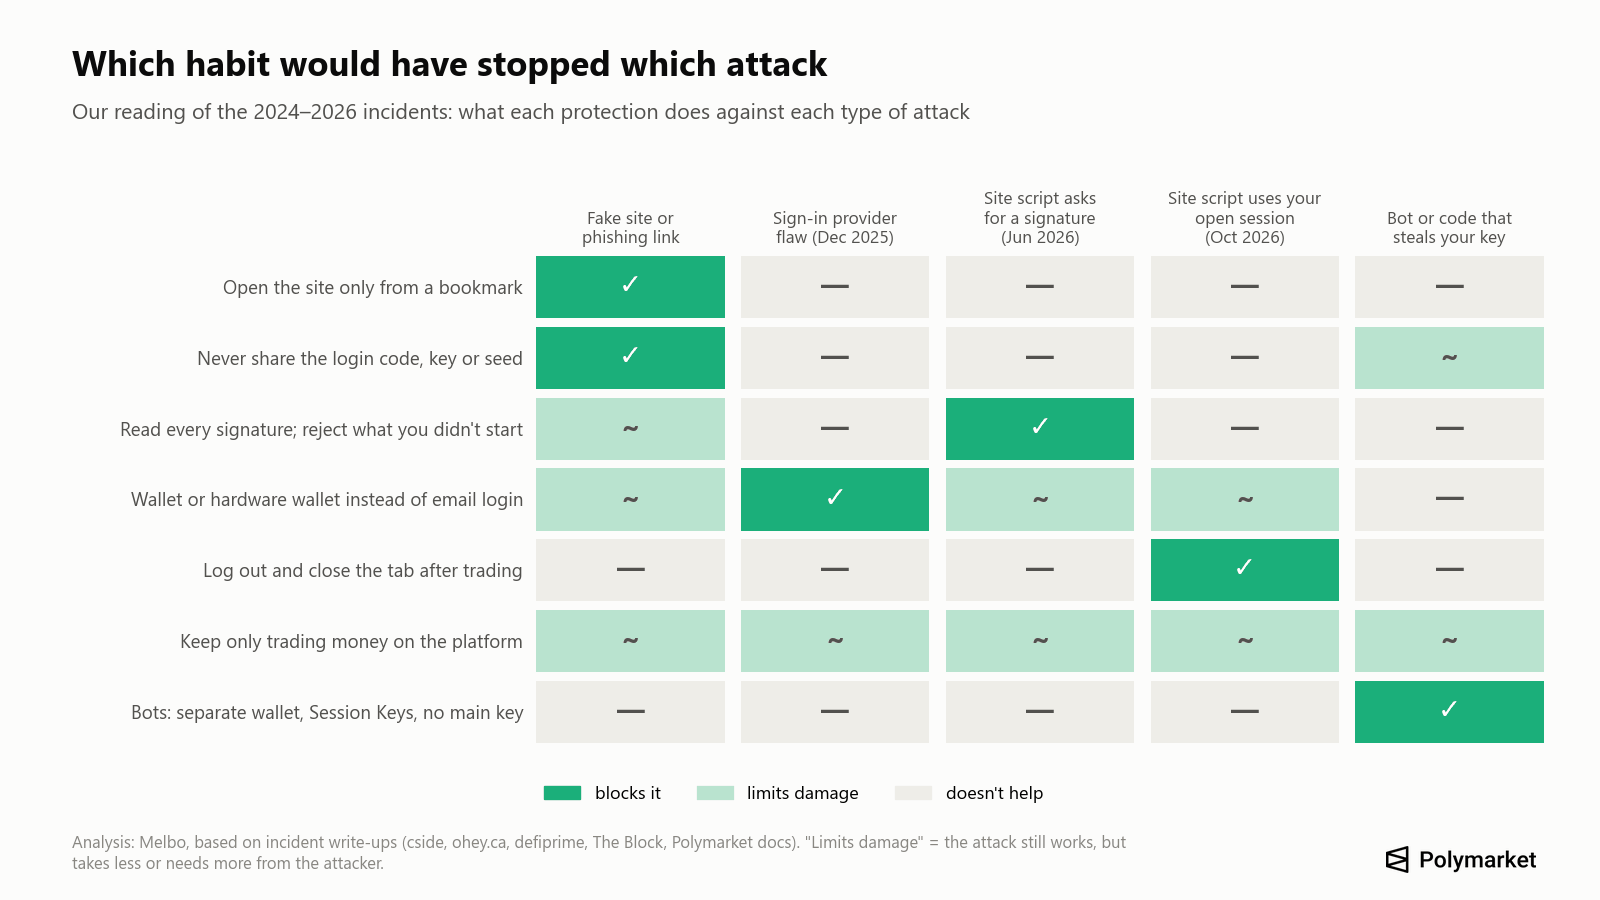
Nessuna abitudine da sola copre ogni attacco, come mostra il grafico. Insieme, queste coprono tutti gli incidenti descritti sopra:
- Apri polymarket.com solo da un segnalibro o digitando l'indirizzo. Non da annunci nei risultati di ricerca, link nei commenti, DM o email. I domini sosia del 2025–2026 usavano estensioni insolite (.cfd, .space), trucchi con i sottodomini (polymarket.com-v2…) e hosting gratuiti (pages.dev, github.io) (PhishDestroy).
- Non dare mai a nessuno il tuo codice di accesso a 6 cifre, la tua chiave privata o la tua seed phrase, nemmeno all'«assistenza». Polymarket dice che non ti chiederà mai la chiave.
- Esci dall'account dopo aver fatto trading e non lasciare il sito aperto in una scheda. Entrambi gli attacchi al sito del 2026 richiedevano una sessione attiva; dopo qualsiasi notizia di un incidente, chiudi tutte le schede e ricarica.
- Leggi ogni firma. Un ordine normale è un typed data di «Polymarket CTF Exchange» sulla chain 137 con un token, gli importi e un lato; la creazione delle chiavi API mostra «ClobAuth» e il testo «This message attests that I control the given wallet» (documentazione di Polymarket). Rifiuta tutto ciò che non hai avviato tu, soprattutto approvazioni verso indirizzi sconosciuti, «setApprovalForAll», permit o batch che trasferiscono token.
- Per un saldo consistente, accedi con un wallet (meglio se hardware) invece che con l'email, così ogni firma ti viene mostrata. Tieni attivi gli avvisi di sicurezza del wallet.
- Proteggi l'account email o Google con cui accedi: password unica, app di autenticazione o passkey.
- Tieni su Polymarket solo il denaro con cui stai facendo trading e preleva il resto su un wallet che controlli tu. Non c'è alcun tempo di attesa sui prelievi che possa fermare un attaccante.
- Non dare la tua chiave principale a bot Telegram, strumenti di copy trading o script di GitHub. Se usi un bot, usa un wallet separato con un saldo piccolo e, dove disponibili, le Session Keys di Polymarket: possono fare trading ma non prelevare, e scadono dopo 180 giorni (documentazione di Polymarket). Il nostro articolo sui bot di trading su Polymarket spiega come funzionano.
- Controlla ogni tanto le approvazioni con l'endpoint delle approvazioni di Polymarket o con revoke.cash su Polygon, e revoca i permessi di spesa che non riconosci. La revoca non annulla un trasferimento che hai già firmato.
- Considera truffe i messaggi su «airdrop POLY», «richiedi il tuo rimborso» e «migrazione alla V2». Al 4 novembre 2026 Polymarket non ha un token; a ottobre Bloomberg ha riferito che un token è solo allo studio.
- Esporta la chiave solo tramite reveal.magic.link/polymarket aperto da te, conservala offline e non incollarla mai in un bot o in un sito.
- Contatta l'assistenza solo tramite l'icona della chat su polymarket.com o scrivendo a support@polymarket.com (support@polymarket.us per l'app statunitense) (Assistenza Polymarket).
Le truffe su Polymarket da cui guardarsi
- Phishing sui rimborsi. Dopo l'incidente di ottobre i rimborsi sono stati automatici, quindi ogni link per «richiedere» è falso.
- Link nei commenti dei mercati. A novembre 2025 i truffatori detenevano contratti sia «Sì» sia «No», così i loro commenti restavano visibili sotto «Holders», poi pubblicavano link a un falso login che finiva con una falsa verifica Cloudflare. Il suo pulsante «copia» metteva negli appunti un comando malevolo (teiss).
- Falsi airdrop. La pagina «Community Rewards» di giugno 2026 prometteva 250 milioni di POLY e svuotava qualsiasi wallet collegato per «verificare l'idoneità» (PCrisk).
- Falsi bot e SDK. Da gennaio a luglio 2026 abbiamo contato almeno nove ondate di pacchetti «Polymarket» malevoli, tra cui un'organizzazione GitHub dirottata con più di 20 cloni di bot (StepSecurity) e un falso bot di arbitraggio che scaricava 30 pacchetti npm malevoli (SafeDep). Installa solo i client ufficiali dal GitHub di Polymarket.
- Annunci nei risultati di ricerca. A febbraio 2026 un trader di Polymarket ha perso una somma a sei cifre a causa di un falso annuncio di Uniswap su Google (Protos). Lo stesso trucco funziona per qualsiasi sito crypto.
Il mio account Polymarket è stato svuotato: cosa fare adesso
- Chiudi tutte le schede di polymarket.com ed esci dall'account su ogni dispositivo.
- Capisci cosa è successo. Se manca un solo asset, la causa è probabilmente un'approvazione o un singolo trasferimento firmato. Se manca tutto, su più token o chain, o se i nuovi depositi spariscono subito, la causa è probabilmente una chiave o una seed phrase rubata (guida di revoke.cash).
- Se la chiave è compromessa, smetti di usare quel wallet. Creane uno nuovo e sposta ciò che resta. Un wallet compromesso non può tornare sicuro.
- Revoca l'approvazione che è stata usata, se ce n'era una.
- Scrivi a Polymarket tramite la chat del sito o a support@polymarket.com indicando l'indirizzo del wallet e gli hash delle transazioni.
- Conserva le prove: hash delle transazioni, indirizzi, URL e screenshot. Segnala a Chainabuse e alla polizia (IC3 negli Stati Uniti).
- Ignora chi si offre di recuperare i tuoi fondi. Quasi sempre sono truffatori anche loro.
Devo prelevare i miei soldi da Polymarket?
Non serve prelevare tutto a causa dell'incidente di ottobre: lo script è stato rimosso, le sessioni sono state chiuse e le vittime sono state rimborsate. Ma gli incidenti suggeriscono una regola semplice. Tieni su Polymarket ciò che stai usando attivamente per il trading e conserva il resto in un wallet che controlli tu. Senza tempi di attesa sui prelievi, un attaccante che ottiene la tua sessione o la tua chiave può portarsi via l'intero saldo in pochi minuti, quindi il saldo sulla piattaforma è la tua perdita massima.
Polymarket US è stata colpita?
No. L'attacco di ottobre ha colpito il sito internazionale, polymarket.com. Polymarket US, l'app separata regolamentata dalla CFTC, non è stata coinvolta (CNBC). L'app statunitense ha account, verifiche d'identità e indirizzo di assistenza propri. L'ondata di frodi con carte di debito riportata dal Wall Street Journal a settembre 2026 riguardava l'app statunitense.
Risoluzioni contestate: non sono attacchi hacker, ma spesso vengono chiamate così
Alcuni dei più noti «scandali» di Polymarket sono state dispute su come era stato regolato un mercato. Polymarket usa l'oracolo UMA: chiunque può proporre un risultato, chiunque può contestarlo e votano i detentori del token UMA.
- Giugno 2024, Barron Trump e il token DJT. I votanti di UMA hanno risolto «No»; Polymarket ha detto che UMA «ha sbagliato questa risoluzione», l'ha annullata e ha rimborsato i detentori (The Block).
- Marzo 2025, accordo sui minerali con l'Ucraina. Un mercato da circa $7 milioni si è risolto «Sì» anche se non era stato firmato alcun accordo. Gli utenti hanno accusato un grande detentore di UMA; Polymarket ha definito il caso «senza precedenti» ma «non un fallimento del mercato» e non ha pagato rimborsi (The Block).
- Luglio 2025, l'abito di Zelensky. Un mercato da oltre $237 milioni è passato a «No» dopo una contestazione (Decrypt).
- 2026. Un mercato da $16 milioni sullo streamer Clavicular è passato per due round di contestazione, e a luglio due trader hanno fatto causa a Polymarket a New York per la decisione «No» su un mercato relativo alla vendita di bitcoin da parte di Strategy (Decrypt).
Sono questioni di regole di mercato, non di sicurezza dell'account. Qui la protezione è leggere la fonte di risoluzione di un mercato prima di fare trading, come spieghiamo nel nostro report sui casi di insider trading e manipolazione.
Come abbiamo compilato questo elenco
Abbiamo esaminato le dichiarazioni di Polymarket su X, Discord e nel suo centro assistenza, le ricerche di sicurezza (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), il database OSV dei pacchetti malevoli e i media crypto da gennaio 2024 al 4 novembre 2026. Un evento è incluso se Polymarket lo ha confermato, se investigatori on-chain lo hanno tracciato o se almeno una pubblicazione di sicurezza ha descritto perdite specifiche. I casi con fonti deboli sono segnalati come tali. L'orario di alcuni post su X è stato ricavato dagli ID dei post. Gli importi sono quelli riportati all'epoca; quando le fonti non concordano, viene prima il dato di Polymarket.
Le nostre verifiche, fatte il 4 novembre 2026: saldi e transazioni in uscita degli indirizzi degli attaccanti tramite nodi pubblici di Polygon ed Ethereum e l'explorer Blockscout, e gli script e la content security policy che polymarket.com serviva a un visitatore non loggato.
Domande frequenti
Polymarket è stata hackerata?
Sì. Il 29 ottobre 2026 uno script di terze parti dirottato (DebugBear) su polymarket.com ha sottratto $2.7 milioni a 726 utenti loggati, secondo Polymarket. Era già successo a giugno 2026 tramite lo script di un altro fornitore.
Quante volte Polymarket è stata hackerata?
Contiamo 12 incidenti di sicurezza dal 2024 a novembre 2026 che hanno colpito gli utenti di Polymarket o i suoi wallet, più tre risoluzioni contestate. I più grandi sono stati a giugno 2026 (circa $3 milioni) e a ottobre 2026 ($2.7 milioni).
Gli smart contract di Polymarket sono stati hackerati?
No. Nessuno dei furti è dipeso da un bug nei contratti che custodiscono i depositi e regolano le operazioni. Gli attaccanti hanno sfruttato il provider di accesso, gli script sul sito, la chiave di un wallet interno, il phishing e i bot di terze parti.
Devo richiedere un rimborso dopo l'attacco di ottobre?
No. Polymarket ha pagato automaticamente i wallet colpiti. I messaggi che ti chiedono di richiedere un rimborso sono phishing.
Polymarket ha l'autenticazione a due fattori?
A novembre 2026 non abbiamo trovato alcun articolo ufficiale di assistenza di Polymarket che descriva la 2FA all'interno dell'account. Proteggi l'account email o Google con cui accedi, oppure accedi con un wallet supportato da hardware.
È sicuro usare Polymarket con un saldo consistente?
Solo con delle precauzioni: accedi con un wallet invece che con l'email, esci dall'account dopo il trading e tieni sulla piattaforma solo ciò con cui stai facendo trading. I prelievi non hanno tempi di attesa, quindi il saldo che hai lì è ciò che puoi perdere.
Polymarket US è stata hackerata?
No. L'incidente di ottobre ha riguardato solo il sito internazionale.
Esiste un airdrop del token di Polymarket?
No. Al 4 novembre 2026 Polymarket non ha lanciato alcun token. Qualsiasi pagina per «richiedere POLY» è una truffa.
Prossimi passi
Se sei alle prime armi con i mercati predittivi, la nostra guida al funzionamento dei mercati predittivi spiega prezzo, probabilità e pagamento. Le abitudini descritte sopra valgono per qualsiasi app di mercati predittivi, Melbo compresa. Per fare trading sui mercati predittivi con fondi propri, puoi iniziare su Melbo da $1.