Polymarket 또 해킹? 2024년 이후 모든 사고, 그리고 지금 Polymarket은 안전한가
2024년부터 2026년 11월까지 Polymarket에서 일어난 해킹, 피싱 물결, 결과 확정 분쟁을 날짜순으로 모두 정리했다. 무엇이 공격당했고 얼마가 빠져나갔는지, 누가 돈을 돌려받았는지, 실제로 계정을 지켜 주는 습관은 무엇인지 확인해 보자.
그렇다, Polymarket은 또 해킹당했다. 2026년 10월 29일 공격자들은 성능 모니터링 서비스 DebugBear의 도메인을 탈취했다. polymarket.com에서는 이 서비스의 스크립트가 돌아가고 있었고, 공격자들은 그 스크립트를 드레이너(자금 탈취 스크립트)로 바꿔치기했다. UTC 18:00 직전 Polymarket이 이를 제거할 때까지, 이 스크립트는 로그인한 방문자의 세션을 이용해 포지션을 팔고 돈을 빼냈다. Polymarket에 따르면 지갑 726개에서 $2.7M이 빠져나갔다. Polymarket은 $3.9M을 돌려줬는데, 여기에는 거래 중단 중에 손실을 본 트레이더에게 지급한 $1.19M이 포함된다.
웹사이트가 불러온 코드가 사용자를 겨냥한 것은 넉 달 사이 두 번째다. 6월에는 해킹된 외부 업체 스크립트가 약 $3M을 빼냈다. 2024년부터 따지면 Polymarket 사용자나 Polymarket 자체 지갑이 피해를 입은 보안 사고는 12건이고, 여기에 흔히 해킹으로 불리는 결과 확정 분쟁이 세 건 더 있다. 어떤 탈취 사건에서도 공격자는 예치금을 보관하고 거래를 정산하는 스마트 컨트랙트를 뚫지 않았다. 그 주변을 노렸다. 로그인 제공업체, 웹사이트의 코드, 내부 지갑 키, 가짜 사이트, 서드파티 봇이다.
아래에서는 모든 사고를 날짜·금액·출처와 함께 정리하고, 10월 29일에 무슨 일이 있었는지 분 단위로 짚는다. 탈취된 돈이 지금 어디 있는지(11월 4일에 공격자 지갑을 확인했다), 어떤 습관이 어떤 공격을 막았을지도 살펴본다.
2026년 11월 4일 11:00 UTC 기준. Polymarket은 아직 10월 사고의 사후 분석 보고서를 공개하지 않았다. 수치는 출처마다 10~30% 차이가 난다. Polymarket이 발표한 수치를 먼저, 그다음에 범위를 적었다.
Polymarket 해킹 연표: 2024~2026년 모든 사고
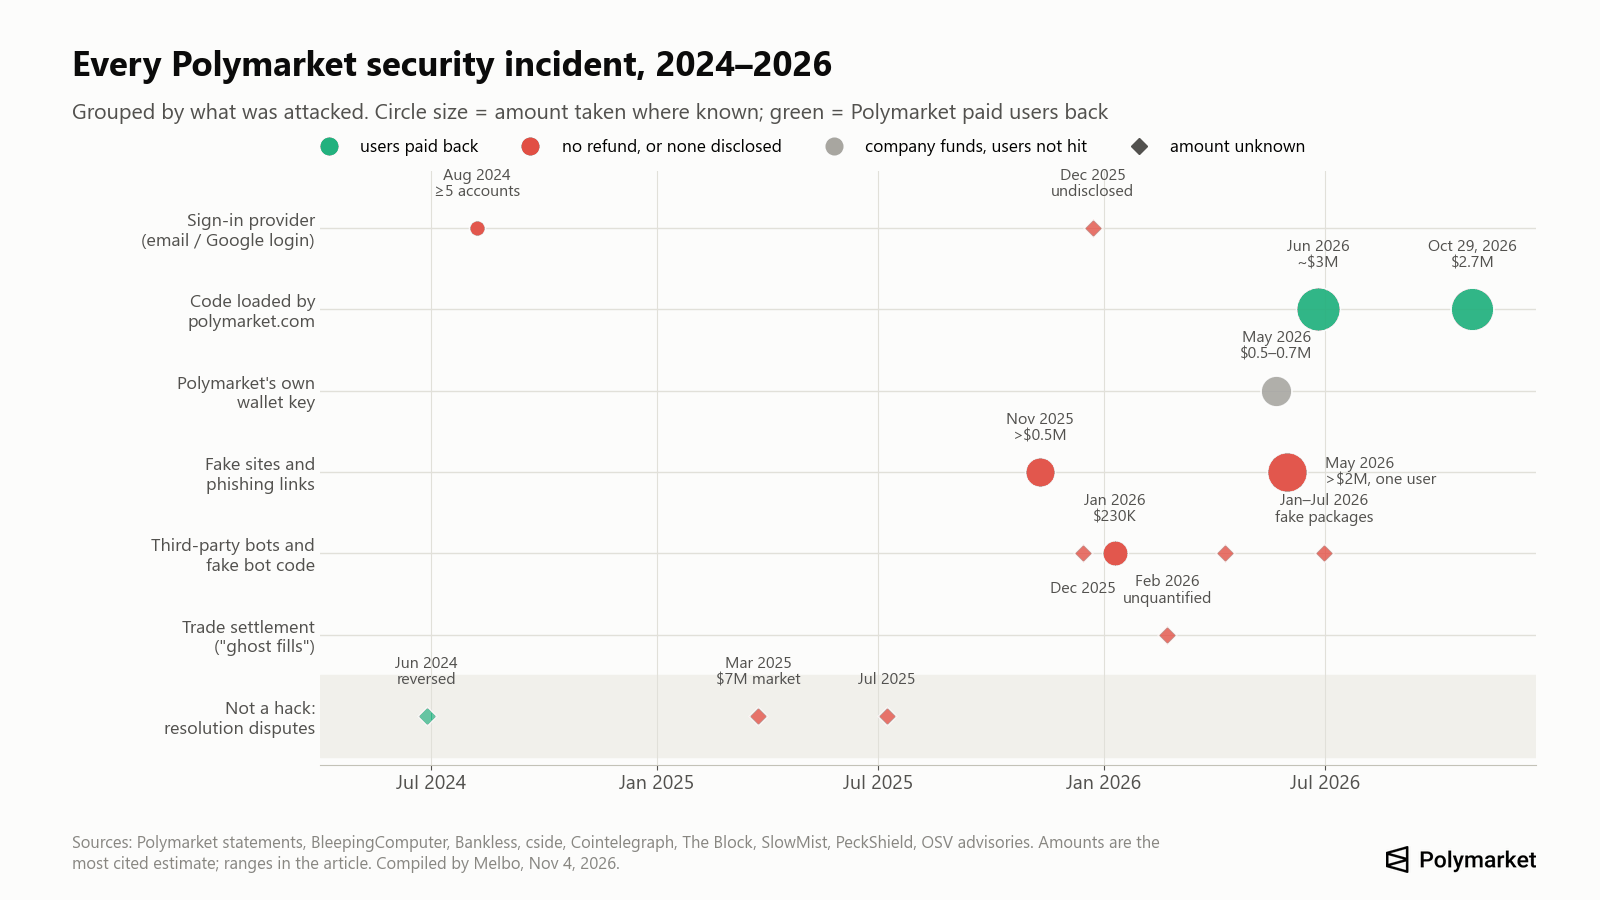
| 날짜 | 공격 대상 | 무슨 일이 있었나 | 피해액 | 사용자 환불 |
|---|---|---|---|---|
| 2024년 8월 | 로그인 제공업체(Google 로그인) | 예치금이 프록시 지갑에서 피싱 주소로 옮겨짐. 고객지원팀은 같은 사례를 5번 봤다고 답함 | 이름이 알려진 피해자 두 명이 $5,197와 $745. 전체 규모는 불명 | 환불 보고 없음 |
| 2025년 11월 10~11일 | 사용자(마켓 댓글의 링크를 통해) | 가짜 Polymarket 로그인 화면과 가짜 Cloudflare 확인 화면으로 피해자가 악성 명령을 실행하게 함 | $500,000 이상(출처 하나) | 약속됐다는 보도. 확인 안 됨 |
| 2025년 12월 22~24일 | 로그인 제공업체(이메일 로그인) | ‘서드파티 인증 제공업체’의 결함으로 계정이 털림 | 비공개, ‘소수의 사용자’ | 비공개 |
| 2025년 12월 | 봇 사용자 | GitHub의 오픈소스 카피 트레이딩 봇이 사용자 개인 키를 공격자에게 전송 | 불명 | 없음 |
| 2026년 1월 7~13일 | Telegram 트레이딩 봇 Polycule | 사용자 키를 자체 서버에 보관하던 봇이 털림 | 약 $230,000 | 봇 팀이 약속. 지급 증거 없음 |
| 2026년 1~7월 | 개발자와 봇 사용자 | npm, crates.io, GitHub에 키를 훔치는 가짜 ‘Polymarket SDK’와 봇 패키지가 최소 9차례 물결로 등장 | 비공개 | 없음 |
| 2026년 2월 19~25일 | 거래 정산(‘고스트 필’) | 공격자가 지고 있던 체결 거래를 정산 전에 취소해 마켓메이커에 손실을 떠넘김 | 산정 불가 | 없음. 4월 업그레이드로 일부 수정 |
| 2026년 5월 22일 | Polymarket 내부 보상 지갑 | 개인 키 탈취 | 회사 자금 $520,000~$700,000 | 사용자 피해 없음 |
| 2026년 5월 31일 | 대형 트레이더 한 명 | 가짜 Polymarket 사이트 | $2M 이상(출처 빈약) | 없음 |
| 2026년 6월 2일 | 사용자 | 지갑 드레이너가 심어진 가짜 ‘POLY Community Rewards’ 에어드롭 페이지 | 불명 | 없음 |
| 2026년 6월 25일 | polymarket.com이 불러오는 코드 | 해킹된 업체 스크립트가 사용자에게 악성 승인 서명을 요청한 뒤 pUSD를 가져감 | 지갑 11~15개에서 약 $3M | 전액 환불 약속 |
| 2026년 10월 29일 | polymarket.com이 불러오는 코드(DebugBear) | 바꿔치기된 스크립트가 열린 세션으로 포지션을 팔고 돈을 옮김 | 지갑 726개에서 $2.7M | $3.9M 지급(중단 기간 손실 $1.19M 포함) |
각 행의 출처는 아래 각 섹션에 있다. 확인하지 못한 주장도 두 가지 돌고 있다. 하나는 2026년 4월 ‘xorcat’이라는 사용자가 올린 300,000건 기록 유출 주장(공개 프로필과 지갑 주소이며 이메일, 비밀번호, 신분증은 없음)이다. 다른 하나는 월스트리트저널이 보도한 2026년 9월의 별도 사기 물결로, 도난당한 직불카드로 미국 앱에서 약 $10M 규모의 거래 자금을 충전하려 한 사건이다(Futurism). 후자는 결제 사기이지 계정 해킹이 아니다.
차트를 보면 패턴이 분명하다. 2026년 중반까지는 손실 대부분이 사용자 쪽에서 나왔다. 공유된 로그인 코드, 가짜 사이트, 키를 보관하는 봇이다. 2026년 들어 가장 큰 탈취 두 건은 Polymarket 자체 웹사이트에서, 외부 업체로부터 불러온 코드를 통해 일어났다.
Polymarket은 안전할까? 2026년 기준
Polymarket의 컨트랙트는 버텼지만, 그 주변 계층은 버티지 못했다. 예치금을 보관하고 거래를 정산하는 컨트랙트는 2026년 3월부터 8월 사이 Cantina, Quantstamp, Certora, SigmaPrime, Zellic, Pashov의 감사를 받았고, Cantina를 통해 버그 바운티도 운영된다(Polymarket 문서). 2024년 이후 이 컨트랙트의 버그 때문에 일어난 탈취는 한 건도 없다. 유일한 컨트랙트 수준의 문제였던 2026년 2월의 ‘고스트 필’(ghost fills)은 공격자가 지고 있던 거래를 취소할 수 있게 했을 뿐, 다른 사람의 돈을 인출할 수 있게 하지는 않았다.
위험은 네 곳에 있다.
- 웹사이트. 2026년에 두 번, 외부 업체에서 불러온 스크립트가 polymarket.com에서 실행돼 로그인한 사용자의 돈을 훔쳤다. 진짜 사이트였기 때문에 북마크로는 막을 수 없다.
- 로그인 계층. 이메일과 Google 계정은 그 뒤에 있는 지갑 키를 관리하는 제공업체에 의존한다. 이 업체의 결함 때문에 2024년과 2025년에 계정이 털렸다.
- 내 기기와 습관. 가짜 사이트, 댓글 링크, 가짜 에어드롭은 여전히 통한다. 6자리 로그인 코드를 남에게 알려줘서 생긴 손실은 되찾을 수 없다고 Polymarket은 밝혔다.
- 서드파티 도구. 개인 키를 요구하는 Telegram 봇과 카피 트레이딩 스크립트는 털리거나, 애초에 훔치려고 만들어졌다.
큰 잔액을 넣어 두는 사람이라면 알아야 할 사실이 두 가지 더 있다. Polymarket 문서는 출금을 ‘즉시, 무료’라고 설명하며, 출금 지연이나 주소 허용 목록이 없다(Polymarket 문서). 또한 Polymarket 계정 안의 이중 인증에 관한 공식 도움말 문서는 찾지 못했다. 따라서 세션이나 키를 손에 넣은 사람은 몇 분 만에 전부를 옮길 수 있다. 보호는 어떻게 로그인하느냐, 그리고 거기에 얼마를 남겨 두느냐에 달려 있다.
Polymarket은 자체 웹사이트에 책임이 있을 때(2026년 6월과 10월)와 잘못됐다고 판단한 결과 확정을 뒤집었을 때(2024년) 사용자에게 돈을 돌려줬다. 로그인 제공업체를 통한 계정 탈취, 피싱, 서드파티 봇에 대해서는 환불을 공개한 적이 없다.
10월 29일 Polymarket DebugBear 해킹, 무슨 일이 있었나?
DebugBear는 ‘실사용자 모니터링’을 판매한다. 실제 방문자에게 사이트가 얼마나 빨리 열리는지 측정하는 작은 스크립트다. Polymarket은 이를 polymarket.com에서 사용했다. DebugBear에 따르면 공격자들은 스크립트를 불러오는 도메인의 DNS를 탈취해 자신들의 서버를 가리키게 했다(SecurityWeek). 이 스크립트를 쓰던 모든 사이트가 대신 공격자의 파일을 불러오기 시작했다.
Polymarket에서 바꿔치기된 파일은 방문자가 로그인했는지 확인했다. 로그인하지 않았으면 아무것도 하지 않았다. 로그인했다면 Polymarket 페이지가 이미 준비해 둔 트레이딩 클라이언트를 찾아 그대로 사용했다(cside; ohey.ca).
- 이메일과 Google 계정에는 아무 확인 창도 뜨지 않았다. 스크립트는 포지션에 대해 가격의 97%, 다음엔 50%, 그다음엔 최저가로 매도 주문을 넣고 현금을 쓸어 갔다(defiprime).
- MetaMask 같은 브라우저 지갑으로 로그인한 계정에는 포지션 토큰을 옮기는 ‘DepositWallet’이라는 서명 요청이 떴다. 거부한 사람은 포지션을 지켰다.
돈은 Polymarket 자체 거래 릴레이어를 거쳐 공격자 주소 0x3F99…Ffc18로 나갔기 때문에, 사이트의 보안 규칙에는 정상적인 트래픽으로 보였다. Hudson Rock 연구진은 시드 문구나 개인 키가 복사된 흔적을 찾지 못했다(BleepingComputer).
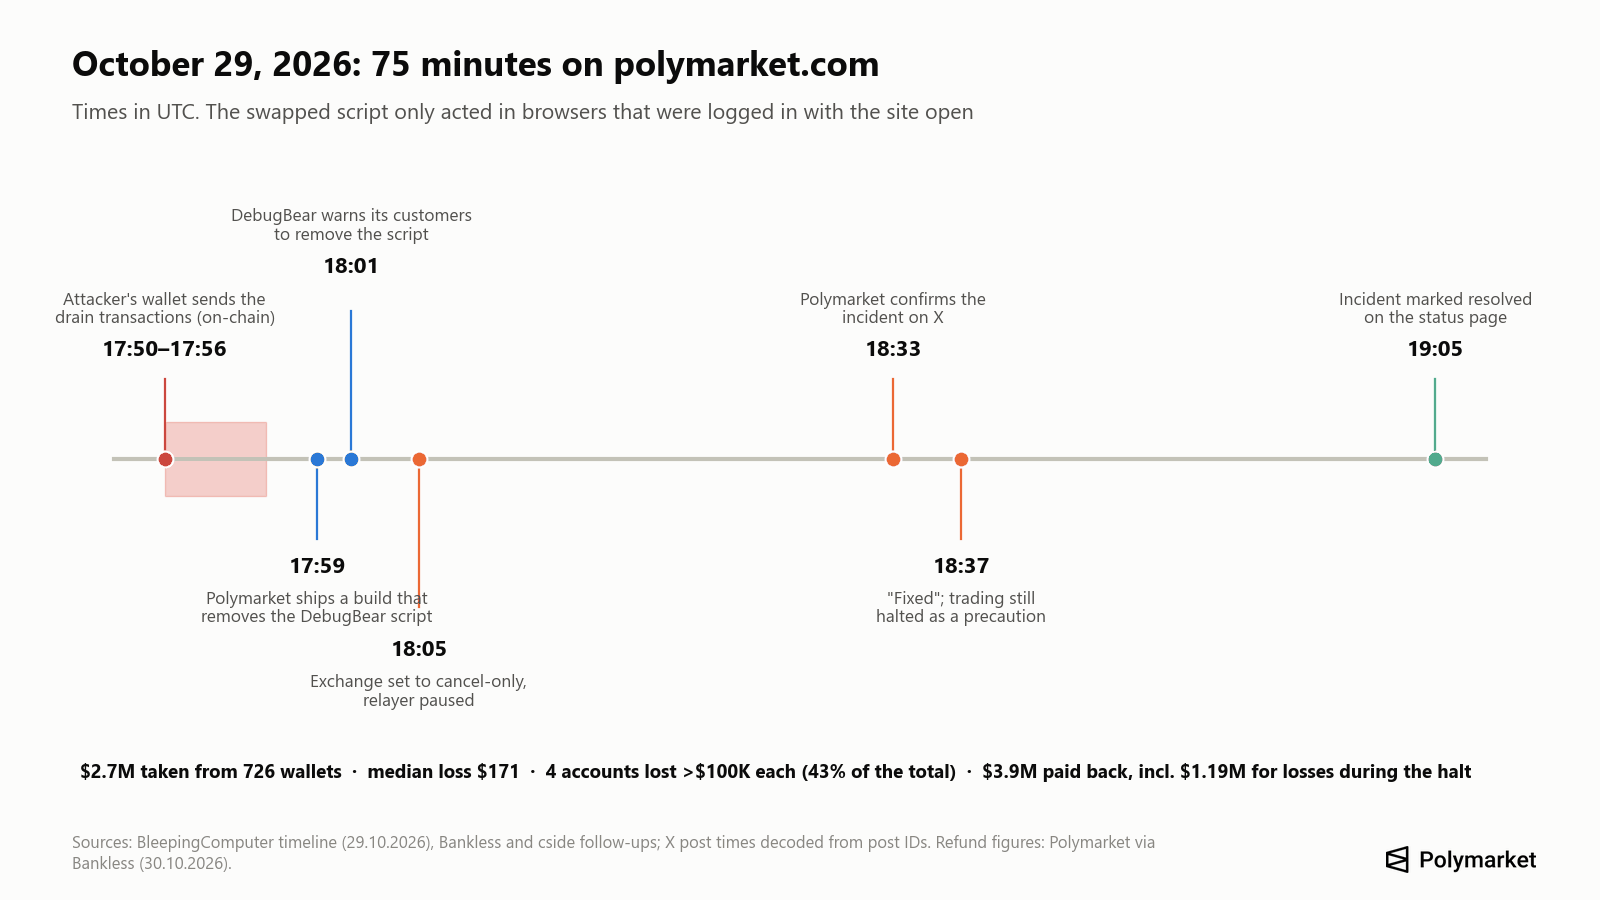
타임라인(UTC): 공격자 거래가 몰린 시간은 17:50부터 17:56까지다. 한 분석은 첫 자금이 공격자에게 도착한 시각을 17:10으로 본다(ohey.ca). 17:59 Polymarket은 DebugBear 스크립트를 제거한 빌드를 배포했고, 18:05 거래소를 취소 전용 모드로 전환하고 릴레이어를 멈췄다. Polymarket은 18:33 X에 공지를 올렸고, 18:37 수정됐다고 밝혔으며, 19:05 사고를 종료했다(BleepingComputer). 이미 페이지를 열어 둔 브라우저에는 제거가 반영되지 않았기 때문에 탭을 닫는 것이 중요했다.
피해 규모. Polymarket의 수치는 지갑 726개, $2.7M이다(Bankless). 다른 집계는 $2.1M(The Record, 초기 수치)부터 약 $3.1M(AMLBot)까지, 지갑 수는 710개부터 737개까지다. 피해자 대부분은 손실이 작았다. Bitquery는 손실 중앙값을 $171로 보지만, 계정 네 개는 각각 $100,000 넘게 잃었고 이들이 전체의 43%를 차지한다(Bankless 인용).
Polymarket이 바꾼 것. 스크립트를 제거하고, 활성 로그인 세션을 모두 초기화하고, 사건을 수사기관에 넘겼으며, 서드파티 코드에 대한 무결성 검사, 버전 고정, 모니터링, 더 엄격한 콘텐츠 보안 정책(CSP)을 약속했다(cside). 보안 연구자 Scott Helme는 사이트의 정책이 드레이너가 쓴 모든 도메인을 허용하고 있었고, 스크립트를 고정 해시에 묶어 뒀다면 바꿔치기된 파일이 차단됐을 것이라고 지적했다(Bankless 인용).
우리는 11월 4일 로그아웃 상태로 polymarket.com을 직접 열어 봤다. DebugBear 스크립트는 페이지에서도, 사이트의 콘텐츠 보안 정책에서도 사라져 있었다. 현재 이 정책은 사이트 자체, Intercom 고객지원 채팅, Vercel, Google 로그인, Cloudflare 봇 확인, 별도의 vendor.polymarket.com 하위 도메인에서만 스크립트를 불러오도록 허용하며, 여러 분석용 스크립트는 버전이 붙은 파일명으로 Polymarket 자체 도메인에서 제공된다. 로그인 후에 무엇이 로드되는지는 확인할 수 없었다.
Polymarket은 해킹 피해자에게 환불해 줄까?
10월 사고는 그렇다. 그것도 자동으로. Polymarket은 온체인 데이터와 거래 데이터로 피해 지갑을 찾아냈기 때문에 ‘청구나 문의 티켓이 필요 없다’고 밝혔다(The Record). 10월 30일 오전까지 지갑 726개 중 689개가 전액을 돌려받았다(Bankless). 이와 별도로 약 5,500개 지갑이 거래 중단이나 강제 매도로 생긴 손실에 대해 총 $1.19M을 받았다. 다른 매체 보도에 따르면 $10,000을 넘는 손실은 권리 포기서 서명과 신원 확인이 필요했다고 하지만, Polymarket이 공개적으로 그렇게 밝힌 적은 없다.
청구가 필요 없으므로 ‘Polymarket 환불을 받으라’고 요구하는 이메일, DM, 웹사이트는 모두 피싱이다.
이전 사고들의 기록은 엇갈린다.
| 사고 | 환불 |
|---|---|
| 2024년 6월 결과 확정 분쟁(Barron Trump 마켓) | 있음. Polymarket이 결과를 뒤집고 보유자에게 환불 |
| 2024년 8월 Google 로그인 계정 탈취 | 보고 없음 |
| 2025년 11월 댓글 피싱 | 약속됐다는 보도. 확인하지 못함 |
| 2025년 12월 로그인 제공업체 결함 | ‘피해 사용자에게 연락하겠다’. 공개된 금액 없음 |
| 2026년 6월 업체 스크립트 | ‘전액 환불하겠다’. 완료 여부는 보도되지 않음 |
| 2026년 10월 DebugBear 스크립트 | $3.9M 자동 지급 |
| 6자리 로그인 코드 공유 | ‘Polymarket 고객지원팀은 잃어버린 자금을 되찾을 수 없다’ |
출처: The Block, Cointelegraph, The Block, GIGAZINE, Polymarket 도움말.
지금까지의 원칙은 이렇다. Polymarket은 자기 사이트나 자기가 고른 업체에 잘못이 있을 때 돈을 돌려준다. 손실이 사용자 쪽에서 시작됐다면 공개된 환불 정책은 없다.
내 Polymarket 계정도 해킹됐을까? 확인 방법
10월 사고에서 위험했던 경우는 10월 29일 UTC 18:05에 거래가 중단되기 전 한 시간 남짓 동안, 로그인한 상태로 브라우저 탭에 polymarket.com을 열어 두었을 때뿐이다. 징후는 다음과 같다.
- 활동 내역에 내가 하지 않은 아주 낮은 가격의 매도(가격의 97%나 50%, 또는 최저가 주문)나, 모르는 주소로 포지션이 옮겨진 기록이 있다.
- 10월 30일 이후 잔액에 환불이 들어왔다. Polymarket은 요청이 없어도 피해 지갑에 돈을 지급했다.
- 브라우저 지갑을 쓴다면: 직접 시작한 기억이 없는 ‘DepositWallet’ 서명 요청이 있었다.
그 밖에 의심되는 점이 있다면 Polygonscan에서 Polymarket 지갑 주소(MetaMask 주소가 아니라 계정에 표시된 입금 주소)를 열고, 내가 하지 않은 pUSD, USDC, 포지션 토큰 출금이 있는지 확인하자. Polymarket의 공개 엔드포인트 `data-api.polymarket.com/v2/approvals?user=<내 주소>`로 어떤 컨트랙트가 내 Polymarket 지갑에서 돈을 쓸 수 있는지도 볼 수 있다. 여기에는 Polymarket 자체 거래소 컨트랙트만 있어야 한다. 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59, 그리고 Neg Risk Adapter 0xd91E80cF…A35296이다(Polymarket 문서).
탈취된 돈은 지금 어디에? 온체인 직접 확인
2026년 11월 4일, 조사자들이 지목한 공격자 주소를 조회했다(Polygon 블록 96,721,132, Ethereum 블록 26,340,768).
- 10월. 바꿔치기된 스크립트에서 발견된 주소 0x3F99139F…Ffc18에는 0.025 POL과 약 $4,100어치 USDC.e가 남아 있다. 나머지는 거의 전부 옮겨졌다. BleepingComputer는 공격 당일 약 28.6M POL(약 $2.57M)이 다른 지갑 세 곳으로 보내진 것을 확인했다.
- 6월. 조사자들은 6월 탈취 자금을 Ethereum 주소 0xe65b1C58…71E1eD 하나까지 추적했다. 공격자가 훔친 pUSD를 브리지하고 스왑한 뒤 이 주소에는 1,892.92 ETH가 있었다(cside). 이 주소는 Polymarket의 경고 후 약 30시간 만에 비었다. 6월 26일 UTC 07:08에 100 ETH, UTC 20:49에 1,788.5 ETH가 빠져나갔다. 더 큰 금액은 두 번째 지갑에 세 주 동안 머물다가 7월 18~21일 딱 떨어지는 금액(700, 500, 200, 약 100씩 네 번, 70 ETH)으로 쪼개져 열 곳이 넘는 새 주소로 흩어졌다.
6월 지갑의 한 가지 세부 사항은 주소 포이즈닝 사기가 얼마나 흔한지 보여준다. 탈취 이후 공격자 자신의 주소로 비슷하게 생긴 주소에서 아주 적은 금액의 전송이 40건 넘게 들어왔다. 도둑이 실수로 엉뚱한 주소를 복사하기를 노린 봇들이 보낸 것이다.
이 돈이 동결됐다는 보도는 없다. 다른 해킹 이후 동결된 스테이블코인과 달리 POL과 ETH는 발행사가 막을 수 없다. 두 공격자가 그렇게 빨리 자산을 바꾼 이유가 이것일 수 있다.
Polymarket에 둔 내 돈은 안전할까? 스마트 컨트랙트가 해킹됐나?
12건의 사고 중 어느 것에서도 컨트랙트 버그로 예치금이 탈취된 적은 없다. 질문의 절반에 대한 답은 이것이다. 나머지 절반은, 내 잔액은 내 지갑 대신 서명할 수 있는 무언가만큼만 안전하다는 점이다. 그리고 2024~2026년에는 바로 그 부분이 로그인 제공업체, 웹사이트, 사용자 기기를 통해 공격당했다.
돈이 보관되는 방식은 이렇다. 가입하면 Polymarket이 Polygon에 사용자용 스마트 컨트랙트 지갑을 만든다. 2026년 5월 4일부터 새 계정은 ‘Deposit Wallet’을 받고, 기존 계정은 Proxy 지갑(이메일 또는 Google 로그인)이나 Safe(브라우저 지갑 로그인)를 쓴다(Polymarket 문서). 각 지갑은 서명 키로 제어된다. 브라우저 지갑 사용자는 그 키가 자기 지갑에 있다. 이메일 사용자는 임베디드 지갑 제공업체가 키를 관리하며, 로그인한 상태에서 reveal.magic.link/polymarket에서 내보낼 수 있다(Polymarket 도움말). 담보는 USDC로 뒷받침되는 토큰인 pUSD이며, 예전 가이드에 나오는 USDC.e가 아니다.
온체인 예측 시장에는 예금자 보호가 없고, Polymarket의 환불은 회사의 결정이지 의무가 아니다.
2026년 5월 탈취 사건은 좋은 비교 대상이다. 누군가 Polymarket이 보상 지급에 쓰던 내부 지갑의 키를 훔쳐 $520,000~$700,000를 가져갔다(SlowMist 집계로는 $573,000이며 이 중 $164,000은 동결됐다). Polymarket은 ‘사용자 자금과 마켓 결과 확정은 안전하다’고 밝혔고, 사용자 손실은 보고되지 않았다(ForkLog).
이메일 로그인과 지갑, Polymarket 로그인은 어느 쪽이 더 안전할까?
잔액이 크다면, 지금까지 모든 사고에서 브라우저 지갑(가능하면 하드웨어 지갑과 함께)이 더 안전했다. 잔액이 작다면 이메일 로그인이 더 간편하고 차이도 크지 않다.
- 2025년 12월 사고는 로그인 제공업체를 통해 이메일 로그인 계정을 공격했다. 지갑 로그인은 영향을 받지 않았다. 이메일에 이중 인증을 켜 두었는데도 약 $2,000를 잃었다고 밝힌 사용자도 있다(CoinDesk).
- 2026년 10월 사고는 이메일 계정을 아무 확인 창 없이 털었지만, 지갑 사용자에게는 서명을 요청해 거부할 수 있었다.
- 2026년 6월 사고는 반대였다. 서명이 필요했기 때문에 읽지 않고 서명한 사용자가 돈을 잃었다.
장단점은 이렇다. 지갑으로 로그인하면 시드 문구를 직접 보관하며, 잃어버리거나 유출되면 전적으로 내 책임이다. 이메일로 로그인하면 받은편지함이 곧 열쇠이므로, 강력하고 고유한 비밀번호와 인증 앱 또는 패스키로 이메일 계정을 보호해야 한다.
Polymarket 계정을 지키는 방법
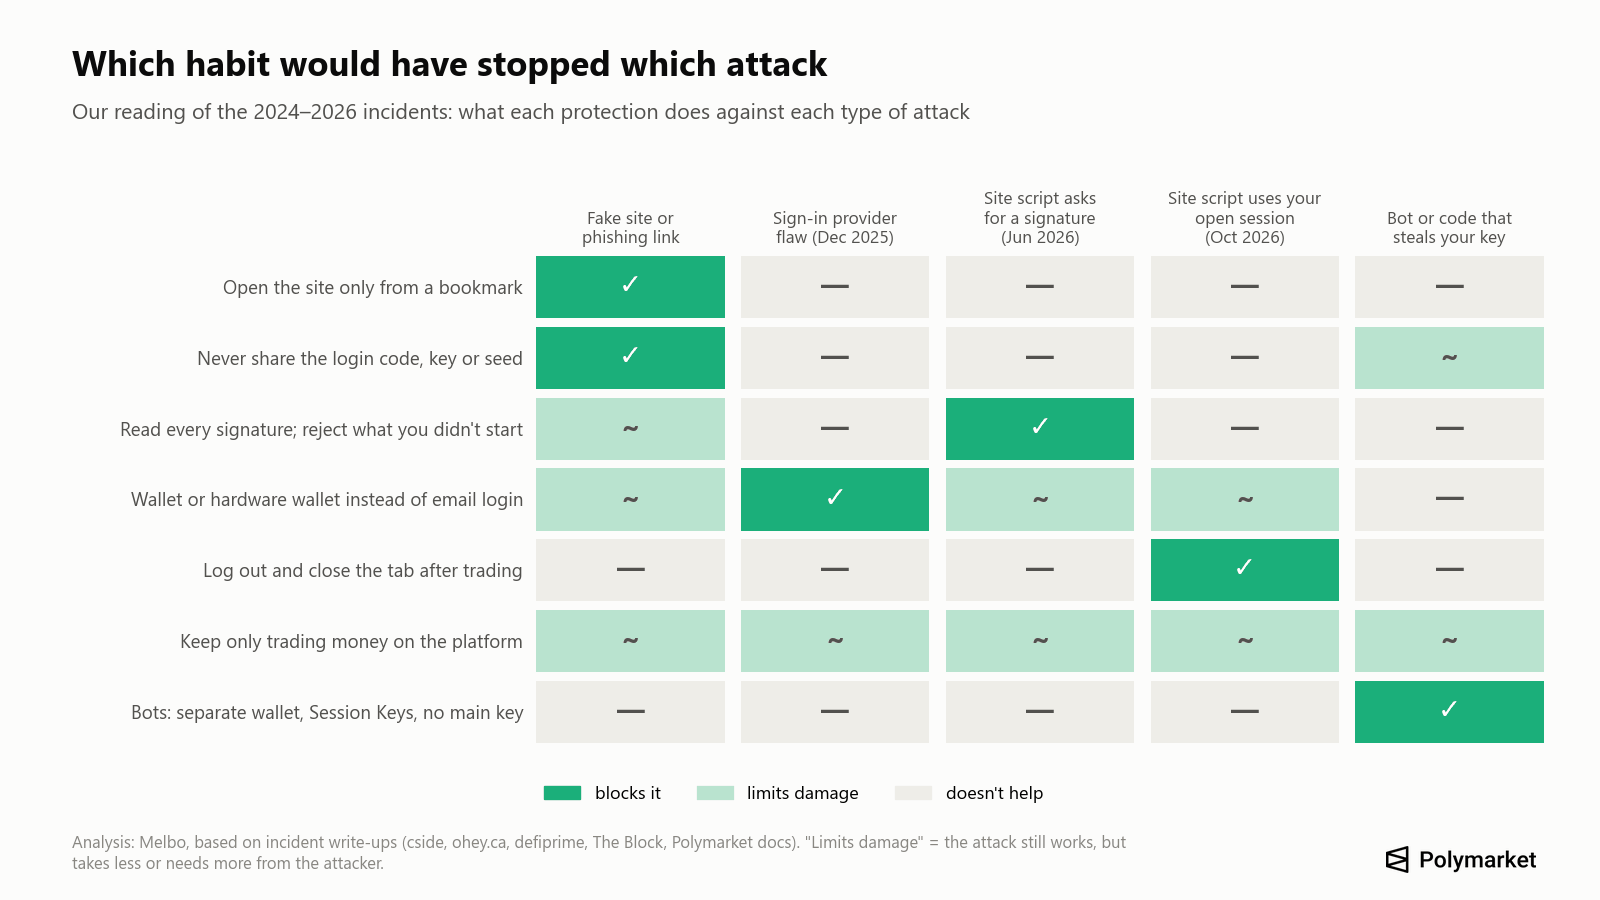
차트에서 보듯 모든 공격을 막는 습관은 하나도 없다. 다음 습관들을 함께 지키면 위의 모든 사고에 대비할 수 있다.
- polymarket.com은 북마크나 직접 입력으로만 연다. 검색 광고, 댓글 링크, DM, 이메일로 들어가지 말자. 2025~2026년의 가짜 도메인은 낯선 도메인 끝(.cfd, .space), 하위 도메인 속임수(polymarket.com-v2…), 무료 호스팅(pages.dev, github.io)을 썼다(PhishDestroy).
- 6자리 로그인 코드, 개인 키, 시드 문구는 누구에게도 알려주지 않는다. ‘고객지원’이라고 해도 마찬가지다. Polymarket은 절대 키를 요구하지 않는다고 밝혔다.
- 거래 후에는 로그아웃하고 사이트를 탭에 열어 두지 않는다. 2026년의 사이트 공격 두 건은 모두 로그인된 세션이 필요했다. 사고 소식을 들으면 모든 탭을 닫고 새로고침하자.
- 모든 서명을 읽는다. 정상적인 주문은 체인 137의 ‘Polymarket CTF Exchange’에서 온 타입 데이터로, 토큰, 수량, 매수·매도 방향이 담겨 있다. API 키를 만들 때는 ‘ClobAuth’와 ‘This message attests that I control the given wallet’(이 메시지는 내가 해당 지갑을 통제하고 있음을 증명한다)이라는 문구가 표시된다(Polymarket 문서). 직접 시작하지 않은 요청은 모두 거부하자. 특히 모르는 주소에 대한 승인, ‘setApprovalForAll’, permit, 토큰을 옮기는 일괄 거래는 주의해야 한다.
- 잔액이 크다면 이메일 대신 지갑(가능하면 하드웨어 지갑)으로 로그인한다. 그래야 모든 서명을 직접 확인할 수 있다. 지갑 보안 경고는 켜 두자.
- 로그인에 쓰는 이메일이나 Google 계정을 보호한다: 고유한 비밀번호, 인증 앱 또는 패스키.
- Polymarket에는 거래 중인 돈만 둔다. 나머지는 직접 관리하는 지갑으로 출금하자. 공격자를 막아 줄 출금 지연은 없다.
- 메인 키를 Telegram 봇, 카피 트레이딩 도구, GitHub 스크립트에 넘기지 않는다. 봇을 돌린다면 잔액이 적은 별도 지갑을 쓰고, 가능하면 Polymarket의 Session Keys를 사용하자. 거래는 할 수 있지만 출금은 할 수 없고, 180일 뒤 만료된다(Polymarket 문서). 작동 방식은 Polymarket 트레이딩 봇 글에서 다뤘다.
- 가끔 승인 내역을 확인한다. Polymarket의 approvals 엔드포인트나 Polygon의 revoke.cash로 확인하고, 모르는 사용 권한(spender)은 취소하자. 취소해도 이미 서명한 전송은 되돌릴 수 없다.
- ‘POLY 에어드롭’, ‘환불 받기’, ‘V2 마이그레이션’ 메시지는 사기로 본다. 2026년 11월 4일 기준 Polymarket에는 토큰이 없다. 블룸버그는 10월에 토큰은 검토 단계일 뿐이라고 보도했다.
- 키는 직접 연 reveal.magic.link/polymarket에서만 내보낸다. 오프라인에 보관하고 봇이나 사이트에 절대 붙여 넣지 말자.
- 고객지원 연락은 polymarket.com의 채팅 아이콘이나 support@polymarket.com으로만 한다(미국 앱은 support@polymarket.us)(Polymarket 도움말).
주의해야 할 Polymarket 사기
- 환불 피싱. 10월 사고 이후 환불은 자동으로 이뤄졌으므로 ‘청구’ 링크는 모두 가짜다.
- 마켓 댓글의 링크. 2025년 11월 사기범들은 Yes와 No 지분을 모두 보유해 자신들의 댓글이 ‘Holders’ 아래에 계속 보이게 한 뒤, 가짜 로그인 페이지 링크를 올렸다. 그 끝에는 가짜 Cloudflare 확인 화면이 있었고, 여기의 ‘복사’ 버튼은 클립보드에 악성 명령어를 넣었다(teiss).
- 가짜 에어드롭. 2026년 6월의 ‘Community Rewards’ 페이지는 250M POLY를 준다고 내세우며, ‘자격 확인’을 위해 연결한 지갑을 모두 털었다(PCrisk).
- 가짜 봇과 SDK. 2026년 1월부터 7월까지 악성 ‘Polymarket’ 패키지가 최소 아홉 차례 물결로 나타났다. 봇 복제본 20개 이상이 올라 있던 탈취된 GitHub 조직(StepSecurity), 악성 npm 패키지 30개를 끌어오는 가짜 차익거래 봇(SafeDep)도 있었다. 설치는 Polymarket GitHub의 공식 클라이언트만 하자.
- 검색 광고. 2026년 2월 한 Polymarket 트레이더가 Google의 가짜 Uniswap 광고 때문에 여섯 자리 달러 금액을 잃었다(Protos). 같은 수법은 어떤 암호화폐 사이트에도 통한다.
Polymarket 계정이 털렸다: 지금 해야 할 일
- 모든 polymarket.com 탭을 닫고 로그아웃한다. 모든 기기에서 해야 한다.
- 무슨 일이 일어났는지 파악한다. 자산 하나만 사라졌다면 승인이나 서명한 전송 한 건이 원인이다. 여러 토큰이나 체인에 걸쳐 전부 사라졌거나, 새로 입금한 돈이 곧바로 사라진다면 키나 시드 문구를 도난당한 것이다(revoke.cash 가이드).
- 키가 유출됐다면 그 지갑은 더 이상 쓰지 않는다. 새 지갑을 만들고 남은 자산을 옮기자. 유출된 지갑은 다시 안전해지지 않는다.
- 사용된 승인을 취소한다(있었다면).
- Polymarket에 연락한다. 사이트 채팅이나 support@polymarket.com으로 지갑 주소와 트랜잭션 해시를 보내자.
- 증거를 남긴다: 트랜잭션 해시, 주소, URL, 스크린샷. Chainabuse와 경찰(미국은 IC3)에 신고하자.
- 자금을 되찾아 주겠다는 사람은 무시한다. 그들도 거의 예외 없이 사기꾼이다.
Polymarket에서 돈을 빼야 할까?
10월 사고 때문에 전부 출금할 필요는 없다. 스크립트는 제거됐고, 세션은 초기화됐고, 피해자는 돈을 돌려받았다. 다만 일련의 사고는 간단한 원칙을 뒷받침한다. Polymarket에는 실제로 거래하는 돈만 두고, 나머지는 직접 관리하는 지갑에 보관하는 것이다. 출금 지연이 없으므로 세션이나 키를 손에 넣은 공격자는 몇 분 만에 잔액 전체를 가져갈 수 있다. 즉 플랫폼에 있는 잔액이 최대 손실액이다.
Polymarket US도 영향을 받았나?
아니다. 10월 공격은 국제 사이트인 polymarket.com을 노렸다. CFTC 규제를 받는 별도 앱 Polymarket US는 영향을 받지 않았다(CNBC). 미국 앱은 별도의 계정, 신원 확인, 고객지원 주소를 갖고 있다. 월스트리트저널이 2026년 9월 보도한 직불카드 사기 물결은 미국 앱과 관련된 것이었다.
결과 확정 분쟁: 해킹은 아니지만 흔히 해킹으로 불리는 사건
Polymarket의 유명한 ‘스캔들’ 중 일부는 마켓이 어떻게 확정됐는지를 둘러싼 논쟁이었다. Polymarket은 UMA 오라클을 쓴다. 누구나 결과를 제안할 수 있고, 누구나 이의를 제기할 수 있으며, UMA 토큰 보유자가 투표한다.
- 2024년 6월, Barron Trump와 DJT 토큰. UMA 투표자들은 ‘No’로 확정했지만, Polymarket은 UMA가 ‘이번 결과 확정을 잘못했다’며 결과를 뒤집고 보유자에게 환불했다(The Block).
- 2025년 3월, 우크라이나 광물 협정. 약 $7M 규모의 마켓이 협정이 서명되지 않았는데도 ‘Yes’로 확정됐다. 사용자들은 UMA 대량 보유자를 탓했고, Polymarket은 ‘전례 없는 일’이지만 ‘마켓 실패는 아니다’라며 환불하지 않았다(The Block).
- 2025년 7월, Zelenskyy의 정장. $237M이 넘는 마켓이 이의 제기 후 ‘No’로 뒤집혔다(Decrypt).
- 2026년. 스트리머 Clavicular에 관한 $16M 마켓은 이의 제기를 두 차례 거쳤고, 7월에는 트레이더 두 명이 Strategy의 비트코인 매도를 다룬 마켓의 ‘No’ 판정을 두고 뉴욕에서 Polymarket을 상대로 소송을 냈다(Decrypt).
이는 마켓 규칙의 문제이지 계정 보안의 문제가 아니다. 여기서의 방어책은 거래 전에 마켓의 결과 확정 출처를 읽어 보는 것이며, 자세한 내용은 내부자 거래와 시세조종 사례 보고서에서 설명했다.
이 목록을 만든 방법
2024년 1월부터 2026년 11월 4일까지 X, Discord, 도움말 센터에 올라온 Polymarket의 발표, 보안 연구(BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), 악성 패키지를 모은 OSV 데이터베이스, 암호화폐 매체를 검색했다. Polymarket이 확인했거나, 온체인 조사자가 추적했거나, 최소 한 곳의 보안 매체가 구체적 손실을 설명한 사건을 포함했다. 출처가 약한 사례는 따로 표시했다. X의 일부 게시물 시각은 게시물 ID로 추정했다. 금액은 당시 보도된 그대로이며, 출처마다 다를 때는 Polymarket의 수치를 먼저 적었다.
2026년 11월 4일에 직접 확인한 내용: 공개 Polygon·Ethereum 노드와 Blockscout 탐색기로 공격자 주소의 잔액과 출금 거래를 조회했고, polymarket.com이 로그아웃한 방문자에게 제공하는 스크립트와 콘텐츠 보안 정책을 확인했다.
자주 묻는 질문
Polymarket이 해킹당했나?
그렇다. Polymarket에 따르면 2026년 10월 29일 polymarket.com의 탈취된 서드파티 스크립트(DebugBear)가 로그인한 사용자 726명에게서 $2.7M을 빼냈다. 2026년 6월에도 다른 업체의 스크립트를 통해 같은 일이 있었다.
Polymarket은 몇 번이나 해킹당했나?
2024년부터 2026년 11월까지 Polymarket 사용자나 자체 지갑이 피해를 입은 보안 사고를 12건으로 집계했고, 이와 별도로 결과 확정 분쟁이 세 건 있다. 가장 컸던 것은 2026년 6월(약 $3M)과 2026년 10월($2.7M)이다.
Polymarket 스마트 컨트랙트가 해킹됐나?
아니다. 예치금을 보관하고 거래를 정산하는 컨트랙트의 버그로 일어난 탈취는 한 건도 없다. 공격자들은 로그인 제공업체, 웹사이트 스크립트, 내부 지갑 키, 피싱, 서드파티 봇을 이용했다.
10월 해킹 이후 환불을 신청해야 하나?
아니다. Polymarket은 피해 지갑에 자동으로 지급했다. 환불을 신청하라는 메시지는 피싱이다.
Polymarket에 이중 인증이 있나?
2026년 11월 기준 계정 내 2FA를 설명하는 Polymarket 공식 도움말 문서는 찾지 못했다. 로그인에 쓰는 이메일이나 Google 계정을 보호하거나, 하드웨어 지갑과 연동된 지갑으로 로그인하자.
큰 잔액을 Polymarket에 둬도 안전한가?
주의할 때만 그렇다. 이메일 대신 지갑으로 로그인하고, 거래 후 로그아웃하며, 플랫폼에는 거래 중인 돈만 두자. 출금 지연이 없으므로 그곳의 잔액이 곧 잃을 수 있는 금액이다.
Polymarket US도 해킹됐나?
아니다. 10월 사고는 국제 사이트에만 영향을 줬다.
Polymarket 토큰 에어드롭이 있나?
없다. 2026년 11월 4일 기준 Polymarket은 토큰을 출시하지 않았다. ‘POLY 청구’ 페이지는 모두 사기다.
다음 단계
예측 시장이 처음이라면 예측 시장 작동 원리 가이드에서 가격, 확률, 지급을 확인해 보자. 위의 습관은 Melbo를 포함한 모든 예측 시장 앱에 적용된다. 자기 자금으로 예측 시장을 거래하고 싶다면 Melbo에서 $1부터 시작할 수 있다.