Polymarket znowu zhakowany? Wszystkie incydenty od 2024 roku i czy Polymarket jest teraz bezpieczny
Lista wszystkich włamań na Polymarket, fal phishingu i spornych rozstrzygnięć rynków od 2024 roku do listopada 2026 z datami: co zaatakowano, ile skradziono, komu zwrócono pieniądze i jakie nawyki naprawdę chronią konto.
Tak, Polymarket znowu padł ofiarą włamania. 29 października 2026 roku atakujący przejęli domenę DebugBear, serwisu do monitorowania wydajności, którego skrypt działał na polymarket.com, i podmienili ten skrypt na drainer. Zanim Polymarket usunął go tuż przed 18:00 UTC, skrypt wykorzystywał otwarte sesje zalogowanych odwiedzających, aby sprzedawać ich pozycje i wyprowadzać pieniądze. Według Polymarket z 726 portfeli skradziono $2.7 mln. Firma zwróciła $3.9 mln, w tym $1.19 mln dla traderów, którzy stracili pieniądze podczas wstrzymania handlu.
Był to już drugi raz w ciągu czterech miesięcy, gdy kod ładowany przez stronę obrócono przeciwko jej użytkownikom: w czerwcu przejęty skrypt zewnętrznego dostawcy wyprowadził około $3 mln. Licząc od 2024 roku, znaleźliśmy 12 incydentów bezpieczeństwa, które dotknęły użytkowników Polymarket lub własne portfele firmy, plus trzy sporne rozstrzygnięcia rynków, które często nazywa się włamaniami. W żadnej z kradzieży atakujący nie złamali smart kontraktów, które przechowują depozyty i rozliczają transakcje. Dostawali się obok nich: przez dostawcę logowania, kod na stronie, klucz wewnętrznego portfela, fałszywe strony i boty firm trzecich.
Poniżej znajdziesz wszystkie incydenty z datami, kwotami i źródłami, przebieg wydarzeń z 29 października minuta po minucie, informację, gdzie są teraz skradzione pieniądze (sprawdziliśmy portfele atakujących 4 listopada), oraz to, które nawyki zatrzymałyby który atak.
Stan na 4 listopada 2026 roku, 11:00 UTC. Polymarket nie opublikował jeszcze analizy poincydentalnej październikowego incydentu. Dane w różnych źródłach różnią się o 10–30%; najpierw podajemy liczbę samego Polymarket, a po niej zakres.
Oś czasu włamań na Polymarket: wszystkie incydenty z lat 2024–2026
| Data | Co zaatakowano | Co się stało | Skradziono | Zwrócono użytkownikom |
|---|---|---|---|---|
| Sierpień 2024 | Dostawca logowania (logowanie przez Google) | Depozyty wyprowadzone z portfeli proxy na adres phishingowy; wsparcie twierdziło, że widziało to 5 razy | $5,197 i $745 u dwóch wymienionych ofiar; łączna kwota nieznana | Brak informacji o zwrotach |
| 10–11 listopada 2025 | Użytkownicy, przez linki w komentarzach pod rynkami | Fałszywe logowanie do Polymarket i fałszywa weryfikacja Cloudflare, która skłaniała ofiary do uruchomienia złośliwego polecenia | Ponad $500,000 (jedno źródło) | Podobno obiecano; brak potwierdzenia |
| 22–24 grudnia 2025 | Dostawca logowania (logowanie e-mailem) | Konta opróżnione przez lukę u „zewnętrznego dostawcy uwierzytelniania” | Nie ujawniono, „niewielka liczba użytkowników” | Nie ujawniono |
| Grudzień 2025 | Użytkownicy botów | Otwartoźródłowy bot do copy tradingu na GitHubie wysyłał klucze prywatne użytkowników atakującemu | Nieznane | Nie |
| 7–13 stycznia 2026 | Polycule, bot handlowy na Telegramie | Bot, który przechowywał klucze użytkowników na swoim serwerze, został opróżniony | Około $230,000 | Obiecane przez zespół bota; brak dowodów wypłaty |
| Styczeń–lipiec 2026 | Programiści i użytkownicy botów | Co najmniej 9 fal fałszywych pakietów „Polymarket SDK” i botów w npm, crates.io i na GitHubie, które kradną klucze | Nie opublikowano | Nie |
| 19–25 lutego 2026 | Rozliczanie transakcji („ghost fills”, fantomowe realizacje) | Atakujący przed rozliczeniem anulowali dopasowane transakcje, na których tracili, kosztem animatorów rynku | Nie oszacowano | Nie; częściowo naprawione aktualizacją w kwietniu |
| 22 maja 2026 | Wewnętrzny portfel nagród Polymarket | Skradziony klucz prywatny | $520,000–$700,000 środków firmy | Użytkownicy nie ucierpieli |
| 31 maja 2026 | Jeden duży trader | Fałszywa strona Polymarket | Ponad $2 mln (słabe źródła) | Nie |
| 2 czerwca 2026 | Użytkownicy | Fałszywa strona airdropu „POLY Community Rewards” z drainerem portfeli | Nieznane | Nie |
| 25 czerwca 2026 | Kod ładowany przez polymarket.com | Przejęty skrypt dostawcy prosił użytkowników o podpisanie złośliwego zatwierdzenia (approval), a potem zabierał ich pUSD | Około $3 mln z 11–15 portfeli | Obiecano pełny zwrot |
| 29 października 2026 | Kod ładowany przez polymarket.com (DebugBear) | Podmieniony skrypt przez otwarte sesje sprzedawał pozycje i wyprowadzał pieniądze | $2.7 mln z 726 portfeli | Wypłacono $3.9 mln, w tym $1.19 mln za straty podczas wstrzymania handlu |
Źródła do każdego wiersza znajdziesz w sekcjach poniżej. Krążą jeszcze dwie informacje, których nie udało nam się potwierdzić: rzekomy wyciek 300,000 rekordów (publiczne profile i adresy portfeli, bez e-maili, haseł i dokumentów tożsamości) opublikowany przez użytkownika „xorcat” w kwietniu 2026 roku oraz osobna fala oszustw we wrześniu 2026 roku, w której skradzionymi kartami debetowymi próbowano sfinansować transakcje na około $10 mln w amerykańskiej aplikacji, jak podał Wall Street Journal (Futurism). To drugie to oszustwo płatnicze, a nie włamanie na konta.
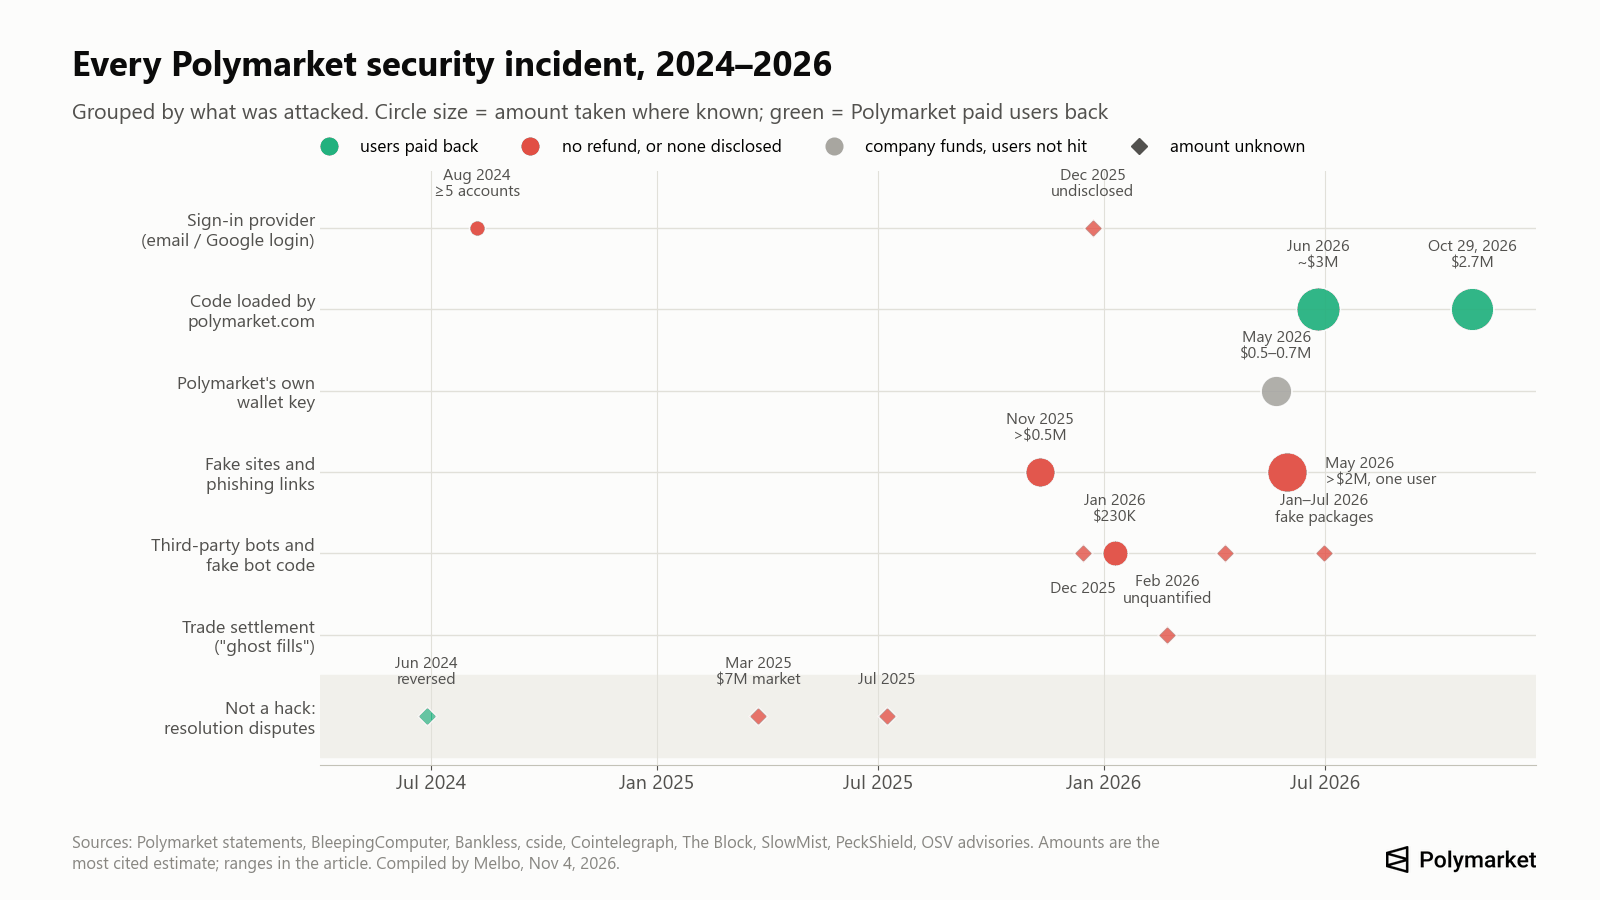
Wzorzec widać na wykresie. Do połowy 2026 roku większość strat powstawała po stronie użytkowników: udostępnione kody logowania, fałszywe strony, boty przechowujące klucze. W 2026 roku dwie największe kradzieże przyszły z własnej strony Polymarket, przez kod ładowany od zewnętrznych dostawców.
Czy Polymarket jest bezpieczny w 2026 roku?
Kontrakty Polymarket wytrzymały, warstwy wokół nich – nie. Kontrakty, które przechowują depozyty i rozliczają transakcje, były audytowane od marca do sierpnia 2026 roku przez Cantina, Quantstamp, Certora, SigmaPrime, Zellic i Pashov, a program bug bounty działa przez Cantina (dokumentacja Polymarket). Żadna kradzież od 2024 roku nie wynikała z błędu w nich. Jedyny problem na poziomie kontraktów, „ghost fills” z lutego 2026 roku, pozwalał atakującym anulować transakcje, na których tracili; nie pozwalał nikomu wypłacić cudzych pieniędzy.
Ryzyko leży w czterech miejscach:
- Strona. Dwa razy w 2026 roku skrypt zewnętrznego dostawcy działał na polymarket.com i okradał zalogowanych użytkowników. Link zapisany w ulubionych nie chroni przed tym, bo była to prawdziwa strona.
- Warstwa logowania. Konta logowane przez e-mail i Google zależą od dostawcy, który zarządza stojącym za nimi kluczem portfela. Jego luki opróżniały konta w 2024 i 2025 roku.
- Twoje urządzenie i nawyki. Fałszywe strony, linki w komentarzach i fałszywe airdropy wciąż działają, a udostępniony komuś 6-cyfrowy kod logowania to strata, której według Polymarket firma nie jest w stanie odzyskać.
- Narzędzia firm trzecich. Boty na Telegramie i skrypty do copy tradingu, które proszą o klucz prywatny, były opróżniane albo od początku powstawały po to, by kraść.
Dla każdego, kto trzyma tam duże saldo, ważne są jeszcze dwa fakty. Dokumentacja Polymarket opisuje wypłaty jako „natychmiastowe i bezpłatne”, bez opóźnienia wypłaty i bez białej listy adresów (dokumentacja Polymarket). Nie znaleźliśmy też żadnego oficjalnego artykułu pomocy o uwierzytelnianiu dwuskładnikowym wewnątrz konta Polymarket. Każdy, kto kontroluje twoją sesję lub klucz, może więc przenieść wszystko w kilka minut; ochrona leży w tym, jak się logujesz i ile tam zostawiasz.
Polymarket zwracał pieniądze użytkownikom, gdy winna była jego własna strona (czerwiec i październik 2026 roku) oraz gdy unieważnił rozstrzygnięcie, które uznał za błędne (2024). Nie opublikował zwrotów po przejęciach kont przez dostawcę logowania, phishingu ani botach firm trzecich.
Co się stało podczas włamania na Polymarket przez DebugBear 29 października?
DebugBear sprzedaje „monitorowanie rzeczywistych użytkowników” (real user monitoring): niewielki skrypt, który mierzy, jak szybko strona ładuje się u prawdziwych odwiedzających. Polymarket używał go na polymarket.com. Według DebugBear atakujący przejęli DNS domeny, z której ładuje się skrypt, i skierowali ją na własny serwer (SecurityWeek). Każda strona korzystająca ze skryptu zaczęła ładować zamiast niego plik atakujących.
Na Polymarket podmieniony plik sprawdzał, czy odwiedzający jest zalogowany. Jeśli nie, nic nie robił. Jeśli tak, odnajdywał klienta handlowego, którego własna strona Polymarket już przygotowała, i go używał (cside; ohey.ca):
- Konta logowane przez e-mail i Google nie dostawały żadnego monitu. Skrypt wystawiał zlecenia sprzedaży ich pozycji po 97% ceny, potem po 50%, potem po cenie minimalnej i zgarniał gotówkę (defiprime).
- Konta logowane portfelem w przeglądarce, takim jak MetaMask, widziały prośbę o podpis oznaczoną „DepositWallet”, która przenosiła ich tokeny pozycji. Ci, którzy ją odrzucili, zachowali swoje pozycje.
Pieniądze wychodziły przez własny przekaźnik transakcji (relayer) Polymarket na adres atakującego 0x3F99…Ffc18, więc dla reguł bezpieczeństwa strony ruch wyglądał normalnie. Badacze z Hudson Rock nie znaleźli śladów skopiowania fraz seed ani kluczy prywatnych (BleepingComputer).
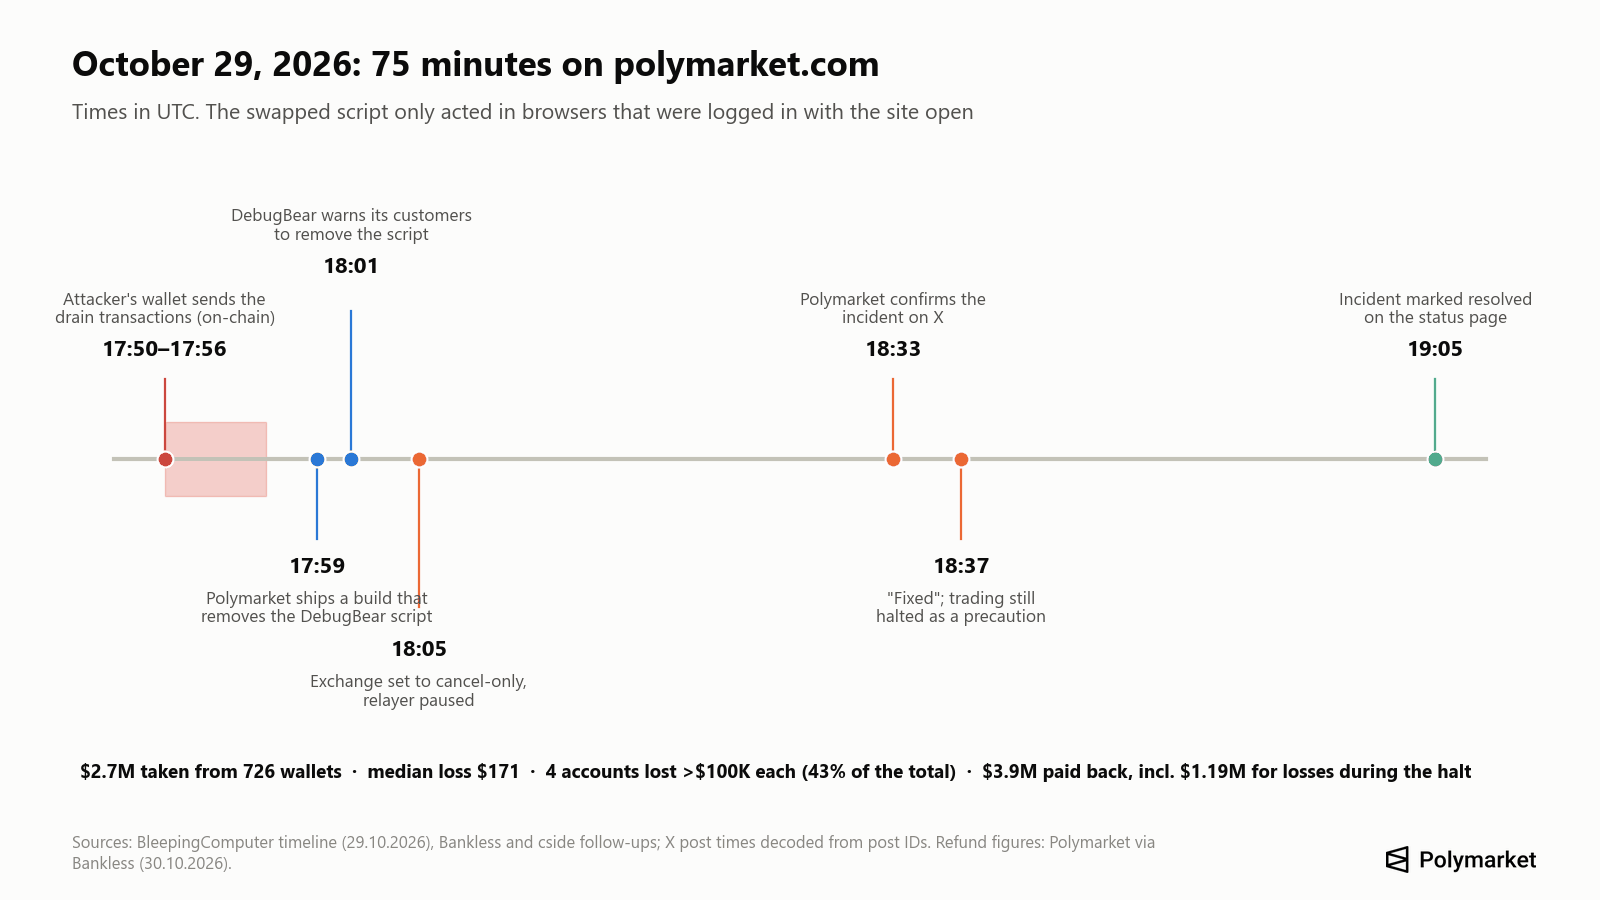
Oś czasu w UTC: główna seria transakcji atakujących trwała od 17:50 do 17:56; według jednej z analiz pierwsze środki dotarły do atakującego o 17:10 (ohey.ca). O 17:59 Polymarket wdrożył wersję bez skryptu DebugBear, a o 18:05 przełączył giełdę w tryb „tylko anulowanie” (cancel-only) i wstrzymał przekaźnik. Polymarket napisał o tym na X o 18:33, ogłosił naprawę o 18:37 i zamknął incydent o 19:05 (BleepingComputer). Usunięcie nie dotarło do przeglądarek, w których strona była już otwarta, dlatego zamknięcie kart miało znaczenie.
Ile skradziono. Według Polymarket $2.7 mln z 726 portfeli (Bankless). Inne wyliczenia wahają się od $2.1 mln (The Record, wczesna wersja) do około $3.1 mln (AMLBot) oraz od 710 do 737 portfeli. Większość ofiar straciła niewiele: według Bitquery mediana straty to $171, a cztery konta straciły ponad $100,000 każde i razem odpowiadają za 43% całości (za Bankless).
Co zmienił Polymarket. Usunął skrypt, zresetował wszystkie aktywne sesje logowania, przekazał sprawę organom ścigania i zapowiedział kontrole integralności, przypinanie wersji, monitoring oraz ostrzejszą politykę bezpieczeństwa treści (CSP) dla kodu firm trzecich (cside). Badacz bezpieczeństwa Scott Helme zwrócił uwagę, że polityka strony dopuszczała każdą domenę, której używał drainer, i że przypięcie skryptu do stałego hasha zablokowałoby podmieniony plik (za Bankless).
Sami otworzyliśmy polymarket.com 4 listopada, bez logowania. Skryptu DebugBear nie było już ani na stronie, ani w polityce bezpieczeństwa treści. Ta polityka pozwala teraz ładować skrypty tylko z samej strony, z czatu wsparcia Intercom, Vercel, logowania Google, weryfikacji botów Cloudflare i osobnej subdomeny vendor.polymarket.com, a kilka skryptów analitycznych jest serwowanych z własnej domeny Polymarket pod nazwami plików z numerem wersji. Nie mogliśmy zobaczyć, co ładuje się po zalogowaniu.
Czy Polymarket zwróci pieniądze poszkodowanym użytkownikom?
Za październik tak, i to automatycznie. Polymarket podaje, że zidentyfikował poszkodowane portfele na podstawie danych on-chain i handlowych, więc „żadne zgłoszenia ani tickety” nie są potrzebne (The Record). Do rana 30 października 689 z 726 portfeli otrzymało pełny zwrot (Bankless). Około 5,500 kolejnych portfeli otrzymało łącznie $1.19 mln za straty podczas wstrzymania handlu lub przymusowej sprzedaży. Źródła wtórne podają, że przy stratach powyżej $10,000 trzeba było podpisać zrzeczenie się roszczeń i przejść weryfikację tożsamości; Polymarket nie powiedział tego publicznie.
Ponieważ żadne zgłoszenie nie jest potrzebne, każdy e-mail, wiadomość prywatna lub strona z prośbą o „odebranie zwrotu od Polymarket” to phishing.
Przy wcześniejszych incydentach bywało różnie:
| Incydent | Zwrot |
|---|---|
| Czerwiec 2024, sporne rozstrzygnięcie (rynek o Barronie Trumpie) | Tak, Polymarket unieważnił wynik i zwrócił pieniądze posiadaczom udziałów |
| Sierpień 2024, opróżnianie kont logowanych przez Google | Brak informacji o zwrotach |
| Listopad 2025, phishing w sekcji komentarzy | Podobno obiecano; nie znaleźliśmy potwierdzenia |
| Grudzień 2025, luka u dostawcy logowania | „Skontaktujemy się z poszkodowanymi użytkownikami”; brak publicznych danych |
| Czerwiec 2026, skrypt dostawcy | „Zwracamy im wszystko w całości”; brak informacji o zakończeniu |
| Październik 2026, skrypt DebugBear | Wypłacono $3.9 mln, automatycznie |
| Udostępniony 6-cyfrowy kod logowania | „Wsparcie Polymarket nie może odzyskać utraconych środków” |
Źródła: The Block, Cointelegraph, The Block, GIGAZINE, Pomoc Polymarket.
Dotychczasowa reguła: Polymarket płaci, gdy winna była jego własna strona lub wybrany przez niego dostawca. Gdy strata zaczyna się po stronie użytkownika, nie ma opublikowanej polityki zwrotów.
Czy moje konto Polymarket zostało zhakowane? Jak to sprawdzić
W przypadku incydentu z października byłeś zagrożony tylko wtedy, gdy 29 października byłeś zalogowany i miałeś polymarket.com otwarty w karcie przeglądarki mniej więcej w ciągu godziny przed wstrzymaniem handlu o 18:05 UTC. Sygnały:
- W historii aktywności widać sprzedaże po bardzo niskich cenach, których nie zlecałeś (zlecenia po 97% lub 50% ceny albo po cenie minimalnej), lub przeniesienia pozycji na nieznany adres.
- Na saldo wpłynął zwrot po 30 października. Polymarket wypłacił pieniądze poszkodowanym portfelom bez prośby.
- Jeśli używasz portfela w przeglądarce: prośba o podpis „DepositWallet”, której uruchomienia nie pamiętasz.
Przy każdym innym podejrzeniu otwórz adres swojego portfela Polymarket (adres depozytowy pokazany na koncie, a nie adres MetaMask) w Polygonscan i poszukaj wychodzących transferów pUSD, USDC lub tokenów pozycji, których nie wykonałeś. To, które kontrakty mogą wydawać środki z twojego portfela Polymarket, sprawdzisz też przez publiczny endpoint Polymarket `data-api.polymarket.com/v2/approvals?user=<your address>`, wstawiając swój adres. Powinny się tam pojawić tylko własne kontrakty giełdy Polymarket: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 oraz Neg Risk Adapter 0xd91E80cF…A35296 (dokumentacja Polymarket).
Gdzie są teraz skradzione pieniądze? Nasza weryfikacja on-chain
Sprawdziliśmy adresy atakujących wskazane przez śledczych 4 listopada 2026 roku (blok Polygon 96,721,132, blok Ethereum 26,340,768).
- Październik. Adres znaleziony w podmienionym skrypcie, 0x3F99139F…Ffc18, ma 0.025 POL i około $4,100 w USDC.e. Prawie cała reszta poszła dalej: BleepingComputer zaobserwował, że w dniu ataku około 28.6 mln POL (około $2.57 mln) wysłano do trzech kolejnych portfeli.
- Czerwiec. Śledczy powiązali czerwcową kradzież z jednym adresem Ethereum, 0xe65b1C58…71E1eD, na którym było 1,892.92 ETH po tym, jak atakujący przeniósł skradzione pUSD przez most i je wymienił (cside). Adres opustoszał w ciągu około 30 godzin od ostrzeżenia Polymarket: 100 ETH wyszło 26 czerwca o 07:08 UTC, a 1,788.5 ETH o 20:49 UTC. Większa kwota leżała na drugim portfelu przez trzy tygodnie, a 18–21 lipca została podzielona na okrągłe sumy (700, 500, 200, cztery po około 100 i 70 ETH) i rozesłana na ponad dziesięć nowych adresów.
Jeden szczegół z czerwcowego portfela pokazuje, jak powszechne są oszustwa typu address poisoning (zatruwanie adresów): po kradzieży na własny adres atakującego trafiło ponad 40 drobnych transferów z podobnie wyglądających adresów, wysłanych przez boty liczące na to, że złodziej przez pomyłkę skopiuje niewłaściwy adres.
Nie ma doniesień o zamrożeniu tych pieniędzy. W przeciwieństwie do stablecoinów zamrażanych po innych włamaniach POL i ETH nie mogą zostać zablokowane przez emitenta, co może tłumaczyć, dlaczego obaj atakujący tak szybko je wymienili.
Czy moje pieniądze na Polymarket są bezpieczne? Czy smart kontrakty zostały zhakowane?
W żadnym z 12 incydentów depozyty nie zostały skradzione przez błąd w kontrakcie. To odpowiedź na połowę pytania. Druga połowa jest taka, że twoje saldo jest tylko tak bezpieczne jak to, co może podpisywać w imieniu twojego portfela, a w latach 2024–2026 atakowano to przez dostawcę logowania, stronę i urządzenia użytkowników.
Jak przechowywane są pieniądze: przy rejestracji Polymarket tworzy dla ciebie portfel w postaci smart kontraktu na Polygonie. Od 4 maja 2026 roku nowe konta dostają „Deposit Wallet”; starsze konta mają portfel Proxy (logowanie przez e-mail lub Google) albo Safe (logowanie portfelem w przeglądarce) (dokumentacja Polymarket). Każdy portfel kontroluje klucz podpisujący. U użytkowników portfeli przeglądarkowych ten klucz jest w ich własnym portfelu. U użytkowników logujących się e-mailem zarządza nim dostawca portfeli wbudowanych, a klucz można wyeksportować pod adresem reveal.magic.link/polymarket po zalogowaniu (Pomoc Polymarket). Zabezpieczeniem jest pUSD, token oparty na USDC, a nie USDC.e, jak piszą starsze poradniki.
Na rynku predykcyjnym on-chain nie ma ubezpieczenia depozytów, a zwroty Polymarket to decyzja firmy, a nie jej obowiązek.
Kradzież z maja 2026 roku to przydatny kontrast. Ktoś ukradł klucz wewnętrznego portfela, którego Polymarket używał do nagród, i wyprowadził od $520,000 do $700,000 (SlowMist liczy $573,000, z czego $164,000 zamrożono). Polymarket przekazał, że „środki użytkowników i rozstrzyganie rynków są bezpieczne”, i nie zgłoszono strat użytkowników (ForkLog).
Logowanie e-mailem czy portfelem: które logowanie do Polymarket jest bezpieczniejsze?
Przy dużym saldzie portfel w przeglądarce, najlepiej oparty na portfelu sprzętowym, okazywał się bezpieczniejszy we wszystkich dotychczasowych incydentach. Przy małym saldzie logowanie e-mailem jest prostsze, a różnica ma mniejsze znaczenie.
- Grudzień 2025 uderzył w konta logowane e-mailem przez dostawcę logowania; logowania portfelem nie ucierpiały. Jeden użytkownik zgłosił utratę około $2,000 mimo włączonego uwierzytelniania dwuskładnikowego na poczcie (CoinDesk).
- Październik 2026 opróżniał konta e-mailowe bez żadnego monitu, a użytkownicy portfeli byli proszeni o podpis i mogli odmówić.
- Czerwiec 2026 działał odwrotnie: wymagał podpisu, więc pieniądze stracili użytkownicy, którzy podpisywali bez czytania.
Coś za coś: przy logowaniu portfelem frazę seed trzymasz sam i jej utrata lub wyciek obciąża wyłącznie ciebie. Przy logowaniu e-mailem kluczem jest skrzynka pocztowa, więc chroń konto pocztowe silnym, unikalnym hasłem i aplikacją uwierzytelniającą lub kluczem dostępu (passkey).
Jak chronić konto Polymarket
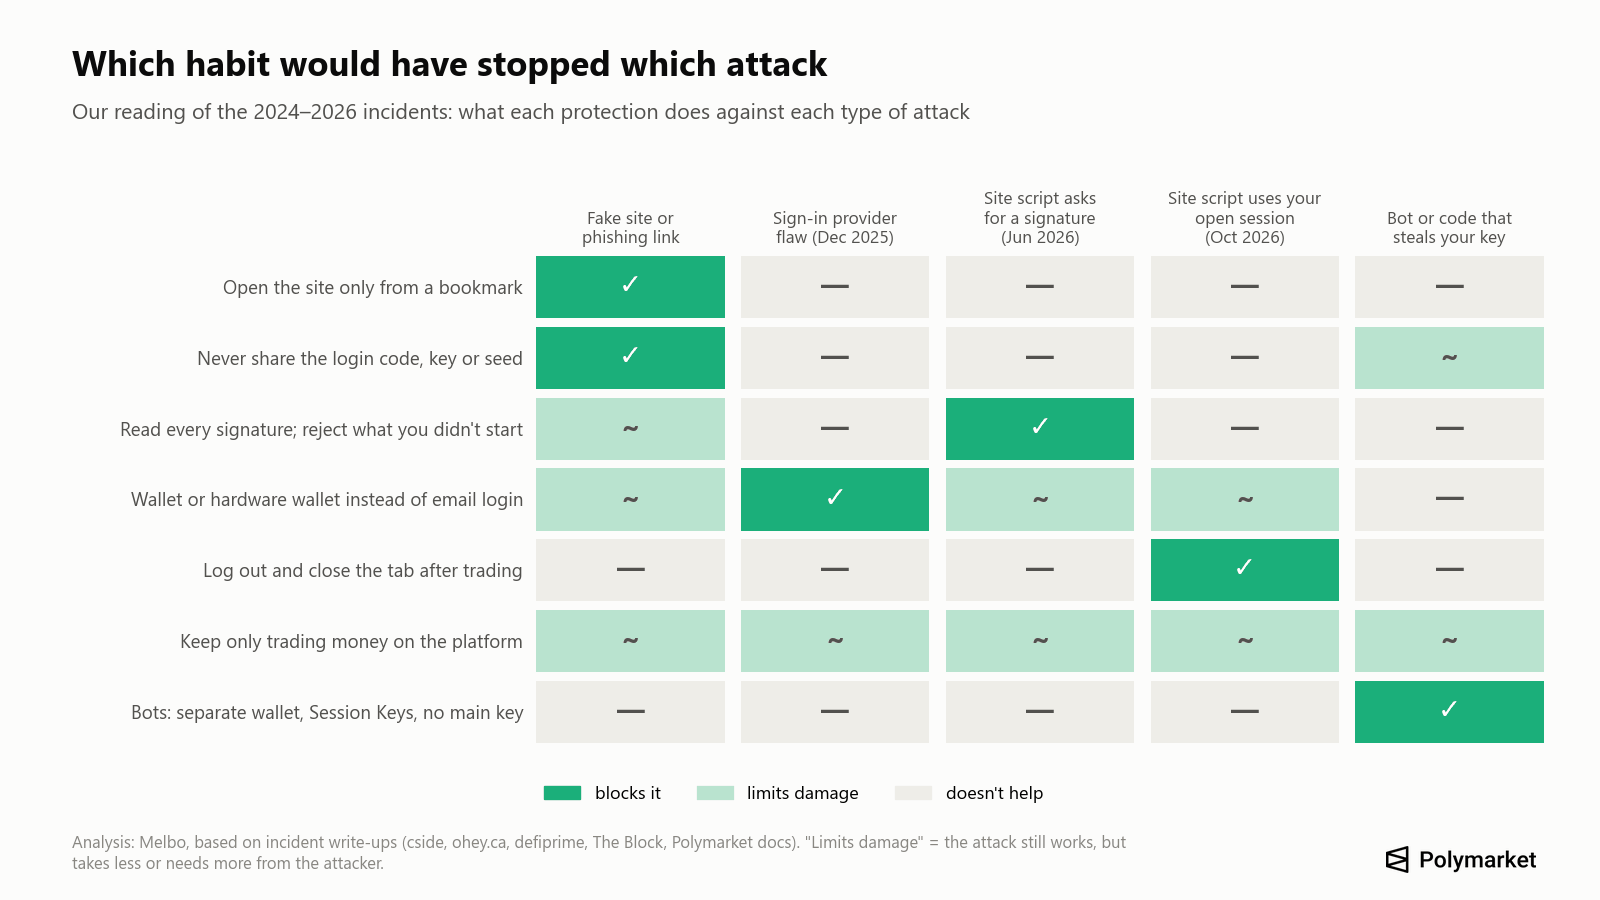
Jak pokazuje wykres, żaden pojedynczy nawyk nie chroni przed każdym atakiem. Razem te nawyki obejmują wszystkie opisane wyżej incydenty:
- Otwieraj polymarket.com tylko z ulubionych w przeglądarce albo wpisując adres ręcznie. Nie z reklam w wyszukiwarce, linków w komentarzach, wiadomości prywatnych ani e-maili. Domeny podszywające się pod Polymarket w latach 2025–2026 używały nietypowych końcówek (.cfd, .space), sztuczek z subdomenami (polymarket.com-v2…) i darmowego hostingu (pages.dev, github.io) (PhishDestroy).
- Nigdy nikomu nie podawaj 6-cyfrowego kodu logowania, klucza prywatnego ani frazy seed, także „wsparciu”. Polymarket zapewnia, że nigdy nie poprosi o twój klucz.
- Wylogowuj się po handlu i nie zostawiaj strony otwartej w karcie. Oba ataki na stronę w 2026 roku wymagały zalogowanej sesji; po każdej wiadomości o incydencie zamknij wszystkie karty i przeładuj stronę.
- Czytaj każdy podpis. Zwykłe zlecenie to dane typowane od „Polymarket CTF Exchange” w sieci 137 z tokenem, kwotami i stroną transakcji; tworzenie kluczy API pokazuje „ClobAuth” i tekst „This message attests that I control the given wallet” (dokumentacja Polymarket). Odrzucaj wszystko, czego sam nie uruchomiłeś, zwłaszcza zatwierdzenia (approvals) dla nieznanych adresów, „setApprovalForAll”, podpisy permit lub paczki transakcji przenoszące tokeny.
- Przy dużym saldzie loguj się portfelem (najlepiej sprzętowym), a nie e-mailem, aby każdy podpis był ci pokazywany. Nie wyłączaj alertów bezpieczeństwa portfela.
- Zabezpiecz konto e-mail lub Google, którym się logujesz: unikalne hasło, aplikacja uwierzytelniająca lub klucz dostępu (passkey).
- Trzymaj na Polymarket tylko pieniądze, którymi handlujesz, a resztę wypłać na portfel, który kontrolujesz. Nie ma opóźnienia wypłat, które zatrzymałoby atakującego.
- Nie dawaj głównego klucza botom na Telegramie, narzędziom do copy tradingu ani skryptom z GitHuba. Jeśli używasz bota, korzystaj z osobnego portfela z małym saldem i z kluczy sesji Polymarket (Session Keys), tam gdzie są dostępne: mogą handlować, ale nie mogą wypłacać i wygasają po 180 dniach (dokumentacja Polymarket). Jak działają takie boty, opisujemy w artykule o botach tradingowych na Polymarket.
- Co jakiś czas sprawdzaj zatwierdzenia przez endpoint zatwierdzeń Polymarket lub revoke.cash na Polygonie i cofaj uprawnienia nieznanych adresów. Cofnięcie nie odwraca transferu, który już podpisałeś.
- Traktuj wiadomości o „airdropie POLY”, „odbierz zwrot” i „migracji do V2” jako oszustwa. Na 4 listopada 2026 roku Polymarket nie ma tokena; Bloomberg podał w październiku, że token jest dopiero rozważany.
- Eksportuj klucz tylko przez reveal.magic.link/polymarket otwarty samodzielnie, przechowuj go offline i nigdy nie wklejaj go do bota ani na stronę.
- Kontaktuj się ze wsparciem tylko przez ikonę czatu na polymarket.com lub pod adresem support@polymarket.com (support@polymarket.us dla aplikacji w USA) (Pomoc Polymarket).
Oszustwa związane z Polymarket, na które trzeba uważać
- Phishing „na zwrot”. Po październikowym incydencie zwroty były automatyczne, więc każdy link do „odebrania” zwrotu jest fałszywy.
- Linki w komentarzach pod rynkami. W listopadzie 2025 roku oszuści trzymali zarówno udziały „Tak”, jak i „Nie”, aby ich komentarze pozostawały widoczne w sekcji „Holders” (posiadacze), a potem publikowali linki do fałszywego logowania, które kończyło się fałszywą weryfikacją Cloudflare. Jej przycisk „kopiuj” umieszczał w schowku złośliwe polecenie (teiss).
- Fałszywe airdropy. Strona „Community Rewards” z czerwca 2026 roku obiecywała 250 mln POLY i opróżniała każdy portfel podłączony w celu „sprawdzenia uprawnień” (PCrisk).
- Fałszywe boty i SDK. Od stycznia do lipca 2026 roku naliczyliśmy co najmniej dziewięć fal złośliwych pakietów „Polymarket”, w tym przejętą organizację na GitHubie z ponad 20 klonami botów (StepSecurity) oraz fałszywego bota arbitrażowego, który pobierał 30 złośliwych pakietów npm (SafeDep). Instaluj tylko oficjalnych klientów z GitHuba Polymarket.
- Reklamy w wyszukiwarce. W lutym 2026 roku trader Polymarket stracił sześciocyfrową kwotę przez fałszywą reklamę Uniswap w Google (Protos). Ten sam trik działa w przypadku każdej strony kryptowalutowej.
Moje konto Polymarket zostało opróżnione: co teraz zrobić
- Zamknij wszystkie karty polymarket.com i wyloguj się na każdym urządzeniu.
- Ustal, co się stało. Zniknięcie jednego aktywa wskazuje na zatwierdzenie (approval) lub pojedynczy podpisany transfer. Zniknięcie wszystkiego, w kilku tokenach lub sieciach, albo natychmiastowe znikanie nowych depozytów wskazuje na skradziony klucz lub frazę seed (poradnik revoke.cash).
- Jeśli klucz został przejęty, przestań używać tego portfela. Utwórz nowy i przenieś to, co zostało. Przejętego portfela nie da się z powrotem uczynić bezpiecznym.
- Cofnij zatwierdzenie, które zostało wykorzystane, jeśli takie było.
- Napisz do Polymarket przez czat na stronie lub na support@polymarket.com, podając adres portfela i hashe transakcji.
- Zachowaj dowody: hashe transakcji, adresy, URL-e i zrzuty ekranu. Zgłoś sprawę w Chainabuse i na policji (w USA do IC3).
- Ignoruj każdego, kto oferuje odzyskanie twoich środków. Prawie zawsze to także oszuści.
Czy powinienem wypłacić pieniądze z Polymarket?
Nie musisz wypłacać wszystkiego z powodu październikowego incydentu: skrypt zniknął, sesje zresetowano, a ofiarom zwrócono pieniądze. Incydenty przemawiają jednak za prostą zasadą. Trzymaj na Polymarket to, czym aktywnie handlujesz, a resztę w portfelu, który kontrolujesz. Bez opóźnienia wypłat atakujący, który przejmie twoją sesję lub klucz, może zabrać całe saldo w kilka minut, więc saldo na platformie to twoja maksymalna strata.
Czy Polymarket US ucierpiał?
Nie. Październikowy atak dotknął międzynarodową stronę polymarket.com. Polymarket US, osobna aplikacja nadzorowana przez CFTC, nie ucierpiała (CNBC). Aplikacja w USA ma własne konta, weryfikację tożsamości i adres wsparcia. Fala oszustw z kartami debetowymi, o której Wall Street Journal pisał we wrześniu 2026 roku, dotyczyła właśnie aplikacji w USA.
Sporne rozstrzygnięcia: to nie włamania, choć często tak się je nazywa
Niektóre z najgłośniejszych „skandali” Polymarket były sporami o to, jak rozliczono rynek. Polymarket korzysta z wyroczni UMA: każdy może zaproponować wynik, każdy może go zakwestionować, a głosują posiadacze tokena UMA.
- Czerwiec 2024, Barron Trump i token DJT. Głosujący w UMA rozstrzygnęli na „Nie”; Polymarket stwierdził, że UMA „źle rozstrzygnęła ten rynek”, unieważnił wynik i zwrócił pieniądze posiadaczom udziałów (The Block).
- Marzec 2025, umowa o ukraińskich surowcach. Rynek o wartości około $7 mln rozstrzygnięto na „Tak”, choć żadnej umowy nie podpisano. Użytkownicy obwiniali dużego posiadacza UMA; Polymarket nazwał sytuację „bezprecedensową”, ale „nie awarią rynku” i nie zwrócił pieniędzy (The Block).
- Lipiec 2025, garnitur Zełenskiego. Rynek o wartości ponad $237 mln po sporze przeskoczył na „Nie” (Decrypt).
- 2026. Rynek za $16 mln dotyczący streamera Clavicular przeszedł dwie rundy sporów, a w lipcu dwóch traderów pozwało Polymarket w Nowym Jorku w związku z rozstrzygnięciem na „Nie” rynku o sprzedaży bitcoina przez Strategy (Decrypt).
To kwestie zasad rynku, a nie bezpieczeństwa konta. Ochroną jest tu przeczytanie źródła rozstrzygnięcia rynku przed transakcją, o czym piszemy w raporcie o przypadkach insider tradingu i manipulacji.
Jak przygotowaliśmy tę listę
Przejrzeliśmy oświadczenia Polymarket na X, Discordzie i w centrum pomocy, badania bezpieczeństwa (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), bazę złośliwych pakietów OSV oraz media kryptowalutowe od stycznia 2024 roku do 4 listopada 2026 roku. Zdarzenie uwzględniamy, jeśli Polymarket je potwierdził, jeśli prześledzili je analitycy on-chain lub jeśli co najmniej jedna publikacja o bezpieczeństwie opisała konkretne straty. Przypadki ze słabymi źródłami są tak oznaczone. Czas niektórych wpisów na X ustaliliśmy na podstawie ich ID. Kwoty podajemy według ówczesnych doniesień; gdy źródła się różnią, najpierw podajemy liczbę samego Polymarket.
Nasze własne sprawdzenia z 4 listopada 2026 roku: salda i transakcje wychodzące adresów atakujących przez publiczne węzły Polygon i Ethereum oraz eksplorator Blockscout, a także skrypty i polityka bezpieczeństwa treści, które polymarket.com serwował niezalogowanemu odwiedzającemu.
Najczęstsze pytania
Czy Polymarket został zhakowany?
Tak. 29 października 2026 roku przejęty skrypt zewnętrzny (DebugBear) na polymarket.com wyprowadził według Polymarket $2.7 mln od 726 zalogowanych użytkowników. Wcześniej, w czerwcu 2026 roku, stało się to także przez skrypt innego dostawcy.
Ile razy Polymarket został zhakowany?
Naliczyliśmy 12 incydentów bezpieczeństwa od 2024 roku do listopada 2026, które dotknęły użytkowników Polymarket lub jego własne portfele, plus trzy sporne rozstrzygnięcia. Największe miały miejsce w czerwcu 2026 roku (około $3 mln) i w październiku 2026 roku ($2.7 mln).
Czy smart kontrakty Polymarket zostały zhakowane?
Nie. Żadna z kradzieży nie wynikała z błędu w kontraktach, które przechowują depozyty i rozliczają transakcje. Atakujący wykorzystali dostawcę logowania, skrypty na stronie, klucz wewnętrznego portfela, phishing i boty firm trzecich.
Czy muszę zgłaszać się po zwrot po październikowym włamaniu?
Nie. Polymarket wypłacił pieniądze poszkodowanym portfelom automatycznie. Wiadomości z prośbą o odebranie zwrotu to phishing.
Czy Polymarket ma uwierzytelnianie dwuskładnikowe?
Według stanu na listopad 2026 roku nie znaleźliśmy oficjalnego artykułu pomocy Polymarket opisującego 2FA wewnątrz konta. Chroń konto e-mail lub Google, którym się logujesz, albo loguj się portfelem opartym na urządzeniu sprzętowym.
Czy Polymarket jest bezpieczny przy dużym saldzie?
Tylko przy zachowaniu ostrożności: loguj się portfelem zamiast e-mailem, wylogowuj się po handlu i trzymaj na platformie tylko to, czym handlujesz. Wypłaty nie mają opóźnienia, więc saldo na platformie to kwota, którą możesz stracić.
Czy Polymarket US został zhakowany?
Nie. Październikowy incydent dotyczył tylko strony międzynarodowej.
Czy jest airdrop tokena Polymarket?
Nie. Na 4 listopada 2026 roku Polymarket nie wypuścił tokena. Każda strona „odbierz POLY” to oszustwo.
Co dalej
Jeśli dopiero zaczynasz z rynkami predykcyjnymi, nasz poradnik o tym, jak działają rynki predykcyjne wyjaśnia cenę, prawdopodobieństwo i wypłatę. Opisane wyżej nawyki dotyczą każdej aplikacji rynków predykcyjnych, także Melbo. Jeśli chcesz handlować na rynkach predykcyjnych własnymi środkami, możesz zacząć w Melbo od $1.