Polymarket знову зламали? Усі інциденти з 2024 року і чи безпечний Polymarket зараз
Хронологія всіх зламів Polymarket, хвиль фішингу та спірних підсумків ринків із 2024 року до листопада 2026-го: що атакували, скільки вкрали, кому повернули гроші та які звички справді захищають акаунт.
Так, Polymarket знову зламали. 29 жовтня 2026 року зловмисники захопили домен DebugBear — сервісу моніторингу продуктивності, чий скрипт працював на polymarket.com, — і підмінили цей скрипт дрейнером. Доки Polymarket не видалив його незадовго до 18:00 UTC, він використовував відкриті сесії відвідувачів, які увійшли в акаунт, щоб продавати їхні позиції та виводити гроші. За даними Polymarket, із 726 гаманців викрадено $2.7 млн. Компанія повернула $3.9 млн, зокрема $1.19 млн трейдерам, які втратили гроші, поки торгівля була зупинена.
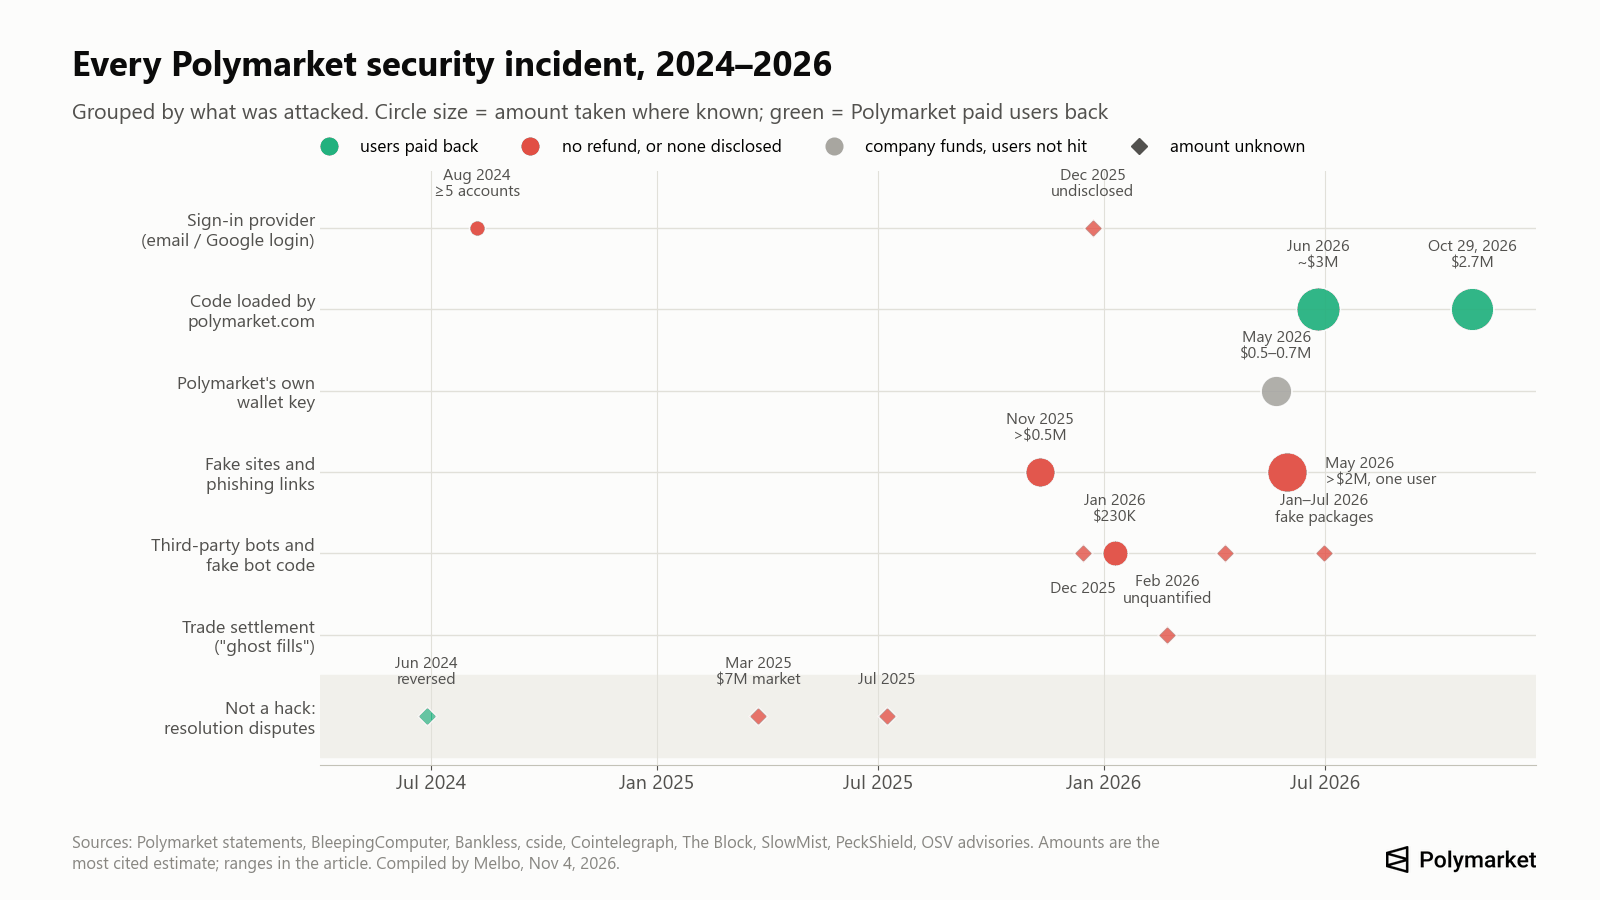
Це був уже другий випадок за чотири місяці, коли код, який завантажує сайт, обернули проти його користувачів: у червні скомпрометований скрипт стороннього постачальника виніс близько $3 млн. Починаючи з 2024 року ми нарахували 12 інцидентів безпеки, які зачепили користувачів Polymarket або власні гаманці компанії, плюс три спірні підсумки ринків, які часто називають зламами. У жодній із крадіжок зловмисники не зламали смарт-контракти, що зберігають депозити й проводять розрахунки за угодами. Вони заходили в обхід них: через провайдера входу, код на сайті, ключ внутрішнього гаманця, підроблені сайти та сторонніх ботів.
Нижче — усі інциденти з датами, сумами та джерелами, похвилинний розбір подій 29 жовтня, де зараз викрадені гроші (ми перевірили гаманці зловмисників 4 листопада) і які звички зупинили б ту чи іншу атаку.
Актуально на 4 листопада 2026 року, 11:00 UTC. Polymarket ще не опублікував розбір жовтневого інциденту. Цифри в різних джерелах розходяться на 10–30%; першим ми наводимо число самого Polymarket, а після нього — діапазон.
Хронологія зламів Polymarket: усі інциденти з 2024 по 2026 рік
| Дата | Що атакували | Що сталося | Викрадено | Повернуто користувачам |
|---|---|---|---|---|
| Серпень 2024 | Провайдер входу (вхід через Google) | Депозити виведено з проксі-гаманців на фішингову адресу; підтримка сказала, що бачила таке 5 разів | $5,197 і $745 у двох названих постраждалих; загальна сума невідома | Про повернення не повідомлялося |
| 10–11 листопада 2025 | Користувачі, через посилання в коментарях до ринків | Підроблена сторінка входу Polymarket і фальшива перевірка Cloudflare, яка змушувала жертв запустити шкідливу команду | Понад $500,000 (одне джерело) | За повідомленнями, обіцяно; підтвердження немає |
| 22–24 грудня 2025 | Провайдер входу (вхід через email) | Акаунти спустошено через вразливість «стороннього провайдера автентифікації» | Не розкрито, «невелика кількість користувачів» | Не розкрито |
| Грудень 2025 | Користувачі ботів | Бот для копітрейдингу з відкритим кодом на GitHub надсилав приватні ключі користувачів зловмисникові | Невідомо | Ні |
| 7–13 січня 2026 | Polycule, торговий бот у Telegram | Бот, який зберігав ключі користувачів на своєму сервері, було спустошено | Близько $230,000 | Обіцяно командою бота; підтверджень виплати немає |
| Січень–липень 2026 | Розробники та користувачі ботів | Щонайменше 9 хвиль підроблених пакетів «Polymarket SDK» і ботів у npm, crates.io та на GitHub, які крадуть ключі | Не опубліковано | Ні |
| 19–25 лютого 2026 | Розрахунки за угодами («ghost fills», фантомні виконання) | Зловмисники до розрахунку скасовували зведені угоди, збиткові для них, коштом маркетмейкерів | Не оцінено | Ні; частково виправлено оновленням у квітні |
| 22 травня 2026 | Внутрішній гаманець винагород Polymarket | Викрадено приватний ключ | $520,000–$700,000 коштів компанії | Користувачі не постраждали |
| 31 травня 2026 | Один великий трейдер | Підроблений сайт Polymarket | Понад $2 млн (слабкі джерела) | Ні |
| 2 червня 2026 | Користувачі | Фальшива сторінка аірдропу «POLY Community Rewards» із дрейнером гаманців | Невідомо | Ні |
| 25 червня 2026 | Код, який завантажує polymarket.com | Скомпрометований скрипт постачальника просив користувачів підписати шкідливий дозвіл (approval), а потім забирав їхні pUSD | Близько $3 млн з 11–15 гаманців | Обіцяно повне повернення |
| 29 жовтня 2026 | Код, який завантажує polymarket.com (DebugBear) | Підмінений скрипт через відкриті сесії продавав позиції та виводив гроші | $2.7 млн із 726 гаманців | Виплачено $3.9 млн, зокрема $1.19 млн за втрати під час зупинки торгів |
Джерела для кожного рядка — у розділах нижче. Ходять ще два твердження, які ми не змогли підтвердити: імовірний витік 300,000 записів (публічні профілі та адреси гаманців, без email, паролів і документів), який опублікував користувач під ніком «xorcat» у квітні 2026 року, і окрема хвиля шахрайства у вересні 2026 року, коли викраденими дебетовими картками намагалися оплатити угоди приблизно на $10 млн в американському застосунку, як повідомила Wall Street Journal (Futurism). Друге — платіжне шахрайство, а не злам акаунтів.
Закономірність видно на графіку. До середини 2026 року більша частина втрат виникала на боці користувачів: передані комусь коди входу, підроблені сайти, боти, які зберігають ключі. У 2026 році дві найбільші крадіжки пройшли через власний сайт Polymarket — через код, який він завантажував у зовнішніх постачальників.
Чи безпечний Polymarket у 2026 році?
Контракти Polymarket вистояли, а шари довкола них — ні. Контракти, які зберігають депозити й проводять розрахунки за угодами, з березня по серпень 2026 року перевіряли Cantina, Quantstamp, Certora, SigmaPrime, Zellic і Pashov, а програма винагород за знайдені вразливості (bug bounty) працює через Cantina (документація Polymarket). Жодна крадіжка з 2024 року не сталася через помилку в них. Єдина проблема на рівні контрактів — «ghost fills» у лютому 2026 року — дозволяла зловмисникам скасовувати збиткові для них угоди; виводити чужі гроші вона не дозволяла.
Ризик зосереджений у чотирьох місцях:
- Сайт. Двічі у 2026 році скрипт зовнішнього постачальника працював на polymarket.com і крав кошти в користувачів, які увійшли в акаунт. Закладка в браузері від цього не захищає, бо це був справжній сайт.
- Шар входу. Акаунти зі входом через email і Google залежать від провайдера, який керує ключем гаманця за ними. Його вразливості спустошували акаунти у 2024 і 2025 роках.
- Ваш пристрій і звички. Підроблені сайти, посилання в коментарях і фальшиві аірдропи досі працюють, а переданий комусь 6-значний код входу — це втрата, яку, за словами Polymarket, компанія відшкодувати не може.
- Сторонні інструменти. Telegram-боти та скрипти для копітрейдингу, які просять ваш приватний ключ, або самі були спустошені, або від початку створювалися для крадіжки.
Ще два факти важливі для тих, хто тримає там великий баланс. У документації Polymarket виведення коштів описано як «миттєве й безкоштовне», без затримки виведення та без білого списку адрес (документація Polymarket). І ми не знайшли офіційної статті довідки про двофакторну автентифікацію всередині акаунта Polymarket. Отже, будь-хто, хто контролює вашу сесію або ключ, може вивести все за лічені хвилини; захист — у тому, як ви входите і скільки грошей там залишаєте.
Polymarket повертав гроші користувачам, коли винним був його власний сайт (червень і жовтень 2026 року) і коли компанія скасовувала підсумок ринку, який вважала хибним (2024). Про повернення після захоплення акаунтів через провайдера входу, фішингу чи сторонніх ботів компанія не повідомляла.
Що сталося під час зламу Polymarket через DebugBear 29 жовтня?
DebugBear продає «моніторинг реальних користувачів» (real user monitoring): невеликий скрипт, який вимірює, як швидко сайт завантажується у справжніх відвідувачів. Polymarket використовував його на polymarket.com. За словами DebugBear, зловмисники перехопили DNS домену, з якого завантажується скрипт, і спрямували його на свій сервер (SecurityWeek). Усі сайти, які використовували скрипт, почали завантажувати замість нього файл зловмисників.
На Polymarket підмінений файл перевіряв, чи відвідувач увійшов в акаунт. Якщо ні, він нічого не робив. Якщо так, він знаходив торговий клієнт, який уже підготувала власна сторінка Polymarket, і використовував його (cside; ohey.ca):
- Акаунти зі входом через email і Google не отримували жодного запиту. Скрипт виставляв ордери на продаж їхніх позицій за 97% від ціни, потім за 50%, потім за мінімальною ціною і забирав гроші (defiprime).
- Акаунти зі входом через браузерний гаманець, наприклад MetaMask, бачили запит підпису з позначкою «DepositWallet», який переводив їхні токени позицій. Ті, хто його відхилив, зберегли свої позиції.
Гроші йшли через власний ретранслятор транзакцій (relayer) Polymarket на адресу зловмисника 0x3F99…Ffc18, тому для правил безпеки сайту трафік виглядав звичайним. Дослідники Hudson Rock не знайшли ознак того, що сід-фрази або приватні ключі було скопійовано (BleepingComputer).
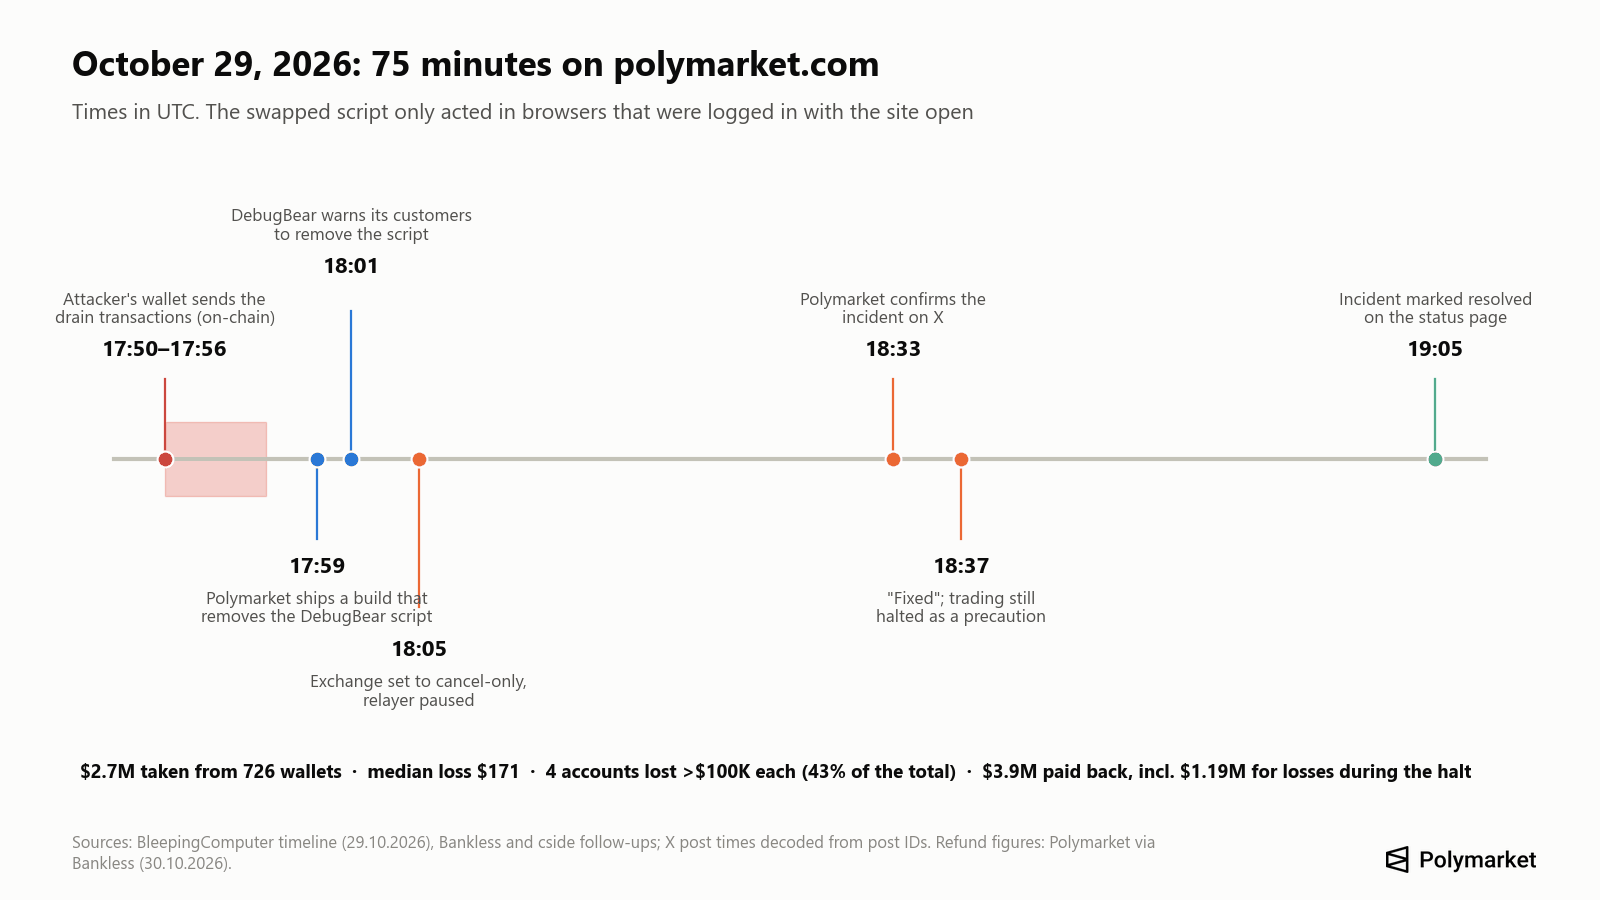
Хронологія за UTC: основний сплеск транзакцій зловмисників тривав із 17:50 до 17:56; за одним із розборів, перші кошти дійшли до зловмисника о 17:10 (ohey.ca). О 17:59 Polymarket випустив збірку без скрипта DebugBear, а о 18:05 перевів біржу в режим «лише скасування» (cancel-only) і призупинив ретранслятор. Polymarket написав про це в X о 18:33, повідомив про виправлення о 18:37 і закрив інцидент о 19:05 (BleepingComputer). Видалення не дійшло до браузерів, де сторінка вже була відкрита, тому важливо було закрити вкладки.
Скільки викрадено. За даними Polymarket, $2.7 млн із 726 гаманців (Bankless). Інші підрахунки дають від $2.1 млн (The Record, рання оцінка) до приблизно $3.1 млн (AMLBot) і від 710 до 737 гаманців. Більшість постраждалих втратили небагато: за даними Bitquery, медіанна втрата — $171, а чотири акаунти втратили понад $100,000 кожен і разом становлять 43% загальної суми (за даними Bankless).
Що змінив Polymarket. Компанія видалила скрипт, скинула всі активні сесії входу, передала справу правоохоронним органам і пообіцяла перевірки цілісності, фіксацію версій, моніторинг і суворішу політику безпеки контенту (CSP) для стороннього коду (cside). Дослідник безпеки Scott Helme зазначив, що політика сайту дозволяла всі домени, які використовував дрейнер, і що прив’язка скрипта до фіксованого хешу заблокувала б підмінений файл (за даними Bankless).
Ми самі відкрили polymarket.com 4 листопада, не входячи в акаунт. Скрипта DebugBear уже не було ні на сторінці, ні в політиці безпеки контенту сайту. Тепер ця політика дозволяє завантажувати скрипти лише з самого сайту, із чату підтримки Intercom, Vercel, входу через Google, перевірки на ботів Cloudflare та окремого піддомену vendor.polymarket.com, а кілька скриптів аналітики віддаються з власного домену Polymarket під іменами файлів із номером версії. Що завантажується після входу, ми побачити не могли.
Чи поверне Polymarket гроші постраждалим користувачам?
За жовтень — так, і автоматично. Polymarket каже, що визначив постраждалі гаманці за ончейн- і торговими даними, тому «жодних заявок і звернень» не потрібно (The Record). До ранку 30 жовтня 689 із 726 гаманців отримали повне відшкодування (Bankless). Ще приблизно 5,500 гаманців отримали загалом $1.19 млн за втрати під час зупинки торгів або примусових продажів. Вторинні джерела пишуть, що за втрат понад $10,000 потрібно було підписати відмову від претензій і пройти перевірку особи; публічно Polymarket цього не казав.
Оскільки подавати заявку не потрібно, будь-який лист, особисте повідомлення чи сайт із пропозицією «отримати повернення від Polymarket» — це фішинг.
З попередніми інцидентами картина неоднозначна:
| Інцидент | Повернення |
|---|---|
| Червень 2024, спірний підсумок ринку (ринок про Беррона Трампа) | Так, Polymarket скасував результат і повернув гроші власникам часток |
| Серпень 2024, спустошення акаунтів зі входом через Google | Про повернення не повідомлялося |
| Листопад 2025, фішинг через коментарі | За повідомленнями, обіцяно; підтвердження ми не знайшли |
| Грудень 2025, вразливість провайдера входу | «Ми зв’яжемося з постраждалими користувачами»; публічних цифр немає |
| Червень 2026, скрипт постачальника | «Повернемо їм усе в повному обсязі»; про завершення не повідомлялося |
| Жовтень 2026, скрипт DebugBear | Виплачено $3.9 млн, автоматично |
| Переданий комусь 6-значний код входу | «Підтримка Polymarket не може повернути втрачені кошти» |
Джерела: The Block, Cointelegraph, The Block, GIGAZINE, довідка Polymarket.
Правило на сьогодні: Polymarket платить, коли винен його власний сайт або обраний ним постачальник. Коли втрата починається на боці користувача, опублікованої політики повернень немає.
Чи зламали мій акаунт Polymarket? Як перевірити
У жовтневому інциденті під загрозою були лише ті, хто 29 жовтня був в акаунті й тримав polymarket.com відкритим у вкладці браузера приблизно протягом години до зупинки торгів о 18:05 UTC. Ознаки:
- У вашій історії є продажі за дуже низькими цінами, яких ви не робили (ордери за 97% або 50% від ціни чи за мінімальною ціною), або перекази позицій на незнайому адресу.
- На баланс після 30 жовтня зараховано повернення. Polymarket виплатив гроші постраждалим гаманцям без запиту.
- Якщо ви користуєтеся браузерним гаманцем: запит підпису «DepositWallet», який ви не пам’ятаєте, щоб запускали.
За будь-яких інших підозр відкрийте адресу свого гаманця Polymarket (адресу для депозиту, яку показано в акаунті, а не адресу MetaMask) у Polygonscan і пошукайте вихідні перекази pUSD, USDC або токенів позицій, яких ви не робили. Які контракти мають право витрачати кошти з вашого гаманця Polymarket, можна переглянути через публічний ендпоінт Polymarket `data-api.polymarket.com/v2/approvals?user=<your address>`, підставивши свою адресу. Там мають бути лише власні контракти біржі Polymarket: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 і Neg Risk Adapter 0xd91E80cF…A35296 (документація Polymarket).
Де зараз викрадені гроші? Наша ончейн-перевірка
Ми перевірили адреси зловмисників, які назвали розслідувачі, 4 листопада 2026 року (блок Polygon 96,721,132, блок Ethereum 26,340,768).
- Жовтень. На адресі з підміненого скрипта, 0x3F99139F…Ffc18, лежать 0.025 POL і близько $4,100 в USDC.e. Майже все інше пішло далі: BleepingComputer бачив, як у день атаки приблизно 28.6 млн POL (близько $2.57 млн) було відправлено ще на три гаманці.
- Червень. Розслідувачі відстежили червневу крадіжку до однієї адреси в Ethereum, 0xe65b1C58…71E1eD, на якій опинилося 1,892.92 ETH після того, як зловмисник перевів викрадені pUSD через міст і обміняв їх (cside). Адреса спорожніла приблизно через 30 годин після попередження Polymarket: 100 ETH пішли 26 червня о 07:08 UTC, а 1,788.5 ETH — о 20:49 UTC. Більша сума три тижні пролежала на другому гаманці, а 18–21 липня її розбили на круглі суми (700, 500, 200, чотири приблизно по 100 і 70 ETH) і розвели по понад десяти нових адресах.
Одна деталь із червневого гаманця показує, наскільки поширене шахрайство з «отруєнням адрес»: після крадіжки на власну адресу зловмисника надійшло понад 40 крихітних переказів зі схожих адрес — їх надсилали боти в надії, що злодій помилково скопіює не ту адресу.
Про заморожування цих грошей не повідомлялося. На відміну від стейблкоїнів, які заморожували після інших зламів, POL і ETH емітент заблокувати не може — можливо, тому обидва зловмисники так швидко їх конвертували.
Чи в безпеці мої гроші на Polymarket? Чи зламували смарт-контракти?
У жодному з 12 інцидентів депозити не були викрадені через помилку в контракті. Це відповідь на половину питання. Друга половина: ваш баланс захищений рівно настільки, наскільки захищене те, що може підписувати операції за ваш гаманець, а у 2024–2026 роках це атакували через провайдера входу, сайт і пристрої користувачів.
Як зберігаються гроші: під час реєстрації Polymarket створює для вас гаманець-смарт-контракт у мережі Polygon. З 4 травня 2026 року нові акаунти отримують «Deposit Wallet»; у старих акаунтів — Proxy-гаманець (вхід через email або Google) або Safe (вхід через браузерний гаманець) (документація Polymarket). Кожним гаманцем керує ключ підписанта. У користувачів браузерних гаманців цей ключ зберігається в їхньому власному гаманці. У користувачів зі входом через email ним керує провайдер вбудованих гаманців, і ключ можна експортувати на reveal.magic.link/polymarket, перебуваючи в акаунті (довідка Polymarket). Заставний актив — pUSD, токен із забезпеченням у USDC, а не USDC.e, як пишуть у старих посібниках.
В ончейн-ринку прогнозів немає страхування депозитів, а повернення від Polymarket — рішення компанії, а не її обов’язок.
Крадіжка в травні 2026 року — корисний контраст. Хтось викрав ключ внутрішнього гаманця, який Polymarket використовував для винагород, і вивів від $520,000 до $700,000 (SlowMist нарахував $573,000, з яких $164,000 заморожено). Polymarket заявив, що «кошти користувачів і визначення підсумків ринків у безпеці», і про втрати користувачів не повідомлялося (ForkLog).
Вхід через email чи через гаманець: який вхід у Polymarket безпечніший?
Для великого балансу браузерний гаманець, в ідеалі в парі з апаратним, досі виявлявся безпечнішим у всіх інцидентах. Для невеликого балансу вхід через email простіший, і різниця не така важлива.
- Грудень 2025 зачепив акаунти зі входом через email через провайдера входу; входи через гаманець не постраждали. Один користувач повідомив, що втратив близько $2,000, хоча на його пошті була ввімкнена двофакторна автентифікація (CoinDesk).
- Жовтень 2026 спустошував акаунти зі входом через email без жодного запиту, а користувачів гаманців просили підписати операцію, і вони могли відмовитися.
- Червень 2026 спрацював навпаки: атаці був потрібен підпис, тому гроші втратили користувачі, які підписували не читаючи.
Компроміс такий: під час входу через гаманець сід-фраза зберігається у вас, і якщо ви її втратите або вона витече, відповідаєте за це лише ви. Під час входу через email ключем слугує поштова скринька, тому захистіть пошту надійним унікальним паролем і застосунком-автентифікатором або ключем доступу (passkey).
Як захистити акаунт Polymarket
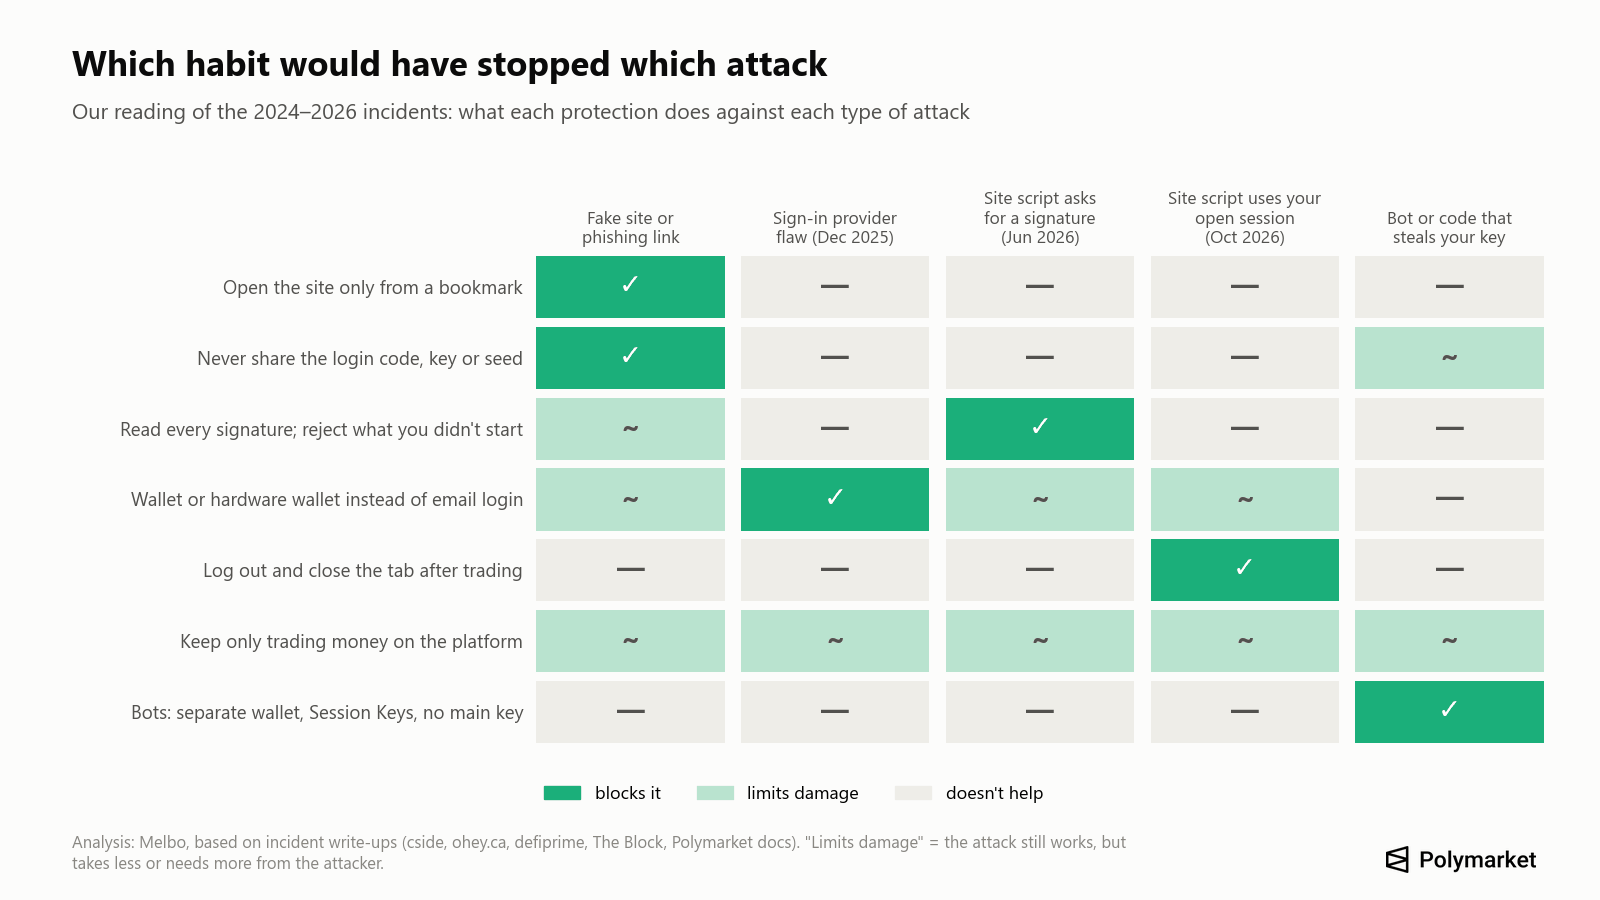
Як видно на графіку, жодна звичка не закриває всіх атак. Разом ці заходи перекривають усі інциденти, описані вище:
- Відкривайте polymarket.com лише із закладки або вводячи адресу вручну. Не з пошукової реклами, посилань у коментарях, особистих повідомлень чи листів. Домени-двійники у 2025–2026 роках використовували незвичні закінчення (.cfd, .space), трюки з піддоменами (polymarket.com-v2…) і безкоштовний хостинг (pages.dev, github.io) (PhishDestroy).
- Ніколи нікому не повідомляйте 6-значний код входу, приватний ключ або сід-фразу, зокрема «підтримці». Polymarket каже, що ніколи не попросить ваш ключ.
- Виходьте з акаунта після торгівлі й не залишайте сайт відкритим у вкладці. Обом атакам на сайт у 2026 році була потрібна активна сесія; після будь-яких новин про інцидент закрийте всі вкладки та перезавантажте сторінку.
- Читайте кожен підпис. Звичайний ордер — це типізовані дані від «Polymarket CTF Exchange» у мережі 137 із токеном, сумами та стороною угоди; під час створення API-ключів показується «ClobAuth» і текст «This message attests that I control the given wallet» (документація Polymarket). Відхиляйте все, що ви не запускали самі, особливо дозволи (approvals) для невідомих адрес, «setApprovalForAll», permit-підписи або пакети транзакцій, які переказують токени.
- Для великого балансу входьте через гаманець (краще апаратний), а не через email, щоб кожен підпис показувався вам. Тримайте ввімкненими попередження безпеки гаманця.
- Захистіть email або Google-акаунт, через який входите: унікальний пароль, застосунок-автентифікатор або ключ доступу (passkey).
- Тримайте на Polymarket лише гроші, якими торгуєте, а решту виводьте на гаманець, який контролюєте самі. Затримки виведення, яка зупинила б зловмисника, немає.
- Не віддавайте основний ключ Telegram-ботам, інструментам копітрейдингу чи скриптам із GitHub. Якщо ви запускаєте бота, використовуйте окремий гаманець із невеликим балансом і сесійні ключі Polymarket (Session Keys), де вони доступні: ними можна торгувати, але не можна виводити кошти, і вони спливають через 180 днів (документація Polymarket). Як влаштовані такі боти, ми розбираємо в статті про торгові боти на Polymarket.
- Час від часу перевіряйте дозволи через ендпоінт дозволів Polymarket або revoke.cash у мережі Polygon і відкликайте права в невідомих адрес. Відкликання не скасовує переказ, який ви вже підписали.
- Вважайте повідомлення про «аірдроп POLY», «отримайте повернення» і «міграцію на V2» шахрайством. Станом на 4 листопада 2026 року в Polymarket немає токена; у жовтні Bloomberg повідомив, що токен лише розглядається.
- Експортуйте ключ лише через reveal.magic.link/polymarket, відкритий вами самостійно, зберігайте його офлайн і ніколи не вставляйте в бота чи на сайт.
- Звертайтеся до підтримки лише через іконку чату на polymarket.com або за адресою support@polymarket.com (support@polymarket.us для американського застосунку) (довідка Polymarket).
Шахрайські схеми навколо Polymarket, яких варто остерігатися
- Фішинг із поверненнями. Після жовтневого інциденту повернення були автоматичними, тому будь-яке посилання «отримати повернення» — підробка.
- Посилання в коментарях до ринків. У листопаді 2025 року шахраї тримали і частки «Так», і частки «Ні», щоб їхні коментарі залишалися видимими у вкладці «Holders» (власники), а потім публікували посилання на підроблену сторінку входу, яка закінчувалася фальшивою перевіркою Cloudflare. Її кнопка «копіювати» поміщала в буфер обміну шкідливу команду (teiss).
- Фальшиві аірдропи. Сторінка «Community Rewards» у червні 2026 року обіцяла 250 млн POLY і спустошувала будь-який гаманець, підключений для «перевірки права на отримання» (PCrisk).
- Підроблені боти та SDK. Із січня по липень 2026 року ми нарахували щонайменше дев’ять хвиль шкідливих пакетів «Polymarket», зокрема захоплену організацію на GitHub із понад 20 клонами ботів (StepSecurity) і фальшивого арбітражного бота, який підтягував 30 шкідливих пакетів npm (SafeDep). Установлюйте лише офіційні клієнти з GitHub Polymarket.
- Пошукова реклама. У лютому 2026 року трейдер Polymarket втратив шестизначну суму через підроблену рекламу Uniswap у Google (Protos). Той самий прийом працює для будь-якого криптосайту.
Мій акаунт Polymarket спустошили: що робити
- Закрийте всі вкладки polymarket.com і вийдіть з акаунта на всіх пристроях.
- З’ясуйте, що сталося. Якщо зник один актив, найімовірніше, справа в дозволі (approval) або одному підписаному переказі. Якщо зникло все — у кількох токенах або мережах — або нові депозити одразу зникають, це вказує на викрадений ключ або сід-фразу (посібник revoke.cash).
- Якщо ключ скомпрометовано, перестаньте користуватися цим гаманцем. Створіть новий і переведіть туди те, що залишилося. Скомпрометований гаманець знову безпечним не зробити.
- Відкличте дозвіл, через який вивели кошти, якщо він був.
- Напишіть у Polymarket через чат на сайті або на support@polymarket.com, указавши адресу гаманця та хеші транзакцій.
- Збережіть докази: хеші транзакцій, адреси, URL і скриншоти. Повідомте в Chainabuse і в поліцію (у США — в IC3).
- Ігноруйте всіх, хто пропонує повернути ваші кошти. Майже завжди це теж шахраї.
Чи варто виводити гроші з Polymarket?
Виводити все через жовтневий інцидент не потрібно: скрипт видалено, сесії скинуто, постраждалим повернули гроші. Але інциденти говорять на користь простого правила. Тримайте на Polymarket те, чим активно торгуєте, а решту — на гаманці, який контролюєте самі. Затримки виведення немає, тому зловмисник, який отримав вашу сесію або ключ, може за лічені хвилини забрати весь баланс, а отже, баланс на платформі і є вашою максимальною втратою.
Чи постраждав Polymarket US?
Ні. Жовтнева атака зачепила міжнародний сайт polymarket.com. Polymarket US — окремий застосунок під наглядом CFTC — не постраждав (CNBC). В американського застосунку свої акаунти, перевірки особи та адреса підтримки. Хвиля шахрайства з дебетовими картками, про яку Wall Street Journal повідомила у вересні 2026 року, стосувалася саме американського застосунку.
Спірні підсумки ринків: не злами, але їх часто так називають
Деякі з найвідоміших «скандалів» Polymarket були суперечками про те, як розрахували ринок. Polymarket використовує оракул UMA: будь-хто може запропонувати результат, будь-хто може його оскаржити, а голосують власники токена UMA.
- Червень 2024, Беррон Трамп і токен DJT. Голосувальники UMA визначили результат «Ні»; Polymarket заявив, що UMA «помилилася з цим підсумком», скасував його і повернув гроші власникам часток (The Block).
- Березень 2025, угода щодо українських корисних копалин. Ринок обсягом близько $7 млн закрився результатом «Так», хоча жодної угоди підписано не було. Користувачі звинуватили великого власника UMA; Polymarket назвав ситуацію «безпрецедентною», але «не збоєм ринку» і гроші не повернув (The Block).
- Липень 2025, костюм Зеленського. Ринок обсягом понад $237 млн після суперечки перевернувся на «Ні» (Decrypt).
- 2026. Ринок на $16 млн про стримера Clavicular пройшов два раунди суперечок, а в липні двоє трейдерів подали в Нью-Йорку позов проти Polymarket через рішення «Ні» щодо ринку про продаж біткоїна компанією Strategy (Decrypt).
Це питання правил ринку, а не безпеки акаунта. Захист тут — читати джерело, за яким визначається підсумок ринку, до угоди, як ми пояснюємо в матеріалі про випадки інсайдерської торгівлі та маніпулювання.
Як ми склали цей перелік
Ми вивчили заяви Polymarket в X, Discord і довідковому центрі, дослідження з безпеки (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), базу шкідливих пакетів OSV і криптомедіа з січня 2024 року до 4 листопада 2026 року. Подію включено, якщо її підтвердив Polymarket, якщо її відстежили ончейн-розслідувачі або якщо хоча б одне видання про безпеку описало конкретні втрати. Випадки зі слабкими джерелами позначено. Час деяких дописів в X обчислено за їхніми ID. Суми наведено так, як про них повідомляли на той момент; де джерела розходяться, першою йде цифра самого Polymarket.
Наші власні перевірки, виконані 4 листопада 2026 року: баланси та вихідні транзакції адрес зловмисників через публічні ноди Polygon і Ethereum та оглядач Blockscout, а також скрипти й політика безпеки контенту, які polymarket.com віддавав відвідувачеві без входу в акаунт.
Часті запитання
Чи зламали Polymarket?
Так. 29 жовтня 2026 року, за даними Polymarket, перехоплений сторонній скрипт (DebugBear) на polymarket.com вивів $2.7 млн у 726 користувачів, які були в акаунті. Те саме сталося в червні 2026 року через скрипт іншого постачальника.
Скільки разів зламували Polymarket?
Ми нарахували 12 інцидентів безпеки з 2024 року до листопада 2026-го, які зачепили користувачів Polymarket або власні гаманці компанії, плюс три спірні підсумки ринків. Найбільші сталися в червні 2026 року (близько $3 млн) і в жовтні 2026 року ($2.7 млн).
Чи зламували смарт-контракти Polymarket?
Ні. Жодна крадіжка не сталася через помилку в контрактах, які зберігають депозити й проводять розрахунки за угодами. Зловмисники використовували провайдера входу, скрипти на сайті, ключ внутрішнього гаманця, фішинг і сторонніх ботів.
Чи потрібно подавати заявку на повернення після жовтневого зламу?
Ні. Polymarket виплатив гроші постраждалим гаманцям автоматично. Повідомлення з проханням подати заявку на повернення — фішинг.
Чи є в Polymarket двофакторна автентифікація?
Станом на листопад 2026 року ми не знайшли офіційної статті довідки Polymarket, яка описувала б 2FA всередині акаунта. Захистіть email або Google-акаунт, через який входите, або входьте через гаманець з апаратним захистом.
Чи безпечний Polymarket для великого балансу?
Лише із запобіжними заходами: входьте через гаманець, а не через email, виходьте з акаунта після торгівлі й тримайте на платформі лише те, чим торгуєте. Виведення коштів відбувається без затримки, тому баланс там — це те, що ви можете втратити.
Чи зламували Polymarket US?
Ні. Жовтневий інцидент зачепив лише міжнародний сайт.
Чи є аірдроп токена Polymarket?
Ні. Станом на 4 листопада 2026 року Polymarket не випустив токен. Будь-яка сторінка «отримати POLY» — шахрайство.
Що далі
Якщо ринки прогнозів для вас новина, наш посібник про те, як працюють ринки прогнозів пояснює ціну, ймовірність і виплату. Звички, описані вище, підходять для будь-якого застосунку ринків прогнозів, зокрема Melbo. Щоб торгувати на ринках прогнозів власними коштами, можна почати на Melbo від $1.