کیا Polymarket پھر ہیک ہو گیا؟ 2024 سے اب تک کے تمام واقعات، اور کیا Polymarket اب محفوظ ہے
2024 سے نومبر 2026 تک Polymarket کے ہر ہیک، فشنگ کی ہر لہر اور ہر متنازع ریزولوشن کی تاریخ وار فہرست: کس چیز پر حملہ ہوا، کتنی رقم گئی، کس کو رقم واپس ملی، اور کون سی عادتیں واقعی اکاؤنٹ کو بچاتی ہیں۔
جی ہاں، Polymarket پھر ہیک ہوا۔ 29 اکتوبر 2026 کو حملہ آوروں نے DebugBear کے ڈومین پر قبضہ کر لیا، جو پرفارمنس مانیٹرنگ کی ایک سروس ہے اور جس کا اسکرپٹ polymarket.com پر چلتا تھا، اور اس اسکرپٹ کی جگہ ایک ڈرینر (والیٹ خالی کرنے والا کوڈ) رکھ دیا۔ جب تک Polymarket نے اسے 18:00 UTC سے کچھ پہلے ہٹایا نہیں، یہ کوڈ لاگ اِن شدہ وزیٹرز کے کھلے سیشنز استعمال کر کے ان کی پوزیشنز بیچتا اور رقم باہر منتقل کرتا رہا۔ Polymarket کے مطابق 726 والیٹس سے 2.7 ملین ڈالر لیے گئے۔ کمپنی 3.9 ملین ڈالر واپس کر چکی ہے، جن میں ان ٹریڈرز کے لیے 1.19 ملین ڈالر بھی شامل ہیں جنہیں ٹریڈنگ رکنے کے دوران نقصان ہوا۔
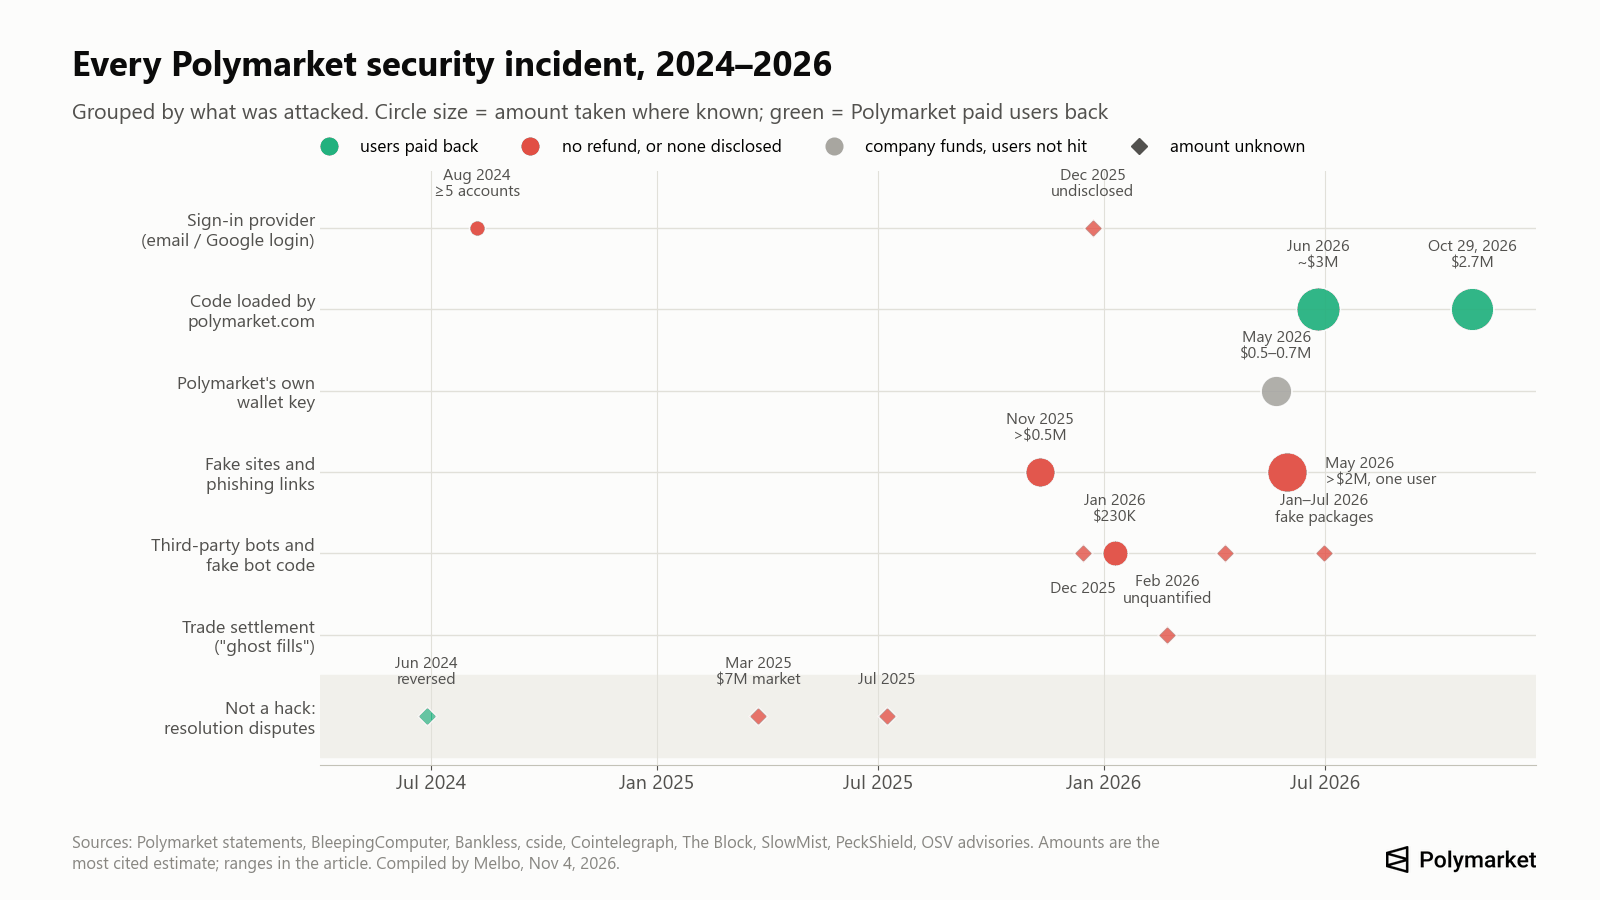
چار ماہ میں یہ دوسری بار تھا کہ ویب سائٹ کا لوڈ کیا ہوا کوڈ اس کے اپنے صارفین کے خلاف استعمال ہوا: جون میں ایک ہیک شدہ وینڈر اسکرپٹ تقریباً 3 ملین ڈالر لے گیا تھا۔ 2024 سے اب تک ہم نے 12 سیکیورٹی واقعات گنے ہیں جن سے Polymarket کے صارفین یا خود Polymarket کے والیٹس متاثر ہوئے، اور ان کے علاوہ مارکیٹ کے نتیجے پر تین تنازعات ہیں جنہیں لوگ اکثر ہیک کہتے ہیں۔ کسی بھی چوری میں حملہ آوروں نے وہ اسمارٹ کنٹریکٹس نہیں توڑے جن میں ڈپازٹس رکھے جاتے ہیں اور ٹریڈز سیٹل ہوتی ہیں۔ انہوں نے ان کے گرد سے راستہ نکالا: سائن اِن فراہم کنندہ، ویب سائٹ کے کوڈ، ایک اندرونی والیٹ کی کلید، جعلی سائٹس اور تھرڈ پارٹی بوٹس کے ذریعے۔
نیچے تاریخوں، رقوم اور ذرائع کے ساتھ ہر واقعہ ہے، 29 اکتوبر کو منٹ بہ منٹ کیا ہوا، چوری شدہ رقم اب کہاں ہے (ہم نے 4 نومبر کو حملہ آوروں کے والیٹس چیک کیے)، اور کون سی عادت کس حملے کو روک سکتی تھی۔
4 نومبر 2026، 11:00 UTC تک کی معلومات۔ Polymarket نے اکتوبر کے واقعے کا پوسٹ مارٹم ابھی شائع نہیں کیا۔ مختلف ذرائع کے اعداد و شمار میں 10–30% کا فرق ہے؛ ہم پہلے Polymarket کا اپنا عدد دیتے ہیں اور اس کے بعد رینج۔
Polymarket ہیک ٹائم لائن: 2024 سے 2026 تک ہر واقعہ
| تاریخ | حملہ کس پر ہوا | کیا ہوا | کتنی رقم گئی | صارفین کو واپسی |
|---|---|---|---|---|
| اگست 2024 | سائن اِن فراہم کنندہ (Google لاگ اِن) | ڈپازٹس پراکسی والیٹس سے ایک فشنگ ایڈریس پر منتقل ہوئے؛ سپورٹ کے مطابق ایسا 5 بار دیکھا گیا | دو معلوم متاثرین کے لیے 5,197 ڈالر اور 745 ڈالر؛ کل رقم نامعلوم | کوئی ریفنڈ رپورٹ نہیں ہوا |
| 10–11 نومبر 2025 | صارفین، مارکیٹ کمنٹس میں لنکس کے ذریعے | جعلی Polymarket لاگ اِن اور جعلی Cloudflare چیک، جس نے متاثرین سے ایک نقصان دہ کمانڈ چلوائی | 500,000 ڈالر سے زیادہ (ایک ذریعہ) | رپورٹس کے مطابق وعدہ کیا گیا؛ تصدیق نہیں |
| 22–24 دسمبر 2025 | سائن اِن فراہم کنندہ (ای میل لاگ اِن) | ایک “تھرڈ پارٹی تصدیقی فراہم کنندہ” کی خامی کے ذریعے اکاؤنٹس خالی کیے گئے | ظاہر نہیں کی گئی، “صارفین کی ایک چھوٹی تعداد” | ظاہر نہیں کیا گیا |
| دسمبر 2025 | بوٹ استعمال کرنے والے | GitHub پر ایک اوپن سورس کاپی ٹریڈنگ بوٹ نے صارفین کی نجی کلیدیں ایک حملہ آور کو بھیج دیں | نامعلوم | نہیں |
| 7–13 جنوری 2026 | Polycule، ایک Telegram ٹریڈنگ بوٹ | صارفین کی کلیدیں اپنے سرور پر رکھنے والا بوٹ خالی کر دیا گیا | تقریباً 230,000 ڈالر | بوٹ ٹیم نے وعدہ کیا؛ ادائیگی کا کوئی ثبوت نہیں |
| جنوری–جولائی 2026 | ڈیولپرز اور بوٹ استعمال کرنے والے | npm، crates.io اور GitHub پر جعلی “Polymarket SDK” اور بوٹ پیکیجز کی کم از کم 9 لہریں جو کلیدیں چراتی ہیں | شائع نہیں ہوئی | نہیں |
| 19–25 فروری 2026 | ٹریڈ سیٹلمنٹ (“ghost fills”) | حملہ آوروں نے سیٹلمنٹ سے پہلے وہ میچ شدہ ٹریڈز منسوخ کر دیں جن میں انہیں نقصان ہو رہا تھا، اور اس کا بوجھ مارکیٹ میکرز پر پڑا | اندازہ نہیں لگایا گیا | نہیں؛ اپریل کی اپ گریڈ سے جزوی طور پر ٹھیک ہوا |
| 22 مئی 2026 | Polymarket کا اندرونی ریوارڈز والیٹ | نجی کلید چوری ہوئی | کمپنی کے فنڈز میں سے 520,000–700,000 ڈالر | صارفین متاثر نہیں ہوئے |
| 31 مئی 2026 | ایک بڑا ٹریڈر | جعلی Polymarket سائٹ | 2 ملین ڈالر سے زیادہ (کمزور ذرائع) | نہیں |
| 2 جون 2026 | صارفین | والیٹ ڈرینر والا جعلی “POLY Community Rewards” ایئر ڈراپ صفحہ | نامعلوم | نہیں |
| 25 جون 2026 | polymarket.com کا لوڈ کیا ہوا کوڈ | ہیک شدہ وینڈر اسکرپٹ نے صارفین سے ایک نقصان دہ اپروول سائن کروائی، پھر ان کے pUSD لے گیا | 11 سے 15 والیٹس سے تقریباً 3 ملین ڈالر | پوری رقم واپس کرنے کا وعدہ |
| 29 اکتوبر 2026 | polymarket.com کا لوڈ کیا ہوا کوڈ (DebugBear) | بدلے گئے اسکرپٹ نے کھلے سیشنز سے پوزیشنز بیچیں اور رقم منتقل کی | 726 والیٹس سے 2.7 ملین ڈالر | 3.9 ملین ڈالر ادا کیے گئے، جن میں ٹریڈنگ رکنے کے نقصانات کے لیے 1.19 ملین ڈالر شامل ہیں |
ہر قطار کے ذرائع نیچے کے حصوں میں ہیں۔ دو اور دعوے گردش میں ہیں جن کی ہم تصدیق نہیں کر سکے: اپریل 2026 میں “xorcat” نامی صارف کی پوسٹ کردہ 300,000 ریکارڈز کی مبینہ لیک (عوامی پروفائلز اور والیٹ ایڈریسز؛ ای میلز، پاس ورڈز یا شناختی دستاویزات نہیں)، اور ستمبر 2026 میں فراڈ کی ایک الگ لہر جس میں چوری شدہ ڈیبٹ کارڈز سے امریکی ایپ پر تقریباً 10 ملین ڈالر کی ٹریڈز فنڈ کرنے کی کوشش کی گئی، جیسا کہ Wall Street Journal نے رپورٹ کیا (Futurism)۔ دوسرا معاملہ ادائیگی کا فراڈ ہے، اکاؤنٹ ہیک نہیں۔
چارٹ میں پیٹرن واضح ہے۔ 2026 کے وسط تک زیادہ تر نقصانات صارفین کی طرف سے ہوئے: شیئر کیے گئے لاگ اِن کوڈز، جعلی سائٹس، کلیدیں اپنے پاس رکھنے والے بوٹس۔ 2026 میں دو سب سے بڑی چوریاں خود Polymarket کی ویب سائٹ سے ہوئیں، اس کوڈ کے ذریعے جو وہ باہر کے وینڈرز سے لوڈ کرتی تھی۔
کیا Polymarket 2026 میں محفوظ ہے؟
Polymarket کے کنٹریکٹس قائم رہے؛ ان کے گرد کی پرتیں قائم نہیں رہیں۔ ڈپازٹس رکھنے اور ٹریڈز سیٹل کرنے والے کنٹریکٹس کا مارچ سے اگست 2026 کے درمیان Cantina، Quantstamp، Certora، SigmaPrime، Zellic اور Pashov نے آڈٹ کیا، اور Cantina کے ذریعے ایک بگ باؤنٹی پروگرام چلتا ہے (Polymarket دستاویزات)۔ 2024 سے اب تک کوئی چوری ان میں کسی خرابی کی وجہ سے نہیں ہوئی۔ کنٹریکٹ کی سطح کا واحد مسئلہ، فروری 2026 کے “ghost fills”، حملہ آوروں کو وہ ٹریڈز منسوخ کرنے دیتا تھا جن میں انہیں نقصان ہو رہا تھا؛ اس سے کوئی دوسروں کی رقم نہیں نکال سکتا تھا۔
خطرہ چار جگہوں پر ہے:
- ویب سائٹ۔ 2026 میں دو بار باہر کے وینڈر سے لوڈ ہونے والا اسکرپٹ polymarket.com پر چلا اور لاگ اِن شدہ صارفین سے رقم چرائی۔ بُک مارک آپ کو اس سے نہیں بچاتا، کیونکہ یہ اصل سائٹ تھی۔
- سائن اِن کی پرت۔ ای میل اور Google اکاؤنٹس اس فراہم کنندہ پر منحصر ہیں جو ان کے پیچھے والیٹ کی کلید سنبھالتا ہے۔ اس کی خامیوں نے 2024 اور 2025 میں اکاؤنٹس خالی کیے۔
- آپ کا اپنا ڈیوائس اور عادتیں۔ جعلی سائٹس، کمنٹس کے لنکس اور جعلی ایئر ڈراپس اب بھی کام کرتے ہیں، اور شیئر کیا گیا 6 ہندسوں کا لاگ اِن کوڈ ایسا نقصان ہے جسے Polymarket کے بقول وہ واپس نہیں لا سکتا۔
- تھرڈ پارٹی ٹولز۔ آپ کی نجی کلید مانگنے والے Telegram بوٹس اور کاپی ٹریڈنگ اسکرپٹس یا تو خالی کیے جا چکے ہیں یا بنائے ہی چوری کے لیے گئے تھے۔
وہاں بڑا بیلنس رکھنے والوں کے لیے دو اور حقائق اہم ہیں۔ Polymarket کی دستاویزات رقم نکالنے کو “فوری اور مفت” بتاتی ہیں، نہ نکالنے میں کوئی تاخیر ہے نہ ایڈریسز کی اجازت شدہ فہرست (Polymarket دستاویزات)۔ اور ہمیں Polymarket اکاؤنٹ کے اندر ٹو فیکٹر تصدیق کے بارے میں کوئی سرکاری ہیلپ آرٹیکل نہیں ملا۔ لہٰذا جو بھی آپ کے سیشن یا کلید پر قابو پا لے وہ چند منٹ میں سب کچھ منتقل کر سکتا ہے؛ حفاظت اس میں ہے کہ آپ کیسے سائن اِن کرتے ہیں اور وہاں کتنی رقم چھوڑتے ہیں۔
Polymarket نے صارفین کو رقم تب واپس کی جب غلطی اس کی اپنی ویب سائٹ کی تھی (جون اور اکتوبر 2026) اور جب اس نے کسی ایسے ریزولوشن کو کالعدم کیا جسے وہ غلط سمجھتا تھا (2024)۔ سائن اِن فراہم کنندہ کے ذریعے اکاؤنٹس پر قبضے، فشنگ یا تھرڈ پارٹی بوٹس کے لیے اس نے کوئی ریفنڈ شائع نہیں کیا۔
29 اکتوبر کو Polymarket کے DebugBear ہیک میں کیا ہوا؟
DebugBear “ریئل یوزر مانیٹرنگ” (real user monitoring) بیچتا ہے: ایک چھوٹا اسکرپٹ جو ناپتا ہے کہ اصل وزیٹرز کے لیے سائٹ کتنی تیزی سے لوڈ ہوتی ہے۔ Polymarket اسے polymarket.com پر چلاتا تھا۔ DebugBear کے مطابق حملہ آوروں نے اس ڈومین کا DNS ہائی جیک کیا جہاں سے اس کا اسکرپٹ لوڈ ہوتا ہے اور اسے اپنے سرور کی طرف موڑ دیا (SecurityWeek)۔ اس اسکرپٹ کو استعمال کرنے والی ہر سائٹ اس کی جگہ حملہ آوروں کی فائل لوڈ کرنے لگی۔
Polymarket پر بدلی ہوئی فائل نے پہلے دیکھا کہ وزیٹر لاگ اِن ہے یا نہیں۔ اگر نہیں، تو اس نے کچھ نہیں کیا۔ اگر ہاں، تو اس نے وہ ٹریڈنگ کلائنٹ ڈھونڈا جو Polymarket کا اپنا صفحہ پہلے ہی تیار کر چکا تھا، اور اسے استعمال کیا (cside؛ ohey.ca):
- ای میل اور Google اکاؤنٹس کو کوئی تصدیقی پیغام نظر ہی نہیں آیا۔ اسکرپٹ نے ان کی پوزیشنز کے لیے پہلے قیمت کے 97% پر، پھر 50% پر، پھر کم از کم قیمت پر سیل آرڈرز لگائے اور نقد رقم سمیٹ لی (defiprime)۔
- براؤزر والیٹ سے سائن اِن کیے گئے اکاؤنٹس (جیسے MetaMask) کو “DepositWallet” نام کی ایک سائننگ ریکوئسٹ دکھائی گئی جو ان کے پوزیشن ٹوکنز منتقل کرتی تھی۔ جنہوں نے اسے مسترد کیا ان کی پوزیشنز بچ گئیں۔
رقم Polymarket کے اپنے ٹرانزیکشن ریلیئر (relayer) کے ذریعے حملہ آور کے ایڈریس 0x3F99…Ffc18 پر گئی، اس لیے سائٹ کے سیکیورٹی قواعد کو ٹریفک معمول کے مطابق لگی۔ Hudson Rock کے محققین کو ایسا کوئی نشان نہیں ملا کہ سیڈ فریزز یا نجی کلیدیں کاپی کی گئیں (BleepingComputer)۔
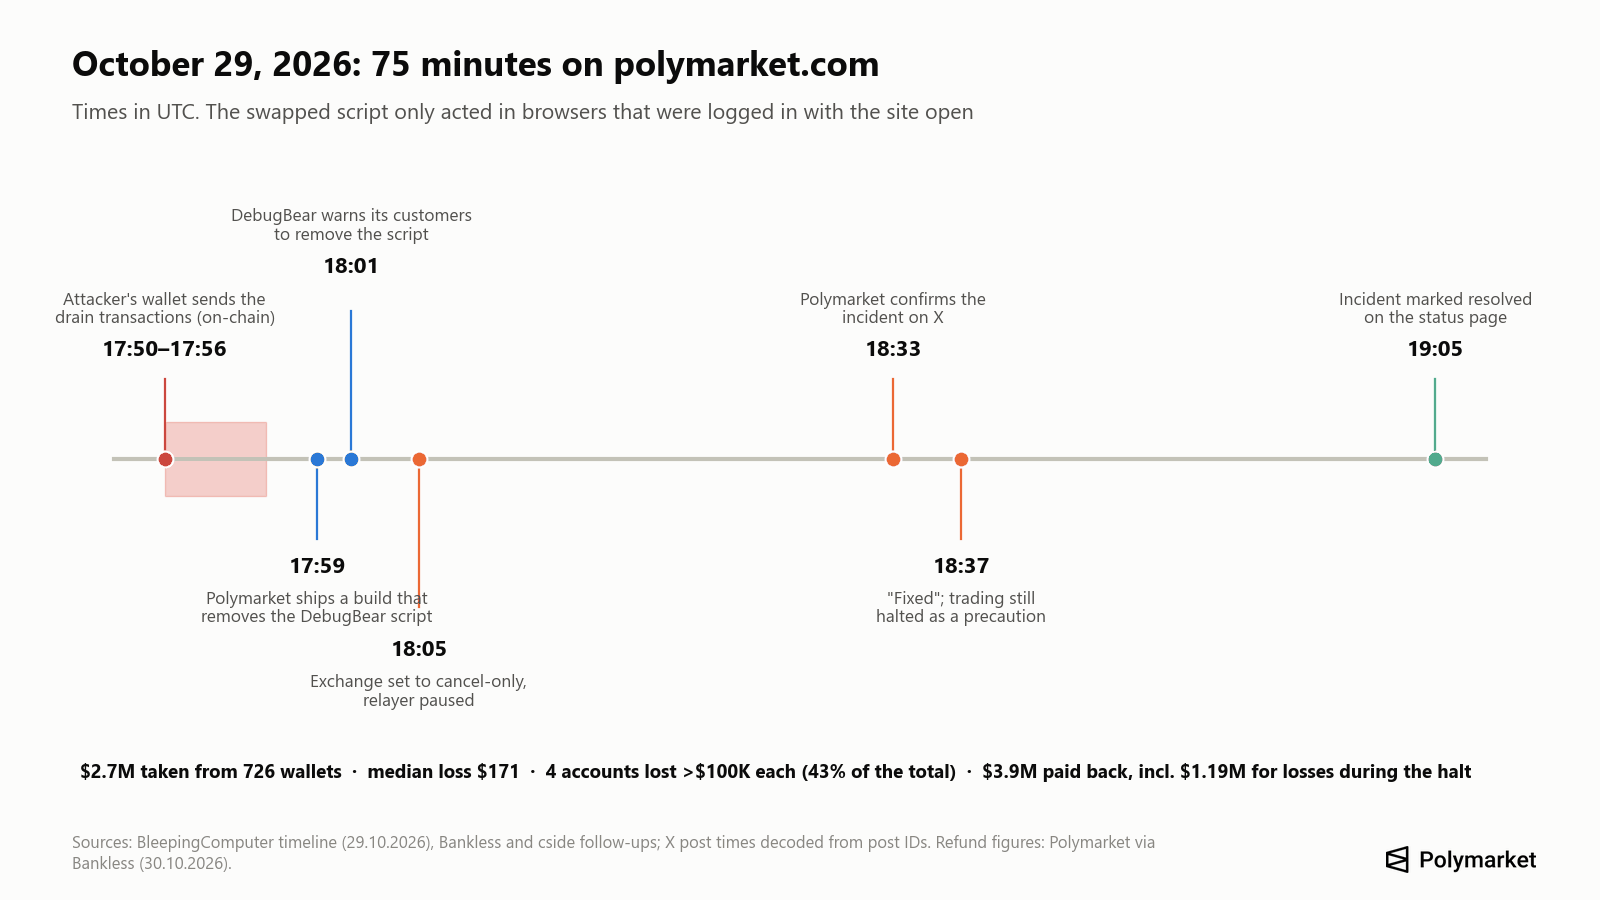
UTC میں ٹائم لائن: حملہ آور کی ٹرانزیکشنز کی مرکزی لہر 17:50 سے 17:56 تک چلی؛ ایک تجزیے کے مطابق پہلی رقم حملہ آور تک 17:10 پر پہنچی (ohey.ca)۔ 17:59 پر Polymarket نے ایسا بلڈ جاری کیا جس سے DebugBear اسکرپٹ ہٹ گیا، اور 18:05 پر ایکسچینج کو صرف منسوخی کے موڈ پر کر دیا اور ریلیئر روک دیا۔ Polymarket نے 18:33 پر X پر اس کے بارے میں پوسٹ کی، 18:37 پر کہا کہ مسئلہ حل ہو گیا اور 19:05 پر واقعہ بند کر دیا (BleepingComputer)۔ اسکرپٹ ہٹانے کا اثر ان براؤزرز تک نہیں پہنچا جن میں صفحہ پہلے سے کھلا تھا، اسی لیے ٹیبز بند کرنا ضروری تھا۔
کتنی رقم گئی۔ Polymarket کا عدد 726 والیٹس سے 2.7 ملین ڈالر ہے (Bankless)۔ دوسرے اندازے 2.1 ملین ڈالر (The Record، ابتدائی) سے تقریباً 3.1 ملین ڈالر (AMLBot) تک، اور 710 سے 737 والیٹس تک ہیں۔ زیادہ تر متاثرین کا نقصان کم تھا: Bitquery کے مطابق درمیانی (median) نقصان 171 ڈالر تھا، جبکہ چار اکاؤنٹس میں سے ہر ایک نے 100,000 ڈالر سے زیادہ گنوائے اور مل کر یہ کل رقم کا 43% بنتے ہیں (بحوالہ Bankless)۔
Polymarket نے کیا بدلا۔ اس نے اسکرپٹ ہٹایا، تمام فعال لاگ اِن سیشنز ری سیٹ کیے، معاملہ قانون نافذ کرنے والے اداروں کو بھیجا، اور تھرڈ پارٹی کوڈ کے لیے انٹیگریٹی چیکس، ورژن پننگ، نگرانی اور زیادہ سخت کنٹینٹ سیکیورٹی پالیسی (CSP) کا وعدہ کیا (cside)۔ سیکیورٹی محقق Scott Helme نے نشاندہی کی کہ سائٹ کی پالیسی ڈرینر کے استعمال کردہ ہر ڈومین کی اجازت دیتی تھی، اور اگر اسکرپٹ کو ایک مقررہ ہیش سے باندھ دیا جاتا تو بدلی ہوئی فائل بلاک ہو جاتی (بحوالہ Bankless)۔
ہم نے 4 نومبر کو خود polymarket.com لاگ آؤٹ حالت میں کھولا۔ DebugBear اسکرپٹ صفحے سے بھی غائب تھا اور سائٹ کی کنٹینٹ سیکیورٹی پالیسی سے بھی۔ یہ پالیسی اب اسکرپٹس کو صرف خود سائٹ سے، Intercom سپورٹ چیٹ، Vercel، Google سائن اِن، Cloudflare کے بوٹ چیک اور ایک الگ سب ڈومین vendor.polymarket.com سے لوڈ ہونے دیتی ہے، اور کئی اینالیٹکس اسکرپٹس Polymarket کے اپنے ڈومین سے ورژن والے فائل ناموں کے ساتھ آتے ہیں۔ سائن اِن کے بعد کیا لوڈ ہوتا ہے، یہ ہم نہیں دیکھ سکے۔
کیا Polymarket ہیک ہونے والے صارفین کو رقم واپس کرے گا؟
اکتوبر کے لیے ہاں، اور خودکار طور پر۔ Polymarket کا کہنا ہے کہ اس نے متاثرہ والیٹس آن چین اور ٹریڈنگ ڈیٹا سے شناخت کیے، اس لیے “کسی کلیم یا ٹکٹ” کی ضرورت نہیں (The Record)۔ 30 اکتوبر کی صبح تک 726 میں سے 689 والیٹس کو پوری رقم واپس مل چکی تھی (Bankless)۔ تقریباً 5,500 مزید والیٹس کو ٹریڈنگ رکنے یا جبری فروخت کے دوران ہونے والے نقصانات کے لیے مجموعی طور پر 1.19 ملین ڈالر دیے گئے۔ ثانوی رپورٹس کے مطابق 10,000 ڈالر سے زیادہ کے نقصان پر دستبرداری کی دستاویز (release) پر دستخط اور شناختی تصدیق ضروری تھی؛ Polymarket نے عوامی طور پر یہ نہیں کہا۔
چونکہ کسی کلیم کی ضرورت نہیں، اس لیے ہر وہ ای میل، DM یا ویب سائٹ جو آپ سے “اپنا Polymarket ریفنڈ کلیم کریں” کہے، فشنگ ہے۔
پچھلے واقعات کا ریکارڈ ملا جلا ہے:
| واقعہ | رقم کی واپسی |
|---|---|
| جون 2024 متنازع ریزولوشن (Barron Trump مارکیٹ) | ہاں، Polymarket نے نتیجہ کالعدم کیا اور ہولڈرز کو رقم واپس کی |
| اگست 2024 Google لاگ اِن والے اکاؤنٹس کا خالی ہونا | کوئی رپورٹ نہیں |
| نومبر 2025 کمنٹس سیکشن کی فشنگ | رپورٹس کے مطابق وعدہ کیا گیا؛ ہمیں تصدیق نہیں ملی |
| دسمبر 2025 سائن اِن فراہم کنندہ کی خامی | “ہم متاثرہ صارفین سے رابطہ کریں گے”؛ کوئی عوامی عدد نہیں |
| جون 2026 وینڈر اسکرپٹ | “انہیں پوری رقم واپس کر رہے ہیں”؛ تکمیل کی رپورٹ نہیں |
| اکتوبر 2026 DebugBear اسکرپٹ | 3.9 ملین ڈالر خودکار طور پر ادا کیے گئے |
| شیئر کیا گیا 6 ہندسوں کا لاگ اِن کوڈ | “Polymarket سپورٹ کھوئے ہوئے فنڈز واپس نہیں لا سکتا” |
ذرائع: The Block، Cointelegraph، The Block، GIGAZINE، Polymarket ہیلپ۔
اب تک کا اصول: جب غلطی Polymarket کی اپنی سائٹ یا اس کے منتخب کردہ وینڈر کی ہو تو وہ ادائیگی کرتا ہے۔ جب نقصان صارف کی طرف سے شروع ہو تو رقم کی واپسی کی کوئی شائع شدہ پالیسی نہیں۔
کیا میرا Polymarket اکاؤنٹ ہیک ہوا؟ کیسے چیک کریں
اکتوبر کے واقعے میں آپ صرف اسی صورت میں خطرے میں تھے اگر 29 اکتوبر کو، 18:05 UTC پر ٹریڈنگ رکنے سے پہلے کے تقریباً ایک گھنٹے میں، آپ لاگ اِن تھے اور polymarket.com براؤزر کے کسی ٹیب میں کھلا تھا۔ علامات:
- آپ کی ایکٹیویٹی میں ایسی سیلز جو آپ نے نہیں کیں، بہت کم قیمتوں پر (قیمت کے 97% یا 50% پر، یا کم از کم قیمت پر آرڈرز)، یا پوزیشنز کی کسی نامعلوم ایڈریس پر منتقلی۔
- 30 اکتوبر کے بعد آپ کے بیلنس میں آیا ہوا ریفنڈ۔ Polymarket نے متاثرہ والیٹس کو بغیر مانگے ادائیگی کی۔
- اگر آپ براؤزر والیٹ استعمال کرتے ہیں: “DepositWallet” کی ایسی سائننگ ریکوئسٹ جو آپ کو یاد نہیں کہ آپ نے شروع کی ہو۔
کسی بھی اور شک کی صورت میں اپنا Polymarket والیٹ ایڈریس (آپ کے اکاؤنٹ میں دکھایا گیا ڈپازٹ ایڈریس، MetaMask والا ایڈریس نہیں) Polygonscan پر کھولیں اور ایسی آؤٹ گوئنگ pUSD، USDC یا پوزیشن ٹوکن ٹرانسفرز دیکھیں جو آپ نے نہیں کیں۔ آپ Polymarket کے پبلک اینڈ پوائنٹ `data-api.polymarket.com/v2/approvals?user=<your address>` سے یہ بھی دیکھ سکتے ہیں کہ کن کنٹریکٹس کو آپ کے Polymarket والیٹ سے خرچ کرنے کی اجازت ہے۔ وہاں صرف Polymarket کے اپنے ایکسچینج کنٹریکٹس نظر آنے چاہییں: 0xe3333700…6c00Aa، 0xE1111800…7B996B، 0xe2222d27…310F59 اور Neg Risk Adapter 0xd91E80cF…A35296 (Polymarket دستاویزات)۔
چوری شدہ رقم اب کہاں ہے؟ ہماری آن چین جانچ
ہم نے 4 نومبر 2026 کو تفتیش کاروں کے بتائے گئے حملہ آوروں کے ایڈریسز دیکھے (Polygon بلاک 96,721,132، Ethereum بلاک 26,340,768)۔
- اکتوبر۔ بدلے گئے اسکرپٹ میں ملنے والے ایڈریس 0x3F99139F…Ffc18 میں 0.025 POL اور تقریباً 4,100 ڈالر کے USDC.e ہیں۔ باقی تقریباً سب کچھ آگے جا چکا ہے: BleepingComputer نے دیکھا کہ حملے والے دن تقریباً 28.6 ملین POL (لگ بھگ 2.57 ملین ڈالر) تین مزید والیٹس کو بھیجے گئے۔
- جون۔ تفتیش کاروں نے جون کی چوری کا سراغ Ethereum کے ایک ایڈریس 0xe65b1C58…71E1eD تک لگایا، جس میں حملہ آور کے چوری شدہ pUSD کو برج اور سواپ کرنے کے بعد 1,892.92 ETH تھے (cside)۔ Polymarket کی وارننگ کے تقریباً 30 گھنٹوں کے اندر یہ خالی ہو گیا: 26 جون کو 07:08 UTC پر 100 ETH اور 20:49 UTC پر 1,788.5 ETH نکلے۔ بڑی رقم تین ہفتے ایک دوسرے والیٹ میں پڑی رہی، اور 18–21 جولائی کو اسے گول رقموں (700، 500، 200، تقریباً 100 کی چار رقمیں، اور 70 ETH) میں تقسیم کر کے دس سے زیادہ نئے ایڈریسز پر بھیج دیا گیا۔
جون والے والیٹ کی ایک تفصیل دکھاتی ہے کہ ایڈریس پوائزننگ (address poisoning) کے فراڈ کتنے عام ہیں: چوری کے بعد حملہ آور کے اپنے ایڈریس پر ملتے جلتے ایڈریسز سے 40 سے زیادہ ننھی ٹرانسفرز آئیں، جو ان بوٹس نے بھیجی تھیں جنہیں امید تھی کہ چور غلطی سے غلط ایڈریس کاپی کر لے گا۔
اس میں سے کسی رقم کے منجمد ہونے کی اطلاع نہیں ملی۔ دوسرے ہیکس کے بعد منجمد کیے گئے اسٹیبل کوائنز کے برعکس، POL اور ETH کو کوئی جاری کنندہ بلاک نہیں کر سکتا، اور شاید اسی لیے دونوں حملہ آوروں نے اتنی جلدی رقم تبدیل کر لی۔
کیا Polymarket پر میری رقم محفوظ ہے؟ کیا اسمارٹ کنٹریکٹس ہیک ہوئے؟
12 میں سے کسی بھی واقعے میں کنٹریکٹ کی خرابی کے ذریعے ڈپازٹس چوری نہیں ہوئے۔ یہ آدھے سوال کا جواب ہے۔ باقی آدھا یہ ہے کہ آپ کا بیلنس اتنا ہی محفوظ ہے جتنی وہ چیز جو آپ کے والیٹ کی طرف سے دستخط کر سکتی ہے، اور 2024–2026 میں اس پر سائن اِن فراہم کنندہ، ویب سائٹ اور صارفین کے ڈیوائسز کے ذریعے حملہ ہوا۔
رقم کیسے رکھی جاتی ہے: جب آپ سائن اپ کرتے ہیں تو Polymarket آپ کے لیے Polygon پر ایک اسمارٹ کنٹریکٹ والیٹ بناتا ہے۔ 4 مئی 2026 سے نئے اکاؤنٹس کو “Deposit Wallet” ملتا ہے؛ پرانے اکاؤنٹس کے پاس Proxy والیٹ (ای میل یا Google سائن اِن) یا Safe (براؤزر والیٹ سائن اِن) ہوتا ہے (Polymarket دستاویزات)۔ ہر والیٹ ایک سائنر کلید سے کنٹرول ہوتا ہے۔ براؤزر والیٹ والوں کے لیے یہ کلید ان کے اپنے والیٹ میں ہوتی ہے۔ ای میل صارفین کے لیے اسے ایک ایمبیڈڈ والیٹ فراہم کنندہ سنبھالتا ہے، اور آپ لاگ اِن ہوتے ہوئے reveal.magic.link/polymarket سے اسے ایکسپورٹ کر سکتے ہیں (Polymarket ہیلپ)۔ کولیٹرل pUSD ہے، جو USDC کی پشت پناہی والا ٹوکن ہے، نہ کہ USDC.e جیسا کہ پرانی گائیڈز میں لکھا ہے۔
آن چین پریڈکشن مارکیٹ پر ڈپازٹ انشورنس نہیں ہوتی، اور Polymarket کے ریفنڈز کمپنی کا فیصلہ ہیں، ذمہ داری نہیں۔
مئی 2026 کی چوری ایک مفید موازنہ ہے۔ کسی نے ایک اندرونی والیٹ کی کلید چرا لی جسے Polymarket ریوارڈز کے لیے استعمال کرتا تھا، اور 520,000 سے 700,000 ڈالر لے گیا (SlowMist کے حساب سے 573,000 ڈالر، جن میں سے 164,000 ڈالر منجمد کیے گئے)۔ Polymarket نے کہا کہ “صارفین کے فنڈز اور مارکیٹ ریزولوشن محفوظ ہیں”، اور صارفین کے کسی نقصان کی اطلاع نہیں ملی (ForkLog)۔
ای میل لاگ اِن یا والیٹ: Polymarket کا کون سا لاگ اِن زیادہ محفوظ ہے؟
بڑے بیلنس کے لیے براؤزر والیٹ، بہتر ہے کہ ہارڈویئر والیٹ کے ساتھ، اب تک کے ہر واقعے میں زیادہ محفوظ رہا ہے۔ چھوٹے بیلنس کے لیے ای میل لاگ اِن آسان ہے اور فرق کم اہم ہے۔
- دسمبر 2025 میں سائن اِن فراہم کنندہ کے ذریعے ای میل لاگ اِن والے اکاؤنٹس متاثر ہوئے؛ والیٹ لاگ اِن متاثر نہیں ہوئے۔ ایک صارف نے بتایا کہ اس کی ای میل پر ٹو فیکٹر تصدیق آن ہونے کے باوجود اس نے تقریباً 2,000 ڈالر گنوائے (CoinDesk)۔
- اکتوبر 2026 میں ای میل اکاؤنٹس بغیر کسی تصدیقی پیغام کے خالی ہوئے، جبکہ والیٹ صارفین سے دستخط مانگے گئے اور وہ انکار کر سکتے تھے۔
- جون 2026 کا معاملہ الٹا تھا: اس کے لیے دستخط درکار تھے، اس لیے جن صارفین نے پڑھے بغیر سائن کیا انہوں نے رقم گنوائی۔
سودا یہ ہے: والیٹ لاگ اِن میں سیڈ فریز آپ کے پاس رہتی ہے، اور اسے کھونا یا لیک کرنا پوری طرح آپ کی ذمہ داری ہے۔ ای میل لاگ اِن میں ان باکس ہی کلید ہے، اس لیے ای میل اکاؤنٹ کو مضبوط اور منفرد پاس ورڈ اور آتھنٹیکیٹر ایپ یا پاس کی (passkey) سے محفوظ کریں۔
اپنا Polymarket اکاؤنٹ کیسے محفوظ کریں
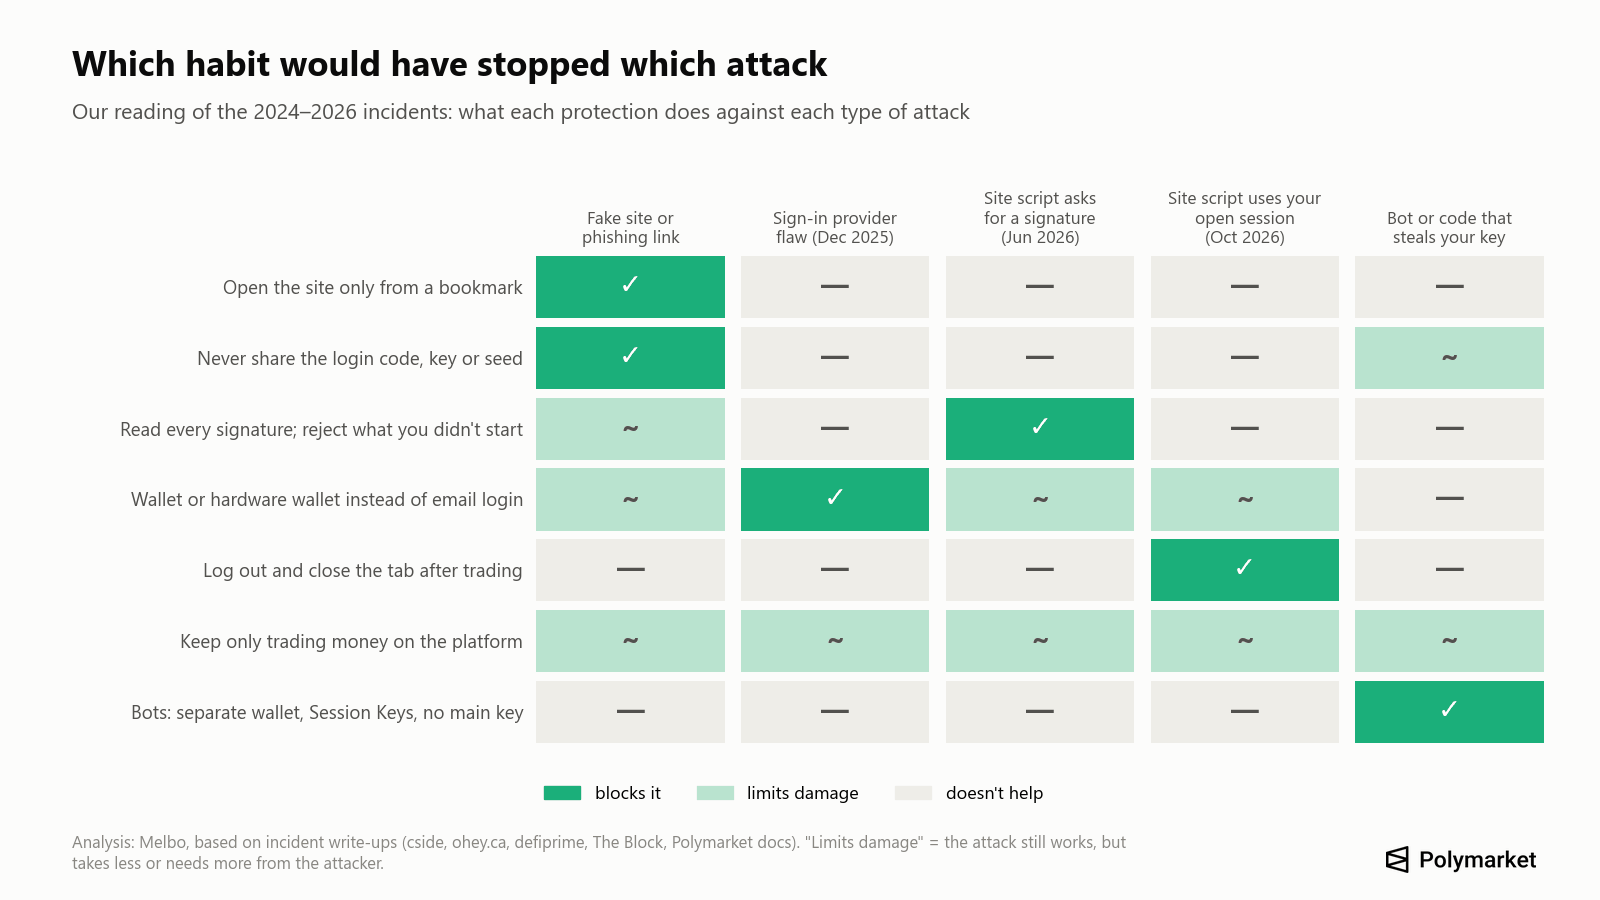
جیسا کہ چارٹ دکھاتا ہے، کوئی ایک عادت ہر حملے کا احاطہ نہیں کرتی۔ مل کر یہ عادتیں اوپر کے تمام واقعات کا احاطہ کرتی ہیں:
- polymarket.com صرف بُک مارک سے یا خود ٹائپ کر کے کھولیں۔ سرچ اشتہارات، کمنٹس کے لنکس، DMs یا ای میلز سے نہیں۔ 2025–2026 میں ملتے جلتے ڈومینز نے عجیب اختتام (.cfd, .space)، سب ڈومین کی چالیں (polymarket.com-v2…) اور مفت ہوسٹنگ (pages.dev, github.io) استعمال کیں (PhishDestroy)۔
- اپنا 6 ہندسوں کا لاگ اِن کوڈ، نجی کلید یا سیڈ فریز کبھی کسی کو نہ دیں، “سپورٹ” کو بھی نہیں۔ Polymarket کا کہنا ہے کہ وہ کبھی آپ کی کلید نہیں مانگے گا۔
- ٹریڈنگ کے بعد لاگ آؤٹ کریں اور سائٹ کو کسی ٹیب میں کھلا نہ چھوڑیں۔ 2026 کے دونوں سائٹ حملوں کے لیے لاگ اِن شدہ سیشن درکار تھا؛ کسی بھی واقعے کی خبر کے بعد تمام ٹیبز بند کر کے دوبارہ لوڈ کریں۔
- ہر دستخط پڑھیں۔ عام آرڈر چین 137 پر “Polymarket CTF Exchange” کا ٹائپڈ ڈیٹا ہوتا ہے جس میں ٹوکن، رقوم اور سائیڈ ہوتی ہے؛ API کلیدیں بنانے پر “ClobAuth” اور یہ متن دکھتا ہے: “This message attests that I control the given wallet” (Polymarket دستاویزات)۔ جو کچھ آپ نے خود شروع نہیں کیا اسے مسترد کریں، خاص طور پر نامعلوم ایڈریسز کو اپرووَلز، “setApprovalForAll”، پرمٹس، یا ٹوکن منتقل کرنے والے بیچز۔
- بڑے بیلنس کے لیے ای میل کے بجائے والیٹ (بہتر ہے ہارڈویئر والیٹ) سے سائن اِن کریں، تاکہ ہر دستخط آپ کو دکھایا جائے۔ والیٹ کے سیکیورٹی الرٹس آن رکھیں۔
- جس ای میل یا Google اکاؤنٹ سے سائن اِن کرتے ہیں اسے محفوظ بنائیں: منفرد پاس ورڈ، آتھنٹیکیٹر ایپ یا پاس کی۔
- Polymarket پر صرف وہ رقم رکھیں جس سے آپ ٹریڈ کر رہے ہیں اور باقی اپنے کنٹرول والے والیٹ میں نکال لیں۔ رقم نکالنے میں کوئی تاخیر نہیں جو حملہ آور کو روک سکے۔
- اپنی مرکزی کلید Telegram بوٹس، کاپی ٹریڈنگ ٹولز یا GitHub اسکرپٹس کو نہ دیں۔ اگر آپ بوٹ چلاتے ہیں تو چھوٹے بیلنس والا الگ والیٹ استعمال کریں، اور جہاں دستیاب ہوں Polymarket کی Session Keys: یہ ٹریڈ کر سکتی ہیں لیکن رقم نہیں نکال سکتیں، اور 180 دن بعد ختم ہو جاتی ہیں (Polymarket دستاویزات)۔ Polymarket ٹریڈنگ بوٹس پر ہمارا مضمون بتاتا ہے کہ یہ کیسے کام کرتے ہیں۔
- وقتاً فوقتاً اپرووَلز چیک کریں، Polymarket کے اپرووَلز اینڈ پوائنٹ یا Polygon پر revoke.cash سے، اور نامعلوم اسپینڈرز کی اجازت منسوخ کریں۔ منسوخی پہلے سے سائن کی گئی ٹرانسفر کو واپس نہیں کرتی۔
- “POLY airdrop”، “اپنا ریفنڈ کلیم کریں” اور “V2 مائیگریشن” جیسے پیغامات کو فراڈ سمجھیں۔ 4 نومبر 2026 تک Polymarket کا کوئی ٹوکن نہیں؛ Bloomberg نے اکتوبر میں رپورٹ کیا کہ ٹوکن پر ابھی صرف غور ہو رہا ہے۔
- اپنی کلید صرف خود کھولے گئے reveal.magic.link/polymarket سے ایکسپورٹ کریں، اسے آف لائن رکھیں اور کبھی کسی بوٹ یا سائٹ میں پیسٹ نہ کریں۔
- سپورٹ سے صرف polymarket.com پر چیٹ آئیکن یا support@polymarket.com کے ذریعے رابطہ کریں (امریکی ایپ کے لیے support@polymarket.us) (Polymarket ہیلپ)۔
Polymarket کے فراڈ جن سے ہوشیار رہیں
- ریفنڈ فشنگ۔ اکتوبر کے واقعے کے بعد ریفنڈز خودکار تھے، اس لیے ہر “کلیم” لنک جعلی ہے۔
- مارکیٹ کمنٹس میں لنکس۔ نومبر 2025 میں فراڈیوں نے Yes اور No دونوں کے شیئرز رکھے تاکہ ان کے کمنٹس “Holders” کے نیچے نظر آتے رہیں، پھر ایک جعلی لاگ اِن صفحے کے لنکس پوسٹ کیے جو جعلی Cloudflare چیک پر ختم ہوتا تھا۔ اس کا “کاپی” بٹن کلپ بورڈ پر ایک نقصان دہ کمانڈ ڈال دیتا تھا (teiss)۔
- جعلی ایئر ڈراپس۔ جون 2026 کے “Community Rewards” صفحے نے 250 ملین POLY کا وعدہ کیا اور “اہلیت چیک کرنے” کے لیے جڑنے والے ہر والیٹ کو خالی کر دیا (PCrisk)۔
- جعلی بوٹس اور SDKs۔ جنوری سے جولائی 2026 تک ہم نے نقصان دہ “Polymarket” پیکیجز کی کم از کم نو لہریں گنیں، جن میں 20 سے زیادہ بوٹ کلونز والی ایک ہائی جیک شدہ GitHub آرگنائزیشن (StepSecurity) اور 30 نقصان دہ npm پیکیجز کھینچنے والا ایک جعلی آربیٹریج بوٹ (SafeDep) شامل ہیں۔ صرف Polymarket کے GitHub سے آفیشل کلائنٹس انسٹال کریں۔
- سرچ اشتہارات۔ فروری 2026 میں Polymarket کے ایک ٹریڈر نے Google پر Uniswap کے ایک جعلی اشتہار کے ذریعے چھ ہندسوں کی رقم گنوائی (Protos)۔ یہی چال کسی بھی کرپٹو سائٹ کے لیے کام کرتی ہے۔
میرا Polymarket اکاؤنٹ خالی ہو گیا: اب کیا کریں
- polymarket.com کے تمام ٹیبز بند کریں اور لاگ آؤٹ کریں، ہر ڈیوائس پر۔
- سمجھیں کہ کیا ہوا۔ ایک اثاثہ غائب ہو تو یہ کسی اپروول یا ایک سائن شدہ ٹرانسفر کی نشانی ہے۔ سب کچھ غائب ہو، کئی ٹوکنز یا چینز پر، یا نئے ڈپازٹس فوراً غائب ہو جائیں، تو یہ چوری شدہ کلید یا سیڈ فریز کی نشانی ہے (revoke.cash گائیڈ)۔
- اگر کلید ہیک ہو گئی ہے تو وہ والیٹ استعمال کرنا بند کر دیں۔ نیا والیٹ بنائیں اور بچی ہوئی رقم اس میں منتقل کریں۔ ہیک شدہ والیٹ دوبارہ محفوظ نہیں بنایا جا سکتا۔
- جو اپروول استعمال ہوئی اسے منسوخ کریں، اگر کوئی تھی۔
- Polymarket کو لکھیں: سائٹ چیٹ یا support@polymarket.com کے ذریعے، اپنے والیٹ ایڈریس اور ٹرانزیکشن ہیشز کے ساتھ۔
- ثبوت محفوظ کریں: ٹرانزیکشن ہیشز، ایڈریسز، URLs اور اسکرین شاٹس۔ Chainabuse اور پولیس کو رپورٹ کریں (امریکہ میں IC3)۔
- رقم واپس دلانے کی پیشکش کرنے والوں کو نظر انداز کریں۔ وہ بھی تقریباً ہمیشہ فراڈیے ہوتے ہیں۔
کیا مجھے Polymarket سے اپنی رقم نکال لینی چاہیے؟
اکتوبر کے واقعے کی وجہ سے سب کچھ نکالنے کی ضرورت نہیں: اسکرپٹ ہٹ چکا ہے، سیشنز ری سیٹ ہو چکے ہیں اور متاثرین کو رقم واپس مل چکی ہے۔ لیکن یہ واقعات ایک سادہ اصول کی تائید کرتے ہیں۔ Polymarket پر وہی رکھیں جس سے آپ فعال طور پر ٹریڈ کر رہے ہیں اور باقی اپنے کنٹرول والے والیٹ میں رکھیں۔ چونکہ رقم نکالنے میں کوئی تاخیر نہیں، جو حملہ آور آپ کا سیشن یا کلید حاصل کر لے وہ چند منٹ میں پورا بیلنس لے جا سکتا ہے، اس لیے پلیٹ فارم پر موجود بیلنس ہی آپ کا زیادہ سے زیادہ نقصان ہے۔
کیا Polymarket US متاثر ہوا؟
نہیں۔ اکتوبر کا حملہ بین الاقوامی سائٹ polymarket.com پر ہوا۔ Polymarket US، یعنی CFTC کی ریگولیٹ کردہ الگ ایپ، متاثر نہیں ہوئی (CNBC)۔ امریکی ایپ کے اپنے اکاؤنٹس، شناختی جانچ اور سپورٹ ایڈریس ہیں۔ Wall Street Journal نے ستمبر 2026 میں ڈیبٹ کارڈ فراڈ کی جس لہر کی رپورٹ دی، اس کا تعلق امریکی ایپ سے تھا۔
متنازع ریزولوشنز: ہیک نہیں، لیکن اکثر ہیک کہلاتے ہیں
Polymarket کے کچھ مشہور ترین “اسکینڈلز” دراصل اس بارے میں جھگڑے تھے کہ کسی مارکیٹ کا نتیجہ کیسے طے ہوا۔ Polymarket، UMA اوریکل استعمال کرتا ہے: کوئی بھی نتیجہ تجویز کر سکتا ہے، کوئی بھی اس پر اعتراض کر سکتا ہے، اور UMA ٹوکن ہولڈرز ووٹ دیتے ہیں۔
- جون 2024، Barron Trump اور DJT ٹوکن۔ UMA کے ووٹرز نے نتیجہ “No” طے کیا؛ Polymarket نے کہا کہ UMA نے “یہ ریزولوشن غلط کیا”، اسے کالعدم کیا اور ہولڈرز کو رقم واپس کی (The Block)۔
- مارچ 2025، یوکرین معدنیات معاہدہ۔ تقریباً 7 ملین ڈالر کی ایک مارکیٹ “Yes” پر طے ہوئی حالانکہ کوئی معاہدہ دستخط نہیں ہوا تھا۔ صارفین نے UMA کے ایک بڑے ہولڈر کو ذمہ دار ٹھہرایا؛ Polymarket نے اسے “بے مثال” لیکن “مارکیٹ کی ناکامی نہیں” کہا اور کوئی رقم واپس نہیں کی (The Block)۔
- جولائی 2025، Zelenskyy کا سوٹ۔ 237 ملین ڈالر سے زیادہ کی ایک مارکیٹ تنازع کے بعد “No” پر پلٹ گئی (Decrypt)۔
- 2026۔ اسٹریمر Clavicular پر 16 ملین ڈالر کی ایک مارکیٹ تنازع کے دو راؤنڈز سے گزری، اور جولائی میں دو ٹریڈرز نے Strategy کے bitcoin بیچنے سے متعلق ایک مارکیٹ پر “No” کے فیصلے کے خلاف نیویارک میں Polymarket پر مقدمہ کر دیا (Decrypt)۔
یہ مارکیٹ کے قواعد کے معاملات ہیں، اکاؤنٹ سیکیورٹی کے نہیں۔ یہاں حفاظت یہ ہے کہ ٹریڈ کرنے سے پہلے مارکیٹ کا ریزولوشن سورس پڑھیں، جیسا کہ ہم انسائیڈر ٹریڈنگ اور ہیرا پھیری کے کیسز پر اپنی رپورٹ میں بتاتے ہیں۔
ہم نے یہ فہرست کیسے تیار کی
ہم نے جنوری 2024 سے 4 نومبر 2026 تک X، Discord اور ہیلپ سینٹر پر Polymarket کے بیانات، سیکیورٹی تحقیق (BleepingComputer، cside، Hudson Rock، SlowMist، PeckShield، Bubblemaps، Elliptic)، نقصان دہ پیکیجز کا OSV ڈیٹا بیس، اور کرپٹو میڈیا کھنگالا۔ کوئی واقعہ تب شامل کیا گیا جب Polymarket نے اس کی تصدیق کی، آن چین تفتیش کاروں نے اس کا سراغ لگایا، یا کم از کم ایک سیکیورٹی اشاعت نے مخصوص نقصانات بیان کیے۔ کمزور ذرائع والے کیسز پر اس کی نشاندہی کی گئی ہے۔ X پر کچھ پوسٹس کے اوقات پوسٹ IDs سے نکالے گئے۔ رقوم اسی طرح دی گئی ہیں جیسے اس وقت رپورٹ ہوئیں؛ جہاں ذرائع میں اختلاف ہے وہاں پہلے Polymarket کا اپنا عدد آتا ہے۔
4 نومبر 2026 کو کی گئی ہماری اپنی جانچ: عوامی Polygon اور Ethereum نوڈز اور Blockscout ایکسپلورر کے ذریعے حملہ آوروں کے ایڈریسز کے بیلنس اور آؤٹ گوئنگ ٹرانزیکشنز، اور وہ اسکرپٹس اور کنٹینٹ سیکیورٹی پالیسی جو polymarket.com نے لاگ آؤٹ وزیٹر کو پیش کی۔
اکثر پوچھے جانے والے سوالات
کیا Polymarket ہیک ہوا؟
جی ہاں۔ Polymarket کے مطابق 29 اکتوبر 2026 کو polymarket.com پر ایک ہائی جیک شدہ تھرڈ پارٹی اسکرپٹ (DebugBear) نے 726 لاگ اِن صارفین سے 2.7 ملین ڈالر نکال لیے۔ جون 2026 میں بھی ایک اور وینڈر کے اسکرپٹ کے ذریعے ایسا ہوا تھا۔
Polymarket کتنی بار ہیک ہوا؟
ہم 2024 سے نومبر 2026 تک 12 سیکیورٹی واقعات گنتے ہیں جن سے Polymarket کے صارفین یا اس کے اپنے والیٹس متاثر ہوئے، اور ان کے علاوہ تین متنازع ریزولوشنز۔ سب سے بڑے واقعات جون 2026 (تقریباً 3 ملین ڈالر) اور اکتوبر 2026 (2.7 ملین ڈالر) میں ہوئے۔
کیا Polymarket کے اسمارٹ کنٹریکٹس ہیک ہوئے؟
نہیں۔ کوئی بھی چوری ڈپازٹس رکھنے اور ٹریڈز سیٹل کرنے والے کنٹریکٹس کی کسی خرابی سے نہیں ہوئی۔ حملہ آوروں نے سائن اِن فراہم کنندہ، ویب سائٹ کے اسکرپٹس، ایک اندرونی والیٹ کلید، فشنگ اور تھرڈ پارٹی بوٹس استعمال کیے۔
کیا اکتوبر کے ہیک کے بعد مجھے ریفنڈ کلیم کرنا ہوگا؟
نہیں۔ Polymarket نے متاثرہ والیٹس کو خودکار طور پر ادائیگی کی۔ ریفنڈ کلیم کرنے کا کہنے والے پیغامات فشنگ ہیں۔
کیا Polymarket میں ٹو فیکٹر تصدیق ہے؟
نومبر 2026 تک ہمیں Polymarket کا کوئی سرکاری ہیلپ آرٹیکل نہیں ملا جو اکاؤنٹ کے اندر 2FA بیان کرتا ہو۔ جس ای میل یا Google اکاؤنٹ سے سائن اِن کرتے ہیں اسے محفوظ کریں، یا ہارڈویئر سے محفوظ والیٹ کے ساتھ سائن اِن کریں۔
کیا بڑے بیلنس کے لیے Polymarket محفوظ ہے؟
صرف احتیاط کے ساتھ: ای میل کے بجائے والیٹ سے سائن اِن کریں، ٹریڈنگ کے بعد لاگ آؤٹ کریں اور پلیٹ فارم پر صرف وہی رکھیں جس سے ٹریڈ کر رہے ہیں۔ رقم نکالنے میں کوئی تاخیر نہیں، اس لیے وہاں موجود بیلنس ہی وہ رقم ہے جو آپ کھو سکتے ہیں۔
کیا Polymarket US ہیک ہوا؟
نہیں۔ اکتوبر کے واقعے سے صرف بین الاقوامی سائٹ متاثر ہوئی۔
کیا Polymarket ٹوکن کا کوئی ایئر ڈراپ ہے؟
نہیں۔ 4 نومبر 2026 تک Polymarket نے کوئی ٹوکن لانچ نہیں کیا۔ ہر “POLY claim” صفحہ فراڈ ہے۔
آگے کیا کریں؟
اگر آپ پریڈکشن مارکیٹس میں نئے ہیں تو ہماری گائیڈ “پریڈکشن مارکیٹ کیسے کام کرتی ہے” قیمت، امکان اور ادائیگی سمجھاتی ہے۔ اوپر کی عادتیں Melbo سمیت کسی بھی پریڈکشن مارکیٹ ایپ پر لاگو ہوتی ہیں۔ اپنی رقم سے پریڈکشن مارکیٹس میں ٹریڈ کرنا چاہیں تو آپ Melbo پر $1 سے شروع کر سکتے ہیں۔