Polymarket又被黑了?2024年以来的全部安全事件,以及Polymarket现在安全吗
按时间整理2024年至2026年11月Polymarket的每一起黑客攻击、钓鱼浪潮和有争议的结算:攻击了什么、被盗多少、谁获得了赔付,以及哪些习惯真正能保护账户。
是的,Polymarket又被黑了。2026年10月29日,攻击者接管了性能监测服务DebugBear的域名(polymarket.com上运行着它的脚本),并把这段脚本换成了盗币程序(drainer)。在Polymarket于UTC 18:00前不久将其移除之前,这段脚本利用已登录访客的会话卖出他们的持仓,并把资金转走。Polymarket称,726个钱包共被盗$2.7M。它已赔付$3.9M,其中包括向交易暂停期间亏损的交易者支付的$1.19M。
这是四个月内第二次有网站加载的代码被用来对付自己的用户:6月,一个被攻破的供应商脚本盗走了约$3M。从2024年算起,我们共找到12起波及Polymarket用户或Polymarket自有钱包的安全事件,另有三起常被称作“黑客事件”的有争议的市场结算。在所有盗窃事件中,攻击者都没有攻破保管存款并清算交易的智能合约,而是绕开了它们:通过登录服务商、网站上的代码、一把内部钱包私钥、仿冒网站以及第三方机器人。
下文列出每一起事件的日期、金额和来源,10月29日事件的逐分钟经过,被盗资金现在在哪里(我们在11月4日查看了攻击者的钱包),以及哪种习惯能挡住哪种攻击。
数据截至2026年11月4日11:00 UTC。Polymarket尚未发布10月事件的事后复盘报告。各来源的数字相差10–30%;我们先给出Polymarket自己的数字,再给出范围。
Polymarket被黑时间线:2024–2026年的每一起事件
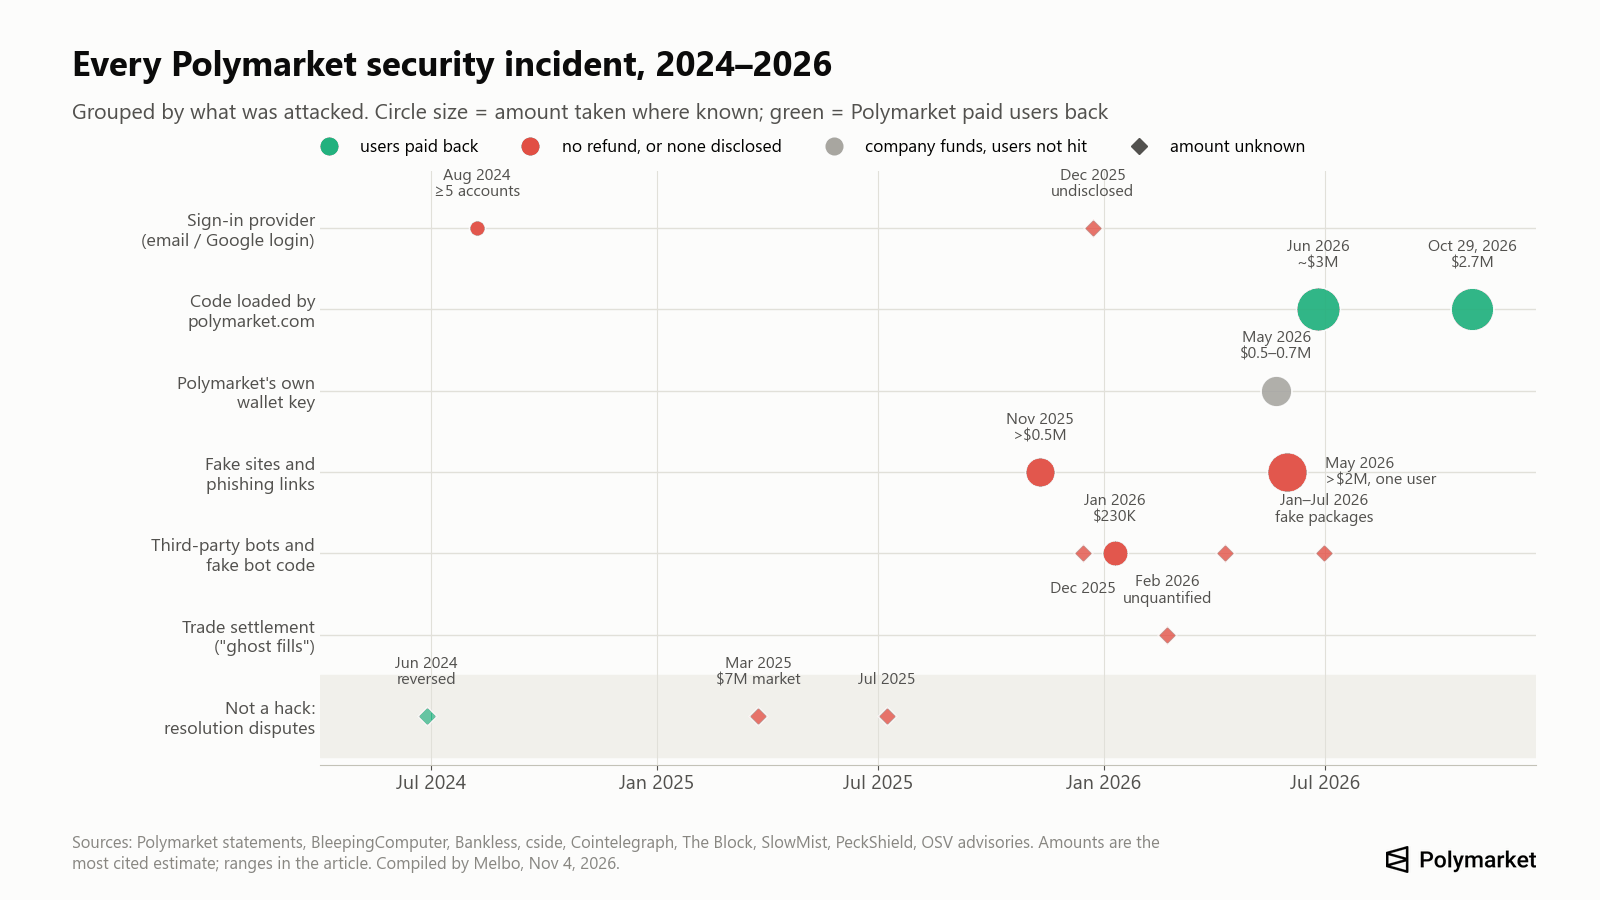
| 日期 | 攻击对象 | 经过 | 被盗金额 | 向用户赔付 |
|---|---|---|---|---|
| 2024年8月 | 登录服务商(Google登录) | 存款从代理钱包被转到一个钓鱼地址;客服称已见过5次 | 两名已知受害者分别损失$5,197和$745;总额不明 | 未见退款报道 |
| 2025年11月10–11日 | 用户,经由市场评论区的链接 | 仿冒的Polymarket登录页和仿冒的Cloudflare验证,诱导受害者运行恶意命令 | 超过$500,000(单一来源) | 据称已承诺;未经证实 |
| 2025年12月22–24日 | 登录服务商(邮箱登录) | 账户因“第三方身份验证服务商”的漏洞被清空 | 未披露,“少数用户” | 未披露 |
| 2025年12月 | 机器人用户 | GitHub上的开源跟单机器人把用户私钥发送给攻击者 | 不明 | 无 |
| 2026年1月7–13日 | Telegram交易机器人Polycule | 在自家服务器上保管用户私钥的机器人被盗空 | 约$230,000 | 机器人团队承诺赔付;无证据显示已支付 |
| 2026年1–7月 | 开发者和机器人用户 | npm、crates.io和GitHub上至少9波窃取私钥的仿冒“Polymarket SDK”和机器人软件包 | 未公布 | 无 |
| 2026年2月19–25日 | 交易清算(“幽灵成交”) | 攻击者在清算前取消自己处于亏损的已撮合交易,损失由做市商承担 | 无法量化 | 无;4月的升级部分修复了问题 |
| 2026年5月22日 | Polymarket内部奖励钱包 | 私钥被盗 | 公司资金$520,000–$700,000 | 用户未受影响 |
| 2026年5月31日 | 一名大额交易者 | 仿冒Polymarket网站 | 超过$2M(来源薄弱) | 无 |
| 2026年6月2日 | 用户 | 带钱包盗取程序的仿冒“POLY Community Rewards”空投页面 | 不明 | 无 |
| 2026年6月25日 | polymarket.com加载的代码 | 被攻破的供应商脚本诱导用户签署恶意授权,随后转走其pUSD | 从11至15个钱包盗走约$3M | 承诺全额退款 |
| 2026年10月29日 | polymarket.com加载的代码(DebugBear) | 被替换的脚本利用已登录会话卖出持仓并转走资金 | 从726个钱包盗走$2.7M | 已支付$3.9M,含$1.19M暂停期间损失补偿 |
每一行的来源见下文各节。另有两种流传的说法我们无法证实:一是2026年4月一名叫“xorcat”的用户发布的所谓300,000条记录泄露(公开资料和钱包地址,不含邮箱、密码或身份证件);二是《华尔街日报》报道的2026年9月另一波欺诈,有人用被盗借记卡试图为美国版应用上约$10M的交易充值(Futurism)。后者属于支付欺诈,而不是账户被黑。
图表清楚地显示了规律。2026年年中之前,大部分损失来自用户一侧:被分享出去的登录验证码、仿冒网站、保管私钥的机器人。而2026年最大的两起盗窃都来自Polymarket自己的网站,通过它从外部供应商加载的代码发生。
2026年Polymarket安全吗?
Polymarket的合约经受住了考验,围绕合约的各个环节却没有。保管存款并清算交易的合约在2026年3月至8月间由Cantina、Quantstamp、Certora、SigmaPrime、Zellic和Pashov审计,并通过Cantina运行漏洞赏金计划(Polymarket文档)。2024年以来没有任何一起盗窃源于这些合约的漏洞。唯一一个合约层面的问题是2026年2月的“幽灵成交”(ghost fills),它让攻击者可以取消自己处于亏损的交易,但没有让任何人提走别人的钱。
风险集中在四个地方:
- 网站。 2026年曾两次有从外部供应商加载的脚本在polymarket.com上运行,并从已登录用户那里盗取资金。书签挡不住这种攻击,因为那就是真正的网站。
- 登录层。 邮箱和Google账户依赖于替它们管理背后钱包私钥的服务商。该服务商的漏洞在2024年和2025年导致账户被盗空。
- 你自己的设备和习惯。 仿冒网站、评论区链接和虚假空投依然奏效;而分享出去的6位登录验证码造成的损失,Polymarket表示无法追回。
- 第三方工具。 索要你私钥的Telegram机器人和跟单脚本,有的被盗空,有的本身就是为盗窃而开发的。
对于在Polymarket上存放大额余额的人,还有两点很重要。Polymarket的文档称提现“即时且免费”,没有提现延迟,也没有地址白名单(Polymarket文档)。而且我们没有找到任何关于Polymarket账户内双因素认证的官方帮助文章。因此,任何控制了你的会话或私钥的人都能在几分钟内转走全部资金;保护在于你如何登录,以及你在平台上留了多少钱。
当问题出在Polymarket自己的网站时(2026年6月和10月),以及当它推翻自认为错误的结算结果时(2024年),Polymarket都向用户作出了赔付。对于登录服务商被攻破、钓鱼或第三方机器人造成的损失,它没有公布过退款。
10月29日Polymarket DebugBear被黑事件发生了什么?
DebugBear提供“真实用户监测”服务:一段小脚本,用于测量网站对真实访客的加载速度。Polymarket在polymarket.com上运行了它。据DebugBear称,攻击者劫持了其脚本所在域名的DNS,并将其指向自己的服务器(SecurityWeek)。所有使用该脚本的网站都开始改为加载攻击者的文件。
在Polymarket上,被替换的文件会检查访客是否已登录。未登录则什么都不做;已登录则找到Polymarket自己页面早已初始化好的交易客户端并加以利用(cside;ohey.ca):
- 邮箱和Google账户根本不会看到任何提示。脚本先以价格的97%、再以50%、最后以最低价为其持仓挂出卖单,然后把现金全部转走(defiprime)。
- 使用MetaMask等浏览器钱包登录的账户会看到一个标注为“DepositWallet”的签名请求,它会转走持仓代币。拒绝签名的人保住了持仓。
资金经由Polymarket自己的交易中继器(relayer)转到攻击者地址0x3F99…Ffc18,因此在网站的安全规则看来流量一切正常。Hudson Rock的研究人员没有发现助记词或私钥被复制的迹象(BleepingComputer)。
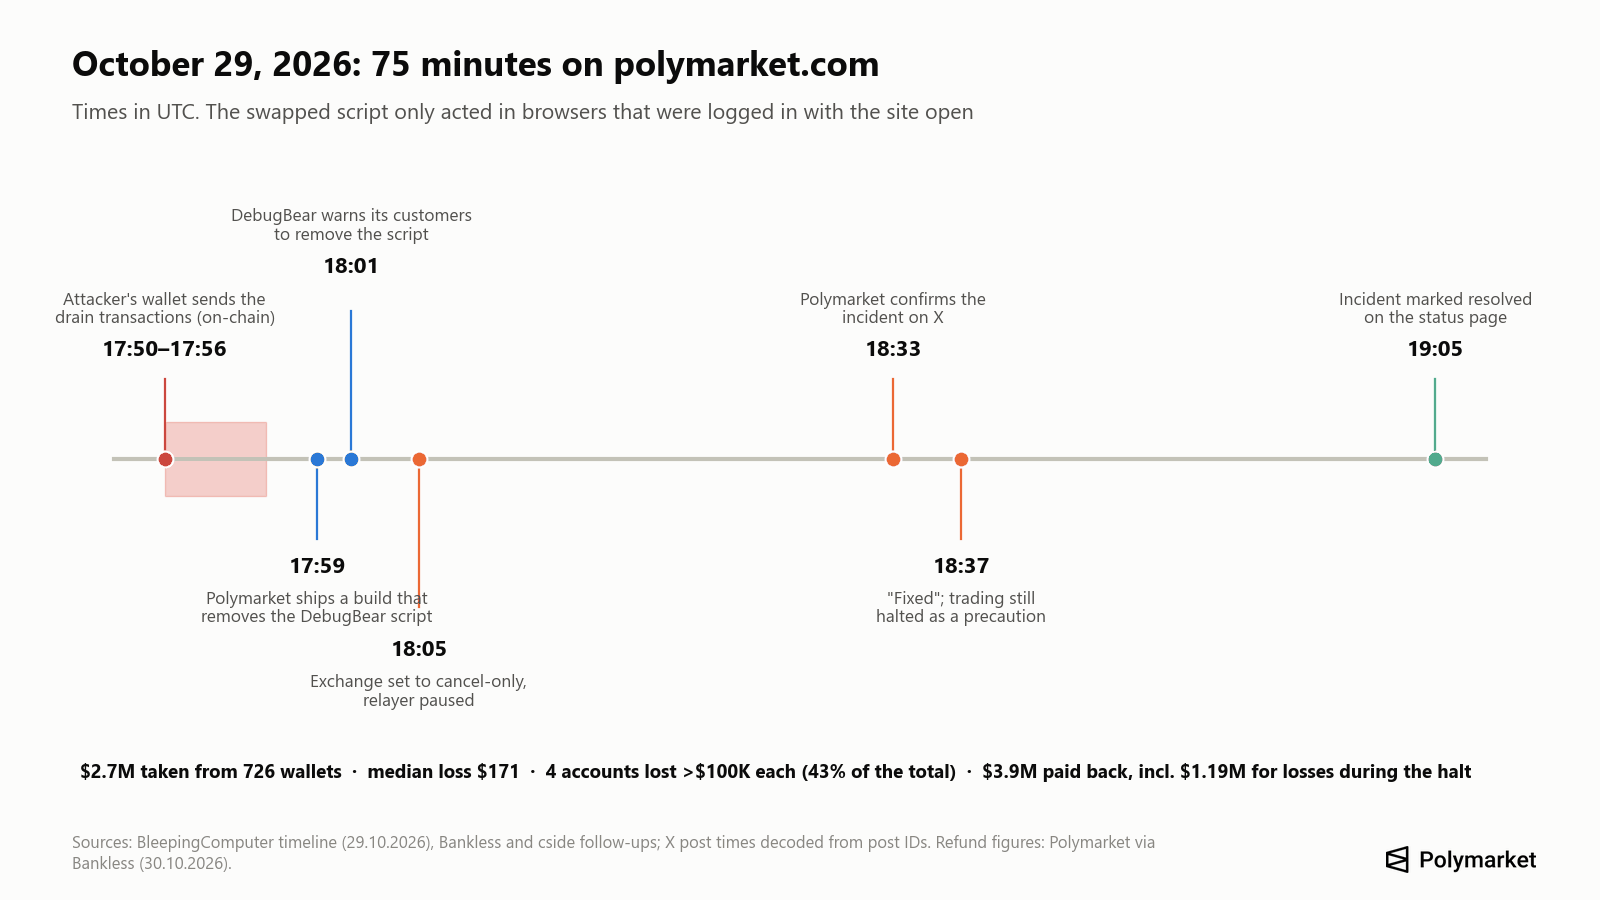
时间线(UTC):攻击者交易的主要爆发期是17:50至17:56;有一份分析认为第一笔资金在17:10就已到达攻击者手中(ohey.ca)。17:59,Polymarket上线了移除DebugBear脚本的新版本;18:05,它将交易所切换为仅撤单模式并暂停了中继器。Polymarket在18:33于X上发帖说明,18:37称已修复,19:05宣布事件结束(BleepingComputer)。移除脚本对已经打开页面的浏览器不起作用,所以关闭标签页很重要。
被盗多少。 Polymarket给出的数字是726个钱包共$2.7M(Bankless)。其他统计从$2.1M(The Record,早期数字)到约$3.1M(AMLBot)不等,钱包数从710到737个不等。大多数受害者损失不大:Bitquery统计的损失中位数为$171,而有四个账户各损失超过$100,000,合计占总额的43%(据Bankless)。
Polymarket做了哪些改变。 它移除了该脚本,重置了所有活跃的登录会话,将案件移交执法部门,并承诺对第三方代码引入完整性校验、版本锁定、监控和更严格的内容安全策略(CSP)(cside)。安全研究员Scott Helme指出,该网站的策略放行了盗币程序用到的每一个域名,而如果把脚本锁定到固定哈希值,被替换的文件就会被拦截(据Bankless)。
我们在11月4日以未登录状态亲自加载了polymarket.com。DebugBear脚本已经从页面和网站的内容安全策略中消失。现在该策略只允许从网站本身、Intercom客服聊天、Vercel、Google登录、Cloudflare的机器人验证以及单独的vendor.polymarket.com子域名加载脚本,另有若干分析脚本以带版本号的文件名从Polymarket自己的域名提供。登录之后会加载什么,我们无法看到。
Polymarket会给被盗用户退款吗?
10月的事件会,而且是自动退款。Polymarket称,它根据链上数据和交易数据识别了受影响的钱包,因此“无需提交索赔或工单”(The Record)。截至10月30日上午,726个钱包中已有689个获得全额赔付(Bankless)。另有约5,500个钱包因交易暂停或被迫卖出期间的损失共获得$1.19M。有二手报道称,超过$10,000的损失需要签署免责声明并通过身份验证;Polymarket没有公开这样说过。
由于无需申领,任何要求你“领取Polymarket退款”的邮件、私信或网站都是钓鱼。
此前各起事件的赔付记录则参差不齐:
| 事件 | 退款 |
|---|---|
| 2024年6月有争议的结算(Barron Trump市场) | 有,Polymarket推翻了结果并向持有人退款 |
| 2024年8月Google登录账户被盗 | 未见报道 |
| 2025年11月评论区钓鱼 | 据称已承诺;我们未找到证实 |
| 2025年12月登录服务商漏洞 | “我们将与受影响的用户联系”;未公开数字 |
| 2026年6月供应商脚本 | “全额退款”;未报道是否完成 |
| 2026年10月DebugBear脚本 | 已自动支付$3.9M |
| 分享出去的6位登录验证码 | “Polymarket客服无法追回损失的资金” |
来源:The Block、Cointelegraph、The Block、GIGAZINE、Polymarket帮助中心。
目前的规律是:当Polymarket自己的网站或它选用的供应商出错时,它会赔付。当损失始于用户一侧时,没有公开的退款政策。
我的Polymarket账户被盗了吗?如何检查
就10月事件而言,只有当你在10月29日交易于UTC 18:05暂停前的大约一小时内处于登录状态,并且浏览器标签页里开着polymarket.com,你才有风险。迹象如下:
- 活动记录中出现你没有做过的极低价卖出(价格为原价97%或50%的订单,或以最低价成交),或把持仓转到你不认识的地址。
- 10月30日之后有退款计入你的余额。Polymarket在无需申请的情况下向受影响的钱包支付了款项。
- 如果你使用浏览器钱包:出现一个你不记得自己发起过的“DepositWallet”签名请求。
如有其他怀疑,在Polygonscan上打开你的Polymarket钱包地址(即账户中显示的充值地址,而不是你的MetaMask地址),查看是否有你没有发起的pUSD、USDC或持仓代币转出。你还可以通过Polymarket的公开接口`data-api.polymarket.com/v2/approvals?user=<你的地址>`查看哪些合约被允许从你的Polymarket钱包中支出资金。列表中应该只出现Polymarket自己的交易所合约:0xe3333700…6c00Aa、0xE1111800…7B996B、0xe2222d27…310F59,以及Neg Risk Adapter 0xd91E80cF…A35296(Polymarket文档)。
被盗的钱现在在哪里?我们的链上核查
2026年11月4日,我们查询了调查人员点名的攻击者地址(Polygon区块96,721,132,Ethereum区块26,340,768)。
- 10月。 被替换脚本中发现的地址0x3F99139F…Ffc18持有0.025 POL和约$4,100的USDC.e。其余几乎全部已被转走:BleepingComputer发现,攻击当天约28.6M POL(约$2.57M)被转到另外三个钱包。
- 6月。 调查人员将6月的盗窃追踪到一个Ethereum地址0xe65b1C58…71E1eD:攻击者把盗得的pUSD跨链并兑换后,该地址持有1,892.92 ETH(cside)。在Polymarket发出警告后约30小时内,这个地址就被清空:6月26日UTC 07:08转出100 ETH,UTC 20:49转出1,788.5 ETH。较大的那笔钱在第二个钱包里放了三周,并于7月18–21日被拆成整数金额(700、500、200、四笔约100,以及70 ETH),分散到十多个新地址。
6月那个钱包的一个细节说明了地址投毒骗局有多常见:盗窃发生后,攻击者自己的地址收到了40多笔来自相似地址的微小转账,这些转账由机器人发出,指望窃贼会误抄错误的地址。
这些资金都没有被冻结的报道。与其他黑客事件后被冻结的稳定币不同,POL和ETH无法由发行方封禁,这或许就是两名攻击者都如此迅速地完成兑换的原因。
我的钱在Polymarket上安全吗?智能合约被黑了吗?
在全部12起事件中,没有任何存款是通过合约漏洞被盗的。这回答了问题的一半。另一半是:你的余额有多安全,取决于能为你的钱包签名的那一环有多安全;而在2024–2026年,攻击正是通过登录服务商、网站和用户设备发起的。
资金是这样保管的:注册时,Polymarket会在Polygon上为你创建一个智能合约钱包。自2026年5月4日起,新账户使用“Deposit Wallet”;老账户使用Proxy钱包(邮箱或Google登录)或Safe钱包(浏览器钱包登录)(Polymarket文档)。每个钱包由一把签名私钥控制。对于浏览器钱包用户,这把私钥在他们自己的钱包里;对于邮箱用户,它由嵌入式钱包服务商管理,你可以在登录状态下通过reveal.magic.link/polymarket导出(Polymarket帮助中心)。抵押品是pUSD,一种以USDC为支撑的代币,而不是旧教程里说的USDC.e。
链上预测市场没有存款保险,Polymarket的退款是公司的决定,而不是义务。
2026年5月的盗窃是一个有用的对照。有人盗取了Polymarket用于发放奖励的一个内部钱包的私钥,转走了$520,000至$700,000(SlowMist统计为$573,000,其中$164,000被冻结)。Polymarket表示“用户资金和市场结算是安全的”,也没有用户损失的报道(ForkLog)。
邮箱登录还是钱包登录:哪种Polymarket登录方式更安全?
对于大额余额,在迄今为止的每一起事件中,浏览器钱包(最好配合硬件钱包)都更安全。对于小额余额,邮箱登录更简单,差别也没那么重要。
- 2025年12月的事件通过登录服务商攻击了邮箱登录账户;钱包登录不受影响。一名用户报告称,即使邮箱开启了双因素认证,仍损失了约$2,000(CoinDesk)。
- 2026年10月的事件在没有任何提示的情况下清空了邮箱账户,而钱包用户会被要求签名,可以拒绝。
- 2026年6月的事件则相反:它需要签名,因此不看内容就签名的用户损失了资金。
取舍在于:使用钱包登录,助记词由你自己保管,丢失或泄露完全由你负责。使用邮箱登录,邮箱就是钥匙,所以要用高强度的独立密码,以及身份验证器应用或通行密钥(passkey)来保护邮箱账户。
如何保护你的Polymarket账户
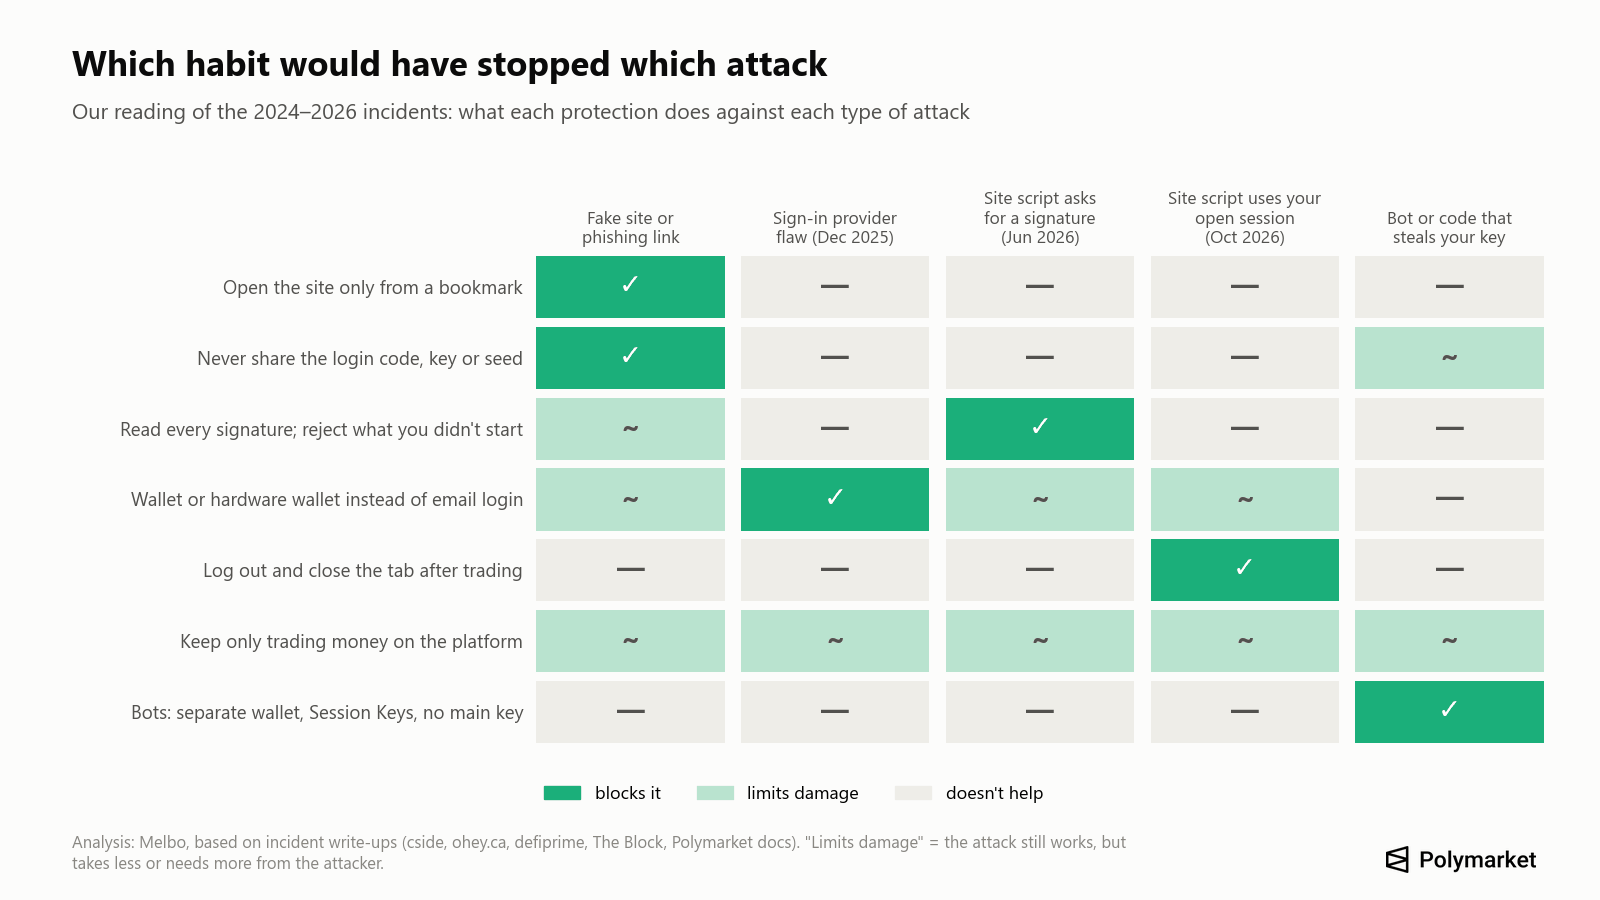
如图所示,没有哪一种习惯能覆盖所有攻击。以下措施合在一起,可以覆盖上面所有事件:
- 只通过书签或手动输入打开polymarket.com。 不要从搜索广告、评论区链接、私信或邮件进入。2025–2026年的仿冒域名使用了奇怪的后缀(.cfd、.space)、子域名花招(polymarket.com-v2…)和免费托管服务(pages.dev、github.io)(PhishDestroy)。
- 永远不要把你的6位登录验证码、私钥或助记词交给任何人,包括“客服”。Polymarket表示永远不会索要你的私钥。
- 交易后退出登录,不要让网站一直开在标签页里。 2026年的两次网站攻击都需要已登录的会话;看到任何事件新闻后,关闭所有标签页并重新加载。
- 仔细阅读每一个签名。 正常的订单是来自“Polymarket CTF Exchange”、链ID为137的类型化数据,包含代币、数量和买卖方向;创建API密钥时会显示“ClobAuth”和文字“This message attests that I control the given wallet”(意为“此消息证明我控制该钱包”;Polymarket文档)。凡是不是你自己发起的请求一律拒绝,尤其是向未知地址的授权、“setApprovalForAll”、permit签名,或会转移代币的批量交易。
- 大额余额请用钱包(最好是硬件钱包)而不是邮箱登录,这样每一个签名都会展示给你。保持钱包的安全警报开启。
- 保护好你用来登录的邮箱或Google账户:独立密码、身份验证器应用或通行密钥。
- 在Polymarket上只留正在交易的资金,其余提到你自己控制的钱包。没有任何提现延迟能拦住攻击者。
- 不要把主私钥交给Telegram机器人、跟单工具或GitHub脚本。 如果你运行机器人,请使用余额较小的独立钱包,并在可用时使用Polymarket的Session Keys:它们可以交易但不能提现,并在180天后过期(Polymarket文档)。我们关于Polymarket交易机器人的文章介绍了它们的工作原理。
- 不时检查授权:在Polygon上使用Polymarket的授权查询接口或revoke.cash,撤销不认识的支出方。撤销授权并不能撤回你已经签名的转账。
- 把“POLY空投”“领取退款”和“V2迁移”之类的消息当作骗局。 截至2026年11月4日,Polymarket没有发行代币;彭博社10月报道称,发行代币目前只是在考虑之中。
- 只通过你自己打开的reveal.magic.link/polymarket导出私钥,离线保存,绝不粘贴到任何机器人或网站中。
- 只通过polymarket.com上的聊天图标或support@polymarket.com联系客服(美国版应用为support@polymarket.us)(Polymarket帮助中心)。
需要警惕的Polymarket骗局
- 退款钓鱼。 10月事件后的退款是自动发放的,所以任何“领取”链接都是假的。
- 市场评论区里的链接。 2025年11月,骗子同时持有Yes和No两边的份额,让自己的评论始终显示在“Holders”下,然后发布指向仿冒登录页的链接,最终跳到一个仿冒的Cloudflare验证页面。页面上的“复制”按钮会把恶意命令放进剪贴板(teiss)。
- 虚假空投。 2026年6月的“Community Rewards”页面承诺发放250M枚POLY,任何为了“检查资格”而连接的钱包都会被盗空(PCrisk)。
- 虚假机器人和SDK。 2026年1月至7月,我们统计到至少九波恶意“Polymarket”软件包,其中包括一个被劫持的GitHub组织,里面有20多个机器人克隆(StepSecurity),以及一个拉取了30个恶意npm包的虚假套利机器人(SafeDep)。只安装Polymarket GitHub上的官方客户端。
- 搜索广告。 2026年2月,一名Polymarket交易者因Google上一则仿冒Uniswap的广告损失了六位数的资金(Protos)。同样的手法适用于任何加密网站。
我的Polymarket账户被盗空了:现在该怎么办
- 关闭所有polymarket.com标签页并退出登录,每台设备都要操作。
- 弄清发生了什么。 只少了一种资产,说明问题出在某个授权或单笔已签名的转账。所有资产都没了、涉及多种代币或多条链,或者新存入的资金立刻消失,说明私钥或助记词被盗(revoke.cash指南)。
- 如果私钥已泄露,停止使用那个钱包。 新建一个钱包,把剩下的资产转过去。泄露过的钱包无法再变得安全。
- 撤销被利用的授权(如果有的话)。
- 联系Polymarket:通过网站聊天或support@polymarket.com,附上你的钱包地址和交易哈希。
- 保存证据:交易哈希、地址、网址和截图。向Chainabuse和警方报案(美国为IC3)。
- 不要理会任何声称能帮你追回资金的人。 他们几乎都是骗子。
我应该把钱从Polymarket提出来吗?
你不必因为10月的事件就把钱全部提走:脚本已被移除,会话已重置,受害者也已获得赔付。但这些事件说明了一条简单的规则:在Polymarket上只留你正在交易的资金,其余放在你自己控制的钱包里。由于没有提现延迟,拿到你会话或私钥的攻击者可以在几分钟内拿走全部余额,所以平台上的余额就是你的最大损失。
Polymarket US受影响了吗?
没有。10月的攻击针对的是国际站polymarket.com。受CFTC监管的独立应用Polymarket US没有受到影响(CNBC)。美国版应用有自己的账户、身份验证和客服地址。《华尔街日报》2026年9月报道的借记卡欺诈潮涉及的是美国版应用。
有争议的结算:不是黑客攻击,却常被称作黑客事件
Polymarket一些最著名的“丑闻”其实是关于市场如何结算的争论。Polymarket使用UMA预言机:任何人都可以提议结果,任何人都可以提出异议,然后由UMA代币持有人投票。
- 2024年6月,Barron Trump与DJT代币。 UMA投票者将其结算为“No”;Polymarket表示UMA“这次结算判错了”,推翻了结果并向持有人退款(The Block)。
- 2025年3月,乌克兰矿产协议。 一个约$7M的市场在协议并未签署的情况下结算为“Yes”。用户归咎于一名UMA大户;Polymarket称此事“前所未有”,但“不是市场失灵”,没有退款(The Block)。
- 2025年7月,Zelenskyy的西装。 一个超过$237M的市场在一次异议后反转为“No”(Decrypt)。
- 2026年。 一个关于主播Clavicular的$16M市场经历了两轮异议;7月,两名交易者就一个关于Strategy出售比特币的市场被判为“No”一事,在纽约起诉了Polymarket(Decrypt)。
这些都关乎市场规则,而非账户安全。这里的保护手段是交易前先读清市场的结算依据来源,我们在内幕交易与操纵案例的报告中对此有说明。
我们如何整理这份清单
我们检索了2024年1月至2026年11月4日期间Polymarket在X、Discord和帮助中心发布的声明,安全研究(BleepingComputer、cside、Hudson Rock、SlowMist、PeckShield、Bubblemaps、Elliptic),OSV恶意软件包数据库,以及加密媒体的报道。凡是Polymarket确认过、链上调查人员追踪过,或至少有一家安全媒体描述了具体损失的事件,都被收录。来源薄弱的案例已作标注。X上部分帖子的时间是根据帖子ID推算的。金额按当时的报道给出;来源不一致时,优先列出Polymarket自己的数字。
我们于2026年11月4日完成的自行核查:通过公开的Polygon和Ethereum节点以及Blockscout浏览器查询攻击者地址的余额和转出交易,以及polymarket.com向未登录访客提供的脚本和内容安全策略。
常见问题
Polymarket被黑了吗?
是的。据Polymarket称,2026年10月29日,polymarket.com上一个被劫持的第三方脚本(DebugBear)从726名已登录用户那里盗走了$2.7M。2026年6月也曾通过另一家供应商的脚本发生过类似事件。
Polymarket被黑过多少次?
我们统计到2024年至2026年11月共有12起波及Polymarket用户或其自有钱包的安全事件,另有三起有争议的结算。规模最大的是2026年6月(约$3M)和2026年10月($2.7M)。
Polymarket的智能合约被黑了吗?
没有。没有一起盗窃源于保管存款并清算交易的合约中的漏洞。攻击者利用的是登录服务商、网站上的脚本、一把内部钱包私钥、钓鱼和第三方机器人。
10月被黑事件后需要申领退款吗?
不需要。Polymarket已自动向受影响的钱包付款。要求你申领退款的消息都是钓鱼。
Polymarket有双因素认证吗?
截至2026年11月,我们没有找到任何描述账户内2FA的Polymarket官方帮助文章。请保护好你用来登录的邮箱或Google账户,或使用有硬件钱包支持的钱包登录。
大额余额放在Polymarket安全吗?
只有在采取防范措施的情况下才安全:用钱包而不是邮箱登录,交易后退出登录,平台上只留正在交易的资金。提现没有延迟,所以平台上的余额就是你可能损失的金额。
Polymarket US被黑了吗?
没有。10月的事件只影响了国际站。
Polymarket有代币空投吗?
没有。截至2026年11月4日,Polymarket尚未发行代币。任何“领取POLY”的页面都是骗局。
下一步
如果你刚接触预测市场,我们的预测市场运作原理指南讲解了价格、概率和兑付。上面这些习惯适用于任何预测市场应用,包括Melbo。如果想用自有资金交易预测市场,可以在Melbo上从$1起步。