هل اختُرقت Polymarket مجدداً؟ كل الحوادث منذ 2024، وهل Polymarket آمنة الآن
قائمة مؤرّخة بكل اختراق وموجة تصيّد احتيالي وحسم متنازع عليه في Polymarket من 2024 حتى نوفمبر 2026: ما الذي تعرّض للهجوم، وكم سُرق، ومن استعاد أمواله، وأي العادات تحمي الحساب فعلاً.
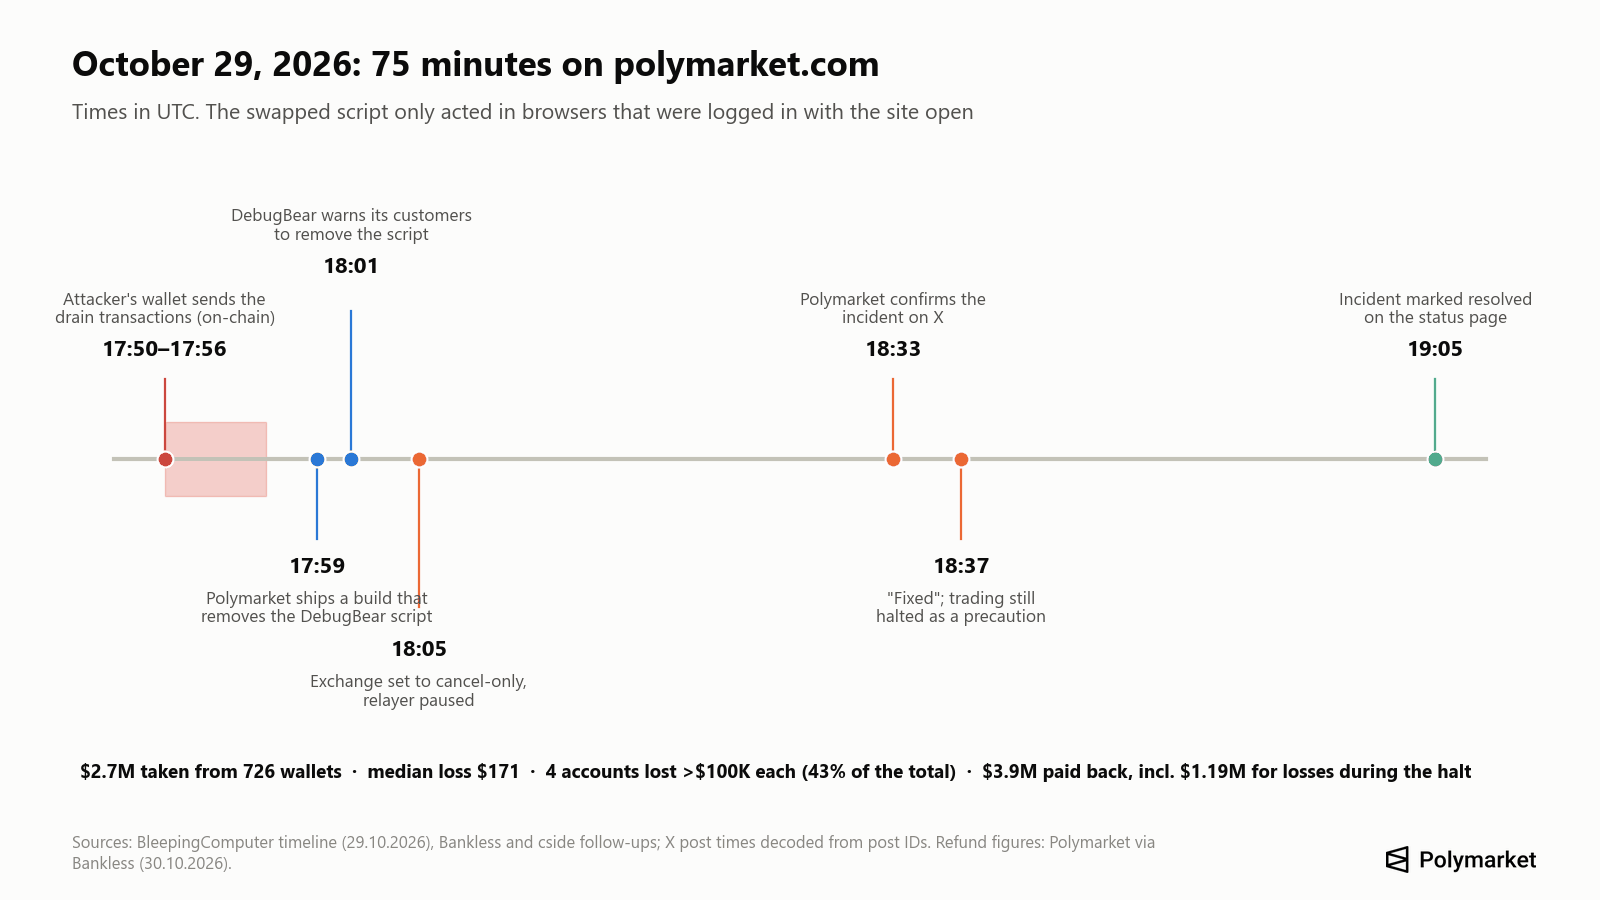
نعم، اختُرقت Polymarket مجدداً. في 29 أكتوبر 2026 استولى مهاجمون على نطاق DebugBear، وهي خدمة لمراقبة أداء المواقع كان سكربتها يعمل على polymarket.com، واستبدلوا ذلك السكربت ببرنامج لتفريغ المحافظ (drainer). وإلى أن أزالته Polymarket قبيل الساعة 18:00 بتوقيت UTC، استغل السكربت الجلسات المفتوحة للزوار المسجّلين دخولهم لبيع مراكزهم ونقل الأموال إلى الخارج. وتقول Polymarket إن 2.7 مليون دولار سُرقت من 726 محفظة. وقد أعادت 3.9 مليون دولار، منها 1.19 مليون دولار للمتداولين الذين خسروا أموالاً أثناء إيقاف التداول.
كانت هذه المرة الثانية خلال أربعة أشهر التي يتحوّل فيها كود يحمّله الموقع ضد مستخدميه: ففي يونيو استولى سكربت مخترَق تابع لمورّد خارجي على نحو 3 ملايين دولار. ومنذ 2024 أحصينا 12 حادثة أمنية طالت مستخدمي Polymarket أو محافظ Polymarket نفسها، إضافة إلى ثلاث حالات حسم متنازع عليها كثيراً ما يسمّيها الناس اختراقات. ولم يخترق المهاجمون في أيٍّ من عمليات السرقة العقودَ الذكية التي تحفظ الودائع وتسوّي الصفقات، بل التفّوا حولها: عبر مزوّد تسجيل الدخول، والكود على الموقع، ومفتاح محفظة داخلية، والمواقع المزيفة، وروبوتات الجهات الخارجية.
نعرض أدناه كل حادثة بتواريخها ومبالغها ومصادرها، وما جرى في 29 أكتوبر دقيقة بدقيقة، وأين توجد الأموال المسروقة الآن (فحصنا محافظ المهاجمين في 4 نوفمبر)، وأي العادات كانت ستوقف كل هجوم.
محدَّث حتى 4 نوفمبر 2026، الساعة 11:00 بتوقيت UTC. لم تنشر Polymarket بعد تقرير ما بعد الحادثة (postmortem) الخاص بحادثة أكتوبر. وتختلف الأرقام بين المصادر بنسبة 10–30%؛ نذكر رقم Polymarket نفسها أولاً ثم النطاق بعده.
الجدول الزمني لاختراقات Polymarket: كل الحوادث من 2024 إلى 2026
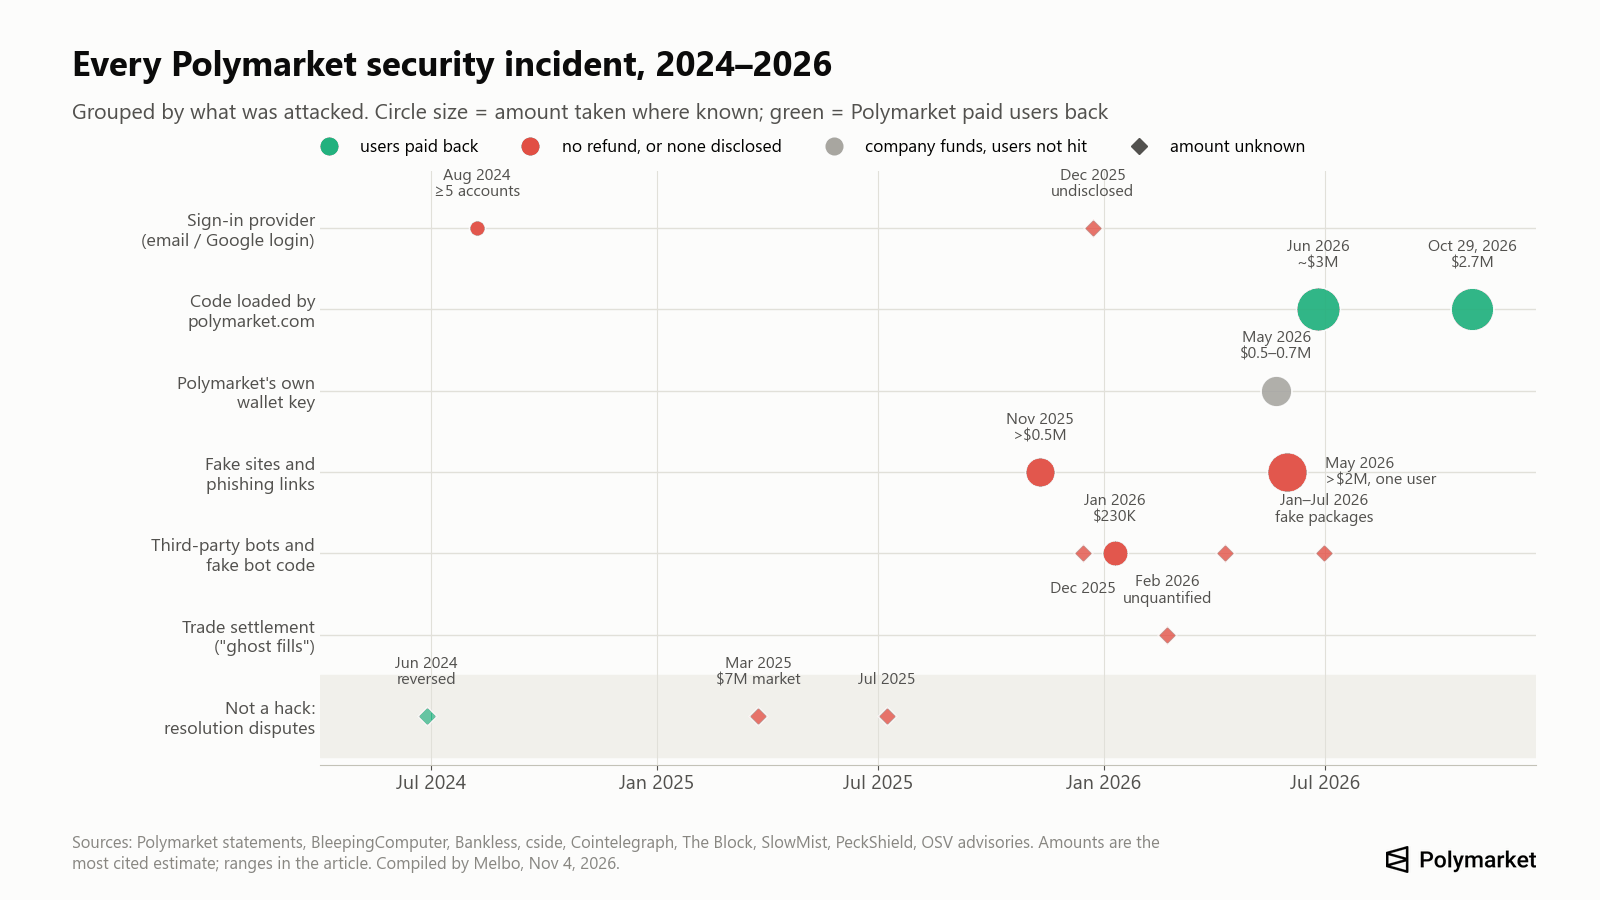
| التاريخ | ما تعرّض للهجوم | ما الذي حدث | المبلغ المسروق | ما أُعيد للمستخدمين |
|---|---|---|---|---|
| أغسطس 2024 | مزوّد تسجيل الدخول (الدخول عبر Google) | نُقلت الودائع من محافظ الوكيل (proxy) إلى عنوان تصيّد؛ وقال فريق الدعم إنه رأى ذلك 5 مرات | 5,197 دولاراً و745 دولاراً لضحيتين معروفتين؛ الإجمالي غير معروف | لم يُبلَّغ عن أي تعويض |
| 10–11 نوفمبر 2025 | المستخدمون، عبر روابط في تعليقات الأسواق | صفحة دخول مزيفة لـ Polymarket وفحص Cloudflare مزيف دفع الضحايا إلى تشغيل أمر خبيث | أكثر من 500,000 دولار (مصدر واحد) | وُعد به حسب التقارير؛ غير مؤكد |
| 22–24 ديسمبر 2025 | مزوّد تسجيل الدخول (الدخول بالبريد الإلكتروني) | أُفرغت حسابات عبر ثغرة لدى «مزوّد مصادقة تابع لجهة خارجية» | غير معلن، «عدد صغير من المستخدمين» | غير معلن |
| ديسمبر 2025 | مستخدمو الروبوتات | روبوت مفتوح المصدر لنسخ الصفقات على GitHub أرسل المفاتيح الخاصة للمستخدمين إلى مهاجم | غير معروف | لا |
| 7–13 يناير 2026 | Polycule، روبوت تداول على Telegram | أُفرغ روبوت كان يحتفظ بمفاتيح المستخدمين على خادمه | نحو 230,000 دولار | وعد به فريق الروبوت؛ ولا دليل على الدفع |
| يناير–يوليو 2026 | المطوّرون ومستخدمو الروبوتات | 9 موجات على الأقل من حزم «Polymarket SDK» وحزم روبوتات مزيفة على npm وcrates.io وGitHub تسرق المفاتيح | غير منشور | لا |
| 19–25 فبراير 2026 | تسوية الصفقات («ghost fills») | ألغى المهاجمون صفقات مطابَقة كانوا يخسرون فيها قبل تسويتها، على حساب صانعي السوق | غير محدد | لا؛ عولجت جزئياً بتحديث في أبريل |
| 22 مايو 2026 | محفظة المكافآت الداخلية لدى Polymarket | سُرق المفتاح الخاص | 520,000–700,000 دولار من أموال الشركة | لم يتأثر المستخدمون |
| 31 مايو 2026 | متداول كبير واحد | موقع Polymarket مزيف | أكثر من 2 مليون دولار (مصادر ضعيفة) | لا |
| 2 يونيو 2026 | المستخدمون | صفحة توزيع مجاني مزيفة باسم «POLY Community Rewards» تحتوي على برنامج لتفريغ المحافظ | غير معروف | لا |
| 25 يونيو 2026 | كود يحمّله polymarket.com | طلب سكربت مخترَق تابع لمورّد من المستخدمين توقيع إذن إنفاق خبيث، ثم استولى على ما لديهم من pUSD | نحو 3 ملايين دولار من 11 إلى 15 محفظة | وعد بتعويض كامل |
| 29 أكتوبر 2026 | كود يحمّله polymarket.com (DebugBear) | استغل السكربت المستبدَل الجلسات المفتوحة لبيع المراكز ونقل الأموال | 2.7 مليون دولار من 726 محفظة | دُفع 3.9 مليون دولار، منها 1.19 مليون دولار لخسائر فترة الإيقاف |
مصادر كل صف موجودة في الأقسام أدناه. وهناك ادعاءان آخران متداولان لم نتمكن من تأكيدهما: تسريب مزعوم لـ 300,000 سجل (ملفات تعريف عامة وعناوين محافظ، دون رسائل بريد إلكتروني أو كلمات مرور أو وثائق هوية) نشره مستخدم يُدعى «xorcat» في أبريل 2026، وموجة احتيال منفصلة في سبتمبر 2026 استُخدمت فيها بطاقات خصم مسروقة لمحاولة تمويل صفقات بنحو 10 ملايين دولار على التطبيق الأمريكي، بحسب ما أوردته Wall Street Journal (Futurism). والثانية احتيال في الدفع، وليست اختراقاً للحسابات.
النمط واضح في الرسم البياني. حتى منتصف 2026 جاءت معظم الخسائر من جهة المستخدمين: رموز دخول تمت مشاركتها، ومواقع مزيفة، وروبوتات تحتفظ بالمفاتيح. أما في 2026 فجاءت أكبر عمليتَي سرقة من موقع Polymarket نفسه، عبر كود حمّله من مورّدين خارجيين.
هل Polymarket آمنة في 2026؟
صمدت عقود Polymarket، أما الطبقات المحيطة بها فلم تصمد. فقد دقّقت Cantina وQuantstamp وCertora وSigmaPrime وZellic وPashov العقود التي تحفظ الودائع وتسوّي الصفقات بين مارس وأغسطس 2026، ويُدار برنامج مكافآت لاكتشاف الثغرات (bug bounty) عبر Cantina (وثائق Polymarket). ولم تنتج أي سرقة منذ 2024 عن خلل فيها. والمشكلة الوحيدة على مستوى العقود، أي «ghost fills» (التنفيذات الوهمية) في فبراير 2026، سمحت للمهاجمين بإلغاء صفقات كانوا يخسرون فيها، لكنها لم تسمح لأحد بسحب أموال غيره.
يتركّز الخطر في أربعة مواضع:
- الموقع الإلكتروني. مرتين في 2026 عمل سكربت محمَّل من مورّد خارجي على polymarket.com وسرق من المستخدمين المسجّلين دخولهم. ولا تحميك الإشارة المرجعية من ذلك، لأنه كان الموقع الحقيقي.
- طبقة تسجيل الدخول. تعتمد حسابات البريد الإلكتروني وGoogle على المزوّد الذي يدير مفتاح المحفظة الكامن خلفها. وقد أدّت ثغراته إلى إفراغ حسابات في 2024 و2025.
- جهازك وعاداتك. لا تزال المواقع المزيفة وروابط التعليقات والتوزيعات المجانية المزيفة تنجح، ورمز الدخول المكوّن من 6 أرقام إذا شاركته يعني خسارة تقول Polymarket إنها لا تستطيع استردادها.
- أدوات الجهات الخارجية. روبوتات Telegram وسكربتات نسخ الصفقات التي تطلب مفتاحك الخاص إما أُفرغت وإما صُمّمت للسرقة أصلاً.
وهناك حقيقتان إضافيتان مهمتان لكل من يحتفظ برصيد كبير هناك. تصف وثائق Polymarket عمليات السحب بأنها «فورية ومجانية»، دون أي مهلة للسحب أو قائمة عناوين مسموح بها (وثائق Polymarket). ولم نجد أي مقالة مساعدة رسمية عن المصادقة الثنائية داخل حساب Polymarket. لذا يستطيع كل من يسيطر على جلستك أو مفتاحك نقل كل شيء في دقائق؛ والحماية تكمن في طريقة تسجيل دخولك وفي المبلغ الذي تتركه هناك.
أعادت Polymarket الأموال للمستخدمين حين كان الخلل في موقعها نفسه (يونيو وأكتوبر 2026)، وحين ألغت نتيجة حسم رأت أنها خاطئة (2024). ولم تنشر أي تعويضات عن الاستيلاء على الحسابات عبر مزوّد تسجيل الدخول أو التصيّد الاحتيالي أو روبوتات الجهات الخارجية.
ماذا حدث في اختراق DebugBear لـ Polymarket في 29 أكتوبر؟
تبيع DebugBear خدمة «مراقبة المستخدمين الحقيقيين» (real user monitoring): سكربت صغير يقيس سرعة تحميل الموقع لدى الزوار الحقيقيين. وكانت Polymarket تشغّله على polymarket.com. وبحسب DebugBear، اختطف المهاجمون إعدادات DNS للنطاق الذي يُحمَّل منه السكربت ووجّهوه إلى خادمهم (SecurityWeek). فبدأ كل موقع يستخدم السكربت بتحميل ملف المهاجمين بدلاً منه.
على Polymarket، كان الملف المستبدَل يتحقق أولاً مما إذا كان الزائر مسجّلاً دخوله. فإن لم يكن، لم يفعل شيئاً. وإن كان، عثر على عميل التداول الذي سبق أن جهّزته صفحة Polymarket نفسها واستخدمه (cside؛ ohey.ca):
- حسابات البريد الإلكتروني وGoogle لم تظهر لها أي نافذة تأكيد. فقد وضع السكربت أوامر بيع لمراكزها بسعر 97% من السعر، ثم 50%، ثم بالحد الأدنى للسعر، وسحب النقد (defiprime).
- الحسابات المسجَّلة بمحفظة متصفح مثل MetaMask ظهر لها طلب توقيع بعنوان «DepositWallet» ينقل رموز مراكزها. ومن رفضه احتفظ بمراكزه.
خرجت الأموال عبر مُرحِّل المعاملات (relayer) التابع لـ Polymarket نفسها إلى عنوان المهاجم 0x3F99…Ffc18، لذا بدت الحركة طبيعية لقواعد الأمان في الموقع. ولم يجد باحثو Hudson Rock أي أثر لنسخ عبارات الاسترداد (seed phrases) أو المفاتيح الخاصة (BleepingComputer).
الجدول الزمني بتوقيت UTC: استمرت الموجة الرئيسية لمعاملات المهاجم من 17:50 إلى 17:56؛ ويقدّر أحد التحليلات أن أولى الأموال وصلت إلى المهاجم في 17:10 (ohey.ca). وفي 17:59 أطلقت Polymarket نسخة أزالت سكربت DebugBear، وفي 18:05 وضعت المنصة في وضع الإلغاء فقط وأوقفت المُرحِّل مؤقتاً. ونشرت Polymarket عن الأمر على X في 18:33، وأعلنت الإصلاح في 18:37 وأغلقت الحادثة في 19:05 (BleepingComputer). ولم تصل الإزالة إلى المتصفحات التي كانت الصفحة مفتوحة فيها بالفعل، ولهذا كان إغلاق علامات التبويب مهماً.
كم سُرق. رقم Polymarket هو 2.7 مليون دولار من 726 محفظة (Bankless). وتتراوح التقديرات الأخرى بين 2.1 مليون دولار (The Record، في وقت مبكر) ونحو 3.1 مليون دولار (AMLBot)، وبين 710 و737 محفظة. وخسر معظم الضحايا القليل: إذ تقدّر Bitquery الخسارة الوسيطة بـ 171 دولاراً، بينما خسرت أربعة حسابات أكثر من 100,000 دولار لكل منها، وتمثّل معاً 43% من الإجمالي (عبر Bankless).
ما الذي غيّرته Polymarket. أزالت السكربت، وأعادت تعيين كل جلسات الدخول النشطة، وأحالت القضية إلى جهات إنفاذ القانون، ووعدت بفحوص سلامة الملفات وتثبيت الإصدارات والمراقبة وسياسة أمان محتوى (CSP) أكثر صرامة للكود الخارجي (cside). وأشار الباحث الأمني Scott Helme إلى أن سياسة الموقع كانت تسمح بكل نطاق استخدمه برنامج التفريغ، وأن ربط السكربت ببصمة (hash) ثابتة كان سيمنع الملف المستبدَل (عبر Bankless).
حمّلنا polymarket.com بأنفسنا في 4 نوفمبر دون تسجيل الدخول. كان سكربت DebugBear قد اختفى من الصفحة ومن سياسة أمان المحتوى للموقع. وتسمح هذه السياسة الآن بتحميل السكربتات فقط من الموقع نفسه، ومن دردشة الدعم Intercom، وVercel، وتسجيل الدخول عبر Google، وفحص الروبوتات من Cloudflare، ونطاق فرعي منفصل هو vendor.polymarket.com، كما تُقدَّم عدة سكربتات تحليلات من نطاق Polymarket نفسه بأسماء ملفات تحمل أرقام إصدارات. ولم نتمكن من رؤية ما يُحمَّل بعد تسجيل الدخول.
هل ستعوّض Polymarket المستخدمين المخترَقين؟
بالنسبة لأكتوبر، نعم، وتلقائياً. تقول Polymarket إنها حدّدت المحافظ المتضررة من البيانات على السلسلة وبيانات التداول، لذا «لا حاجة إلى مطالبات أو تذاكر» (The Record). وبحلول صباح 30 أكتوبر، كانت 689 محفظة من أصل 726 قد استردّت أموالها كاملة (Bankless). وحصلت نحو 5,500 محفظة أخرى على 1.19 مليون دولار إجمالاً عن خسائر فترة الإيقاف أو البيع القسري. وتقول تقارير ثانوية إن الخسائر التي تتجاوز 10,000 دولار تطلّبت توقيع إقرار بالتنازل والتحقق من الهوية؛ ولم تذكر Polymarket ذلك علناً.
بما أنه لا حاجة إلى أي مطالبة، فإن أي رسالة بريد إلكتروني أو رسالة خاصة أو موقع يطلب منك «المطالبة باسترداد أموالك من Polymarket» هو تصيّد احتيالي.
أما سجل الحوادث السابقة فمتفاوت:
| الحادثة | التعويض |
|---|---|
| حسم متنازع عليه في يونيو 2024 (سوق Barron Trump) | نعم، ألغت Polymarket النتيجة وعوّضت حاملي الحصص |
| تفريغ حسابات الدخول عبر Google في أغسطس 2024 | لم يُبلَّغ عن أي تعويض |
| تصيّد عبر قسم التعليقات في نوفمبر 2025 | وُعد به حسب التقارير؛ لم نجد تأكيداً |
| ثغرة مزوّد تسجيل الدخول في ديسمبر 2025 | «سنتواصل مع المستخدمين المتضررين»؛ لا رقم معلناً |
| سكربت المورّد في يونيو 2026 | «نعوّضهم بالكامل»؛ لم يُعلَن عن إتمام ذلك |
| سكربت DebugBear في أكتوبر 2026 | دُفع 3.9 مليون دولار تلقائياً |
| رمز دخول من 6 أرقام تمت مشاركته | «لا يستطيع دعم Polymarket استرداد الأموال المفقودة» |
المصادر: The Block، Cointelegraph، The Block، GIGAZINE، مساعدة Polymarket.
القاعدة حتى الآن: تدفع Polymarket حين يكون الخلل في موقعها أو لدى مورّد اختارته. وحين تبدأ الخسارة من جهة المستخدم، لا توجد سياسة تعويض منشورة.
هل اختُرق حسابي على Polymarket؟ كيف تتحقق
في حادثة أكتوبر، كنت معرّضاً للخطر فقط إذا كنت مسجّلاً دخولك وكان polymarket.com مفتوحاً في علامة تبويب في المتصفح يوم 29 أكتوبر، خلال الساعة تقريباً التي سبقت إيقاف التداول في 18:05 بتوقيت UTC. العلامات:
- في سجل نشاطك، عمليات بيع لم تُجرها بأسعار منخفضة جداً (أوامر بـ 97% أو 50% من السعر، أو بالحد الأدنى)، أو تحويلات لمراكز إلى عنوان لا تعرفه.
- تعويض أُضيف إلى رصيدك بعد 30 أكتوبر. فقد دفعت Polymarket للمحافظ المتضررة دون أن يُطلب منها ذلك.
- إذا كنت تستخدم محفظة متصفح: طلب توقيع «DepositWallet» لا تتذكر أنك بدأته.
لأي شك آخر، افتح عنوان محفظتك على Polymarket (عنوان الإيداع الظاهر في حسابك، وليس عنوان MetaMask) على Polygonscan وابحث عن تحويلات صادرة لـ pUSD أو USDC أو رموز المراكز لم تُجرها. ويمكنك أيضاً معرفة العقود المسموح لها بالإنفاق من محفظتك على Polymarket عبر نقطة النهاية العامة لدى Polymarket `data-api.polymarket.com/v2/approvals?user=<your address>`. يجب ألا تظهر سوى عقود منصة Polymarket نفسها: 0xe3333700…6c00Aa، 0xE1111800…7B996B، 0xe2222d27…310F59، وNeg Risk Adapter 0xd91E80cF…A35296 (وثائق Polymarket).
أين الأموال المسروقة الآن؟ فحصنا على السلسلة
راجعنا عناوين المهاجمين التي حدّدها المحققون في 4 نوفمبر 2026 (الكتلة 96,721,132 على Polygon، والكتلة 26,340,768 على Ethereum).
- أكتوبر. العنوان الذي عُثر عليه في السكربت المستبدَل، 0x3F99139F…Ffc18، يحتوي على 0.025 POL ونحو 4,100 دولار من USDC.e. وانتقل كل شيء آخر تقريباً: فقد رصدت BleepingComputer إرسال نحو 28.6 مليون POL (قرابة 2.57 مليون دولار) إلى ثلاث محافظ أخرى في يوم الهجوم.
- يونيو. تتبّع المحققون سرقة يونيو إلى عنوان واحد على Ethereum هو 0xe65b1C58…71E1eD، كان يحتفظ بـ 1,892.92 ETH بعد أن نقل المهاجم الـ pUSD المسروقة عبر جسر وبادلها (cside). وأُفرغ العنوان خلال نحو 30 ساعة من تحذير Polymarket: خرج 100 ETH في 26 يونيو الساعة 07:08 بتوقيت UTC، ثم 1,788.5 ETH الساعة 20:49 بتوقيت UTC. وبقي المبلغ الأكبر في محفظة ثانية ثلاثة أسابيع، ثم قُسّم في 18–21 يوليو إلى مبالغ مدوّرة (700 و500 و200، وأربعة مبالغ بنحو 100 لكل منها، و70 ETH) وُزّعت على أكثر من عشرة عناوين جديدة.
تفصيل واحد من محفظة يونيو يُظهر مدى انتشار عمليات الاحتيال بتسميم العناوين (address poisoning): بعد السرقة، تلقّى عنوان المهاجم نفسه أكثر من 40 تحويلاً ضئيلاً من عناوين مشابهة، أرسلتها روبوتات تأمل أن ينسخ اللص العنوان الخطأ سهواً.
لم يُبلَّغ عن تجميد أي من هذه الأموال. وعلى عكس العملات المستقرة التي جُمّدت بعد اختراقات أخرى، لا يمكن لجهة مُصدِرة أن تحظر POL وETH، وربما لهذا السبب سارع المهاجمان إلى تحويل الأموال بهذه السرعة.
هل أموالي آمنة على Polymarket؟ هل اختُرقت العقود الذكية؟
لم تُسرق أي ودائع عبر خلل في العقود في أي من الحوادث الـ 12. وهذا يجيب عن نصف السؤال. أما النصف الآخر فهو أن رصيدك آمن بقدر أمان أي جهة تستطيع التوقيع نيابة عن محفظتك، وقد تعرّض ذلك للهجوم في 2024–2026 عبر مزوّد تسجيل الدخول والموقع وأجهزة المستخدمين.
كيف تُحفظ الأموال: عند التسجيل، تنشئ Polymarket لك محفظة عقد ذكي على Polygon. ومنذ 4 مايو 2026 تحصل الحسابات الجديدة على «Deposit Wallet»؛ أما الحسابات الأقدم فلديها محفظة Proxy (للدخول بالبريد الإلكتروني أو Google) أو Safe (للدخول بمحفظة متصفح) (وثائق Polymarket). وكل محفظة يتحكم فيها مفتاح توقيع. لدى مستخدمي محافظ المتصفح يكون هذا المفتاح في محفظتهم. أما لدى مستخدمي البريد الإلكتروني فيديره مزوّد محافظ مدمجة، ويمكنك تصديره عبر reveal.magic.link/polymarket أثناء تسجيل الدخول (مساعدة Polymarket). والضمان هو pUSD، وهو رمز مدعوم بـ USDC، وليس USDC.e كما تقول الأدلة القديمة.
لا يوجد تأمين على الودائع في سوق تنبؤ على السلسلة، وتعويضات Polymarket قرار من الشركة وليست التزاماً.
سرقة مايو 2026 مثال مقارن مفيد. فقد سرق شخص ما مفتاح محفظة داخلية كانت Polymarket تستخدمها للمكافآت، واستولى على ما بين 520,000 و700,000 دولار (تحسبها SlowMist بـ 573,000 دولار، جُمّد منها 164,000 دولار). وقالت Polymarket إن «أموال المستخدمين وحسم الأسواق في أمان»، ولم يُبلَّغ عن أي خسائر للمستخدمين (ForkLog).
الدخول بالبريد الإلكتروني أم بالمحفظة: أي طريقة دخول إلى Polymarket أكثر أماناً؟
للرصيد الكبير، كانت محفظة المتصفح، ويُفضَّل أن تكون مدعومة بمحفظة أجهزة، أكثر أماناً في كل الحوادث حتى الآن. أما للرصيد الصغير فالدخول بالبريد الإلكتروني أبسط والفرق أقل أهمية.
- ديسمبر 2025 طال حسابات الدخول بالبريد الإلكتروني عبر مزوّد تسجيل الدخول؛ ولم تتأثر حسابات الدخول بالمحفظة. وأفاد أحد المستخدمين بأنه خسر نحو 2,000 دولار رغم تفعيل المصادقة الثنائية على بريده (CoinDesk).
- أكتوبر 2026 أفرغ حسابات البريد الإلكتروني دون أي نافذة تأكيد، بينما طُلب من مستخدمي المحافظ التوقيع وكان بإمكانهم الرفض.
- يونيو 2026 عمل بالاتجاه المعاكس: كان يتطلب توقيعاً، فخسر أموالَهم المستخدمون الذين وقّعوا دون قراءة.
المفاضلة: مع الدخول بالمحفظة تحتفظ أنت بعبارة الاسترداد، وفقدانها أو تسريبها مسؤوليتك بالكامل. ومع الدخول بالبريد الإلكتروني يصبح صندوق الوارد هو المفتاح، لذا احمِ حساب البريد بكلمة مرور قوية وفريدة وتطبيق مصادقة أو مفتاح مرور (passkey).
كيف تحمي حسابك على Polymarket
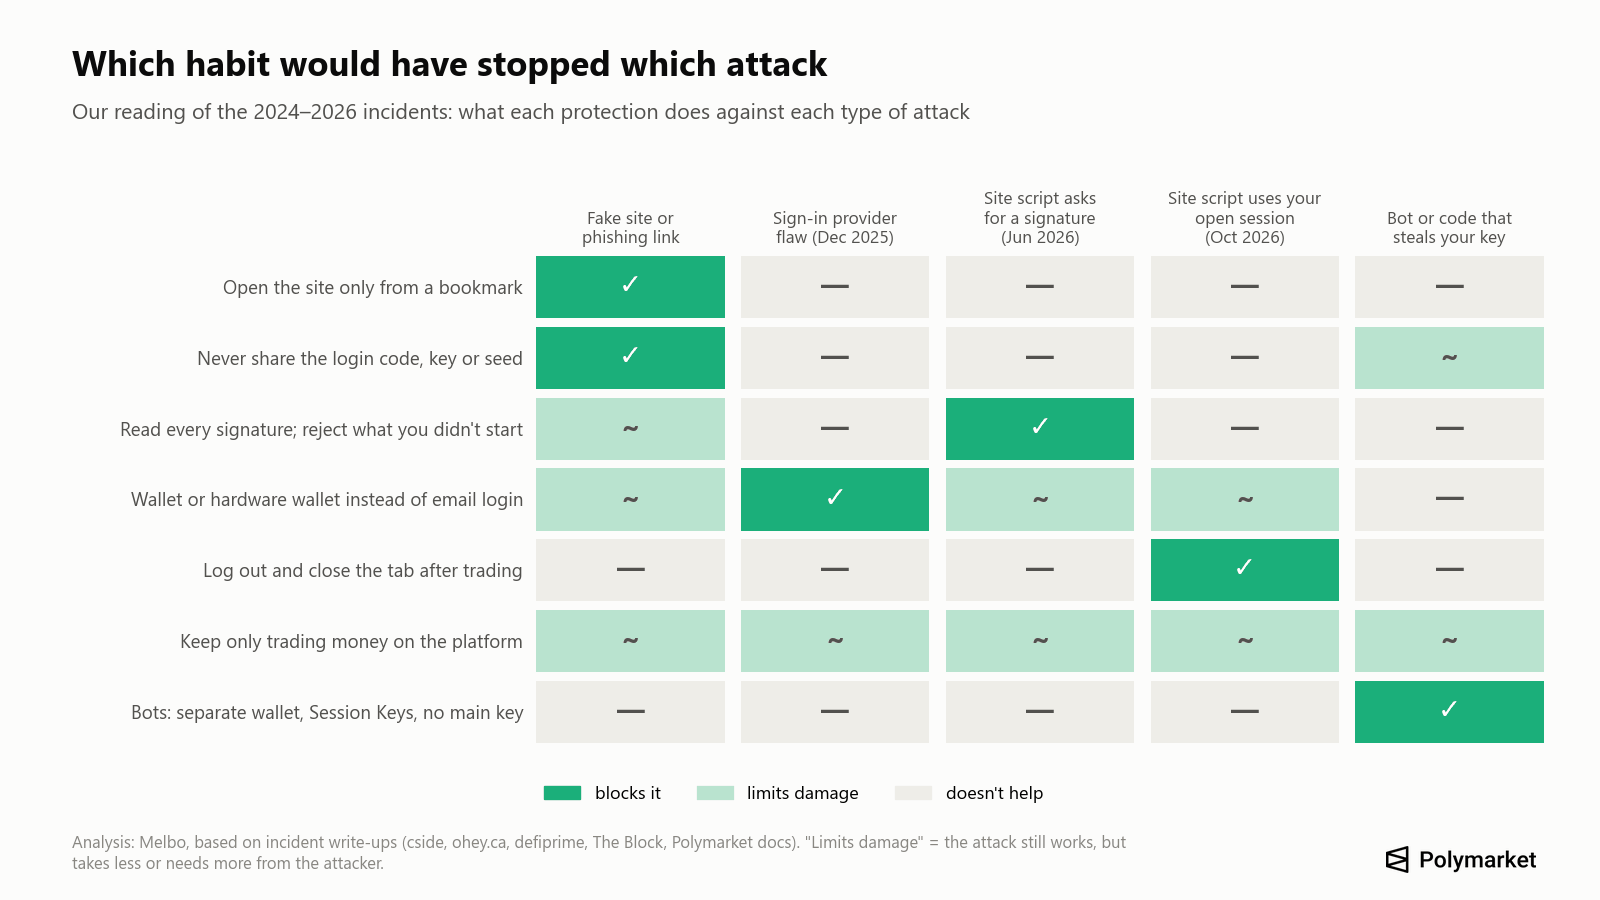
كما يُظهر الرسم، لا توجد عادة واحدة تغطي كل الهجمات. لكن هذه العادات مجتمعةً تغطي كل الحوادث المذكورة أعلاه:
- افتح polymarket.com فقط من إشارة مرجعية أو بكتابة العنوان بنفسك. لا من إعلانات البحث ولا من روابط التعليقات ولا الرسائل الخاصة ولا البريد الإلكتروني. واستخدمت النطاقات المشابهة في 2025–2026 امتدادات غريبة (.cfd, .space) وحيلاً بالنطاقات الفرعية (polymarket.com-v2…) واستضافة مجانية (pages.dev, github.io) (PhishDestroy).
- لا تعطِ أحداً رمز الدخول المكوّن من 6 أرقام أو مفتاحك الخاص أو عبارة الاسترداد، بما في ذلك «الدعم». وتقول Polymarket إنها لن تطلب مفتاحك أبداً.
- سجّل الخروج بعد التداول ولا تترك الموقع مفتوحاً في علامة تبويب. احتاج كلا هجومَي الموقع في 2026 إلى جلسة مسجَّلة الدخول؛ وبعد أي خبر عن حادثة، أغلق كل علامات التبويب وأعد التحميل.
- اقرأ كل توقيع. الأمر العادي بيانات منظَّمة (typed data) من «Polymarket CTF Exchange» على السلسلة 137 تتضمن رمزاً ومبالغ واتجاهاً؛ وإنشاء مفاتيح API يُظهر «ClobAuth» والنص «This message attests that I control the given wallet» (وثائق Polymarket). ارفض أي شيء لم تبدأه أنت، خاصة أذونات الإنفاق لعناوين مجهولة و«setApprovalForAll» والتصاريح (permits) أو الدفعات التي تنقل رموزاً.
- للرصيد الكبير، سجّل الدخول بمحفظة (ويُفضَّل محفظة أجهزة) بدلاً من البريد الإلكتروني، حتى يُعرض عليك كل توقيع. وأبقِ تنبيهات أمان المحفظة مفعّلة.
- أمّن حساب البريد الإلكتروني أو Google الذي تسجّل الدخول به: كلمة مرور فريدة، وتطبيق مصادقة أو مفتاح مرور (passkey).
- لا تحتفظ على Polymarket إلا بالأموال التي تتداول بها، واسحب الباقي إلى محفظة تتحكم فيها. لا توجد مهلة سحب توقف المهاجم.
- لا تعطِ مفتاحك الرئيسي لروبوتات Telegram أو أدوات نسخ الصفقات أو سكربتات GitHub. إذا كنت تشغّل روبوتاً، فاستخدم محفظة منفصلة برصيد صغير، ومفاتيح الجلسة (Session Keys) من Polymarket حيثما توفرت: فهي تستطيع التداول لكنها لا تستطيع السحب، وتنتهي صلاحيتها بعد 180 يوماً (وثائق Polymarket). ويشرح مقالنا عن روبوتات التداول على Polymarket كيف تعمل.
- راجع الأذونات بين حين وآخر عبر نقطة نهاية الأذونات لدى Polymarket أو revoke.cash على Polygon، وألغِ أذونات المنفقين المجهولين. والإلغاء لا يتراجع عن تحويل سبق أن وقّعته.
- تعامل مع رسائل «POLY airdrop» و«طالِب باسترداد أموالك» و«الترحيل إلى V2» على أنها احتيال. حتى 4 نوفمبر 2026 لا تملك Polymarket أي رمز (token)؛ وأفادت Bloomberg في أكتوبر بأن إطلاق رمز لا يزال قيد الدراسة فقط.
- صدّر مفتاحك فقط عبر reveal.magic.link/polymarket بعد أن تفتحه بنفسك، واحفظه دون اتصال بالإنترنت، ولا تلصقه أبداً في روبوت أو موقع.
- تواصل مع الدعم فقط عبر أيقونة الدردشة على polymarket.com أو support@polymarket.com (support@polymarket.us لتطبيق الولايات المتحدة) (مساعدة Polymarket).
عمليات احتيال على Polymarket يجب الحذر منها
- تصيّد التعويضات. بعد حادثة أكتوبر كانت التعويضات تلقائية، لذا فكل رابط «مطالبة» مزيف.
- روابط في تعليقات الأسواق. في نوفمبر 2025 احتفظ محتالون بحصص «نعم» و«لا» معاً كي تبقى تعليقاتهم ظاهرة تحت «Holders»، ثم نشروا روابط إلى صفحة دخول مزيفة تنتهي بفحص Cloudflare مزيف. وكان زر «نسخ» فيها يضع أمراً خبيثاً في الحافظة (teiss).
- توزيعات مجانية مزيفة. وعدت صفحة «Community Rewards» في يونيو 2026 بـ 250 مليون POLY، وأفرغت أي محفظة اتصلت بها «للتحقق من الأهلية» (PCrisk).
- روبوتات وحزم SDK مزيفة. من يناير إلى يوليو 2026 أحصينا تسع موجات على الأقل من حزم «Polymarket» الخبيثة، منها منظمة GitHub مخترَقة تضم أكثر من 20 نسخة مستنسخة من الروبوتات (StepSecurity)، وروبوت مراجحة مزيف سحب 30 حزمة npm خبيثة (SafeDep). لا تثبّت إلا العملاء الرسميين من حساب Polymarket على GitHub.
- إعلانات البحث. في فبراير 2026 خسر متداول على Polymarket مبلغاً من ستة أرقام عبر إعلان Uniswap مزيف على Google (Protos). والحيلة نفسها تنجح مع أي موقع للعملات المشفرة.
أُفرغ حسابي على Polymarket: ماذا أفعل الآن
- أغلق كل علامات تبويب polymarket.com وسجّل الخروج على كل الأجهزة.
- افهم ما حدث. اختفاء أصل واحد يشير إلى إذن إنفاق أو تحويل واحد موقَّع. واختفاء كل شيء، عبر عدة رموز أو سلاسل، أو اختفاء الإيداعات الجديدة فوراً، يشير إلى مفتاح أو عبارة استرداد مسروقة (دليل revoke.cash).
- إذا اختُرق المفتاح، فتوقّف عن استخدام تلك المحفظة. أنشئ محفظة جديدة وانقل إليها ما تبقّى. لا يمكن جعل المحفظة المخترَقة آمنة مجدداً.
- ألغِ إذن الإنفاق الذي استُخدم، إن وُجد.
- راسل Polymarket عبر دردشة الموقع أو support@polymarket.com مع عنوان محفظتك وتجزئات المعاملات (hashes).
- احفظ الأدلة: تجزئات المعاملات والعناوين والروابط ولقطات الشاشة. أبلغ Chainabuse والشرطة (IC3 في الولايات المتحدة).
- تجاهل كل من يعرض استرداد أموالك. فهم في الغالب محتالون أيضاً.
هل يجب أن أسحب أموالي من Polymarket؟
لا تحتاج إلى سحب كل شيء بسبب حادثة أكتوبر: فقد أُزيل السكربت، وأُعيد تعيين الجلسات، وعُوّض الضحايا. لكن الحوادث تدعم قاعدة بسيطة: احتفظ على Polymarket بما تتداول به فعلياً، واحفظ الباقي في محفظة تتحكم فيها. ومع غياب أي مهلة للسحب، يستطيع المهاجم الذي يحصل على جلستك أو مفتاحك أخذ الرصيد كله في دقائق، لذا فالرصيد على المنصة هو أقصى خسارة ممكنة لك.
هل تأثرت Polymarket US؟
لا. أصاب هجوم أكتوبر الموقع الدولي polymarket.com. أما Polymarket US، وهو التطبيق المنفصل الخاضع لتنظيم CFTC، فلم يتأثر (CNBC). ولتطبيق الولايات المتحدة حساباته الخاصة وإجراءات التحقق من الهوية وعنوان دعم مستقل. وموجة الاحتيال ببطاقات الخصم التي أوردتها Wall Street Journal في سبتمبر 2026 كانت تخص التطبيق الأمريكي.
حالات الحسم المتنازع عليها: ليست اختراقات، لكنها تُسمّى كذلك كثيراً
بعض أشهر «فضائح» Polymarket كانت في الواقع خلافات حول طريقة حسم سوق ما. تستخدم Polymarket أوراكل UMA: يمكن لأي شخص اقتراح نتيجة، ويمكن لأي شخص الاعتراض عليها، ثم يصوّت حاملو رمز UMA.
- يونيو 2024، Barron Trump ورمز DJT. حسم مصوّتو UMA السوق بـ «لا»؛ فقالت Polymarket إن UMA «أخطأت في هذا الحسم»، وألغت النتيجة وعوّضت حاملي الحصص (The Block).
- مارس 2025، صفقة المعادن الأوكرانية. حُسم سوق بنحو 7 ملايين دولار بـ «نعم» رغم عدم توقيع أي اتفاق. وألقى المستخدمون باللوم على حامل كبير لرموز UMA؛ ووصفت Polymarket الأمر بأنه «غير مسبوق» لكنه «ليس فشلاً للسوق»، ولم تدفع أي تعويضات (The Block).
- يوليو 2025، بدلة Zelenskyy. تحوّل سوق تجاوز حجمه 237 مليون دولار إلى «لا» بعد نزاع (Decrypt).
- 2026. مرّ سوق بقيمة 16 مليون دولار حول صانع المحتوى Clavicular بجولتين من النزاع، وفي يوليو رفع متداولان دعوى على Polymarket في نيويورك بسبب الحكم بـ «لا» في سوق حول بيع Strategy لعملة bitcoin (Decrypt).
هذه مسائل تتعلق بقواعد الأسواق، لا بأمان الحسابات. والحماية هنا هي قراءة مصدر الحسم في السوق قبل أن تتداول، كما نوضح في تقريرنا عن قضايا التداول بمعلومات داخلية والتلاعب.
كيف جمعنا هذه القائمة
بحثنا في بيانات Polymarket على X وDiscord ومركز المساعدة، وفي الأبحاث الأمنية (BleepingComputer وcside وHudson Rock وSlowMist وPeckShield وBubblemaps وElliptic)، وقاعدة بيانات OSV للحزم الخبيثة، ووسائل إعلام العملات المشفرة من يناير 2024 حتى 4 نوفمبر 2026. وتُدرج الحادثة إذا أكّدتها Polymarket، أو تتبّعها محققو البيانات على السلسلة، أو وصف منشور أمني واحد على الأقل خسائر محددة. والحالات ذات المصادر الضعيفة موسومة بذلك. واستُخرجت أوقات بعض المنشورات على X من معرّفات المنشورات. والمبالغ مذكورة كما أُبلغ عنها في حينه؛ وحين تختلف المصادر، يأتي رقم Polymarket نفسها أولاً.
فحوصنا الخاصة، التي أجريناها في 4 نوفمبر 2026: أرصدة عناوين المهاجمين ومعاملاتها الصادرة عبر عُقد Polygon وEthereum العامة ومستكشف Blockscout، والسكربتات وسياسة أمان المحتوى التي قدّمها polymarket.com لزائر غير مسجّل الدخول.
الأسئلة الشائعة
هل اختُرقت Polymarket؟
نعم. في 29 أكتوبر 2026 أفرغ سكربت مخترَق تابع لجهة خارجية (DebugBear) على polymarket.com مبلغ 2.7 مليون دولار من 726 مستخدماً مسجّلاً دخوله، بحسب Polymarket. وحدث ذلك أيضاً في يونيو 2026 عبر سكربت مورّد آخر.
كم مرة اختُرقت Polymarket؟
نحصي 12 حادثة أمنية من 2024 حتى نوفمبر 2026 طالت مستخدمي Polymarket أو محافظها الخاصة، إضافة إلى ثلاث حالات حسم متنازع عليها. وكانت الأكبر في يونيو 2026 (نحو 3 ملايين دولار) وأكتوبر 2026 (2.7 مليون دولار).
هل اختُرقت العقود الذكية لـ Polymarket؟
لا. لم تنتج أي سرقة عن خلل في العقود التي تحفظ الودائع وتسوّي الصفقات. استغل المهاجمون مزوّد تسجيل الدخول والسكربتات على الموقع ومفتاح محفظة داخلية والتصيّد الاحتيالي وروبوتات الجهات الخارجية.
هل أحتاج إلى المطالبة بتعويض بعد اختراق أكتوبر؟
لا. دفعت Polymarket للمحافظ المتضررة تلقائياً. والرسائل التي تطلب منك المطالبة بتعويض هي تصيّد احتيالي.
هل توفّر Polymarket المصادقة الثنائية؟
لم نجد حتى نوفمبر 2026 أي مقالة مساعدة رسمية من Polymarket تصف 2FA داخل الحساب. احمِ حساب البريد الإلكتروني أو Google الذي تسجّل الدخول به، أو سجّل الدخول بمحفظة مدعومة بمحفظة أجهزة.
هل Polymarket آمنة لرصيد كبير؟
فقط مع الاحتياطات: سجّل الدخول بمحفظة بدلاً من البريد الإلكتروني، وسجّل الخروج بعد التداول، ولا تحتفظ على المنصة إلا بما تتداول به. لا توجد مهلة للسحب، لذا فالرصيد هناك هو ما يمكن أن تخسره.
هل اختُرقت Polymarket US؟
لا. أثّرت حادثة أكتوبر على الموقع الدولي فقط.
هل هناك توزيع مجاني لرمز Polymarket؟
لا. حتى 4 نوفمبر 2026 لم تطلق Polymarket أي رمز. وأي صفحة «POLY claim» هي احتيال.
ما الخطوة التالية؟
إذا كنت جديداً على أسواق التنبؤ، فإن دليلنا حول آلية عمل أسواق التنبؤ يشرح السعر والاحتمال والدفعة. والعادات المذكورة أعلاه تنطبق على أي تطبيق لأسواق التنبؤ، بما فيه Melbo. وإذا أردت التداول في أسواق التنبؤ بأموالك الخاصة، يمكنك البدء على Melbo بمبلغ $1.