¿Polymarket fue hackeado otra vez? Todos los incidentes desde 2024 y si Polymarket es seguro hoy
Lista con fechas de cada hackeo, ola de phishing y resolución disputada de Polymarket desde 2024 hasta noviembre de 2026: qué se atacó, cuánto se robó, a quién se le devolvió el dinero y qué hábitos protegen de verdad una cuenta.
Sí, Polymarket fue hackeado otra vez. El 29 de octubre de 2026 los atacantes tomaron el control del dominio de DebugBear, un servicio de monitoreo de rendimiento cuyo script se ejecutaba en polymarket.com, y reemplazaron ese script por un drainer. Hasta que Polymarket lo eliminó, poco antes de las 18:00 UTC, el script usó las sesiones abiertas de los visitantes que tenían la sesión iniciada para vender sus posiciones y sacar el dinero. Polymarket dice que se robaron $2.7 millones de 726 billeteras. Ya ha devuelto $3.9 millones, que incluyen $1.19 millones para traders que perdieron dinero mientras el trading estuvo detenido.
Fue la segunda vez en cuatro meses que el código cargado por el sitio web se volvió contra sus usuarios: en junio, el script comprometido de un proveedor se llevó unos $3 millones. Contando desde 2024, encontramos 12 incidentes de seguridad que afectaron a usuarios de Polymarket o a billeteras del propio Polymarket, más tres resoluciones de mercado disputadas que mucha gente llama hackeos. En ninguno de los robos los atacantes rompieron los contratos inteligentes que custodian los depósitos y liquidan las operaciones. Entraron por los lados: a través del proveedor de inicio de sesión, el código del sitio web, la clave de una billetera interna, sitios falsos y bots de terceros.
A continuación, cada incidente con fechas, montos y fuentes; lo que pasó el 29 de octubre minuto a minuto; dónde está ahora el dinero robado (revisamos las billeteras de los atacantes el 4 de noviembre), y qué hábitos habrían detenido cada ataque.
Actualizado al 4 de noviembre de 2026, 11:00 UTC. Polymarket aún no ha publicado su análisis posterior (postmortem) del incidente de octubre. Las cifras varían entre fuentes en un 10–30%; damos primero la cifra de Polymarket y después el rango.
Cronología de hackeos de Polymarket: todos los incidentes de 2024 a 2026
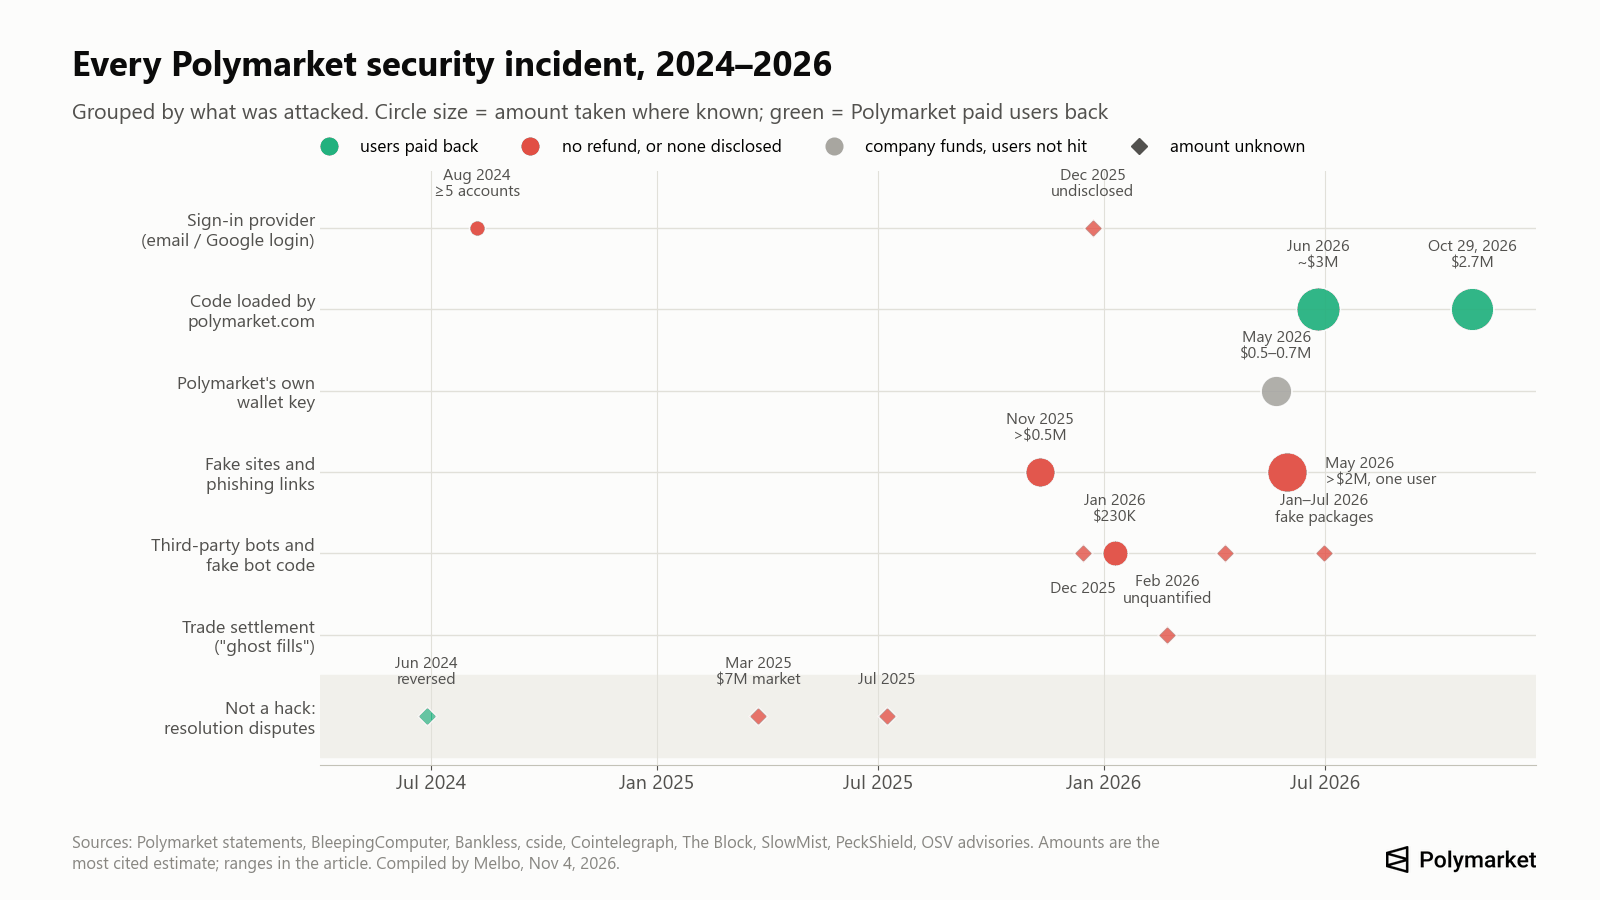
| Fecha | Qué se atacó | Qué pasó | Robado | Devuelto a los usuarios |
|---|---|---|---|---|
| ago 2024 | Proveedor de inicio de sesión (login con Google) | Depósitos movidos de billeteras proxy a una dirección de phishing; soporte dijo haberlo visto 5 veces | $5,197 y $745 de dos víctimas identificadas; total desconocido | No se informaron reembolsos |
| 10–11 nov 2025 | Usuarios, mediante enlaces en comentarios de mercados | Login falso de Polymarket y verificación falsa de Cloudflare que hacía que las víctimas ejecutaran un comando malicioso | Más de $500,000 (una fuente) | Supuestamente prometido; no confirmado |
| 22–24 dic 2025 | Proveedor de inicio de sesión (login con correo) | Cuentas vaciadas por una falla en un “proveedor de autenticación externo” | No revelado, “un pequeño número de usuarios” | No revelado |
| dic 2025 | Usuarios de bots | Un bot de copy trading de código abierto en GitHub enviaba las claves privadas de los usuarios a un atacante | Desconocido | No |
| 7–13 ene 2026 | Polycule, un bot de trading de Telegram | Vaciaron el bot, que guardaba las claves de los usuarios en su servidor | Unos $230,000 | Prometido por el equipo del bot; no hay pruebas de que se pagara |
| ene–jul 2026 | Desarrolladores y usuarios de bots | Al menos 9 olas de paquetes falsos de “Polymarket SDK” y de bots en npm, crates.io y GitHub que roban claves | No publicado | No |
| 19–25 feb 2026 | Liquidación de operaciones (“ghost fills”) | Los atacantes cancelaban antes de la liquidación las operaciones casadas que iban perdiendo, a costa de los market makers | Sin cuantificar | No; corregido en parte con una actualización en abril |
| 22 may 2026 | Billetera interna de recompensas de Polymarket | Robo de la clave privada | $520,000–$700,000 de fondos de la empresa | Usuarios no afectados |
| 31 may 2026 | Un trader grande | Sitio falso de Polymarket | Más de $2 millones (fuentes débiles) | No |
| 2 jun 2026 | Usuarios | Página falsa de airdrop “POLY Community Rewards” con un drainer de billeteras | Desconocido | No |
| 25 jun 2026 | Código cargado por polymarket.com | El script comprometido de un proveedor pedía a los usuarios firmar una aprobación maliciosa y luego se llevaba su pUSD | Unos $3 millones de 11 a 15 billeteras | Reembolso total prometido |
| 29 oct 2026 | Código cargado por polymarket.com (DebugBear) | El script sustituido usó sesiones abiertas para vender posiciones y mover el dinero | $2.7 millones de 726 billeteras | $3.9 millones pagados, incl. $1.19 millones por pérdidas durante la pausa |
Las fuentes de cada fila están en las secciones siguientes. Circulan otras dos afirmaciones que no pudimos confirmar: una supuesta filtración de 300,000 registros (perfiles públicos y direcciones de billetera, sin correos, contraseñas ni documentos de identidad) publicada por un usuario llamado “xorcat” en abril de 2026, y una ola de fraude aparte en septiembre de 2026, en la que se usaron tarjetas de débito robadas para intentar financiar unos $10 millones en operaciones en la app de EE. UU., según informó el Wall Street Journal (Futurism). Lo segundo es fraude de pagos, no un hackeo de cuentas.
El gráfico deja claro el patrón. Hasta mediados de 2026, la mayoría de las pérdidas venían del lado de los usuarios: códigos de acceso compartidos, sitios falsos, bots que guardan claves. En 2026, los dos mayores robos salieron del propio sitio web de Polymarket, a través de código que cargaba de proveedores externos.
¿Polymarket es seguro en 2026?
Los contratos de Polymarket han resistido; las capas que los rodean, no. Los contratos que custodian los depósitos y liquidan las operaciones fueron auditados entre marzo y agosto de 2026 por Cantina, Quantstamp, Certora, SigmaPrime, Zellic y Pashov, y hay un programa de recompensas por errores (bug bounty) a través de Cantina (documentación de Polymarket). Ningún robo desde 2024 se debió a un fallo en ellos. El único problema a nivel de contrato, los “ghost fills” de febrero de 2026, permitía a los atacantes cancelar operaciones que iban perdiendo; no permitía a nadie retirar el dinero de otras personas.
El riesgo está en cuatro lugares:
- El sitio web. Dos veces en 2026 un script cargado desde un proveedor externo se ejecutó en polymarket.com y robó a usuarios con la sesión iniciada. Un marcador no te protege de esto, porque era el sitio real.
- La capa de inicio de sesión. Las cuentas con correo y Google dependen del proveedor que gestiona la clave de la billetera que hay detrás. Sus fallos vaciaron cuentas en 2024 y 2025.
- Tu propio dispositivo y tus hábitos. Los sitios falsos, los enlaces en comentarios y los airdrops falsos siguen funcionando, y un código de acceso de 6 dígitos compartido es una pérdida que Polymarket dice que no puede recuperar.
- Herramientas de terceros. Los bots de Telegram y los scripts de copy trading que piden tu clave privada han sido vaciados o se crearon para robar.
Hay dos datos más que importan si guardas allí un saldo grande. La documentación de Polymarket describe los retiros como “instantáneos y gratuitos”, sin demora de retiro ni lista de direcciones permitidas (documentación de Polymarket). Y no encontramos ningún artículo oficial de ayuda sobre la autenticación de dos factores dentro de una cuenta de Polymarket. Así que quien controle tu sesión o tu clave puede moverlo todo en minutos; la protección está en cómo inicias sesión y en cuánto dejas allí.
Polymarket ha devuelto el dinero a los usuarios cuando la culpa fue de su propio sitio web (junio y octubre de 2026) y cuando anuló una resolución que consideró errónea (2024). No ha publicado reembolsos por robos de cuentas a través del proveedor de inicio de sesión, phishing ni bots de terceros.
¿Qué pasó en el hackeo de Polymarket a través de DebugBear el 29 de octubre?
DebugBear vende “real user monitoring” (monitoreo de usuarios reales): un pequeño script que mide qué tan rápido carga un sitio para los visitantes reales. Polymarket lo usaba en polymarket.com. Según DebugBear, los atacantes secuestraron el DNS del dominio desde el que se carga su script y lo apuntaron a su propio servidor (SecurityWeek). Todos los sitios que usaban el script empezaron a cargar en su lugar el archivo de los atacantes.
En Polymarket, el archivo sustituido comprobaba si el visitante tenía la sesión iniciada. Si no, no hacía nada. Si sí, buscaba el cliente de trading que la propia página de Polymarket ya había configurado y lo usaba (cside; ohey.ca):
- Las cuentas con correo y Google no recibieron ninguna solicitud. El script colocaba órdenes de venta de sus posiciones al 97% del precio, luego al 50% y luego al precio mínimo, y se llevaba el efectivo (defiprime).
- Las cuentas con sesión iniciada mediante una billetera de navegador como MetaMask vieron una solicitud de firma con la etiqueta “DepositWallet” que movía sus tokens de posición. Quienes la rechazaron conservaron sus posiciones.
El dinero salió a través del propio relayer de transacciones de Polymarket hacia la dirección del atacante 0x3F99…Ffc18, así que el tráfico parecía normal para las reglas de seguridad del sitio. Los investigadores de Hudson Rock no encontraron indicios de que se copiaran frases semilla ni claves privadas (BleepingComputer).
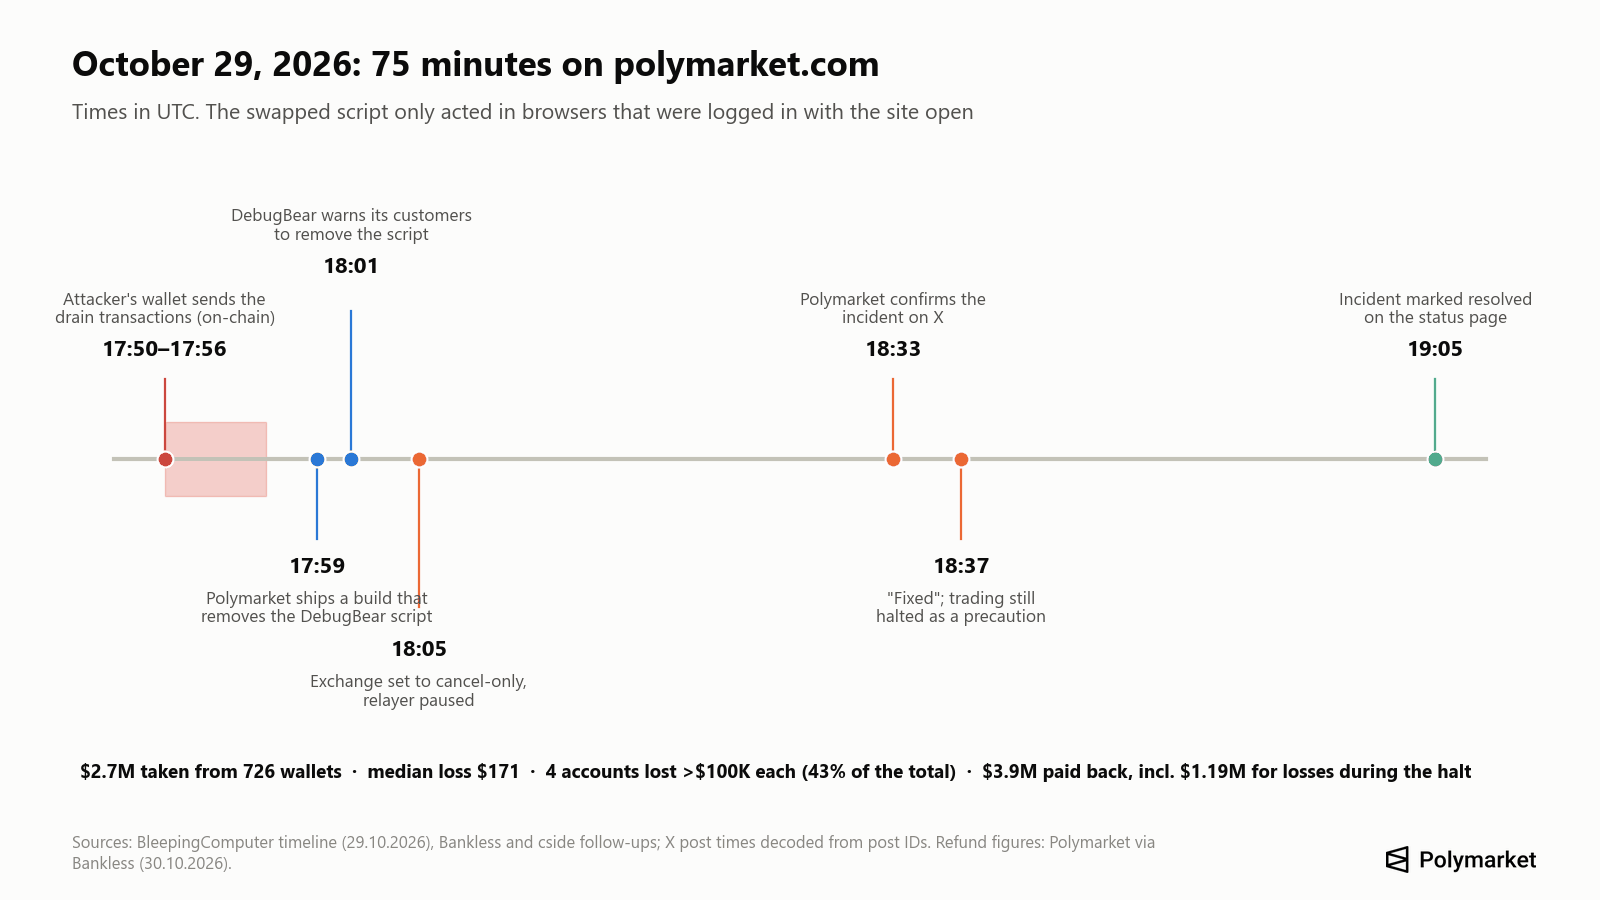
La cronología, en UTC: la ráfaga principal de transacciones del atacante fue de 17:50 a 17:56; un análisis sitúa la llegada de los primeros fondos al atacante a las 17:10 (ohey.ca). A las 17:59 Polymarket publicó una versión que eliminaba el script de DebugBear, y a las 18:05 puso el exchange en modo solo cancelación y pausó el relayer. Polymarket informó en X a las 18:33, dijo que estaba corregido a las 18:37 y cerró el incidente a las 19:05 (BleepingComputer). La eliminación no llegó a los navegadores que ya tenían la página abierta, por eso era importante cerrar las pestañas.
Cuánto se robó. La cifra de Polymarket es $2.7 millones de 726 billeteras (Bankless). Otros conteos van de $2.1 millones (The Record, al principio) a unos $3.1 millones (AMLBot), y de 710 a 737 billeteras. La mayoría de las víctimas perdió poco: Bitquery sitúa la pérdida mediana en $171, mientras que cuatro cuentas perdieron más de $100,000 cada una y juntas suman el 43% del total (vía Bankless).
Qué cambió Polymarket. Eliminó el script, cerró todas las sesiones activas, remitió el caso a las autoridades y prometió controles de integridad, fijación de versiones, monitoreo y una política de seguridad de contenido más estricta para el código de terceros (cside). El investigador de seguridad Scott Helme señaló que la política del sitio permitía todos los dominios que usó el drainer, y que fijar el script a un hash concreto habría bloqueado el archivo sustituido (vía Bankless).
Cargamos polymarket.com nosotros mismos el 4 de noviembre, sin iniciar sesión. El script de DebugBear ya no estaba ni en la página ni en la política de seguridad de contenido del sitio. Esa política ahora solo permite cargar scripts desde el propio sitio, el chat de soporte de Intercom, Vercel, el inicio de sesión de Google, la verificación anti-bots de Cloudflare y un subdominio aparte, vendor.polymarket.com, y varios scripts de analítica se sirven desde el dominio de Polymarket con nombres de archivo versionados. No pudimos ver qué se carga después de iniciar sesión.
¿Polymarket devolverá el dinero a los usuarios hackeados?
En el caso de octubre, sí, y de forma automática. Polymarket dice que identificó las billeteras afectadas con datos on-chain y de trading, así que no hacen falta “reclamaciones ni tickets” (The Record). Para la mañana del 30 de octubre, 689 de las 726 billeteras habían recibido el reembolso completo (Bankless). Unas 5,500 billeteras más recibieron en total $1.19 millones por pérdidas durante la pausa o por ventas forzadas. Informes secundarios dicen que las pérdidas de más de $10,000 requerían firmar una renuncia y verificar la identidad; Polymarket no lo ha dicho públicamente.
Como no hace falta ninguna reclamación, cualquier correo, mensaje directo o sitio web que te pida “reclamar tu reembolso de Polymarket” es phishing.
En los incidentes anteriores, el historial es desigual:
| Incidente | Reembolso |
|---|---|
| Resolución disputada de jun 2024 (mercado sobre Barron Trump) | Sí, Polymarket anuló el resultado y reembolsó a los tenedores |
| Vaciado de cuentas con login de Google, ago 2024 | No se informó ninguno |
| Phishing en la sección de comentarios, nov 2025 | Supuestamente prometido; no encontramos confirmación |
| Falla del proveedor de inicio de sesión, dic 2025 | “Nos pondremos en contacto con los usuarios afectados”; sin cifra pública |
| Script de un proveedor, jun 2026 | “Les reembolsaremos el total”; no se informó que se completara |
| Script de DebugBear, oct 2026 | $3.9 millones pagados, de forma automática |
| Código de acceso de 6 dígitos compartido | “El soporte de Polymarket no puede recuperar fondos perdidos” |
Fuentes: The Block, Cointelegraph, The Block, GIGAZINE, Ayuda de Polymarket.
La regla hasta ahora: Polymarket paga cuando la culpa es de su propio sitio o de un proveedor que eligió. Cuando la pérdida empieza del lado del usuario, no hay una política de reembolsos publicada.
¿Hackearon mi cuenta de Polymarket? Cómo comprobarlo
En el incidente de octubre solo estabas en riesgo si tenías la sesión iniciada y polymarket.com abierto en una pestaña del navegador el 29 de octubre, más o menos en la hora anterior a la pausa del trading a las 18:05 UTC. Señales:
- En tu actividad, ventas que no hiciste a precios muy bajos (órdenes al 97% o al 50% del precio, o al mínimo) o transferencias de posiciones a una dirección que no conoces.
- Un reembolso acreditado en tu saldo después del 30 de octubre. Polymarket pagó a las billeteras afectadas sin que nadie lo pidiera.
- Si usas una billetera de navegador: una solicitud de firma “DepositWallet” que no recuerdas haber iniciado.
Ante cualquier otra sospecha, abre la dirección de tu billetera de Polymarket (la dirección de depósito que aparece en tu cuenta, no tu dirección de MetaMask) en Polygonscan y busca transferencias salientes de pUSD, USDC o tokens de posición que no hiciste. También puedes ver qué contratos tienen permiso para gastar desde tu billetera de Polymarket con el endpoint público de Polymarket `data-api.polymarket.com/v2/approvals?user=<tu dirección>`. Solo deberían aparecer los contratos de exchange del propio Polymarket: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 y el Neg Risk Adapter 0xd91E80cF…A35296 (documentación de Polymarket).
¿Dónde está ahora el dinero robado? Nuestra comprobación on-chain
El 4 de noviembre de 2026 consultamos las direcciones de los atacantes señaladas por los investigadores (bloque 96,721,132 de Polygon, bloque 26,340,768 de Ethereum).
- Octubre. La dirección que aparece en el script sustituido, 0x3F99139F…Ffc18, tiene 0.025 POL y unos $4,100 en USDC.e. Casi todo lo demás ya se movió: BleepingComputer vio unos 28.6 millones de POL (alrededor de $2.57 millones) enviados a otras tres billeteras el día del ataque.
- Junio. Los investigadores rastrearon el robo de junio hasta una dirección de Ethereum, 0xe65b1C58…71E1eD, que tenía 1,892.92 ETH después de que el atacante pasara el pUSD robado por un puente (bridge) y lo intercambiara (cside). Quedó vacía unas 30 horas después del aviso de Polymarket: 100 ETH salieron el 26 de junio a las 07:08 UTC y 1,788.5 ETH a las 20:49 UTC. La suma mayor pasó tres semanas en una segunda billetera, y del 18 al 21 de julio se dividió en montos redondos (700, 500, 200, cuatro de unos 100 y 70 ETH) entre más de diez direcciones nuevas.
Un detalle de la billetera de junio muestra lo comunes que son las estafas de envenenamiento de direcciones (address poisoning): después del robo, la propia dirección del atacante recibió más de 40 transferencias diminutas desde direcciones parecidas, enviadas por bots que esperaban que el ladrón copiara por error la dirección equivocada.
No se ha informado que parte alguna de este dinero haya sido congelada. A diferencia de las stablecoins congeladas después de otros hackeos, POL y ETH no pueden ser bloqueados por un emisor, lo que podría explicar por qué ambos atacantes convirtieron los fondos tan rápido.
¿Mi dinero está seguro en Polymarket? ¿Hackearon los contratos inteligentes?
En ninguno de los 12 incidentes se robaron depósitos a través de un fallo de contrato. Eso responde a la mitad de la pregunta. La otra mitad es que tu saldo está tan seguro como lo que puede firmar por tu billetera, y en 2024–2026 eso se atacó a través del proveedor de inicio de sesión, el sitio web y los dispositivos de los usuarios.
Cómo se guarda el dinero: cuando te registras, Polymarket crea para ti una billetera de contrato inteligente en Polygon. Desde el 4 de mayo de 2026 las cuentas nuevas reciben una “Deposit Wallet”; las cuentas más antiguas tienen una billetera Proxy (inicio de sesión con correo o Google) o una Safe (inicio de sesión con billetera de navegador) (documentación de Polymarket). Cada billetera está controlada por una clave firmante. Para los usuarios con billetera de navegador, esa clave está en su propia billetera. Para los usuarios con correo, la gestiona un proveedor de billeteras integradas, y puedes exportarla en reveal.magic.link/polymarket con la sesión iniciada (Ayuda de Polymarket). La garantía es pUSD, un token respaldado por USDC, no USDC.e como dicen guías más antiguas.
En un mercado de predicción on-chain no hay seguro de depósitos, y los reembolsos de Polymarket son una decisión de la empresa, no una obligación.
El robo de mayo de 2026 sirve de contraste. Alguien robó la clave de una billetera interna que Polymarket usaba para recompensas y se llevó entre $520,000 y $700,000 (SlowMist cuenta $573,000, de los cuales se congelaron $164,000). Polymarket dijo que “los fondos de los usuarios y la resolución de los mercados están a salvo”, y no se informaron pérdidas de usuarios (ForkLog).
Correo o billetera: ¿qué inicio de sesión en Polymarket es más seguro?
Para un saldo grande, una billetera de navegador, idealmente respaldada por una billetera de hardware, ha sido más segura en todos los incidentes hasta ahora. Para un saldo pequeño, el inicio de sesión con correo es más sencillo y la diferencia importa menos.
- Diciembre de 2025 afectó a cuentas con inicio de sesión por correo a través del proveedor de inicio de sesión; los inicios de sesión con billetera no se vieron afectados. Un usuario contó que perdió unos $2,000 aun teniendo activada la autenticación de dos factores en su correo (CoinDesk).
- Octubre de 2026 vació cuentas con correo sin ninguna solicitud, mientras que a los usuarios con billetera se les pidió firmar y pudieron negarse.
- Junio de 2026 funcionó al revés: necesitaba una firma, así que perdieron dinero los usuarios que firmaron sin leer.
La contrapartida: con un inicio de sesión con billetera, tú guardas la frase semilla, y perderla o filtrarla depende por completo de ti. Con el inicio de sesión por correo, la bandeja de entrada es la llave, así que protege la cuenta de correo con una contraseña fuerte y única y una app de autenticación o una passkey.
Cómo proteger tu cuenta de Polymarket
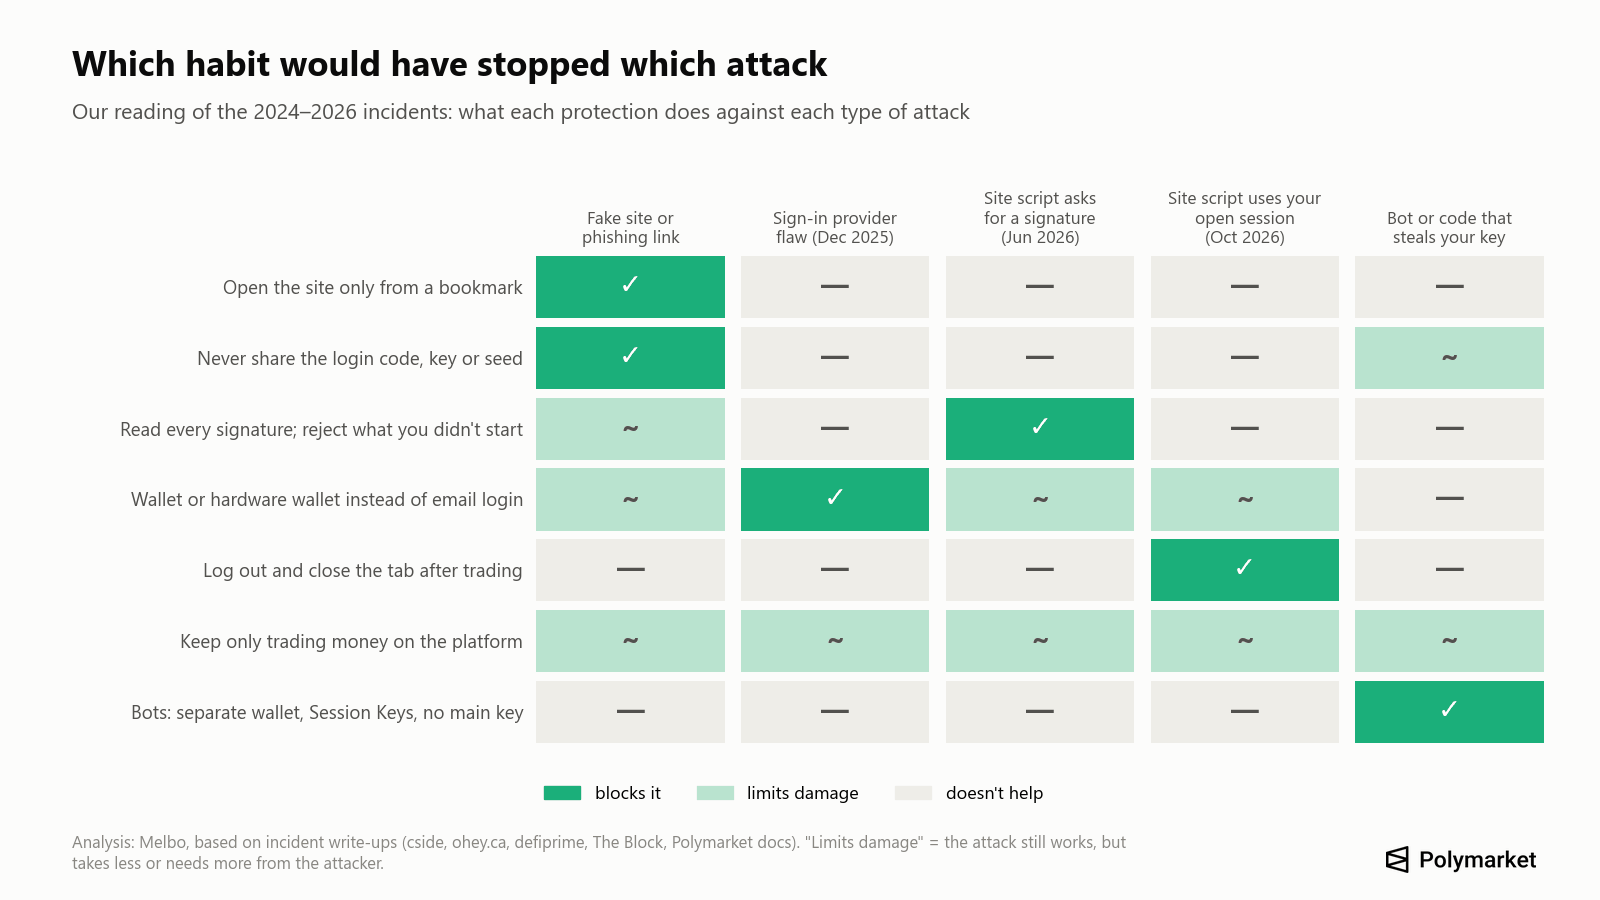
Ningún hábito por sí solo cubre todos los ataques, como muestra el gráfico. Juntos, estos cubren todos los incidentes anteriores:
- Abre polymarket.com solo desde un marcador o escribiendo la dirección. No desde anuncios de búsqueda, enlaces en comentarios, mensajes directos ni correos. Los dominios imitadores de 2025–2026 usaban terminaciones raras (.cfd, .space), trucos con subdominios (polymarket.com-v2…) y alojamiento gratuito (pages.dev, github.io) (PhishDestroy).
- Nunca le des a nadie tu código de acceso de 6 dígitos, tu clave privada ni tu frase semilla, tampoco al “soporte”. Polymarket dice que nunca te pedirá tu clave.
- Cierra sesión después de operar y no dejes el sitio abierto en una pestaña. Los dos ataques al sitio de 2026 necesitaban una sesión iniciada; después de cualquier noticia de un incidente, cierra todas las pestañas y recarga.
- Lee cada firma. Una orden normal son datos tipados de “Polymarket CTF Exchange” en la cadena 137 con un token, montos y un lado; crear claves de API muestra “ClobAuth” y el texto “This message attests that I control the given wallet” (documentación de Polymarket). Rechaza todo lo que no hayas iniciado tú, en especial aprobaciones a direcciones desconocidas, “setApprovalForAll”, permits o lotes que transfieren tokens.
- Para un saldo grande, inicia sesión con una billetera (idealmente de hardware) en lugar del correo, así verás cada firma. Mantén activadas las alertas de seguridad de la billetera.
- Protege la cuenta de correo o de Google con la que inicias sesión: contraseña única, app de autenticación o passkey.
- Deja en Polymarket solo el dinero con el que estás operando y retira el resto a una billetera que controles. No hay demora en los retiros que frene a un atacante.
- No entregues tu clave principal a bots de Telegram, herramientas de copy trading ni scripts de GitHub. Si usas un bot, usa una billetera aparte con un saldo pequeño y las Session Keys de Polymarket donde estén disponibles: pueden operar pero no retirar, y caducan a los 180 días (documentación de Polymarket). Nuestro artículo sobre bots de trading en Polymarket explica cómo funcionan.
- Revisa las aprobaciones de vez en cuando con el endpoint de aprobaciones de Polymarket o con revoke.cash en Polygon, y revoca los permisos de gasto desconocidos. Revocar no deshace una transferencia que ya firmaste.
- Trata como estafas los mensajes de “airdrop de POLY”, “reclama tu reembolso” y “migración a V2”. Al 4 de noviembre de 2026 Polymarket no tiene token; Bloomberg informó en octubre que solo se está considerando lanzar uno.
- Exporta tu clave solo a través de reveal.magic.link/polymarket, abierto por ti mismo, guárdala sin conexión y nunca la pegues en un bot ni en un sitio.
- Contacta con el soporte solo a través del icono de chat de polymarket.com o de support@polymarket.com (support@polymarket.us para la app de EE. UU.) (Ayuda de Polymarket).
Estafas con Polymarket que debes conocer
- Phishing de reembolsos. Después del incidente de octubre, los reembolsos fueron automáticos, así que cualquier enlace para “reclamar” es falso.
- Enlaces en los comentarios de los mercados. En noviembre de 2025 los estafadores tenían a la vez acciones Sí y No para que sus comentarios siguieran visibles en “Holders”, y luego publicaban enlaces a un login falso que terminaba en una verificación falsa de Cloudflare. Su botón “copiar” ponía un comando malicioso en el portapapeles (teiss).
- Airdrops falsos. La página “Community Rewards” de junio de 2026 prometía 250 millones de POLY y vaciaba cualquier billetera que se conectara para “comprobar si cumplía los requisitos” (PCrisk).
- Bots y SDK falsos. De enero a julio de 2026 contamos al menos nueve olas de paquetes maliciosos de “Polymarket”, entre ellos una organización de GitHub secuestrada con más de 20 clones de bots (StepSecurity) y un bot de arbitraje falso que descargaba 30 paquetes maliciosos de npm (SafeDep). Instala solo los clientes oficiales del GitHub de Polymarket.
- Anuncios de búsqueda. En febrero de 2026 un trader de Polymarket perdió una suma de seis cifras por un anuncio falso de Uniswap en Google (Protos). El mismo truco funciona con cualquier sitio cripto.
Vaciaron mi cuenta de Polymarket: qué hacer ahora
- Cierra todas las pestañas de polymarket.com y cierra sesión en todos tus dispositivos.
- Averigua qué pasó. Si desapareció un solo activo, apunta a una aprobación o a una única transferencia firmada. Si desapareció todo, en varios tokens o cadenas, o si los depósitos nuevos se esfuman al instante, apunta a una clave o frase semilla robada (guía de revoke.cash).
- Si la clave está comprometida, deja de usar esa billetera. Crea una nueva y mueve lo que quede. Una billetera comprometida no puede volver a ser segura.
- Revoca la aprobación que se usó, si la hubo.
- Escribe a Polymarket por el chat del sitio o a support@polymarket.com con la dirección de tu billetera y los hashes de las transacciones.
- Guarda las pruebas: hashes de transacciones, direcciones, URL y capturas de pantalla. Denuncia en Chainabuse y ante la policía (IC3 en EE. UU.).
- Ignora a quien se ofrezca a recuperar tus fondos. Casi siempre son estafadores también.
¿Debo retirar mi dinero de Polymarket?
No hace falta retirarlo todo por el incidente de octubre: el script ya no está, las sesiones se reiniciaron y las víctimas recuperaron su dinero. Pero los incidentes aconsejan una regla sencilla. Deja en Polymarket lo que estás operando activamente y guarda el resto en una billetera que controles. Sin demora en los retiros, un atacante que obtenga tu sesión o tu clave puede llevarse todo el saldo en minutos, así que el saldo en la plataforma es tu pérdida máxima.
¿Polymarket US se vio afectado?
No. El ataque de octubre afectó al sitio internacional, polymarket.com. Polymarket US, la app separada regulada por la CFTC, no se vio afectada (CNBC). La app de EE. UU. tiene sus propias cuentas, verificaciones de identidad y dirección de soporte. La ola de fraude con tarjetas de débito que informó el Wall Street Journal en septiembre de 2026 afectó a la app de EE. UU.
Resoluciones disputadas: no son hackeos, aunque a menudo se las llama así
Algunos de los “escándalos” más conocidos de Polymarket fueron discusiones sobre cómo se liquidó un mercado. Polymarket usa el oráculo de UMA: cualquiera puede proponer un resultado, cualquiera puede disputarlo y votan los poseedores del token UMA.
- Junio de 2024, Barron Trump y el token DJT. Los votantes de UMA resolvieron “No”; Polymarket dijo que UMA “se equivocó en esta resolución”, la anuló y reembolsó a los tenedores (The Block).
- Marzo de 2025, acuerdo de minerales con Ucrania. Un mercado de unos $7 millones se resolvió “Sí” aunque no se firmó ningún acuerdo. Los usuarios culparon a un gran tenedor de UMA; Polymarket lo calificó de “sin precedentes”, pero dijo que “no fue un fallo del mercado” y no hizo reembolsos (The Block).
- Julio de 2025, el traje de Zelenski. Un mercado de más de $237 millones cambió a “No” tras una disputa (Decrypt).
- 2026. Un mercado de $16 millones sobre el streamer Clavicular pasó por dos rondas de disputa, y en julio dos traders demandaron a Polymarket en Nueva York por la resolución “No” de un mercado sobre la venta de bitcoin por parte de Strategy (Decrypt).
Se trata de reglas de mercado, no de la seguridad de las cuentas. Aquí la protección es leer la fuente de resolución de un mercado antes de operar, como explicamos en nuestro informe sobre casos de insider trading y manipulación.
Cómo elaboramos esta lista
Revisamos las declaraciones de Polymarket en X, Discord y su centro de ayuda, investigaciones de seguridad (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), la base de datos OSV de paquetes maliciosos y medios cripto desde enero de 2024 hasta el 4 de noviembre de 2026. Un evento se incluye si Polymarket lo confirmó, si investigadores on-chain lo rastrearon o si al menos una publicación de seguridad describió pérdidas concretas. Los casos con fuentes débiles están marcados como tales. La hora de algunas publicaciones en X se obtuvo de sus ID. Los montos se dan tal como se informaron en su momento; cuando las fuentes discrepan, primero va la cifra de Polymarket.
Nuestras propias comprobaciones, hechas el 4 de noviembre de 2026: saldos y transacciones salientes de las direcciones de los atacantes mediante nodos públicos de Polygon y Ethereum y el explorador Blockscout, y los scripts y la política de seguridad de contenido que polymarket.com servía a un visitante sin sesión iniciada.
Preguntas frecuentes
¿Polymarket fue hackeado?
Sí. El 29 de octubre de 2026, un script de terceros secuestrado (DebugBear) en polymarket.com vació $2.7 millones de 726 usuarios con la sesión iniciada, según Polymarket. También ocurrió en junio de 2026, a través del script de otro proveedor.
¿Cuántas veces han hackeado Polymarket?
Contamos 12 incidentes de seguridad desde 2024 hasta noviembre de 2026 que afectaron a usuarios de Polymarket o a sus propias billeteras, más tres resoluciones disputadas. Los mayores fueron en junio de 2026 (unos $3 millones) y en octubre de 2026 ($2.7 millones).
¿Hackearon los contratos inteligentes de Polymarket?
No. Ninguno de los robos se debió a un fallo en los contratos que custodian los depósitos y liquidan las operaciones. Los atacantes usaron el proveedor de inicio de sesión, scripts en el sitio web, la clave de una billetera interna, phishing y bots de terceros.
¿Tengo que reclamar un reembolso después del hackeo de octubre?
No. Polymarket pagó automáticamente a las billeteras afectadas. Los mensajes que te piden reclamar un reembolso son phishing.
¿Polymarket tiene autenticación de dos factores?
Hasta noviembre de 2026 no encontramos ningún artículo oficial de ayuda de Polymarket que describa la 2FA dentro de la cuenta. Protege la cuenta de correo o de Google con la que inicias sesión, o inicia sesión con una billetera respaldada por hardware.
¿Polymarket es seguro para un saldo grande?
Solo con precauciones: inicia sesión con una billetera en lugar del correo, cierra sesión después de operar y deja en la plataforma solo lo que estás operando. Los retiros no tienen demora, así que el saldo que tengas allí es lo que puedes perder.
¿Hackearon Polymarket US?
No. El incidente de octubre afectó solo al sitio internacional.
¿Hay un airdrop del token de Polymarket?
No. Al 4 de noviembre de 2026 Polymarket no ha lanzado ningún token. Cualquier página para “reclamar POLY” es una estafa.
Próximos pasos
Si eres nuevo en los mercados de predicción, nuestra guía sobre cómo funcionan los mercados de predicción explica el precio, la probabilidad y el pago. Los hábitos anteriores sirven para cualquier app de mercados de predicción, Melbo incluida. Si quieres operar mercados de predicción con tus propios fondos, puedes empezar en Melbo desde $1.