Polymarket de nouveau piraté ? Tous les incidents depuis 2024, et Polymarket est-il sûr aujourd’hui
La liste datée de chaque piratage, vague de phishing et résolution contestée chez Polymarket de 2024 à novembre 2026 : ce qui a été attaqué, combien a été dérobé, qui a été remboursé et quelles habitudes protègent réellement un compte.
Oui, Polymarket a de nouveau été piraté. Le 29 octobre 2026, des attaquants ont pris le contrôle du domaine de DebugBear, un service de mesure des performances dont le script tournait sur polymarket.com, et ont remplacé ce script par un drainer. Jusqu’à ce que Polymarket le retire, peu avant 18:00 UTC, il a utilisé les sessions ouvertes des visiteurs connectés pour vendre leurs positions et faire sortir l’argent. Selon Polymarket, $2.7 millions ont été dérobés sur 726 portefeuilles. La plateforme a remboursé $3.9 millions, dont $1.19 million pour les traders qui ont perdu de l’argent pendant la suspension des échanges.
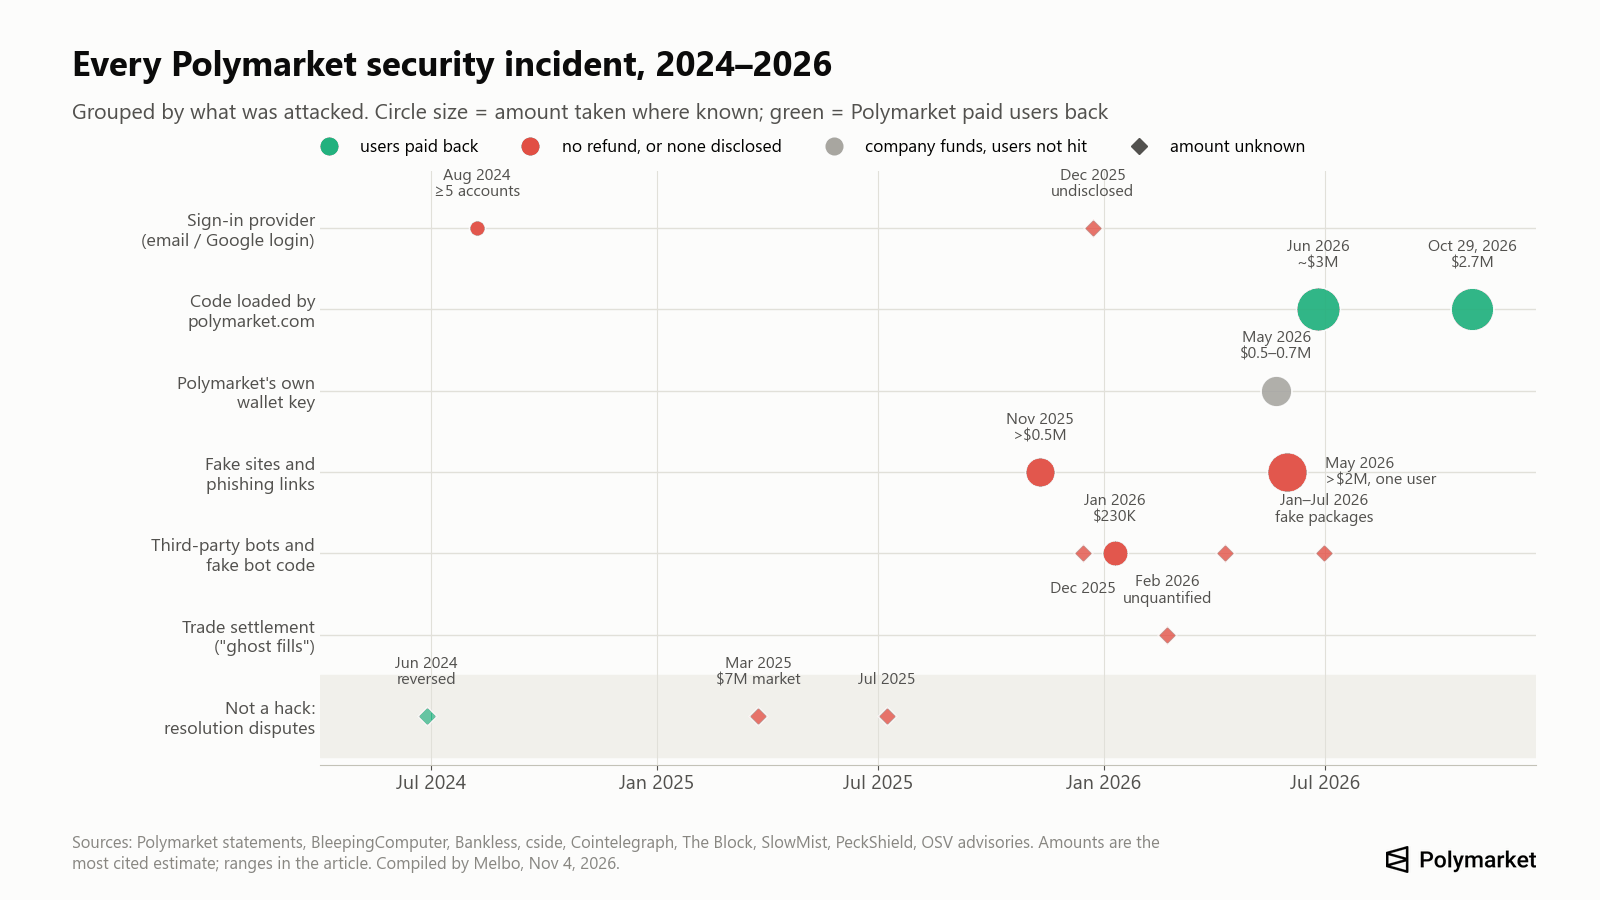
C’était la deuxième fois en quatre mois que du code chargé par le site se retournait contre ses utilisateurs : en juin, un script de prestataire compromis avait dérobé environ $3 millions. Depuis 2024, nous avons recensé 12 incidents de sécurité qui ont touché des utilisateurs de Polymarket ou les portefeuilles de Polymarket lui-même, plus trois résolutions de marché contestées que l’on qualifie souvent de piratages. Dans aucun de ces vols les attaquants n’ont cassé les smart contracts qui détiennent les dépôts et règlent les transactions. Ils les ont contournés : par le fournisseur de connexion, du code sur le site, une clé de portefeuille interne, de faux sites et des bots tiers.
Vous trouverez ci-dessous chaque incident avec ses dates, montants et sources, le déroulé minute par minute du 29 octobre, l’endroit où se trouve aujourd’hui l’argent volé (nous avons vérifié les portefeuilles des attaquants le 4 novembre) et les habitudes qui auraient stoppé chaque attaque.
À jour au 4 novembre 2026, 11:00 UTC. Polymarket n’a pas encore publié son rapport post-incident sur l’attaque d’octobre. Les chiffres varient de 10–30 % d’une source à l’autre ; nous donnons d’abord le chiffre de Polymarket, puis la fourchette.
Chronologie des piratages de Polymarket : tous les incidents de 2024 à 2026
| Date | Cible de l’attaque | Ce qui s’est passé | Montant dérobé | Remboursé aux utilisateurs |
|---|---|---|---|---|
| août 2024 | Fournisseur de connexion (connexion Google) | Dépôts sortis des portefeuilles proxy vers une adresse de phishing ; le support a dit avoir vu le cas 5 fois | $5,197 et $745 pour deux victimes identifiées ; total inconnu | Aucun remboursement signalé |
| 10–11 nov. 2025 | Utilisateurs, via des liens dans les commentaires des marchés | Fausse page de connexion Polymarket et fausse vérification Cloudflare qui faisait exécuter une commande malveillante aux victimes | Plus de $500,000 (une seule source) | Promis selon certaines sources ; non confirmé |
| 22–24 déc. 2025 | Fournisseur de connexion (connexion par e-mail) | Comptes vidés via une faille chez un « fournisseur d’authentification tiers » | Non communiqué, « un petit nombre d’utilisateurs » | Non communiqué |
| déc. 2025 | Utilisateurs de bots | Un bot de copy trading open source publié sur GitHub envoyait les clés privées des utilisateurs à un attaquant | Inconnu | Non |
| 7–13 janv. 2026 | Polycule, un bot de trading sur Telegram | Le bot, qui conservait les clés des utilisateurs sur son serveur, a été vidé | Environ $230,000 | Promis par l’équipe du bot ; aucune preuve de paiement |
| janv.–juil. 2026 | Développeurs et utilisateurs de bots | Au moins 9 vagues de faux paquets « Polymarket SDK » et de faux bots sur npm, crates.io et GitHub qui volent les clés | Non publié | Non |
| 19–25 févr. 2026 | Règlement des transactions (« ghost fills ») | Avant le règlement, des attaquants annulaient les transactions appariées qu’ils étaient en train de perdre, aux dépens des teneurs de marché | Non chiffré | Non ; corrigé en partie par une mise à jour en avril |
| 22 mai 2026 | Portefeuille interne de récompenses de Polymarket | Clé privée volée | $520,000–$700,000 de fonds de l’entreprise | Utilisateurs non touchés |
| 31 mai 2026 | Un gros trader | Faux site Polymarket | Plus de $2 millions (source peu solide) | Non |
| 2 juin 2026 | Utilisateurs | Fausse page d’airdrop « POLY Community Rewards » avec un wallet drainer | Inconnu | Non |
| 25 juin 2026 | Code chargé par polymarket.com | Un script de prestataire compromis demandait aux utilisateurs de signer une autorisation malveillante, puis prenait leurs pUSD | Environ $3 millions sur 11 à 15 portefeuilles | Remboursement intégral promis |
| 29 oct. 2026 | Code chargé par polymarket.com (DebugBear) | Le script remplacé utilisait les sessions ouvertes pour vendre les positions et faire sortir l’argent | $2.7 millions sur 726 portefeuilles | $3.9 millions versés, dont $1.19 million pour les pertes liées à la suspension |
Les sources de chaque ligne figurent dans les sections ci-dessous. Deux autres affirmations circulent sans que nous ayons pu les confirmer : une fuite présumée de 300,000 enregistrements (profils publics et adresses de portefeuille, sans e-mails, mots de passe ni pièces d’identité) publiée par un utilisateur nommé « xorcat » en avril 2026, et une vague de fraude distincte en septembre 2026, au cours de laquelle des cartes de débit volées ont servi à tenter de financer environ $10 millions de transactions sur l’application américaine, selon le Wall Street Journal (Futurism). Ce second cas relève de la fraude au paiement, pas du piratage de comptes.
Le graphique montre une tendance nette. Jusqu’à la mi-2026, la plupart des pertes venaient du côté des utilisateurs : codes de connexion partagés, faux sites, bots qui détiennent les clés. En 2026, les deux plus gros vols sont venus du site de Polymarket lui-même, via du code chargé depuis des prestataires externes.
Polymarket est-il sûr en 2026 ?
Les contrats de Polymarket ont tenu ; les couches qui les entourent, non. Les contrats qui détiennent les dépôts et règlent les transactions ont été audités entre mars et août 2026 par Cantina, Quantstamp, Certora, SigmaPrime, Zellic et Pashov, et un programme de bug bounty passe par Cantina (documentation Polymarket). Aucun vol depuis 2024 n’est venu d’un bug dans ces contrats. Le seul problème au niveau des contrats, les « ghost fills » de février 2026, permettait aux attaquants d’annuler les transactions qu’ils perdaient ; il ne permettait à personne de retirer l’argent des autres.
Le risque se situe à quatre endroits :
- Le site web. Deux fois en 2026, un script chargé depuis un prestataire externe a tourné sur polymarket.com et volé des utilisateurs connectés. Un favori ne vous en protège pas, car il s’agissait du vrai site.
- La couche de connexion. Les comptes e-mail et Google dépendent du fournisseur qui gère la clé de portefeuille associée. Ses failles ont vidé des comptes en 2024 et 2025.
- Votre appareil et vos habitudes. Les faux sites, les liens en commentaire et les faux airdrops fonctionnent toujours, et un code de connexion à 6 chiffres partagé est une perte que Polymarket dit ne pas pouvoir récupérer.
- Les outils tiers. Des bots Telegram et des scripts de copy trading qui demandent votre clé privée ont été vidés ou ont été conçus pour voler.
Deux autres faits comptent pour quiconque y garde un solde important. La documentation de Polymarket décrit les retraits comme « instantanés et gratuits », sans délai de retrait ni liste blanche d’adresses (documentation Polymarket). Et nous n’avons trouvé aucun article d’aide officiel sur l’authentification à deux facteurs dans un compte Polymarket. Quiconque contrôle votre session ou votre clé peut donc tout déplacer en quelques minutes ; la protection tient à la façon dont vous vous connectez et au montant que vous y laissez.
Polymarket a remboursé les utilisateurs quand son propre site était en cause (juin et octobre 2026) et quand il a annulé une résolution qu’il jugeait erronée (2024). Il n’a publié aucun remboursement pour les prises de contrôle via le fournisseur de connexion, le phishing ou les bots tiers.
Que s’est-il passé lors du piratage de Polymarket via DebugBear le 29 octobre ?
DebugBear vend du « real user monitoring » : un petit script qui mesure la vitesse de chargement d’un site pour les vrais visiteurs. Polymarket l’utilisait sur polymarket.com. Selon DebugBear, les attaquants ont détourné le DNS du domaine depuis lequel son script se charge et l’ont redirigé vers leur propre serveur (SecurityWeek). Tous les sites qui utilisaient le script ont alors chargé le fichier des attaquants à la place.
Sur Polymarket, le fichier remplacé vérifiait si le visiteur était connecté. Si ce n’était pas le cas, il ne faisait rien. Sinon, il récupérait le client de trading que la page de Polymarket avait déjà mis en place et s’en servait (cside ; ohey.ca) :
- Les comptes e-mail et Google n’ont reçu aucune demande de confirmation. Le script plaçait des ordres de vente sur leurs positions à 97 % du prix, puis à 50 %, puis au prix minimum, et raflait les liquidités (defiprime).
- Les comptes connectés avec un portefeuille de navigateur comme MetaMask voyaient une demande de signature intitulée « DepositWallet » qui déplaçait leurs jetons de position. Ceux qui l’ont refusée ont conservé leurs positions.
L’argent est sorti par le propre relayer de transactions de Polymarket vers l’adresse de l’attaquant 0x3F99…Ffc18, si bien que le trafic paraissait normal aux règles de sécurité du site. Les chercheurs de Hudson Rock n’ont trouvé aucun signe de copie de phrases de récupération ou de clés privées (BleepingComputer).
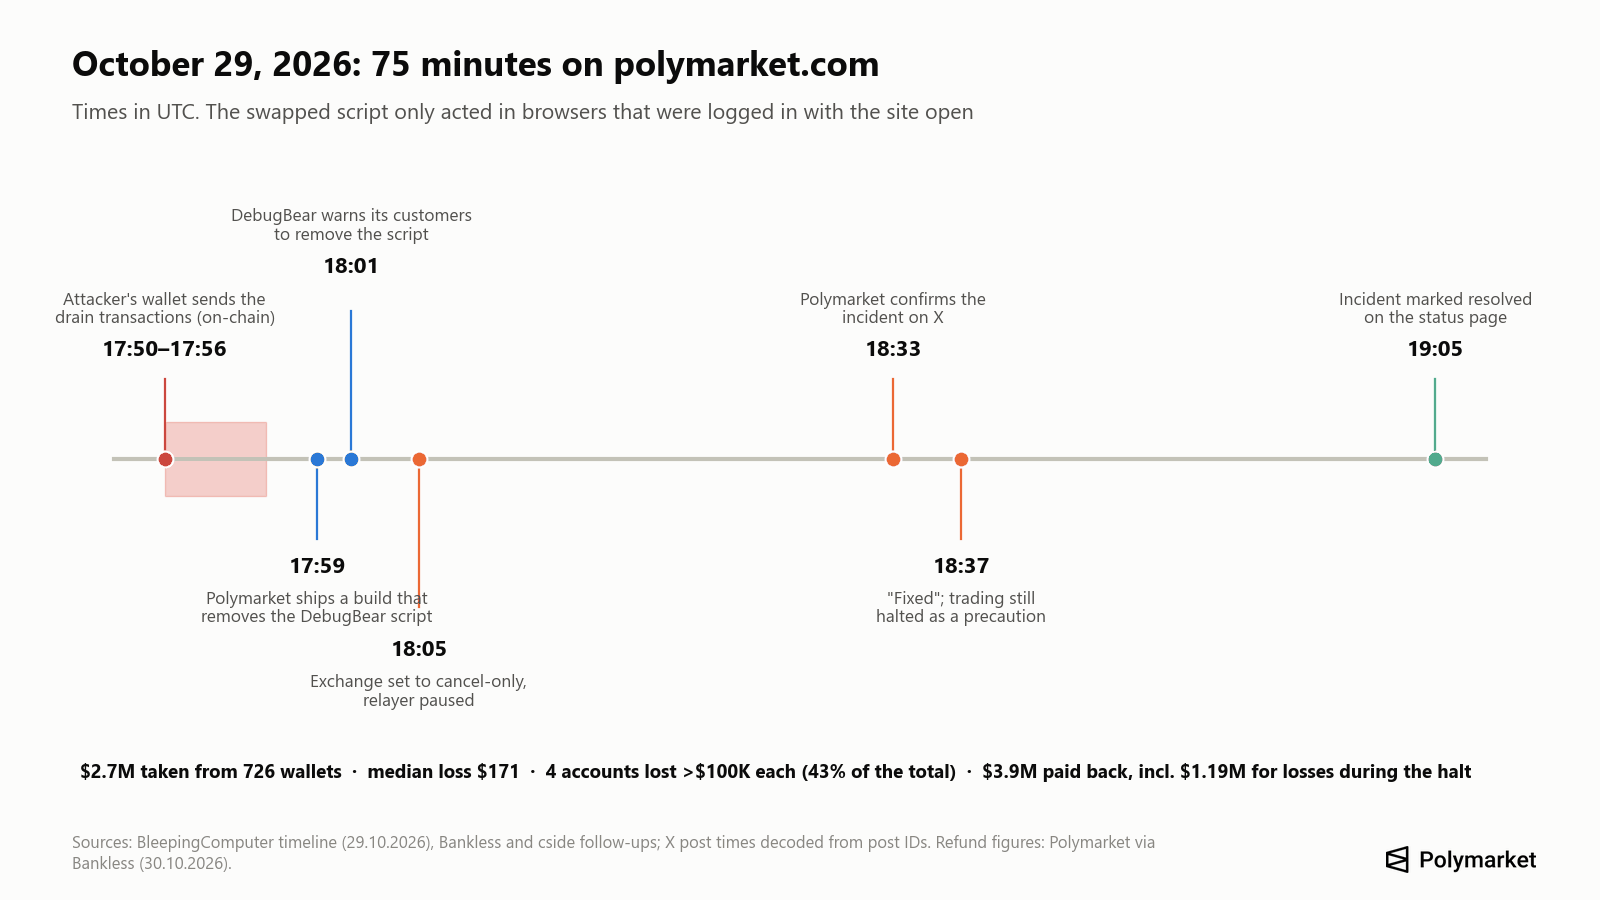
La chronologie, en UTC : la principale salve de transactions de l’attaquant s’est déroulée de 17:50 à 17:56 ; selon une analyse, les premiers fonds sont arrivés chez l’attaquant dès 17:10 (ohey.ca). À 17:59, Polymarket a déployé une version qui supprimait le script DebugBear, et à 18:05 il a passé la plateforme d’échange en mode annulation seule et mis le relayer en pause. Polymarket a communiqué sur X à 18:33, annoncé la correction à 18:37 et clos l’incident à 19:05 (BleepingComputer). Le retrait du script n’atteignait pas les navigateurs qui avaient déjà la page ouverte, d’où l’importance de fermer les onglets.
Combien a été dérobé. Selon Polymarket, $2.7 millions sur 726 portefeuilles (Bankless). D’autres décomptes vont de $2.1 millions (The Record, au début) à environ $3.1 millions (AMLBot), et de 710 à 737 portefeuilles. La plupart des victimes ont perdu peu : Bitquery situe la perte médiane à $171, tandis que quatre comptes ont perdu plus de $100,000 chacun et représentent ensemble 43 % du total (via Bankless).
Ce que Polymarket a changé. La plateforme a retiré le script, réinitialisé toutes les sessions de connexion actives, saisi les forces de l’ordre et promis des contrôles d’intégrité, l’épinglage des versions, une surveillance et une politique de sécurité du contenu (CSP) plus stricte pour le code tiers (cside). Le chercheur en sécurité Scott Helme a souligné que la politique du site autorisait tous les domaines utilisés par le drainer, et qu’épingler le script sur un hash fixe aurait bloqué le fichier remplacé (via Bankless).
Nous avons nous-mêmes chargé polymarket.com le 4 novembre, sans être connectés. Le script DebugBear avait disparu de la page et de la politique de sécurité du contenu du site. Cette politique n’autorise désormais le chargement de scripts que depuis le site lui-même, le chat d’assistance Intercom, Vercel, la connexion Google, la vérification anti-bots de Cloudflare et un sous-domaine distinct, vendor.polymarket.com, et plusieurs scripts d’analyse d’audience sont servis depuis le domaine de Polymarket sous des noms de fichiers versionnés. Nous n’avons pas pu voir ce qui se charge après la connexion.
Polymarket va-t-il rembourser les utilisateurs piratés ?
Pour octobre, oui, et automatiquement. Polymarket indique avoir identifié les portefeuilles touchés à partir des données on-chain et de trading, si bien qu’« aucune réclamation ni aucun ticket » n’est nécessaire (The Record). Au matin du 30 octobre, 689 des 726 portefeuilles avaient été intégralement remboursés (Bankless). Environ 5,500 autres portefeuilles ont reçu au total $1.19 million pour des pertes subies pendant la suspension ou lors de ventes forcées. Selon des sources secondaires, les pertes supérieures à $10,000 exigeaient la signature d’une décharge et une vérification d’identité ; Polymarket ne l’a pas dit publiquement.
Comme aucune réclamation n’est nécessaire, tout e-mail, message privé ou site qui vous demande de « réclamer votre remboursement Polymarket » est du phishing.
Pour les incidents précédents, le bilan est mitigé :
| Incident | Remboursement |
|---|---|
| Résolution contestée de juin 2024 (marché sur Barron Trump) | Oui, Polymarket a annulé le résultat et remboursé les détenteurs |
| Vidages via la connexion Google en août 2024 | Aucun signalé |
| Phishing dans les commentaires en novembre 2025 | Promis selon certaines sources ; nous n’avons trouvé aucune confirmation |
| Faille du fournisseur de connexion en décembre 2025 | « Nous allons contacter les utilisateurs concernés » ; aucun chiffre public |
| Script de prestataire en juin 2026 | « Remboursement intégral » ; finalisation non signalée |
| Script DebugBear en octobre 2026 | $3.9 millions versés, automatiquement |
| Code de connexion à 6 chiffres partagé | « Le support Polymarket ne peut pas récupérer les fonds perdus » |
Sources : The Block, Cointelegraph, The Block, GIGAZINE, Aide Polymarket.
La règle jusqu’ici : Polymarket paie lorsque son propre site ou un prestataire qu’il a choisi est en cause. Lorsque la perte commence du côté de l’utilisateur, il n’existe aucune politique de remboursement publiée.
Mon compte Polymarket a-t-il été piraté ? Comment vérifier
Pour l’incident d’octobre, vous n’étiez exposé que si vous étiez connecté avec polymarket.com ouvert dans un onglet du navigateur le 29 octobre, dans l’heure environ qui a précédé la suspension des échanges à 18:05 UTC. Les signes :
- Dans votre activité, des ventes que vous n’avez pas faites à des prix très bas (ordres à 97 % ou 50 % du prix, ou au minimum), ou des transferts de positions vers une adresse inconnue.
- Un remboursement crédité sur votre solde après le 30 octobre. Polymarket a payé les portefeuilles touchés sans qu’on le lui demande.
- Si vous utilisez un portefeuille de navigateur : une demande de signature « DepositWallet » que vous ne vous souvenez pas d’avoir lancée.
Pour tout autre soupçon, ouvrez l’adresse de votre portefeuille Polymarket (l’adresse de dépôt affichée dans votre compte, pas votre adresse MetaMask) sur Polygonscan et cherchez des transferts sortants de pUSD, d’USDC ou de jetons de position que vous n’avez pas effectués. Vous pouvez aussi voir quels contrats sont autorisés à dépenser depuis votre portefeuille Polymarket grâce à l’endpoint public de Polymarket `data-api.polymarket.com/v2/approvals?user=<votre adresse>`. Seuls les contrats d’échange de Polymarket doivent y figurer : 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 et le Neg Risk Adapter 0xd91E80cF…A35296 (documentation Polymarket).
Où est l’argent volé aujourd’hui ? Notre vérification on-chain
Le 4 novembre 2026, nous avons consulté les adresses des attaquants citées par les enquêteurs (bloc Polygon 96,721,132, bloc Ethereum 26,340,768).
- Octobre. L’adresse trouvée dans le script remplacé, 0x3F99139F…Ffc18, détient 0.025 POL et environ $4,100 en USDC.e. Presque tout le reste est parti : BleepingComputer a vu environ 28.6 millions de POL (près de $2.57 millions) transférés vers trois autres portefeuilles le jour de l’attaque.
- Juin. Les enquêteurs ont remonté le vol de juin jusqu’à une adresse Ethereum, 0xe65b1C58…71E1eD, qui détenait 1,892.92 ETH après que l’attaquant a fait passer les pUSD volés par un bridge et les a échangés (cside). Elle était vide environ 30 heures après l’alerte de Polymarket : 100 ETH sont partis le 26 juin à 07:08 UTC et 1,788.5 ETH à 20:49 UTC. La somme la plus importante est restée trois semaines dans un second portefeuille, puis du 18 au 21 juillet elle a été fractionnée en montants ronds (700, 500, 200, quatre d’environ 100, et 70 ETH) sur plus de dix nouvelles adresses.
Un détail du portefeuille de juin montre à quel point les arnaques par empoisonnement d’adresse sont répandues : après le vol, l’adresse de l’attaquant elle-même a reçu plus de 40 transferts minuscules depuis des adresses ressemblantes, envoyés par des bots qui espéraient que le voleur copierait la mauvaise adresse par erreur.
Aucun gel de ces fonds n’a été signalé. Contrairement aux stablecoins gelés après d’autres piratages, le POL et l’ETH ne peuvent pas être bloqués par un émetteur, ce qui explique peut-être pourquoi les deux attaquants les ont convertis si vite.
Mon argent est-il en sécurité sur Polymarket ? Les smart contracts ont-ils été piratés ?
Dans aucun des 12 incidents des dépôts n’ont été volés par un bug de contrat. Cela répond à la moitié de la question. L’autre moitié : votre solde n’est pas plus sûr que ce qui peut signer pour votre portefeuille, et en 2024–2026 c’est cela qui a été attaqué, via le fournisseur de connexion, le site web et les appareils des utilisateurs.
Comment l’argent est détenu : à l’inscription, Polymarket crée pour vous un portefeuille smart contract sur Polygon. Depuis le 4 mai 2026, les nouveaux comptes reçoivent un « Deposit Wallet » ; les comptes plus anciens ont un portefeuille Proxy (connexion par e-mail ou Google) ou un Safe (connexion par portefeuille de navigateur) (documentation Polymarket). Chaque portefeuille est contrôlé par une clé de signature. Pour les utilisateurs d’un portefeuille de navigateur, cette clé se trouve dans leur propre portefeuille. Pour les utilisateurs connectés par e-mail, elle est gérée par un fournisseur de portefeuilles intégrés, et vous pouvez l’exporter sur reveal.magic.link/polymarket en étant connecté (Aide Polymarket). Le collatéral est le pUSD, un jeton adossé à l’USDC, et non l’USDC.e comme l’indiquent d’anciens guides.
Il n’existe aucune garantie des dépôts sur un marché prédictif on-chain, et les remboursements de Polymarket relèvent d’une décision de l’entreprise, pas d’une obligation.
Le vol de mai 2026 offre un contraste utile. Quelqu’un a volé la clé d’un portefeuille interne que Polymarket utilisait pour les récompenses et a pris de $520,000 à $700,000 (SlowMist compte $573,000, dont $164,000 ont été gelés). Polymarket a déclaré que « les fonds des utilisateurs et la résolution des marchés sont en sécurité », et aucune perte d’utilisateur n’a été signalée (ForkLog).
Connexion par e-mail ou par portefeuille : laquelle est la plus sûre sur Polymarket ?
Pour un solde important, un portefeuille de navigateur, idéalement adossé à un portefeuille matériel, s’est révélé plus sûr dans tous les incidents jusqu’ici. Pour un petit solde, la connexion par e-mail est plus simple et la différence compte moins.
- Décembre 2025 a touché les comptes connectés par e-mail via le fournisseur de connexion ; les connexions par portefeuille n’ont pas été touchées. Un utilisateur a déclaré avoir perdu environ $2,000 alors que l’authentification à deux facteurs était activée sur son e-mail (CoinDesk).
- Octobre 2026 a vidé les comptes e-mail sans aucune demande de confirmation, tandis que les utilisateurs de portefeuille devaient signer et pouvaient refuser.
- Juin 2026 a fonctionné à l’inverse : l’attaque exigeait une signature, donc les utilisateurs qui ont signé sans lire ont perdu de l’argent.
Le compromis : avec une connexion par portefeuille, vous gardez la phrase de récupération, et la perdre ou la divulguer relève entièrement de votre responsabilité. Avec la connexion par e-mail, c’est la boîte mail qui sert de clé : protégez donc le compte e-mail avec un mot de passe fort et unique et une application d’authentification ou une passkey.
Comment protéger votre compte Polymarket
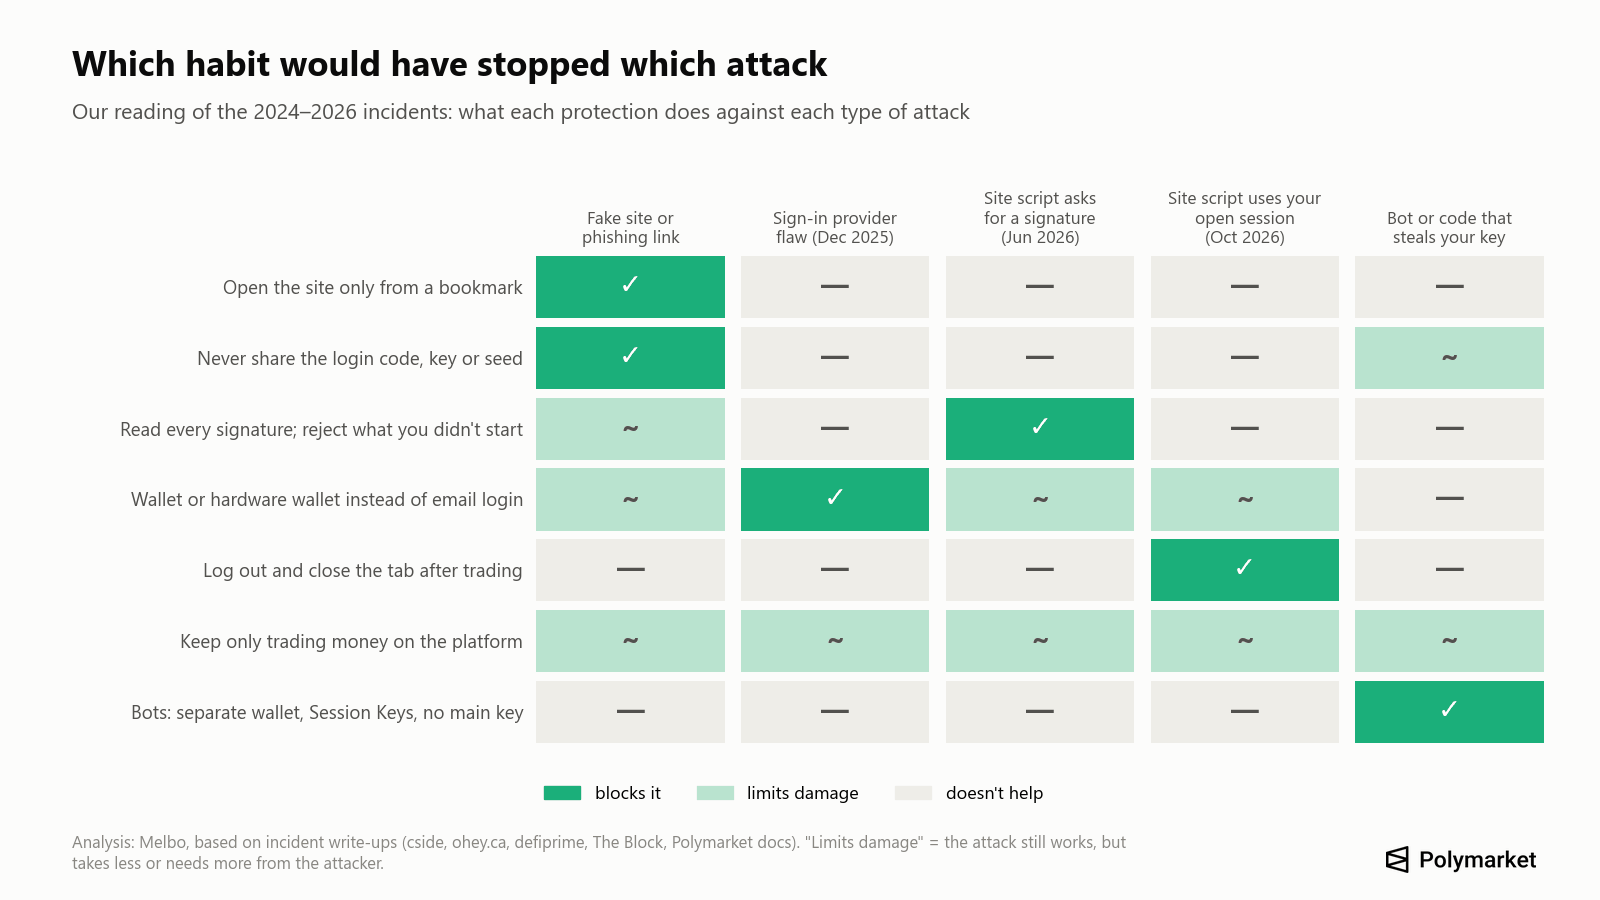
Comme le montre le graphique, aucune habitude ne couvre à elle seule toutes les attaques. Ensemble, celles-ci couvrent tous les incidents ci-dessus :
- Ouvrez polymarket.com uniquement depuis un favori ou en tapant l’adresse. Pas depuis des annonces dans les moteurs de recherche, des liens en commentaire, des messages privés ou des e-mails. Les domaines imitant Polymarket en 2025–2026 utilisaient des extensions inhabituelles (.cfd, .space), des astuces de sous-domaine (polymarket.com-v2…) et des hébergeurs gratuits (pages.dev, github.io) (PhishDestroy).
- Ne donnez jamais à personne votre code de connexion à 6 chiffres, votre clé privée ou votre phrase de récupération, y compris au « support ». Polymarket affirme qu’il ne vous demandera jamais votre clé.
- Déconnectez-vous après avoir tradé et ne laissez pas le site ouvert dans un onglet. Les deux attaques du site en 2026 nécessitaient une session connectée ; après toute annonce d’incident, fermez tous les onglets et rechargez la page.
- Lisez chaque signature. Un ordre normal est une donnée typée provenant de « Polymarket CTF Exchange » sur la chaîne 137, avec un jeton, des montants et un sens ; la création de clés API affiche « ClobAuth » et le texte « This message attests that I control the given wallet » (documentation Polymarket). Rejetez tout ce que vous n’avez pas lancé vous-même, en particulier les autorisations vers des adresses inconnues, « setApprovalForAll », les permits ou les lots qui transfèrent des jetons.
- Pour un solde important, connectez-vous avec un portefeuille (idéalement matériel) plutôt que par e-mail, afin que chaque signature vous soit présentée. Laissez activées les alertes de sécurité du portefeuille.
- Sécurisez le compte e-mail ou Google avec lequel vous vous connectez : mot de passe unique, application d’authentification ou passkey.
- Ne gardez sur Polymarket que l’argent avec lequel vous tradez et retirez le reste vers un portefeuille que vous contrôlez. Aucun délai de retrait n’arrêtera un attaquant.
- Ne confiez pas votre clé principale à des bots Telegram, des outils de copy trading ou des scripts GitHub. Si vous utilisez un bot, prenez un portefeuille séparé avec un petit solde et les Session Keys de Polymarket lorsqu’elles sont disponibles : elles peuvent trader mais pas retirer, et expirent au bout de 180 jours (documentation Polymarket). Notre article sur les bots de trading Polymarket explique leur fonctionnement.
- Vérifiez vos autorisations de temps en temps avec l’endpoint d’autorisations de Polymarket ou revoke.cash sur Polygon, et révoquez les adresses inconnues autorisées à dépenser. Révoquer n’annule pas un transfert que vous avez déjà signé.
- Considérez les messages « airdrop POLY », « réclamez votre remboursement » et « migration V2 » comme des arnaques. Au 4 novembre 2026, Polymarket n’a pas de jeton ; Bloomberg a rapporté en octobre qu’un jeton est seulement à l’étude.
- N’exportez votre clé que via reveal.magic.link/polymarket, ouvert par vous-même, conservez-la hors ligne et ne la collez jamais dans un bot ou un site.
- Contactez le support uniquement via l’icône de chat sur polymarket.com ou à support@polymarket.com (support@polymarket.us pour l’application américaine) (Aide Polymarket).
Les arnaques Polymarket à surveiller
- Phishing au remboursement. Après l’incident d’octobre, les remboursements étaient automatiques : tout lien de « réclamation » est donc faux.
- Liens dans les commentaires des marchés. En novembre 2025, des escrocs détenaient à la fois des parts « Oui » et « Non » pour que leurs commentaires restent visibles sous « Holders », puis publiaient des liens vers une fausse page de connexion qui aboutissait à une fausse vérification Cloudflare. Son bouton « copier » plaçait une commande malveillante dans le presse-papiers (teiss).
- Faux airdrops. La page « Community Rewards » de juin 2026 promettait 250 millions de POLY et vidait tout portefeuille qui s’y connectait pour « vérifier son éligibilité » (PCrisk).
- Faux bots et SDK. De janvier à juillet 2026, nous avons compté au moins neuf vagues de paquets « Polymarket » malveillants, dont une organisation GitHub détournée hébergeant plus de 20 clones de bots (StepSecurity) et un faux bot d’arbitrage qui installait 30 paquets npm malveillants (SafeDep). N’installez que les clients officiels publiés sur le GitHub de Polymarket.
- Annonces dans les moteurs de recherche. En février 2026, un trader de Polymarket a perdu une somme à six chiffres à cause d’une fausse annonce Uniswap sur Google (Protos). La même ruse fonctionne pour n’importe quel site crypto.
Mon compte Polymarket a été vidé : que faire maintenant
- Fermez tous les onglets polymarket.com et déconnectez-vous, sur tous vos appareils.
- Déterminez ce qui s’est passé. Un seul actif disparu indique une autorisation ou un transfert signé isolé. Tout disparu, sur plusieurs jetons ou réseaux, ou de nouveaux dépôts qui s’évaporent aussitôt, indique une clé ou une phrase de récupération volée (guide revoke.cash).
- Si la clé est compromise, cessez d’utiliser ce portefeuille. Créez-en un nouveau et transférez-y ce qui reste. Un portefeuille compromis ne peut plus être sécurisé.
- Révoquez l’autorisation utilisée, s’il y en a une.
- Écrivez à Polymarket via le chat du site ou à support@polymarket.com en indiquant l’adresse de votre portefeuille et les hashs de transaction.
- Conservez les preuves : hashs de transaction, adresses, URL et captures d’écran. Signalez les faits à Chainabuse et à la police (IC3 aux États-Unis).
- Ignorez quiconque propose de récupérer vos fonds. Ce sont presque toujours aussi des escrocs.
Faut-il retirer mon argent de Polymarket ?
Vous n’avez pas besoin de tout retirer à cause de l’incident d’octobre : le script a disparu, les sessions ont été réinitialisées et les victimes ont été remboursées. Mais les incidents plaident pour une règle simple. Gardez sur Polymarket ce que vous tradez activement et conservez le reste dans un portefeuille que vous contrôlez. Sans délai de retrait, un attaquant qui obtient votre session ou votre clé peut prendre la totalité du solde en quelques minutes : le solde laissé sur la plateforme correspond donc à votre perte maximale.
Polymarket US a-t-il été touché ?
Non. L’attaque d’octobre a visé le site international, polymarket.com. Polymarket US, l’application distincte régulée par la CFTC, n’a pas été touchée (CNBC). L’application américaine a ses propres comptes, contrôles d’identité et adresse de support. La vague de fraude à la carte de débit rapportée par le Wall Street Journal en septembre 2026 concernait l’application américaine.
Résolutions contestées : pas des piratages, mais souvent qualifiées comme tels
Certains des « scandales » Polymarket les plus connus étaient des désaccords sur la façon dont un marché avait été réglé. Polymarket utilise l’oracle UMA : n’importe qui peut proposer un résultat, n’importe qui peut le contester, et les détenteurs du jeton UMA votent.
- Juin 2024, Barron Trump et le jeton DJT. Les votants UMA ont tranché « Non » ; Polymarket a déclaré qu’UMA « s’était trompé sur cette résolution », l’a annulée et a remboursé les détenteurs (The Block).
- Mars 2025, accord sur les minerais ukrainiens. Un marché d’environ $7 millions a été résolu « Oui » alors qu’aucun accord n’avait été signé. Les utilisateurs ont accusé un gros détenteur d’UMA ; Polymarket a parlé d’un cas « sans précédent », mais « pas d’une défaillance du marché », et n’a rien remboursé (The Block).
- Juillet 2025, le costume de Zelensky. Un marché de plus de $237 millions a basculé sur « Non » après une contestation (Decrypt).
- 2026. Un marché de $16 millions sur le streamer Clavicular a connu deux cycles de contestation, et en juillet deux traders ont poursuivi Polymarket à New York à propos de la décision « Non » sur un marché portant sur une vente de bitcoins par Strategy (Decrypt).
Il s’agit de règles de marché, pas de sécurité des comptes. Ici, la protection consiste à lire la source de résolution d’un marché avant de trader, comme nous l’expliquons dans notre rapport sur les cas de délit d’initié et de manipulation.
Comment nous avons établi cette liste
Nous avons passé en revue les déclarations de Polymarket sur X, sur Discord et dans son centre d’aide, les travaux de recherche en sécurité (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), la base OSV des paquets malveillants et les médias crypto de janvier 2024 au 4 novembre 2026. Un événement est retenu si Polymarket l’a confirmé, si des enquêteurs on-chain l’ont retracé ou si au moins une publication spécialisée en sécurité a décrit des pertes précises. Les cas peu sourcés sont signalés comme tels. L’heure de certaines publications sur X a été déduite de leur identifiant. Les montants sont ceux rapportés à l’époque ; lorsque les sources divergent, le chiffre de Polymarket est donné en premier.
Nos propres vérifications, effectuées le 4 novembre 2026 : soldes et transactions sortantes des adresses des attaquants via des nœuds publics Polygon et Ethereum et l’explorateur Blockscout, ainsi que les scripts et la politique de sécurité du contenu que polymarket.com servait à un visiteur non connecté.
Questions fréquentes
Polymarket a-t-il été piraté ?
Oui. Le 29 octobre 2026, un script tiers détourné (DebugBear) sur polymarket.com a dérobé $2.7 millions à 726 utilisateurs connectés, selon Polymarket. Cela s’était déjà produit en juin 2026 via le script d’un autre prestataire.
Combien de fois Polymarket a-t-il été piraté ?
Nous comptons 12 incidents de sécurité de 2024 à novembre 2026 ayant touché des utilisateurs de Polymarket ou ses propres portefeuilles, plus trois résolutions contestées. Les plus importants ont eu lieu en juin 2026 (environ $3 millions) et en octobre 2026 ($2.7 millions).
Les smart contracts de Polymarket ont-ils été piratés ?
Non. Aucun des vols n’est venu d’un bug dans les contrats qui détiennent les dépôts et règlent les transactions. Les attaquants ont utilisé le fournisseur de connexion, des scripts sur le site, une clé de portefeuille interne, le phishing et des bots tiers.
Dois-je réclamer un remboursement après le piratage d’octobre ?
Non. Polymarket a remboursé automatiquement les portefeuilles touchés. Les messages qui vous demandent de réclamer un remboursement sont du phishing.
Polymarket propose-t-il l’authentification à deux facteurs ?
En novembre 2026, nous n’avons trouvé aucun article d’aide officiel de Polymarket décrivant une 2FA dans le compte. Protégez le compte e-mail ou Google avec lequel vous vous connectez, ou connectez-vous avec un portefeuille adossé à un portefeuille matériel.
Polymarket est-il sûr pour un solde important ?
Seulement avec des précautions : connectez-vous avec un portefeuille plutôt que par e-mail, déconnectez-vous après avoir tradé et ne gardez sur la plateforme que ce que vous tradez. Les retraits n’ont aucun délai, donc le solde laissé sur place est ce que vous pouvez perdre.
Polymarket US a-t-il été piraté ?
Non. L’incident d’octobre n’a touché que le site international.
Existe-t-il un airdrop de jeton Polymarket ?
Non. Au 4 novembre 2026, Polymarket n’a lancé aucun jeton. Toute page proposant de « réclamer vos POLY » est une arnaque.
Pour aller plus loin
Si vous découvrez les marchés prédictifs, notre guide du fonctionnement des marchés prédictifs explique le prix, la probabilité et le paiement. Les habitudes ci-dessus s’appliquent à toute application de marchés prédictifs, Melbo comprise. Pour trader les marchés prédictifs avec vos propres fonds, vous pouvez commencer sur Melbo dès $1.