A Polymarket foi hackeada de novo? Todos os incidentes desde 2024 e se a Polymarket é segura hoje
Uma lista datada de cada ataque hacker, onda de phishing e resolução contestada da Polymarket de 2024 a novembro de 2026: o que foi atacado, quanto foi levado, quem foi reembolsado e quais hábitos realmente protegem uma conta.
Sim, a Polymarket foi hackeada de novo. Em 29 de outubro de 2026, atacantes assumiram o controle do domínio da DebugBear, um serviço de monitoramento de desempenho cujo script rodava no polymarket.com, e trocaram esse script por um drainer. Até a Polymarket removê-lo, pouco antes das 18:00 UTC, ele usou as sessões abertas dos visitantes logados para vender as posições deles e tirar o dinheiro. A Polymarket diz que foram levados $2.7 milhões de 726 carteiras. Ela já devolveu $3.9 milhões, incluindo $1.19 milhão para traders que perderam dinheiro enquanto as negociações estavam suspensas.
Foi a segunda vez em quatro meses que um código carregado pelo site se voltou contra os próprios usuários: em junho, o script comprometido de um fornecedor levou cerca de $3 milhões. Contando desde 2024, encontramos 12 incidentes de segurança que atingiram usuários da Polymarket ou carteiras da própria Polymarket, além de três resoluções de mercado contestadas que muita gente chama de ataques hacker. Em nenhum dos roubos os atacantes quebraram os contratos inteligentes que guardam os depósitos e liquidam as negociações. Eles entraram por fora: pelo provedor de login, por código no site, pela chave de uma carteira interna, por sites falsos e por bots de terceiros.
Abaixo estão todos os incidentes com datas, valores e fontes, o que aconteceu em 29 de outubro minuto a minuto, onde está o dinheiro roubado agora (verificamos as carteiras dos atacantes em 4 de novembro) e quais hábitos teriam barrado cada ataque.
Atualizado em 4 de novembro de 2026, 11:00 UTC. A Polymarket ainda não publicou o relatório pós-incidente (postmortem) de outubro. Os números variam entre as fontes em 10–30%; damos primeiro o número da própria Polymarket e depois a faixa.
Linha do tempo dos ataques à Polymarket: todos os incidentes de 2024 a 2026
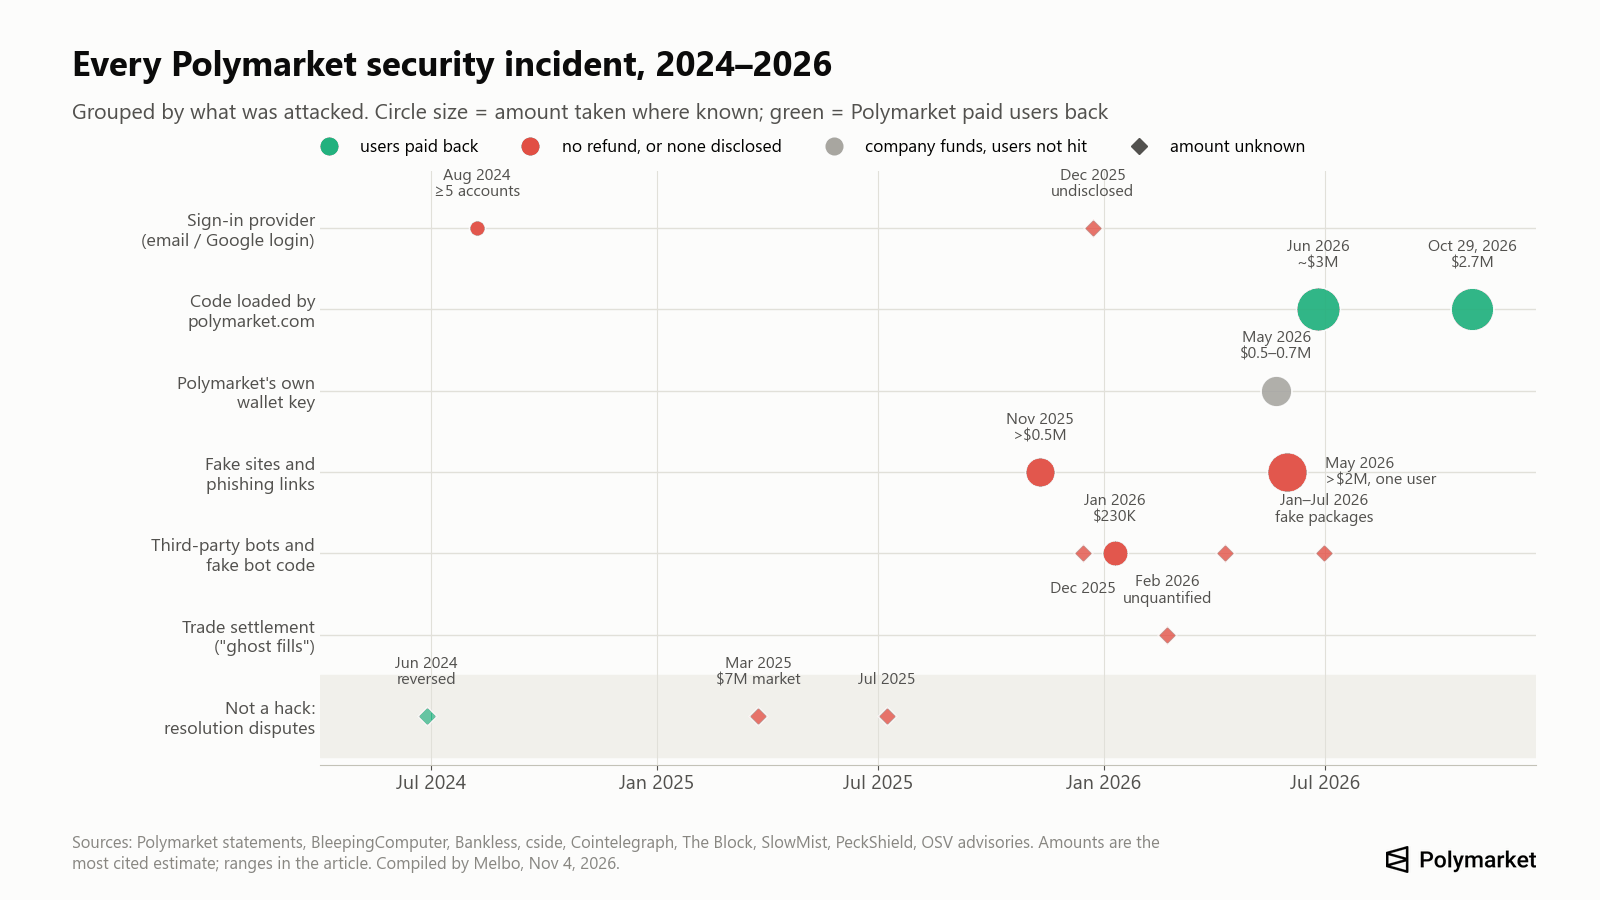
| Data | O que foi atacado | O que aconteceu | Levado | Devolvido aos usuários |
|---|---|---|---|---|
| ago 2024 | Provedor de login (login com Google) | Depósitos transferidos de carteiras proxy para um endereço de phishing; o suporte disse já ter visto isso 5 vezes | $5,197 e $745 de duas vítimas identificadas; total desconhecido | Nenhum reembolso relatado |
| 10–11 nov 2025 | Usuários, por links nos comentários de mercados | Login falso da Polymarket e verificação falsa da Cloudflare que levava as vítimas a executar um comando malicioso | Mais de $500,000 (uma fonte) | Supostamente prometido; não confirmado |
| 22–24 dez 2025 | Provedor de login (login com e-mail) | Contas esvaziadas por uma falha em um “provedor de autenticação terceirizado” | Não divulgado, “um pequeno número de usuários” | Não divulgado |
| dez 2025 | Usuários de bots | Bot de copy trading de código aberto no GitHub enviava as chaves privadas dos usuários a um atacante | Desconhecido | Não |
| 7–13 jan 2026 | Polycule, um bot de trading no Telegram | O bot, que guardava as chaves dos usuários no próprio servidor, foi esvaziado | Cerca de $230,000 | Prometido pela equipe do bot; sem evidência de pagamento |
| jan–jul 2026 | Desenvolvedores e usuários de bots | Pelo menos 9 ondas de pacotes falsos de “Polymarket SDK” e de bots no npm, crates.io e GitHub que roubam chaves | Não publicado | Não |
| 19–25 fev 2026 | Liquidação de negociações (“ghost fills”) | Atacantes cancelavam antes da liquidação as negociações casadas em que estavam perdendo, à custa dos market makers | Não quantificado | Não; corrigido em parte por uma atualização em abril |
| 22 mai 2026 | Carteira interna de recompensas da Polymarket | Chave privada roubada | $520,000–$700,000 de fundos da empresa | Usuários não afetados |
| 31 mai 2026 | Um grande trader | Site falso da Polymarket | Mais de $2 milhões (fonte fraca) | Não |
| 2 jun 2026 | Usuários | Página falsa de airdrop “POLY Community Rewards” com um drainer de carteiras | Desconhecido | Não |
| 25 jun 2026 | Código carregado pelo polymarket.com | Script comprometido de um fornecedor pedia aos usuários que assinassem uma aprovação maliciosa e depois levava o pUSD deles | Cerca de $3 milhões de 11 a 15 carteiras | Reembolso integral prometido |
| 29 out 2026 | Código carregado pelo polymarket.com (DebugBear) | Script trocado usou sessões abertas para vender posições e mover o dinheiro | $2.7 milhões de 726 carteiras | $3.9 milhões pagos, incl. $1.19 milhão por perdas durante a suspensão |
As fontes de cada linha estão nas seções abaixo. Circulam mais duas alegações que não conseguimos confirmar: um suposto vazamento de 300,000 registros (perfis públicos e endereços de carteira, sem e-mails, senhas ou documentos de identidade) publicado por um usuário chamado “xorcat” em abril de 2026, e uma onda de fraude separada em setembro de 2026, em que cartões de débito roubados foram usados para tentar financiar cerca de $10 milhões em negociações no app dos EUA, segundo o Wall Street Journal (Futurism). O segundo caso é fraude de pagamento, não invasão de conta.
O gráfico deixa o padrão claro. Até meados de 2026, a maior parte das perdas vinha do lado dos usuários: códigos de login compartilhados, sites falsos, bots que guardam chaves. Em 2026, os dois maiores roubos vieram do próprio site da Polymarket, por meio de código que ele carregava de fornecedores externos.
A Polymarket é segura e confiável em 2026?
Os contratos da Polymarket resistiram; as camadas em volta deles, não. Os contratos que guardam os depósitos e liquidam as negociações foram auditados entre março e agosto de 2026 por Cantina, Quantstamp, Certora, SigmaPrime, Zellic e Pashov, e há um programa de bug bounty pela Cantina (documentação da Polymarket). Nenhum roubo desde 2024 veio de um bug neles. O único problema no nível dos contratos, os “ghost fills” de fevereiro de 2026, permitia que atacantes cancelassem negociações em que estavam perdendo; não permitia que ninguém sacasse o dinheiro de outras pessoas.
O risco está em quatro lugares:
- O site. Duas vezes em 2026 um script carregado de um fornecedor externo rodou no polymarket.com e roubou usuários logados. Um favorito no navegador não protege contra isso, porque era o site verdadeiro.
- A camada de login. Contas com e-mail e Google dependem do provedor que gerencia a chave da carteira por trás delas. Falhas desse provedor esvaziaram contas em 2024 e 2025.
- O seu próprio dispositivo e os seus hábitos. Sites falsos, links em comentários e airdrops falsos continuam funcionando, e um código de login de 6 dígitos compartilhado é uma perda que a Polymarket diz não conseguir recuperar.
- Ferramentas de terceiros. Bots de Telegram e scripts de copy trading que pedem a sua chave privada foram esvaziados ou foram criados para roubar.
Mais dois fatos importam para quem mantém um saldo alto lá. A documentação da Polymarket descreve os saques como “instantâneos e gratuitos”, sem prazo de espera nem lista de endereços permitidos (documentação da Polymarket). E não encontramos nenhum artigo oficial de ajuda sobre autenticação de dois fatores dentro da conta da Polymarket. Ou seja, quem controlar a sua sessão ou a sua chave pode mover tudo em minutos; a proteção está em como você faz login e em quanto deixa lá.
A Polymarket reembolsou usuários quando a culpa foi do próprio site (junho e outubro de 2026) e quando anulou uma resolução que considerou errada (2024). Ela não publicou reembolsos para invasões pelo provedor de login, phishing ou bots de terceiros.
O que aconteceu no ataque à Polymarket via DebugBear em 29 de outubro?
A DebugBear vende “real user monitoring” (monitoramento de usuários reais): um pequeno script que mede a velocidade com que um site carrega para visitantes reais. A Polymarket usava esse script no polymarket.com. Segundo a DebugBear, os atacantes sequestraram o DNS do domínio de onde o script é carregado e o apontaram para o próprio servidor (SecurityWeek). Todos os sites que usavam o script passaram a carregar o arquivo dos atacantes no lugar dele.
Na Polymarket, o arquivo trocado verificava se o visitante estava logado. Se não estava, não fazia nada. Se estava, encontrava o cliente de trading que a própria página da Polymarket já tinha configurado e o usava (cside; ohey.ca):
- Contas com e-mail e Google não receberam nenhum pedido de confirmação. O script colocava ordens de venda das posições a 97% do preço, depois a 50%, depois ao preço mínimo, e levava o saldo em dinheiro (defiprime).
- Contas logadas com uma carteira de navegador, como a MetaMask, viram um pedido de assinatura com o rótulo “DepositWallet” que movia os tokens de posição. Quem recusou manteve as posições.
O dinheiro saiu pelo próprio relayer de transações da Polymarket para o endereço do atacante 0x3F99…Ffc18, então o tráfego parecia normal para as regras de segurança do site. Pesquisadores da Hudson Rock não encontraram sinais de que frases-semente ou chaves privadas tenham sido copiadas (BleepingComputer).
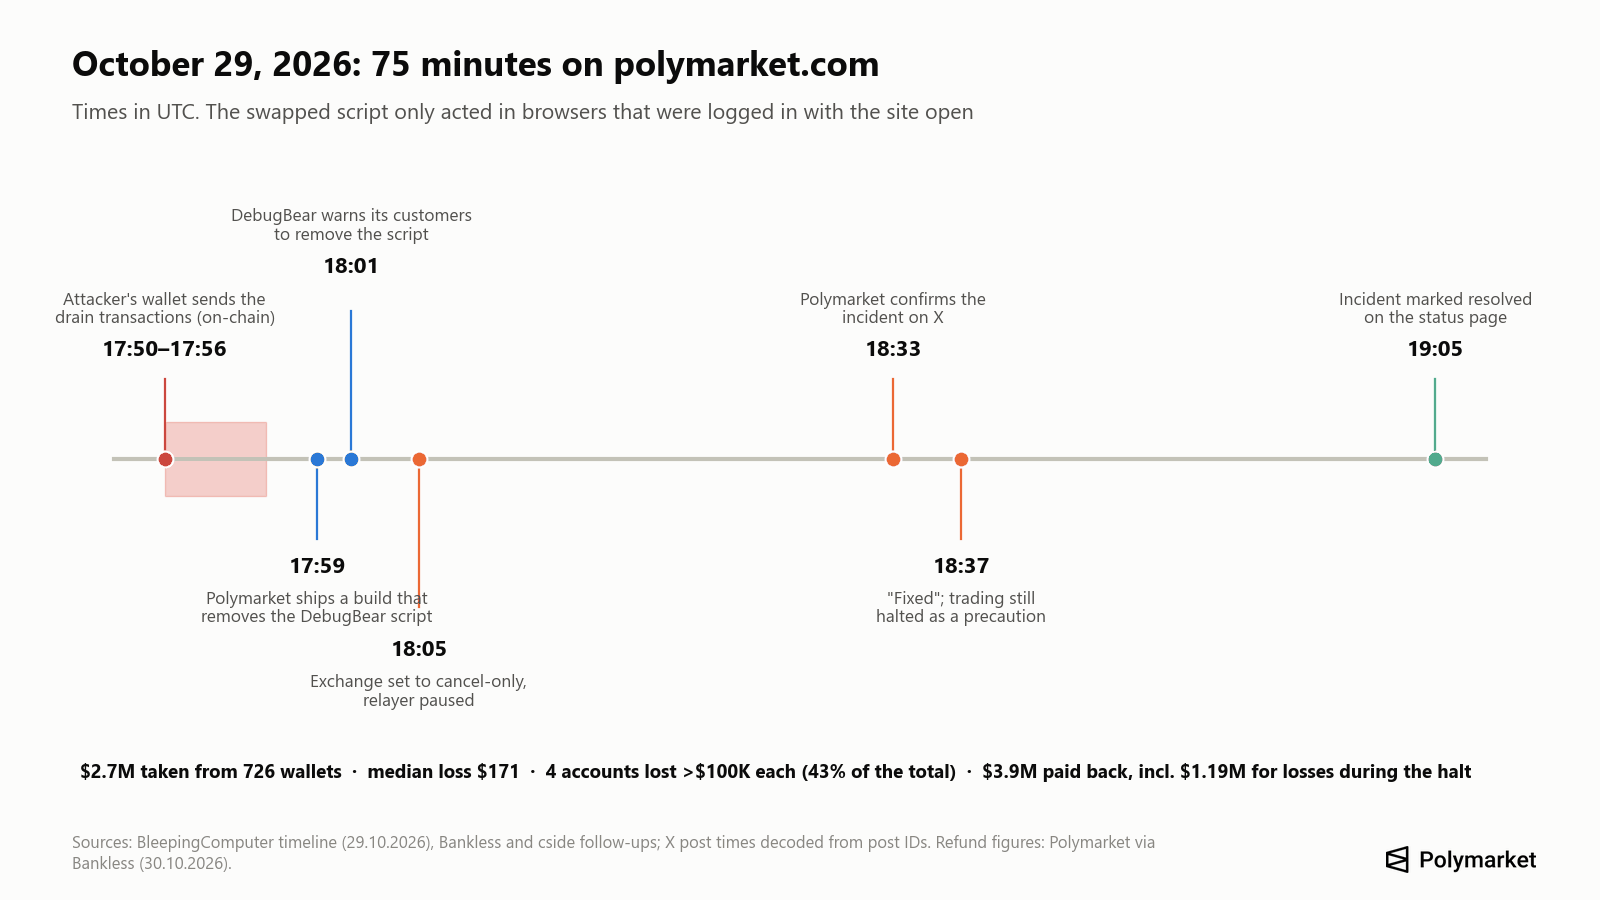
A linha do tempo, em UTC: a principal rajada de transações do atacante foi das 17:50 às 17:56; uma análise aponta que os primeiros fundos chegaram ao atacante às 17:10 (ohey.ca). Às 17:59 a Polymarket publicou uma versão que removia o script da DebugBear e, às 18:05, colocou a exchange em modo somente cancelamento e pausou o relayer. A Polymarket postou sobre o caso no X às 18:33, disse que estava corrigido às 18:37 e encerrou o incidente às 19:05 (BleepingComputer). A remoção não chegou aos navegadores que já estavam com a página aberta, e por isso fechar as abas fazia diferença.
Quanto foi levado. O número da Polymarket é $2.7 milhões de 726 carteiras (Bankless). Outras contagens vão de $2.1 milhões (The Record, no início) a cerca de $3.1 milhões (AMLBot), e de 710 a 737 carteiras. A maioria das vítimas perdeu pouco: a Bitquery calcula a perda mediana em $171, enquanto quatro contas perderam mais de $100,000 cada e, juntas, respondem por 43% do total (via Bankless).
O que a Polymarket mudou. Removeu o script, encerrou todas as sessões de login ativas, encaminhou o caso às autoridades e prometeu verificações de integridade, fixação de versões, monitoramento e uma política de segurança de conteúdo mais rígida para código de terceiros (cside). O pesquisador de segurança Scott Helme apontou que a política do site permitia todos os domínios que o drainer usou, e que fixar o script a um hash específico teria bloqueado o arquivo trocado (via Bankless).
Nós mesmos carregamos o polymarket.com em 4 de novembro, sem login. O script da DebugBear tinha sumido da página e da política de segurança de conteúdo do site. Essa política agora só permite carregar scripts do próprio site, do chat de suporte Intercom, da Vercel, do login do Google, da verificação anti-bot da Cloudflare e de um subdomínio separado, vendor.polymarket.com, e vários scripts de analytics são servidos pelo domínio da própria Polymarket com nomes de arquivo versionados. Não conseguimos ver o que é carregado depois do login.
A Polymarket vai reembolsar os usuários hackeados?
No caso de outubro, sim, e automaticamente. A Polymarket diz que identificou as carteiras afetadas com dados on-chain e de negociação, então “não é preciso abrir pedidos nem tickets” (The Record). Na manhã de 30 de outubro, 689 das 726 carteiras já tinham sido reembolsadas integralmente (Bankless). Cerca de 5,500 outras carteiras receberam, no total, $1.19 milhão por perdas durante a suspensão ou por vendas forçadas. Relatos secundários dizem que perdas acima de $10,000 exigiam assinar um termo de quitação e verificar a identidade; a Polymarket não disse isso publicamente.
Como não é preciso pedir nada, qualquer e-mail, DM ou site que peça para você “resgatar seu reembolso da Polymarket” é phishing.
Nos incidentes anteriores, o histórico é misto:
| Incidente | Reembolso |
|---|---|
| Resolução contestada de jun 2024 (mercado sobre Barron Trump) | Sim, a Polymarket anulou o resultado e reembolsou os detentores |
| Drenagens via login do Google, ago 2024 | Nenhum relatado |
| Phishing na seção de comentários, nov 2025 | Supostamente prometido; não encontramos confirmação |
| Falha do provedor de login, dez 2025 | “Entraremos em contato com os usuários afetados”; sem número público |
| Script de fornecedor, jun 2026 | “Vamos reembolsá-los integralmente”; conclusão não relatada |
| Script da DebugBear, out 2026 | $3.9 milhões pagos, automaticamente |
| Código de login de 6 dígitos compartilhado | “O suporte da Polymarket não consegue recuperar fundos perdidos” |
Fontes: The Block, Cointelegraph, The Block, GIGAZINE, Ajuda da Polymarket.
A regra até agora: a Polymarket paga quando a culpa é do próprio site ou de um fornecedor que ela escolheu. Quando a perda começa do lado do usuário, não há política de reembolso publicada.
Minha conta da Polymarket foi hackeada? Como verificar
No incidente de outubro, você só correu risco se estava logado e com o polymarket.com aberto em uma aba do navegador em 29 de outubro, mais ou menos na hora anterior à suspensão das negociações às 18:05 UTC. Sinais:
- Na sua atividade, vendas que você não fez a preços muito baixos (ordens a 97% ou 50% do preço, ou ao mínimo), ou transferências de posições para um endereço que você não conhece.
- Um reembolso creditado no seu saldo depois de 30 de outubro. A Polymarket pagou as carteiras afetadas sem que ninguém pedisse.
- Se você usa uma carteira de navegador: um pedido de assinatura “DepositWallet” que você não lembra de ter iniciado.
Para qualquer outra suspeita, abra o endereço da sua carteira da Polymarket (o endereço de depósito mostrado na sua conta, não o seu endereço da MetaMask) no Polygonscan e procure transferências de saída de pUSD, USDC ou tokens de posição que você não fez. Você também pode ver quais contratos têm permissão para gastar da sua carteira da Polymarket pelo endpoint público da Polymarket `data-api.polymarket.com/v2/approvals?user=<seu endereço>`. Só devem aparecer os contratos de exchange da própria Polymarket: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 e o Neg Risk Adapter 0xd91E80cF…A35296 (documentação da Polymarket).
Onde está o dinheiro roubado agora? Nossa verificação on-chain
Consultamos em 4 de novembro de 2026 os endereços dos atacantes apontados pelos investigadores (bloco 96,721,132 da Polygon, bloco 26,340,768 do Ethereum).
- Outubro. O endereço encontrado no script trocado, 0x3F99139F…Ffc18, tem 0.025 POL e cerca de $4,100 em USDC.e. Quase todo o resto já saiu: a BleepingComputer viu cerca de 28.6 milhões de POL (em torno de $2.57 milhões) enviados para outras três carteiras no dia do ataque.
- Junho. Investigadores rastrearam o roubo de junho até um endereço do Ethereum, 0xe65b1C58…71E1eD, com 1,892.92 ETH depois que o atacante passou o pUSD roubado por uma bridge e o trocou (cside). Ele foi esvaziado em cerca de 30 horas após o alerta da Polymarket: 100 ETH saíram em 26 de junho às 07:08 UTC e 1,788.5 ETH às 20:49 UTC. A quantia maior ficou parada em uma segunda carteira por três semanas e, de 18 a 21 de julho, foi dividida em valores redondos (700, 500, 200, quatro de cerca de 100 e 70 ETH) entre mais de dez endereços novos.
Um detalhe da carteira de junho mostra como os golpes de envenenamento de endereço (address poisoning) são comuns: depois do roubo, o próprio endereço do atacante recebeu mais de 40 transferências minúsculas de endereços parecidos, enviadas por bots na esperança de que o ladrão copiasse o endereço errado por engano.
Não há relato de que alguma parte desse dinheiro tenha sido congelada. Ao contrário das stablecoins congeladas depois de outros ataques, POL e ETH não podem ser bloqueados por um emissor, o que talvez explique por que os dois atacantes converteram os fundos tão rápido.
Meu dinheiro está seguro na Polymarket? Os contratos inteligentes foram hackeados?
Em nenhum dos 12 incidentes houve roubo de depósitos por um bug de contrato. Isso responde metade da pergunta. A outra metade é que o seu saldo só está tão seguro quanto aquilo que pode assinar pela sua carteira, e em 2024–2026 isso foi atacado pelo provedor de login, pelo site e pelos dispositivos dos usuários.
Como o dinheiro é guardado: quando você se cadastra, a Polymarket cria para você uma carteira de contrato inteligente na Polygon. Desde 4 de maio de 2026, contas novas recebem uma “Deposit Wallet”; contas mais antigas têm uma carteira Proxy (login com e-mail ou Google) ou uma Safe (login com carteira de navegador) (documentação da Polymarket). Cada carteira é controlada por uma chave de assinatura. Para quem usa carteira de navegador, essa chave fica na própria carteira. Para quem usa e-mail, ela é gerenciada por um provedor de carteiras embutidas, e você pode exportá-la em reveal.magic.link/polymarket enquanto estiver logado (Ajuda da Polymarket). A garantia (colateral) é o pUSD, um token lastreado em USDC, e não o USDC.e, como dizem guias mais antigos.
Não existe seguro de depósito em um mercado de previsão on-chain, e os reembolsos da Polymarket são uma decisão da empresa, não uma obrigação.
O roubo de maio de 2026 é um contraste útil. Alguém roubou a chave de uma carteira interna que a Polymarket usava para recompensas e levou de $520,000 a $700,000 (a SlowMist conta $573,000, dos quais $164,000 foram congelados). A Polymarket disse que “os fundos dos usuários e a resolução dos mercados estão seguros”, e nenhuma perda de usuários foi relatada (ForkLog).
Login por e-mail ou por carteira: qual login da Polymarket é mais seguro?
Para um saldo alto, uma carteira de navegador, de preferência apoiada por uma carteira de hardware, foi mais segura em todos os incidentes até agora. Para um saldo pequeno, o login por e-mail é mais simples e a diferença pesa menos.
- Dezembro de 2025 atingiu contas com login por e-mail pelo provedor de login; os logins por carteira não foram afetados. Um usuário relatou ter perdido cerca de $2,000 mesmo com autenticação de dois fatores no e-mail (CoinDesk).
- Outubro de 2026 esvaziou contas de e-mail sem nenhum pedido de confirmação, enquanto os usuários de carteira foram solicitados a assinar e puderam recusar.
- Junho de 2026 funcionou ao contrário: precisava de uma assinatura, então perderam dinheiro os usuários que assinaram sem ler.
A contrapartida: com login por carteira, você guarda a frase-semente, e perdê-la ou vazá-la é responsabilidade só sua. Com login por e-mail, a caixa de entrada é a chave, então proteja a conta de e-mail com uma senha forte e única e um app autenticador ou uma passkey.
Como proteger sua conta da Polymarket
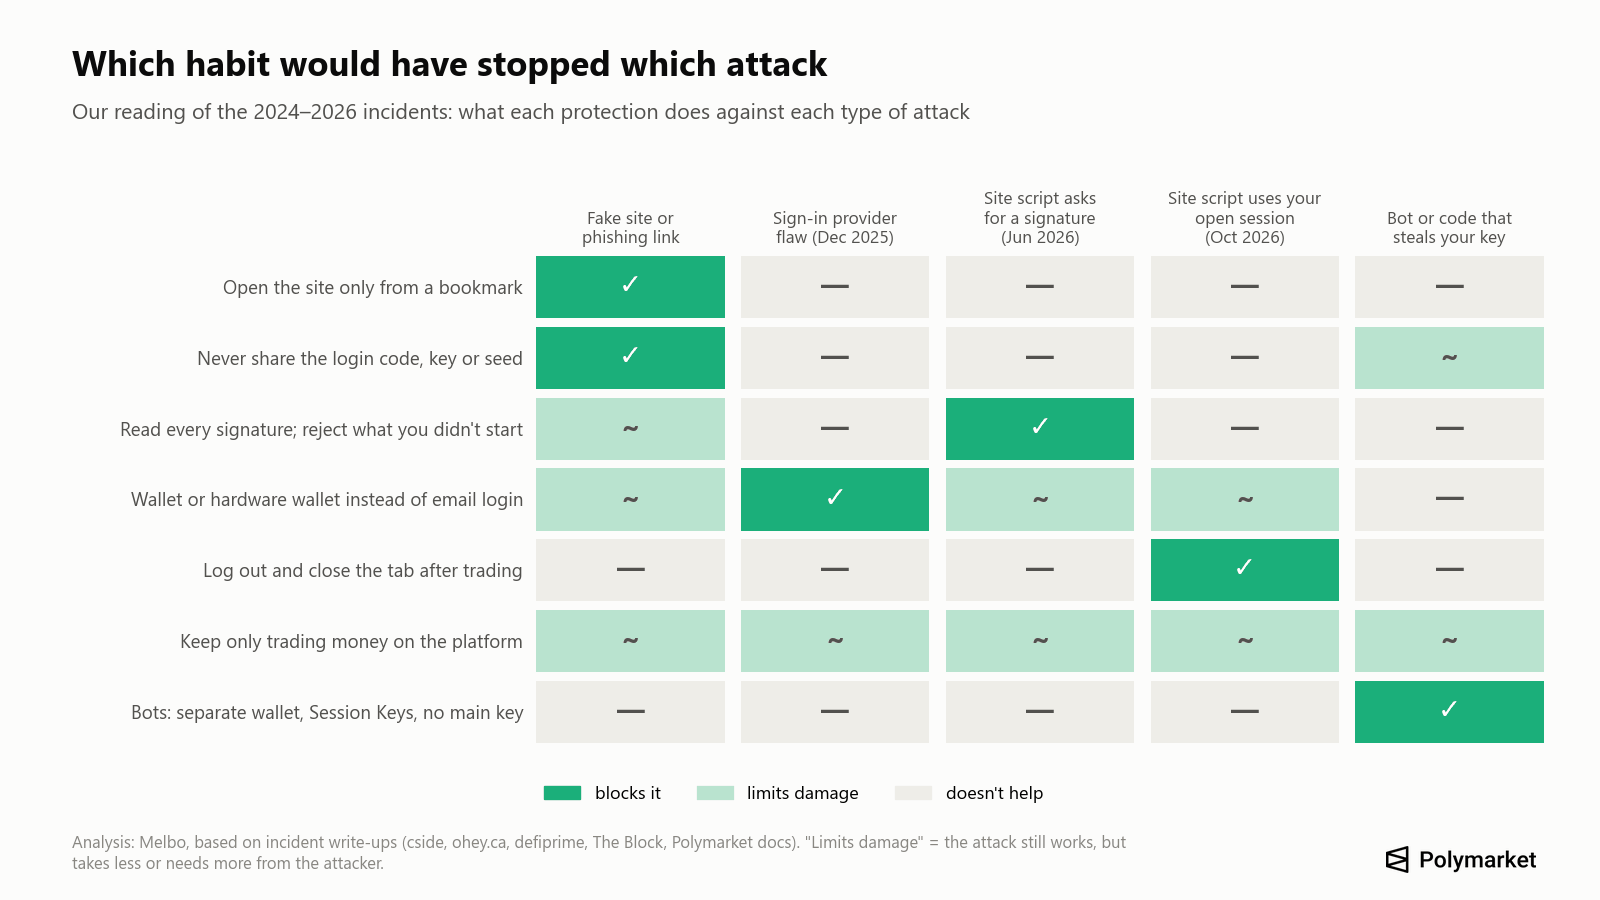
Nenhum hábito sozinho cobre todos os ataques, como mostra o gráfico. Juntos, estes cobrem todos os incidentes acima:
- Abra o polymarket.com só por um favorito ou digitando o endereço. Não por anúncios de busca, links em comentários, DMs ou e-mails. Domínios imitadores em 2025–2026 usaram terminações estranhas (.cfd, .space), truques com subdomínios (polymarket.com-v2…) e hospedagem gratuita (pages.dev, github.io) (PhishDestroy).
- Nunca passe para ninguém o seu código de login de 6 dígitos, a sua chave privada ou a sua frase-semente, nem para o “suporte”. A Polymarket diz que nunca vai pedir a sua chave.
- Saia da conta depois de negociar e não deixe o site aberto em uma aba. Os dois ataques ao site em 2026 precisavam de uma sessão logada; depois de qualquer notícia de incidente, feche todas as abas e recarregue.
- Leia cada assinatura. Uma ordem normal são dados tipados de “Polymarket CTF Exchange” na chain 137, com um token, valores e um lado; a criação de chaves de API mostra “ClobAuth” e o texto “This message attests that I control the given wallet” (documentação da Polymarket). Recuse tudo o que você não iniciou, principalmente aprovações para endereços desconhecidos, “setApprovalForAll”, permits ou lotes que transferem tokens.
- Para um saldo alto, faça login com uma carteira (de preferência de hardware) em vez de e-mail, assim cada assinatura é mostrada para você. Mantenha os alertas de segurança da carteira ativados.
- Proteja a conta de e-mail ou do Google que você usa para fazer login: senha única, app autenticador ou passkey.
- Deixe na Polymarket só o dinheiro com que você está negociando e saque o resto para uma carteira que você controla. Não há prazo de espera nos saques que segure um atacante.
- Não entregue a sua chave principal a bots de Telegram, ferramentas de copy trading ou scripts do GitHub. Se você roda um bot, use uma carteira separada com saldo pequeno e as Session Keys da Polymarket onde estiverem disponíveis: elas podem negociar, mas não sacar, e expiram após 180 dias (documentação da Polymarket). Nosso texto sobre bots de trading na Polymarket explica como eles funcionam.
- Confira as aprovações de vez em quando com o endpoint de aprovações da Polymarket ou o revoke.cash na Polygon, e revogue as permissões de gasto que você não reconhece. Revogar não desfaz uma transferência que você já assinou.
- Trate como golpe mensagens de “airdrop de POLY”, “resgate seu reembolso” e “migração para a V2”. Em 4 de novembro de 2026, a Polymarket não tem token; a Bloomberg informou em outubro que um token está apenas em estudo.
- Exporte a sua chave somente pelo reveal.magic.link/polymarket aberto por você mesmo, guarde-a offline e nunca a cole em um bot ou site.
- Fale com o suporte somente pelo ícone de chat no polymarket.com ou pelo support@polymarket.com (support@polymarket.us para o app dos EUA) (Ajuda da Polymarket).
Golpes com a Polymarket para ficar de olho
- Phishing de reembolso. Depois do incidente de outubro, os reembolsos foram automáticos, então qualquer link para “resgatar” é falso.
- Links nos comentários dos mercados. Em novembro de 2025, golpistas tinham cotas Sim e Não ao mesmo tempo para que seus comentários continuassem visíveis em “Holders” e depois postavam links para um login falso que terminava em uma verificação falsa da Cloudflare. O botão “copiar” dessa página colocava um comando malicioso na área de transferência (teiss).
- Airdrops falsos. A página “Community Rewards” de junho de 2026 prometia 250 milhões de POLY e esvaziava qualquer carteira que se conectasse para “verificar elegibilidade” (PCrisk).
- Bots e SDKs falsos. De janeiro a julho de 2026, contamos pelo menos nove ondas de pacotes maliciosos de “Polymarket”, incluindo uma organização sequestrada no GitHub com mais de 20 clones de bots (StepSecurity) e um bot de arbitragem falso que puxava 30 pacotes npm maliciosos (SafeDep). Instale só os clientes oficiais do GitHub da Polymarket.
- Anúncios de busca. Em fevereiro de 2026, um trader da Polymarket perdeu uma quantia de seis dígitos por causa de um anúncio falso da Uniswap no Google (Protos). O mesmo truque funciona para qualquer site cripto.
Minha conta da Polymarket foi esvaziada: o que fazer agora
- Feche todas as abas do polymarket.com e saia da conta em todos os dispositivos.
- Descubra o que aconteceu. Se sumiu só um ativo, a causa provável é uma aprovação ou uma única transferência assinada. Se sumiu tudo, em vários tokens ou redes, ou se depósitos novos desaparecem na hora, a causa provável é uma chave ou frase-semente roubada (guia do revoke.cash).
- Se a chave foi comprometida, pare de usar essa carteira. Crie uma nova e transfira o que sobrou. Uma carteira comprometida não volta a ser segura.
- Revogue a aprovação que foi usada, se houve uma.
- Escreva para a Polymarket pelo chat do site ou pelo support@polymarket.com com o endereço da sua carteira e os hashes das transações.
- Guarde as provas: hashes das transações, endereços, URLs e capturas de tela. Denuncie no Chainabuse e à polícia (IC3 nos EUA).
- Ignore quem oferecer recuperar seus fundos. Quase sempre também são golpistas.
Devo sacar meu dinheiro da Polymarket?
Você não precisa sacar tudo por causa do incidente de outubro: o script foi removido, as sessões foram encerradas e as vítimas foram reembolsadas. Mas os incidentes indicam uma regra simples. Deixe na Polymarket o que você está negociando ativamente e guarde o resto em uma carteira que você controla. Sem prazo de espera para saques, um atacante que obtenha a sua sessão ou a sua chave pode levar o saldo inteiro em minutos, então o saldo na plataforma é a sua perda máxima.
A Polymarket US foi afetada?
Não. O ataque de outubro atingiu o site internacional, polymarket.com. A Polymarket US, o app separado regulado pela CFTC, não foi afetada (CNBC). O app dos EUA tem contas, verificações de identidade e endereço de suporte próprios. A onda de fraude com cartões de débito relatada pelo Wall Street Journal em setembro de 2026 envolveu o app dos EUA.
Resoluções contestadas: não são ataques hacker, mas costumam ser chamadas assim
Alguns dos “escândalos” mais conhecidos da Polymarket foram discussões sobre como um mercado foi liquidado. A Polymarket usa o oráculo da UMA: qualquer pessoa pode propor um resultado, qualquer pessoa pode contestá-lo e os detentores do token UMA votam.
- Junho de 2024, Barron Trump e o token DJT. Os votantes da UMA resolveram “Não”; a Polymarket disse que a UMA “errou nessa resolução”, anulou o resultado e reembolsou os detentores (The Block).
- Março de 2025, acordo de minerais da Ucrânia. Um mercado de cerca de $7 milhões foi resolvido como “Sim”, embora nenhum acordo tenha sido assinado. Usuários culparam um grande detentor de UMA; a Polymarket chamou o caso de “sem precedentes”, mas “não uma falha de mercado”, e não pagou reembolsos (The Block).
- Julho de 2025, o terno de Zelensky. Um mercado de mais de $237 milhões virou para “Não” depois de uma contestação (Decrypt).
- 2026. Um mercado de $16 milhões sobre o streamer Clavicular passou por duas rodadas de contestação, e em julho dois traders processaram a Polymarket em Nova York pela decisão “Não” em um mercado sobre a venda de bitcoin pela Strategy (Decrypt).
Isso tem a ver com regras de mercado, não com a segurança da conta. Aqui, a proteção é ler a fonte de resolução de um mercado antes de negociar, como explicamos no nosso levantamento de casos de insider trading e manipulação.
Como montamos esta lista
Pesquisamos as declarações da Polymarket no X, no Discord e na central de ajuda, pesquisas de segurança (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), o banco de dados OSV de pacotes maliciosos e a mídia cripto de janeiro de 2024 a 4 de novembro de 2026. Um evento entra na lista se a Polymarket o confirmou, se investigadores on-chain o rastrearam ou se pelo menos uma publicação de segurança descreveu perdas específicas. Casos com fontes fracas estão marcados como tal. Os horários de alguns posts no X foram deduzidos dos IDs dos posts. Os valores são os relatados na época; quando as fontes divergem, o número da própria Polymarket vem primeiro.
Nossas próprias verificações, feitas em 4 de novembro de 2026: saldos e transações de saída dos endereços dos atacantes por meio de nós públicos da Polygon e do Ethereum e do explorador Blockscout, e os scripts e a política de segurança de conteúdo que o polymarket.com entregava a um visitante sem login.
Perguntas frequentes
A Polymarket foi hackeada?
Sim. Em 29 de outubro de 2026, um script de terceiros sequestrado (DebugBear) no polymarket.com drenou $2.7 milhões de 726 usuários logados, segundo a Polymarket. Isso também aconteceu em junho de 2026, pelo script de outro fornecedor.
Quantas vezes a Polymarket foi hackeada?
Contamos 12 incidentes de segurança de 2024 a novembro de 2026 que atingiram usuários da Polymarket ou as carteiras da própria empresa, além de três resoluções contestadas. Os maiores foram em junho de 2026 (cerca de $3 milhões) e em outubro de 2026 ($2.7 milhões).
Os contratos inteligentes da Polymarket foram hackeados?
Não. Nenhum dos roubos veio de um bug nos contratos que guardam os depósitos e liquidam as negociações. Os atacantes usaram o provedor de login, scripts no site, a chave de uma carteira interna, phishing e bots de terceiros.
Preciso pedir reembolso depois do ataque de outubro?
Não. A Polymarket pagou as carteiras afetadas automaticamente. Mensagens pedindo que você resgate um reembolso são phishing.
A Polymarket tem autenticação de dois fatores?
Até novembro de 2026, não encontramos nenhum artigo oficial de ajuda da Polymarket descrevendo 2FA dentro da conta. Proteja a conta de e-mail ou do Google que você usa para fazer login, ou faça login com uma carteira apoiada por hardware.
A Polymarket é segura para um saldo alto?
Só com precauções: faça login com uma carteira em vez de e-mail, saia da conta depois de negociar e mantenha na plataforma apenas o que está negociando. Os saques não têm prazo de espera, então o saldo que fica lá é o que você pode perder.
A Polymarket US foi hackeada?
Não. O incidente de outubro afetou só o site internacional.
Existe airdrop de token da Polymarket?
Não. Em 4 de novembro de 2026, a Polymarket não lançou nenhum token. Qualquer página de “resgate de POLY” é golpe.
Próximos passos
Se você está começando nos mercados de previsão, nosso guia sobre como funcionam os mercados de previsão explica preço, probabilidade e pagamento. Os hábitos acima valem para qualquer app de mercados de previsão, inclusive a Melbo. Para negociar mercados de previsão com recursos próprios, você pode começar na Melbo a partir de $1.