Polymarket hackat igen? Alla incidenter sedan 2024 och hur säkert Polymarket är nu
En daterad lista över alla hackerattacker, nätfiskevågor och omstridda avgöranden på Polymarket från 2024 till november 2026: vad som angreps, hur mycket som togs, vem som fick tillbaka pengarna och vilka vanor som faktiskt skyddar ett konto.
Ja, Polymarket har hackats igen. Den 29 oktober 2026 tog angripare över domänen hos DebugBear, en tjänst för prestandaövervakning vars skript kördes på polymarket.com, och bytte ut skriptet mot en drainer. Tills Polymarket tog bort det strax före 18:00 UTC använde det inloggade besökares öppna sessioner för att sälja deras positioner och flytta ut pengarna. Enligt Polymarket togs $2.7 miljoner från 726 plånböcker. Polymarket har betalat tillbaka $3.9 miljoner, varav $1.19 miljoner till handlare som förlorade pengar medan handeln var stoppad.
Det var andra gången på fyra månader som kod som webbplatsen laddade vändes mot dess egna användare: i juni tog ett komprometterat skript från en leverantör omkring $3 miljoner. Räknat från 2024 hittade vi 12 säkerhetsincidenter som drabbade Polymarkets användare eller Polymarkets egna plånböcker, plus tre omstridda marknadsavgöranden som ofta kallas hackerattacker. Vid ingen av stölderna knäckte angriparna de smarta kontrakt som förvarar insättningar och gör upp affärer. De tog sig in runt dem: via inloggningsleverantören, kod på webbplatsen, en intern plånboksnyckel, falska sajter och bottar från tredje part.
Nedan finns varje incident med datum, belopp och källor, vad som hände den 29 oktober minut för minut, var de stulna pengarna finns nu (vi kontrollerade angriparnas plånböcker den 4 november) och vilka vanor som skulle ha stoppat vilken attack.
Uppdaterat per den 4 november 2026, 11:00 UTC. Polymarket har ännu inte publicerat sin efterhandsanalys av incidenten i oktober. Siffrorna skiljer sig med 10–30% mellan källorna; vi anger Polymarkets egen siffra först och spannet efter den.
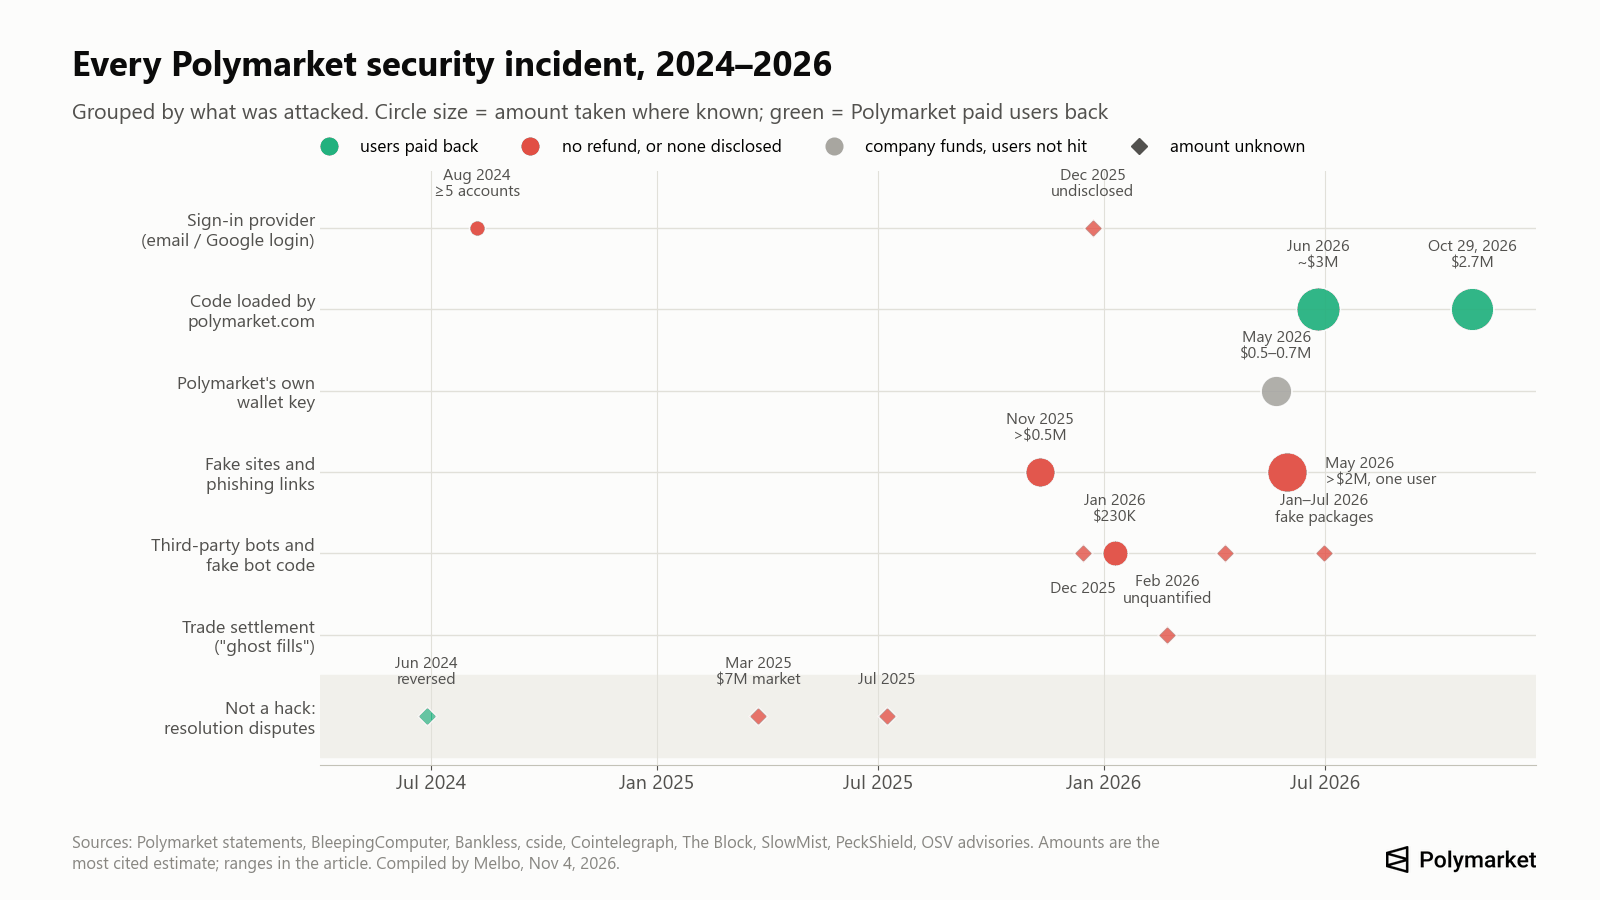
Tidslinje över hackerattacker mot Polymarket: alla incidenter från 2024 till 2026
| Datum | Vad som angreps | Vad som hände | Stulet belopp | Återbetalat till användare |
|---|---|---|---|---|
| aug 2024 | Inloggningsleverantör (Google-inloggning) | Insättningar flyttades från proxyplånböcker till en nätfiskeadress; supporten sa att den sett det 5 gånger | $5,197 och $745 för två namngivna offer; totalt okänt | Inga återbetalningar rapporterade |
| 10–11 nov 2025 | Användare, via länkar i marknadskommentarer | Falsk Polymarket-inloggning och falsk Cloudflare-kontroll som fick offren att köra ett skadligt kommando | Över $500,000 (en källa) | Uppges ha utlovats; inte bekräftat |
| 22–24 dec 2025 | Inloggningsleverantör (e-postinloggning) | Konton tömdes genom en brist hos en ”autentiseringsleverantör från tredje part” | Ej uppgivet, ”ett litet antal användare” | Ej uppgivet |
| dec 2025 | Botanvändare | En copy trading-bot med öppen källkod på GitHub skickade användarnas privata nycklar till en angripare | Okänt | Nej |
| 7–13 jan 2026 | Polycule, en tradingbot på Telegram | Boten, som höll användarnas nycklar på sin server, tömdes | Omkring $230,000 | Utlovat av botens team; inga belägg för att det betalades |
| jan–jul 2026 | Utvecklare och botanvändare | Minst 9 vågor av falska ”Polymarket SDK”- och botpaket på npm, crates.io och GitHub som stjäl nycklar | Ej publicerat | Nej |
| 19–25 feb 2026 | Avveckling av affärer (”ghost fills”) | Angripare annullerade matchade affärer som de höll på att förlora innan de gjordes upp, på market makers bekostnad | Ej kvantifierat | Nej; delvis åtgärdat genom en uppgradering i april |
| 22 maj 2026 | Polymarkets interna belöningsplånbok | Privat nyckel stulen | $520,000–$700,000 av företagets medel | Användare inte drabbade |
| 31 maj 2026 | En stor handlare | Falsk Polymarket-sajt | Över $2 miljoner (svagt underlag) | Nej |
| 2 juni 2026 | Användare | Falsk airdrop-sida ”POLY Community Rewards” med en wallet drainer | Okänt | Nej |
| 25 juni 2026 | Kod som polymarket.com laddade | Ett komprometterat leverantörsskript bad användare signera ett skadligt godkännande och tog sedan deras pUSD | Omkring $3 miljoner från 11 till 15 plånböcker | Full återbetalning utlovad |
| 29 okt 2026 | Kod som polymarket.com laddade (DebugBear) | Ett utbytt skript använde öppna sessioner för att sälja positioner och flytta pengar | $2.7 miljoner från 726 plånböcker | $3.9 miljoner betalt, inkl. $1.19 miljoner för förluster under stoppet |
Källorna för varje rad finns i avsnitten nedan. Två andra påståenden cirkulerar som vi inte kunde bekräfta: en påstådd läcka av 300,000 poster (offentliga profiler och plånboksadresser, inga e-postadresser, lösenord eller id-handlingar) som publicerades av en användare kallad ”xorcat” i april 2026, och en separat bedrägerivåg i september 2026 där stulna betalkort användes i försök att finansiera affärer för omkring $10 miljoner i den amerikanska appen, enligt Wall Street Journal (Futurism). Det senare är betalningsbedrägeri, inte en kontokapning.
Mönstret syns tydligt i diagrammet. Fram till mitten av 2026 kom de flesta förlusterna från användarsidan: delade inloggningskoder, falska sajter, bottar som håller nycklar. Under 2026 kom de två största stölderna från Polymarkets egen webbplats, via kod som den laddade från externa leverantörer.
Är Polymarket säkert 2026?
Polymarkets kontrakt har hållit; lagren runt dem har inte gjort det. Kontrakten som förvarar insättningar och gör upp affärer granskades mellan mars och augusti 2026 av Cantina, Quantstamp, Certora, SigmaPrime, Zellic och Pashov, och ett bug bounty-program drivs via Cantina (Polymarkets dokumentation). Ingen stöld sedan 2024 berodde på en bugg i dem. Det enda problemet på kontraktsnivå, ”ghost fills” i februari 2026, lät angripare annullera affärer som de förlorade; det lät ingen ta ut andras pengar.
Risken finns på fyra ställen:
- Webbplatsen. Två gånger under 2026 kördes ett skript från en extern leverantör på polymarket.com och stal från inloggade användare. Ett bokmärke skyddar inte mot detta, eftersom det var den riktiga sajten.
- Inloggningslagret. E-post- och Google-konton är beroende av leverantören som hanterar plånboksnyckeln bakom dem. Dess brister tömde konton 2024 och 2025.
- Din egen enhet och dina vanor. Falska sajter, länkar i kommentarer och falska airdrops fungerar fortfarande, och en delad 6-siffrig inloggningskod är en förlust som Polymarket säger att bolaget inte kan återställa.
- Verktyg från tredje part. Telegram-bottar och copy trading-skript som ber om din privata nyckel har tömts eller byggdes för att stjäla.
Två fakta till är viktiga för den som har ett stort saldo där. Polymarkets dokumentation beskriver uttag som ”omedelbara och gratis”, utan fördröjning av uttag eller vitlista för adresser (Polymarkets dokumentation). Och vi hittade ingen officiell hjälpartikel om tvåfaktorsautentisering i ett Polymarket-konto. Den som kontrollerar din session eller din nyckel kan alltså flytta allt på några minuter; skyddet ligger i hur du loggar in och hur mycket du låter ligga kvar där.
Polymarket har betalat tillbaka till användare när bolagets egen webbplats var orsaken (juni och oktober 2026) och när bolaget körde över ett avgörande som det ansåg felaktigt (2024). Polymarket har inte publicerat några återbetalningar för kapningar via inloggningsleverantören, nätfiske eller bottar från tredje part.
Vad hände vid Polymarkets DebugBear-hack den 29 oktober?
DebugBear säljer ”real user monitoring”: ett litet skript som mäter hur snabbt en sajt laddas för riktiga besökare. Polymarket använde det på polymarket.com. Enligt DebugBear kapade angriparna DNS för domänen som skriptet laddas från och pekade om den till sin egen server (SecurityWeek). Alla sajter som använde skriptet började i stället ladda angriparnas fil.
På Polymarket kontrollerade den utbytta filen om besökaren var inloggad. Om inte gjorde den ingenting. Om ja hittade den tradingklienten som Polymarkets egen sida redan hade satt upp och använde den (cside; ohey.ca):
- E-post- och Google-konton fick ingen fråga alls. Skriptet lade säljordrar för deras positioner till 97% av priset, sedan 50%, sedan lägsta pris, och tömde kassan (defiprime).
- Konton inloggade med en webbläsarplånbok som MetaMask såg en signaturbegäran märkt ”DepositWallet” som flyttade deras positionstokens. De som avvisade den behöll sina positioner.
Pengarna gick ut via Polymarkets egen transaktions-relayer till angriparens adress 0x3F99…Ffc18, så trafiken såg normal ut för sajtens säkerhetsregler. Forskare på Hudson Rock hittade inga tecken på att seedfraser eller privata nycklar hade kopierats (BleepingComputer).
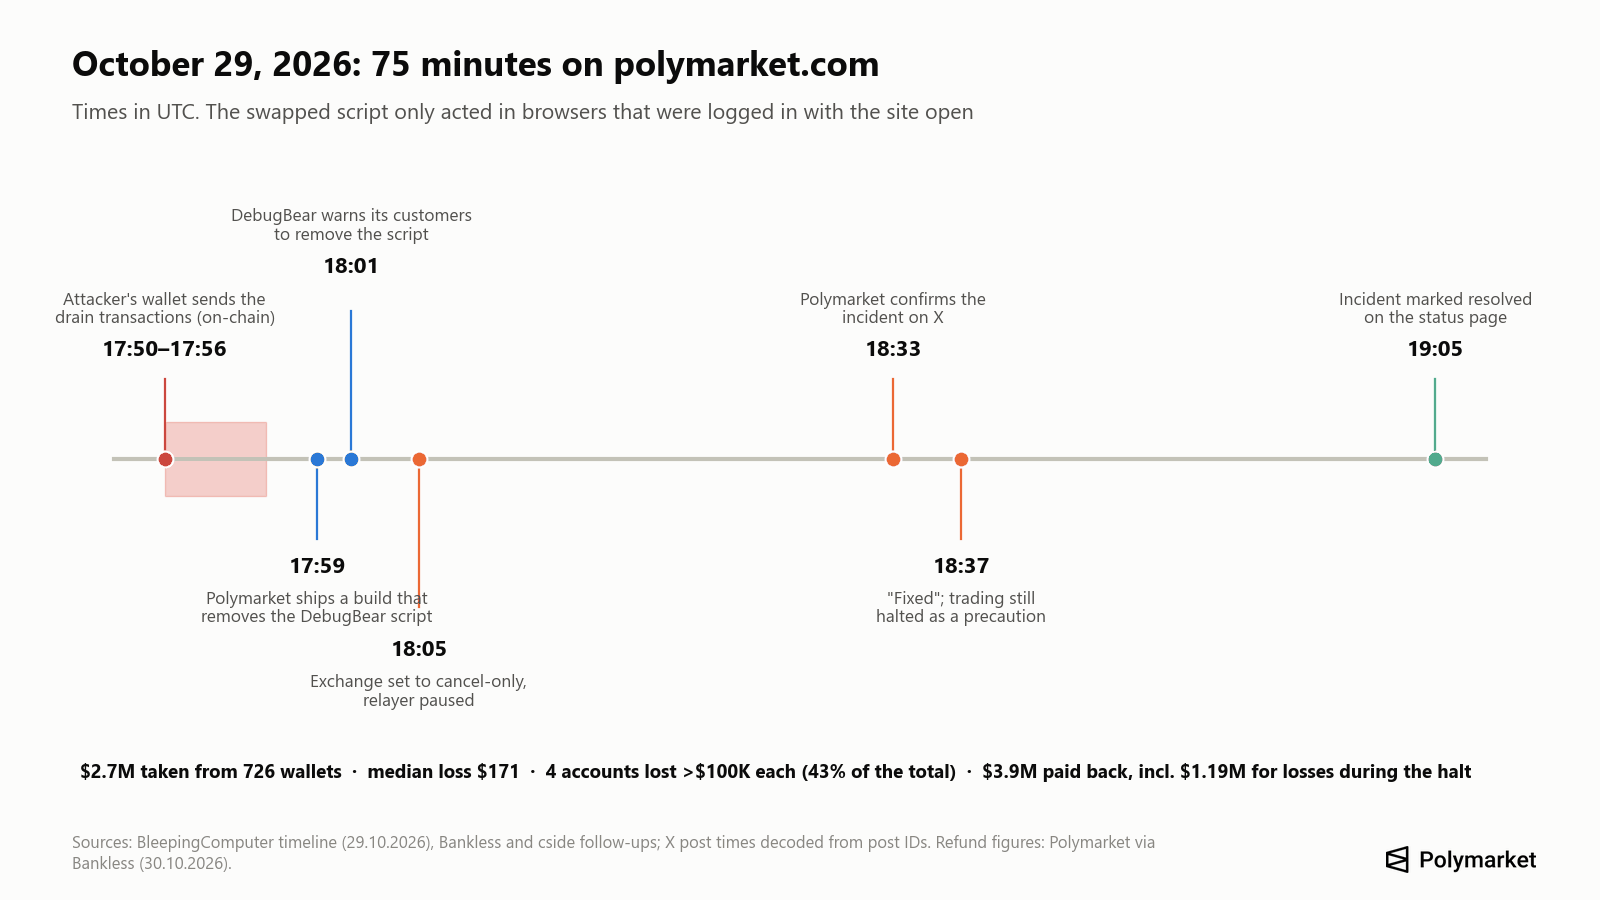
Tidslinjen i UTC: angriparens huvudsakliga transaktionsvåg pågick från 17:50 till 17:56; enligt en analys nådde de första medlen angriparen redan 17:10 (ohey.ca). Klockan 17:59 publicerade Polymarket en version som tog bort DebugBear-skriptet, och 18:05 satte bolaget börsen i cancel-only-läge och pausade relayern. Polymarket skrev om det på X 18:33, meddelade att det var åtgärdat 18:37 och stängde incidenten 19:05 (BleepingComputer). Borttagningen nådde inte webbläsare som redan hade sidan öppen, och därför var det viktigt att stänga flikarna.
Hur mycket som togs. Polymarkets siffra är $2.7 miljoner från 726 plånböcker (Bankless). Andra räkningar ligger mellan $2.1 miljoner (The Record, tidigt) och omkring $3.1 miljoner (AMLBot), och mellan 710 och 737 plånböcker. De flesta offer förlorade lite: Bitquery anger medianförlusten till $171, medan fyra konton förlorade mer än $100,000 vardera och tillsammans står för 43% av totalen (via Bankless).
Vad Polymarket ändrade. Polymarket tog bort skriptet, återställde alla aktiva inloggningssessioner, lämnade ärendet till polisen och lovade integritetskontroller, låsta versioner, övervakning och en striktare Content Security Policy för kod från tredje part (cside). Säkerhetsforskaren Scott Helme påpekade att sajtens policy tillät alla domäner som drainern använde, och att låsa skriptet till en fast hash skulle ha blockerat den utbytta filen (via Bankless).
Vi laddade själva polymarket.com den 4 november, utloggade. DebugBear-skriptet var borta från sidan och från sajtens Content Security Policy. Policyn tillåter nu bara skript från sajten själv, supportchatten Intercom, Vercel, Google-inloggning, Cloudflares botkontroll och en separat underdomän, vendor.polymarket.com, och flera analysskript serveras från Polymarkets egen domän under versionerade filnamn. Vi kunde inte se vad som laddas efter inloggning.
Kommer Polymarket att ersätta hackade användare?
För oktober ja, och automatiskt. Polymarket säger att bolaget identifierade drabbade plånböcker utifrån on-chain- och handelsdata, så att ”inga anspråk eller ärenden” behövs (The Record). På morgonen den 30 oktober hade 689 av de 726 plånböckerna fått full ersättning (Bankless). Omkring 5,500 plånböcker till fick sammanlagt $1.19 miljoner för förluster under stoppet eller vid tvångsförsäljningar. Sekundära källor uppger att förluster över $10,000 krävde en undertecknad friskrivning och en id-kontroll; Polymarket har inte sagt det offentligt.
Eftersom inget anspråk behövs är varje mejl, DM eller webbplats som ber dig att ”hämta ut din Polymarket-återbetalning” nätfiske.
För tidigare incidenter är bilden blandad:
| Incident | Återbetalning |
|---|---|
| Omstritt avgörande i juni 2024 (marknaden om Barron Trump) | Ja, Polymarket körde över resultatet och betalade tillbaka till innehavarna |
| Tömningar via Google-inloggning i augusti 2024 | Inga rapporterade |
| Nätfiske i kommentarsfält i november 2025 | Uppges ha utlovats; vi hittade ingen bekräftelse |
| Brist hos inloggningsleverantören i december 2025 | ”Vi kommer att kontakta drabbade användare”; ingen offentlig siffra |
| Leverantörsskript i juni 2026 | ”Full återbetalning”; slutförande inte rapporterat |
| DebugBear-skript i oktober 2026 | $3.9 miljoner betalt, automatiskt |
| Delad 6-siffrig inloggningskod | ”Polymarkets support kan inte återställa förlorade medel” |
Källor: The Block, Cointelegraph, The Block, GIGAZINE, Polymarkets hjälpcenter.
Regeln hittills: Polymarket betalar när bolagets egen sajt eller en leverantör som bolaget valt var orsaken. När förlusten börjar på användarens sida finns ingen publicerad policy för återbetalning.
Har mitt Polymarket-konto hackats? Så kontrollerar du
Vid incidenten i oktober var du utsatt bara om du var inloggad och hade polymarket.com öppet i en webbläsarflik den 29 oktober, ungefär under timmen innan handeln stoppades 18:05 UTC. Tecken:
- I din aktivitet: försäljningar till mycket låga priser som du inte gjort (ordrar på 97% eller 50% av priset, eller till lägsta pris), eller överföringar av positioner till en adress du inte känner igen.
- En återbetalning som krediterats ditt saldo efter den 30 oktober. Polymarket betalade drabbade plånböcker utan att någon behövde be om det.
- Om du använder en webbläsarplånbok: en signaturbegäran ”DepositWallet” som du inte minns att du startade.
Vid andra misstankar: öppna din Polymarket-plånboks adress (insättningsadressen som visas i ditt konto, inte din MetaMask-adress) på Polygonscan och leta efter utgående överföringar av pUSD, USDC eller positionstokens som du inte gjort. Du kan också se vilka kontrakt som får spendera från din Polymarket-plånbok via Polymarkets publika endpoint `data-api.polymarket.com/v2/approvals?user=<din adress>`. Bara Polymarkets egna börskontrakt ska synas där: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 och Neg Risk Adapter 0xd91E80cF…A35296 (Polymarkets dokumentation).
Var är de stulna pengarna nu? Vår on-chain-kontroll
Den 4 november 2026 slog vi upp angriparnas adresser som utredare pekat ut (Polygon-block 96,721,132, Ethereum-block 26,340,768).
- Oktober. Adressen som hittades i det utbytta skriptet, 0x3F99139F…Ffc18, håller 0.025 POL och omkring $4,100 i USDC.e. Nästan allt annat har flyttats vidare: BleepingComputer såg omkring 28.6 miljoner POL (runt $2.57 miljoner) skickas vidare till ytterligare tre plånböcker samma dag som attacken.
- Juni. Utredare spårade stölden i juni till en Ethereum-adress, 0xe65b1C58…71E1eD, som höll 1,892.92 ETH efter att angriparen hade bryggat och växlat de stulna pUSD (cside). Den var tom inom ungefär 30 timmar efter Polymarkets varning: 100 ETH lämnade den 26 juni kl. 07:08 UTC och 1,788.5 ETH kl. 20:49 UTC. Den större summan låg i en andra plånbok i tre veckor och delades 18–21 juli upp i jämna belopp (700, 500, 200, fyra på ungefär 100 och 70 ETH) på mer än tio nya adresser.
En detalj från junplånboken visar hur vanliga bedrägerier med adressförgiftning är: efter stölden fick angriparens egen adress mer än 40 pyttesmå överföringar från nästan likadana adresser, skickade av bottar som hoppades att tjuven av misstag skulle kopiera fel adress.
Inga av dessa pengar har rapporterats som frysta. Till skillnad från stablecoins som frysts efter andra hackerattacker kan POL och ETH inte blockeras av en utgivare, vilket kan förklara varför båda angriparna växlade så snabbt.
Är mina pengar säkra på Polymarket? Hackades de smarta kontrakten?
Inga insättningar stals genom en bugg i ett kontrakt i någon av de 12 incidenterna. Det besvarar halva frågan. Den andra halvan är att ditt saldo bara är så säkert som det som kan signera för din plånbok, och 2024–2026 angreps just det via inloggningsleverantören, webbplatsen och användarnas enheter.
Så förvaras pengarna: när du registrerar dig skapar Polymarket en smart kontraktsplånbok på Polygon åt dig. Sedan den 4 maj 2026 får nya konton en ”Deposit Wallet”; äldre konton har en Proxy-plånbok (inloggning med e-post eller Google) eller en Safe (inloggning med webbläsarplånbok) (Polymarkets dokumentation). Varje plånbok styrs av en signeringsnyckel. För användare med webbläsarplånbok ligger nyckeln i deras egen plånbok. För e-postanvändare hanteras den av en leverantör av inbäddade plånböcker, och du kan exportera den på reveal.magic.link/polymarket medan du är inloggad (Polymarkets hjälpcenter). Säkerheten är pUSD, en token med USDC som täckning, inte USDC.e som äldre guider säger.
Det finns ingen insättningsgaranti på en prediktionsmarknad on-chain, och Polymarkets återbetalningar är ett beslut av företaget, inte en skyldighet.
Stölden i maj 2026 är en nyttig kontrast. Någon stal nyckeln till en intern plånbok som Polymarket använde för belöningar och tog $520,000 till $700,000 (SlowMist räknar $573,000, varav $164,000 frystes). Polymarket sa att ”användarnas medel och marknadsavgörandena är säkra”, och inga förluster för användare rapporterades (ForkLog).
E-postinloggning eller plånbok: vilken inloggning på Polymarket är säkrast?
För ett stort saldo har en webbläsarplånbok, helst med en hårdvaruplånbok bakom, varit säkrare i varje incident hittills. För ett litet saldo är e-postinloggning enklare och skillnaden betyder mindre.
- December 2025 drabbade konton med e-postinloggning via inloggningsleverantören; plånboksinloggningar påverkades inte. En användare uppgav att hen förlorat omkring $2,000 trots tvåfaktorsautentisering på sin e-post (CoinDesk).
- Oktober 2026 tömde e-postkonton utan någon fråga alls, medan plånboksanvändare ombads signera och kunde vägra.
- Juni 2026 fungerade tvärtom: attacken krävde en signatur, så användare som signerade utan att läsa förlorade pengar.
Avvägningen: med plånboksinloggning har du själv seedfrasen, och att tappa bort den eller läcka den är helt ditt ansvar. Med e-postinloggning är inkorgen nyckeln, så skydda e-postkontot med ett starkt unikt lösenord och en autentiseringsapp eller passkey.
Så skyddar du ditt Polymarket-konto
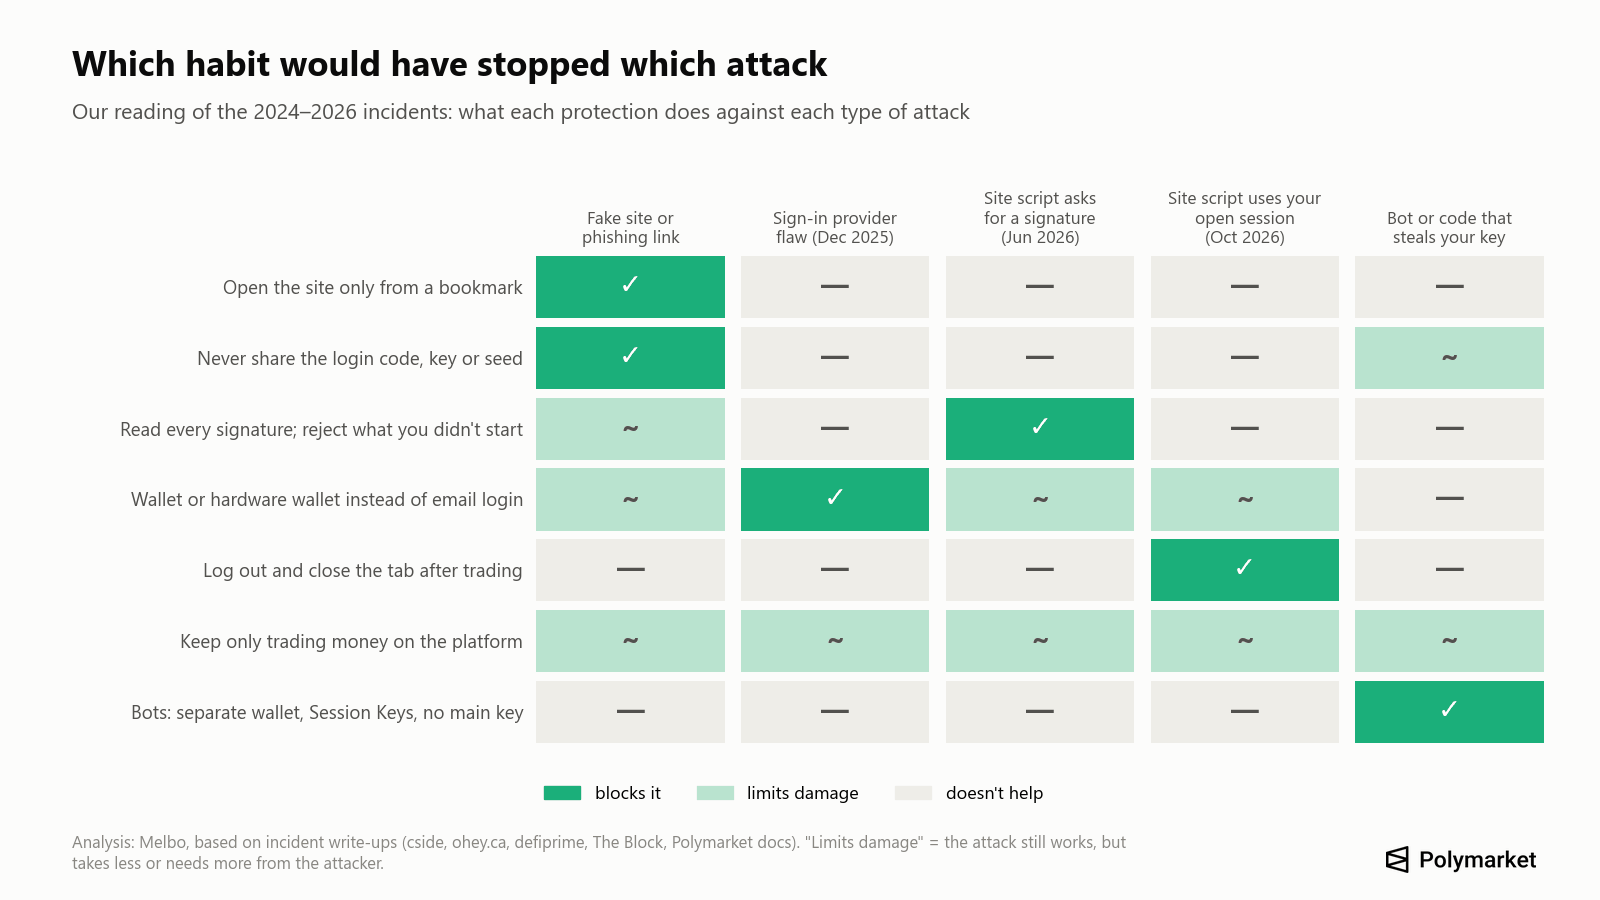
Som diagrammet visar täcker ingen enskild vana alla attacker. Tillsammans täcker dessa alla incidenter ovan:
- Öppna polymarket.com bara från ett bokmärke eller genom att skriva adressen. Inte från sökannonser, kommentarslänkar, DM eller mejl. Förväxlingsbara domäner 2025–2026 använde ovanliga ändelser (.cfd, .space), underdomänknep (polymarket.com-v2…) och gratis webbhotell (pages.dev, github.io) (PhishDestroy).
- Ge aldrig någon din 6-siffriga inloggningskod, din privata nyckel eller din seedfras, inte heller ”supporten”. Polymarket säger att bolaget aldrig kommer att be om din nyckel.
- Logga ut efter handeln och lämna inte sajten öppen i en flik. Båda attackerna mot sajten 2026 krävde en inloggad session; stäng alla flikar och ladda om efter varje nyhet om en incident.
- Läs varje signatur. En vanlig order är typad data från ”Polymarket CTF Exchange” på kedja 137 med en token, belopp och en sida; när du skapar API-nycklar visas ”ClobAuth” och texten ”This message attests that I control the given wallet” (Polymarkets dokumentation). Avvisa allt du inte själv har startat, särskilt godkännanden till okända adresser, ”setApprovalForAll”, permits eller batcher som överför tokens.
- Logga in med en plånbok (helst hårdvara) i stället för e-post om du har ett stort saldo, så att varje signatur visas för dig. Ha plånbokens säkerhetsvarningar påslagna.
- Säkra e-post- eller Google-kontot du loggar in med: unikt lösenord, autentiseringsapp eller passkey.
- Ha bara de pengar du handlar med på Polymarket och ta ut resten till en plånbok du själv kontrollerar. Det finns ingen fördröjning av uttag som stoppar en angripare.
- Ge inte din huvudnyckel till Telegram-bottar, copy trading-verktyg eller GitHub-skript. Om du kör en bot, använd en separat plånbok med litet saldo och Polymarkets Session Keys där de finns: de kan handla men inte ta ut pengar, och de upphör efter 180 dagar (Polymarkets dokumentation). Vår artikel om tradingbottar på Polymarket beskriver hur de fungerar.
- Kontrollera godkännanden då och då med Polymarkets endpoint för godkännanden eller revoke.cash på Polygon, och återkalla godkännanden till okända adresser. Att återkalla gör inte en överföring du redan signerat ogjord.
- Behandla meddelanden om ”POLY-airdrop”, ”hämta ut din återbetalning” och ”V2-migrering” som bedrägerier. Per den 4 november 2026 har Polymarket ingen token; Bloomberg rapporterade i oktober att en token bara övervägs.
- Exportera din nyckel bara via reveal.magic.link/polymarket som du själv har öppnat, förvara den offline och klistra aldrig in den i en bot eller på en sajt.
- Kontakta supporten bara via chattikonen på polymarket.com eller support@polymarket.com (support@polymarket.us för den amerikanska appen) (Polymarkets hjälpcenter).
Bedrägerier kring Polymarket att se upp med
- Nätfiske med återbetalningar. Efter incidenten i oktober var återbetalningarna automatiska, så varje länk för att ”hämta ut” är falsk.
- Länkar i marknadskommentarer. I november 2025 höll bedragare både Ja- och Nej-andelar så att deras kommentarer syntes under ”Holders”, och lade sedan upp länkar till en falsk inloggning som slutade i en falsk Cloudflare-kontroll. Dess ”kopiera”-knapp lade ett skadligt kommando i urklipp (teiss).
- Falska airdrops. Sidan ”Community Rewards” i juni 2026 lovade 250 miljoner POLY och tömde varje plånbok som anslöts för att ”kontrollera behörighet” (PCrisk).
- Falska bottar och SDK:er. Från januari till juli 2026 räknade vi minst nio vågor av skadliga ”Polymarket”-paket, bland dem en kapad GitHub-organisation med mer än 20 botkloner (StepSecurity) och en falsk arbitragebot som drog in 30 skadliga npm-paket (SafeDep). Installera bara de officiella klienterna från Polymarkets GitHub.
- Sökannonser. I februari 2026 förlorade en Polymarket-handlare ett sexsiffrigt belopp via en falsk Uniswap-annons på Google (Protos). Samma knep fungerar för alla kryptosajter.
Mitt Polymarket-konto har tömts: vad gör jag nu
- Stäng alla flikar med polymarket.com och logga ut, på alla enheter.
- Ta reda på vad som hände. Om en enda tillgång försvunnit tyder det på ett godkännande eller en enskild signerad överföring. Om allt försvunnit, över flera tokens eller kedjor, eller om nya insättningar försvinner direkt, tyder det på en stulen nyckel eller seedfras (guide från revoke.cash).
- Om nyckeln är komprometterad, sluta använda den plånboken. Skapa en ny och flytta det som finns kvar. En komprometterad plånbok kan inte göras säker igen.
- Återkalla godkännandet som användes, om det fanns ett.
- Skriv till Polymarket via chatten på sajten eller support@polymarket.com med din plånboksadress och transaktions-hashar.
- Spara bevis: transaktions-hashar, adresser, URL:er och skärmbilder. Anmäl till Chainabuse och polisen (IC3 i USA).
- Ignorera alla som erbjuder sig att få tillbaka dina pengar. De är nästan alltid också bedragare.
Ska jag ta ut mina pengar från Polymarket?
Du behöver inte ta ut allt på grund av incidenten i oktober: skriptet är borta, sessionerna har återställts och offren har fått ersättning. Men incidenterna talar för en enkel regel. Ha kvar på Polymarket det du aktivt handlar med och förvara resten i en plånbok du själv kontrollerar. Utan fördröjning av uttag kan en angripare som får tag i din session eller nyckel ta hela saldot på några minuter, så saldot på plattformen är din största möjliga förlust.
Påverkades Polymarket US?
Nej. Attacken i oktober drabbade den internationella sajten, polymarket.com. Polymarket US, den separata appen som regleras av CFTC, påverkades inte (CNBC). Den amerikanska appen har egna konton, egna id-kontroller och en egen supportadress. Bedrägerivågen med betalkort som Wall Street Journal rapporterade om i september 2026 gällde den amerikanska appen.
Omstridda avgöranden: inte hackerattacker, men kallas ofta så
Några av de mest kända ”skandalerna” kring Polymarket var tvister om hur en marknad avgjordes. Polymarket använder oraklet UMA: vem som helst kan föreslå ett resultat, vem som helst kan bestrida det, och innehavare av UMA-token röstar.
- Juni 2024, Barron Trump och DJT-token. UMA-röstarna avgjorde ”Nej”; Polymarket sa att UMA ”fick det här avgörandet fel”, körde över det och betalade tillbaka till innehavarna (The Block).
- Mars 2025, mineralavtalet med Ukraina. En marknad på omkring $7 miljoner avgjordes ”Ja” trots att inget avtal hade undertecknats. Användare skyllde på en stor UMA-innehavare; Polymarket kallade det ”utan motstycke” men ”inte ett marknadsmisslyckande” och betalade inte tillbaka något (The Block).
- Juli 2025, Zelenskyys kostym. En marknad på över $237 miljoner slog om till ”Nej” efter en tvist (Decrypt).
- 2026. En marknad på $16 miljoner om streamern Clavicular gick igenom två tvisteomgångar, och i juli stämde två handlare Polymarket i New York över ”Nej”-beslutet i en marknad om huruvida Strategy skulle sälja bitcoin (Decrypt).
Det här handlar om marknadsregler, inte kontosäkerhet. Skyddet här är att läsa en marknads källa för avgörandet innan du handlar, som vi förklarar i vår rapport om fall av insiderhandel och manipulation.
Så sammanställde vi listan
Vi gick igenom Polymarkets uttalanden på X, Discord och i hjälpcentret, säkerhetsforskning (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), OSV-databasen över skadliga paket och kryptomedier från januari 2024 till den 4 november 2026. En händelse tas med om Polymarket har bekräftat den, om on-chain-utredare har spårat den eller om minst en säkerhetspublikation har beskrivit konkreta förluster. Svagt underbyggda fall är markerade som sådana. Tidpunkter för vissa inlägg på X har härletts från inläggens id. Belopp anges som de rapporterades vid tillfället; där källor går isär kommer Polymarkets egen siffra först.
Våra egna kontroller, gjorda den 4 november 2026: saldon och utgående transaktioner för angriparnas adresser via publika Polygon- och Ethereum-noder och utforskaren Blockscout, samt de skript och den Content Security Policy som polymarket.com levererade till en utloggad besökare.
Vanliga frågor
Har Polymarket hackats?
Ja. Den 29 oktober 2026 tömde ett kapat skript från tredje part (DebugBear) på polymarket.com $2.7 miljoner från 726 inloggade användare, enligt Polymarket. Samma sak hände i juni 2026 via en annan leverantörs skript.
Hur många gånger har Polymarket hackats?
Vi räknar 12 säkerhetsincidenter från 2024 till november 2026 som drabbade Polymarkets användare eller bolagets egna plånböcker, plus tre omstridda avgöranden. De största var i juni 2026 (omkring $3 miljoner) och oktober 2026 ($2.7 miljoner).
Hackades Polymarkets smarta kontrakt?
Nej. Ingen av stölderna berodde på en bugg i kontrakten som förvarar insättningar och gör upp affärer. Angriparna använde inloggningsleverantören, skript på webbplatsen, en intern plånboksnyckel, nätfiske och bottar från tredje part.
Måste jag ansöka om återbetalning efter hacket i oktober?
Nej. Polymarket betalade drabbade plånböcker automatiskt. Meddelanden som ber dig hämta ut en återbetalning är nätfiske.
Har Polymarket tvåfaktorsautentisering?
Per november 2026 hittade vi ingen officiell hjälpartikel från Polymarket som beskriver 2FA i kontot. Skydda e-post- eller Google-kontot du loggar in med, eller logga in med en plånbok som backas av hårdvara.
Är Polymarket säkert för ett stort saldo?
Bara med försiktighetsåtgärder: logga in med en plånbok i stället för e-post, logga ut efter handeln och ha bara det du handlar med på plattformen. Uttag har ingen fördröjning, så saldot där är vad du kan förlora.
Hackades Polymarket US?
Nej. Incidenten i oktober drabbade bara den internationella sajten.
Finns det en airdrop av en Polymarket-token?
Nej. Per den 4 november 2026 har Polymarket inte lanserat någon token. Varje sida där du ska ”hämta ut POLY” är ett bedrägeri.
Nästa steg
Är du ny på prediktionsmarknader förklarar vår guide till hur prediktionsmarknader fungerar pris, sannolikhet och utbetalning. Vanorna ovan gäller för alla appar för prediktionsmarknader, även Melbo. Vill du handla på prediktionsmarknader med egna pengar kan du börja på Melbo från $1.