Polymarket yine hacklendi mi? 2024'ten bu yana tüm olaylar ve Polymarket şu an güvenli mi
2024'ten Kasım 2026'ya kadar her Polymarket hack'i, oltalama dalgası ve tartışmalı piyasa sonuçlandırmasının tarihli listesi: neye saldırıldı, ne kadar alındı, kime para iade edildi ve hangi alışkanlıklar hesabı gerçekten korur.
Evet, Polymarket yine hacklendi. 29 Ekim 2026'da saldırganlar, betiği polymarket.com'da çalışan performans izleme hizmeti DebugBear'ın alan adını ele geçirdi ve bu betiği bir cüzdan boşaltıcıyla (drainer) değiştirdi. Polymarket betiği 18:00 UTC'den kısa süre önce kaldırana kadar bu kod, giriş yapmış ziyaretçilerin açık oturumlarını kullanarak pozisyonlarını sattı ve parayı dışarı aktardı. Polymarket'e göre 726 cüzdandan 2,7 milyon dolar alındı. Şirket 3,9 milyon dolar geri ödedi; bu tutara, işlemler durdurulduğu sırada para kaybeden trader'lar için ödenen 1,19 milyon dolar da dahil.
Bu, dört ay içinde web sitesinin yüklediği kodun kullanıcılarına karşı çevrildiği ikinci olaydı: haziranda ele geçirilmiş bir tedarikçi betiği yaklaşık 3 milyon dolar götürmüştü. 2024'ten bu yana Polymarket kullanıcılarını ya da Polymarket'in kendi cüzdanlarını etkileyen 12 güvenlik olayı saydık; bunlara ek olarak insanların sık sık hack diye andığı üç tartışmalı piyasa sonuçlandırması var. Hırsızlıkların hiçbirinde saldırganlar, mevduatları tutan ve işlemlerin takasını yapan akıllı sözleşmeleri kırmadı. Onların etrafından dolaştılar: giriş sağlayıcısı, web sitesindeki kod, şirket içi bir cüzdan anahtarı, sahte siteler ve üçüncü taraf botlar üzerinden.
Aşağıda tarihleri, tutarları ve kaynaklarıyla tüm olaylar, 29 Ekim'de dakika dakika neler olduğu, çalınan paranın şu an nerede olduğu (saldırganların cüzdanlarını 4 Kasım'da kontrol ettik) ve hangi alışkanlığın hangi saldırıyı durduracağı yer alıyor.
4 Kasım 2026, 11:00 UTC itibarıyla günceldir. Polymarket ekim olayına ilişkin olay sonrası raporunu (postmortem) henüz yayımlamadı. Rakamlar kaynaklar arasında %10–30 farklılık gösteriyor; önce Polymarket'in kendi rakamını, ardından aralığı veriyoruz.
Polymarket hack zaman çizelgesi: 2024'ten 2026'ya tüm olaylar
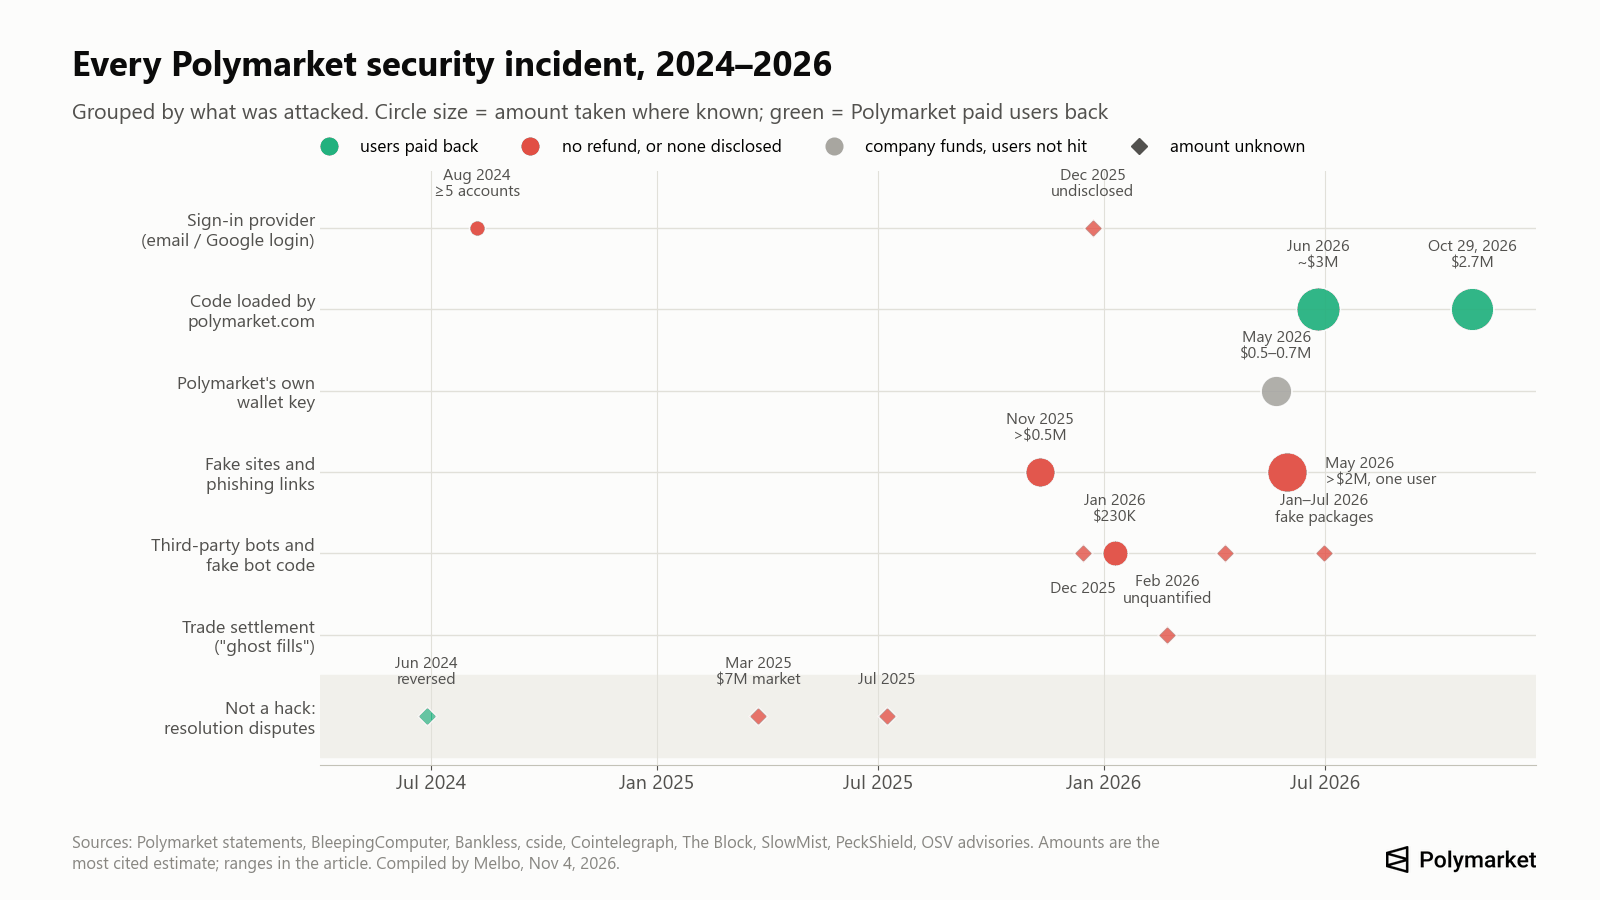
| Tarih | Neye saldırıldı | Ne oldu | Alınan | Kullanıcılara iade |
|---|---|---|---|---|
| Ağustos 2024 | Giriş sağlayıcısı (Google ile giriş) | Mevduatlar proxy cüzdanlardan bir oltalama adresine aktarıldı; destek ekibi bunu 5 kez gördüğünü söyledi | Adı bilinen iki mağdur için 5.197 $ ve 745 $; toplam bilinmiyor | Bildirilmiş iade yok |
| 10–11 Kasım 2025 | Piyasa yorumlarındaki bağlantılar üzerinden kullanıcılar | Sahte Polymarket giriş sayfası ve mağdurlara kötü amaçlı bir komut çalıştırtan sahte Cloudflare doğrulaması | 500.000 $'dan fazla (tek kaynak) | Söz verildiği bildirildi; doğrulanmadı |
| 22–24 Aralık 2025 | Giriş sağlayıcısı (e-posta ile giriş) | Hesaplar, bir “üçüncü taraf kimlik doğrulama sağlayıcısındaki” açık üzerinden boşaltıldı | Açıklanmadı, “az sayıda kullanıcı” | Açıklanmadı |
| Aralık 2025 | Bot kullanıcıları | GitHub'daki açık kaynaklı bir kopya işlem (copy-trading) botu, kullanıcıların özel anahtarlarını bir saldırgana gönderdi | Bilinmiyor | Hayır |
| 7–13 Ocak 2026 | Telegram trading botu Polycule | Kullanıcıların anahtarlarını kendi sunucusunda tutan bot boşaltıldı | Yaklaşık 230.000 $ | Bot ekibi söz verdi; ödendiğine dair kanıt yok |
| Ocak–Temmuz 2026 | Geliştiriciler ve bot kullanıcıları | npm, crates.io ve GitHub'da anahtar çalan sahte “Polymarket SDK” ve bot paketlerinden en az 9 dalga | Yayımlanmadı | Hayır |
| 19–25 Şubat 2026 | İşlem takası (“ghost fills”) | Saldırganlar, kaybettikleri eşleşmiş işlemleri takastan önce, piyasa yapıcıların zararına iptal etti | Hesaplanmadı | Hayır; nisan güncellemesiyle kısmen giderildi |
| 22 Mayıs 2026 | Polymarket'in şirket içi ödül cüzdanı | Özel anahtar çalındı | Şirket fonlarından 520.000–700.000 $ | Kullanıcılar etkilenmedi |
| 31 Mayıs 2026 | Büyük bir trader | Sahte Polymarket sitesi | 2 milyon $'dan fazla (zayıf kaynak) | Hayır |
| 2 Haziran 2026 | Kullanıcılar | Cüzdan boşaltıcı içeren sahte “POLY Community Rewards” airdrop sayfası | Bilinmiyor | Hayır |
| 25 Haziran 2026 | polymarket.com'un yüklediği kod | Ele geçirilmiş bir tedarikçi betiği kullanıcılardan kötü amaçlı bir onay (approval) imzalamalarını istedi, ardından pUSD'lerini aldı | 11 ila 15 cüzdandan yaklaşık 3 milyon $ | Tam iade sözü verildi |
| 29 Ekim 2026 | polymarket.com'un yüklediği kod (DebugBear) | Değiştirilen betik, açık oturumları kullanarak pozisyonları sattı ve parayı aktardı | 726 cüzdandan 2,7 milyon $ | 3,9 milyon $ ödendi; buna durdurma kayıpları için 1,19 milyon $ dahil |
Her satırın kaynakları aşağıdaki bölümlerde. Doğrulayamadığımız iki iddia daha dolaşıyor: Nisan 2026'da “xorcat” adlı bir kullanıcının paylaştığı, 300.000 kayıtlık olduğu iddia edilen bir sızıntı (herkese açık profiller ve cüzdan adresleri; e-posta, şifre veya kimlik belgesi yok) ve Wall Street Journal'ın bildirdiğine göre Eylül 2026'da ABD uygulamasında çalıntı banka kartlarıyla yaklaşık 10 milyon dolarlık işlem fonlanmaya çalışılan ayrı bir dolandırıcılık dalgası (Futurism). İkincisi hesap hack'i değil, ödeme dolandırıcılığı.
Grafikte örüntü açıkça görülüyor. 2026'nın ortasına kadar kayıpların çoğu kullanıcı tarafından geldi: paylaşılan giriş kodları, sahte siteler, anahtar tutan botlar. 2026'da en büyük iki hırsızlık ise Polymarket'in kendi web sitesinden, dış tedarikçilerden yüklediği kod üzerinden geldi.
Polymarket 2026'da güvenli mi?
Polymarket'in sözleşmeleri dayandı; etraflarındaki katmanlar dayanmadı. Mevduatları tutan ve işlemlerin takasını yapan sözleşmeler Mart–Ağustos 2026 arasında Cantina, Quantstamp, Certora, SigmaPrime, Zellic ve Pashov tarafından denetlendi ve Cantina üzerinden bir hata ödül programı (bug bounty) yürütülüyor (Polymarket belgeleri). 2024'ten bu yana hiçbir hırsızlık bu sözleşmelerdeki bir hatadan kaynaklanmadı. Sözleşme düzeyindeki tek sorun olan Şubat 2026'daki “ghost fills” (hayalet eşleşmeler), saldırganların kaybettikleri işlemleri iptal etmesine izin verdi; kimsenin başkasının parasını çekmesine izin vermedi.
Risk dört yerde toplanıyor:
- Web sitesi. 2026'da iki kez, dış bir tedarikçiden yüklenen bir betik polymarket.com üzerinde çalıştı ve giriş yapmış kullanıcılardan para çaldı. Yer imi sizi bundan korumaz, çünkü bu gerçek siteydi.
- Giriş katmanı. E-posta ve Google hesapları, arkalarındaki cüzdan anahtarını yöneten sağlayıcıya bağlıdır. Bu sağlayıcıdaki açıklar 2024 ve 2025'te hesapları boşalttı.
- Kendi cihazınız ve alışkanlıklarınız. Sahte siteler, yorum bağlantıları ve sahte airdrop'lar hâlâ işe yarıyor; paylaşılan 6 haneli bir giriş kodu ise Polymarket'in geri getiremeyeceğini söylediği bir kayıp.
- Üçüncü taraf araçlar. Özel anahtarınızı isteyen Telegram botları ve kopya işlem betikleri ya boşaltıldı ya da baştan çalmak için yapılmıştı.
Orada büyük bakiye tutan herkes için iki gerçek daha önemli. Polymarket'in belgeleri para çekmeyi “anında ve ücretsiz” olarak tanımlıyor; çekim gecikmesi ya da adres izin listesi yok (Polymarket belgeleri). Ayrıca Polymarket hesabı içinde iki faktörlü kimlik doğrulama hakkında resmi bir yardım makalesi bulamadık. Yani oturumunuzu ya da anahtarınızı ele geçiren biri her şeyi dakikalar içinde taşıyabilir; koruma, nasıl giriş yaptığınızda ve orada ne kadar para bıraktığınızda.
Polymarket, hata kendi web sitesindeyken (Haziran ve Ekim 2026) ve yanlış bulduğu bir sonuçlandırmayı geçersiz kıldığında (2024) kullanıcılara ödeme yaptı. Giriş sağlayıcısı üzerinden hesap ele geçirmeleri, oltalama veya üçüncü taraf botlar için yayımlanmış bir iade yok.
29 Ekim'deki Polymarket DebugBear hack'inde ne oldu?
DebugBear “gerçek kullanıcı izleme” (real user monitoring) hizmeti satıyor: bir sitenin gerçek ziyaretçiler için ne kadar hızlı yüklendiğini ölçen küçük bir betik. Polymarket bunu polymarket.com'da çalıştırıyordu. DebugBear'a göre saldırganlar, betiğin yüklendiği alan adının DNS'ini ele geçirip kendi sunucularına yönlendirdi (SecurityWeek). Betiği kullanan her site, onun yerine saldırganların dosyasını yüklemeye başladı.
Polymarket'te değiştirilen dosya önce ziyaretçinin giriş yapıp yapmadığını kontrol etti. Yapmamışsa hiçbir şey yapmadı. Yapmışsa, Polymarket'in kendi sayfasının önceden kurduğu trading istemcisini bulup kullandı (cside; ohey.ca):
- E-posta ve Google hesapları hiçbir onay penceresi görmedi. Betik, pozisyonları için önce fiyatın %97'sinden, sonra %50'sinden, sonra en düşük fiyattan satış emirleri verdi ve nakdi süpürdü (defiprime).
- MetaMask gibi bir tarayıcı cüzdanıyla giriş yapan hesaplar, pozisyon token'larını taşıyan “DepositWallet” etiketli bir imza isteği gördü. Bunu reddedenler pozisyonlarını korudu.
Para, Polymarket'in kendi işlem aktarıcısı (relayer) üzerinden saldırganın 0x3F99…Ffc18 adresine gitti, bu yüzden trafik sitenin güvenlik kurallarına normal göründü. Hudson Rock araştırmacıları kurtarma ifadelerinin (seed phrase) veya özel anahtarların kopyalandığına dair bir iz bulmadı (BleepingComputer).
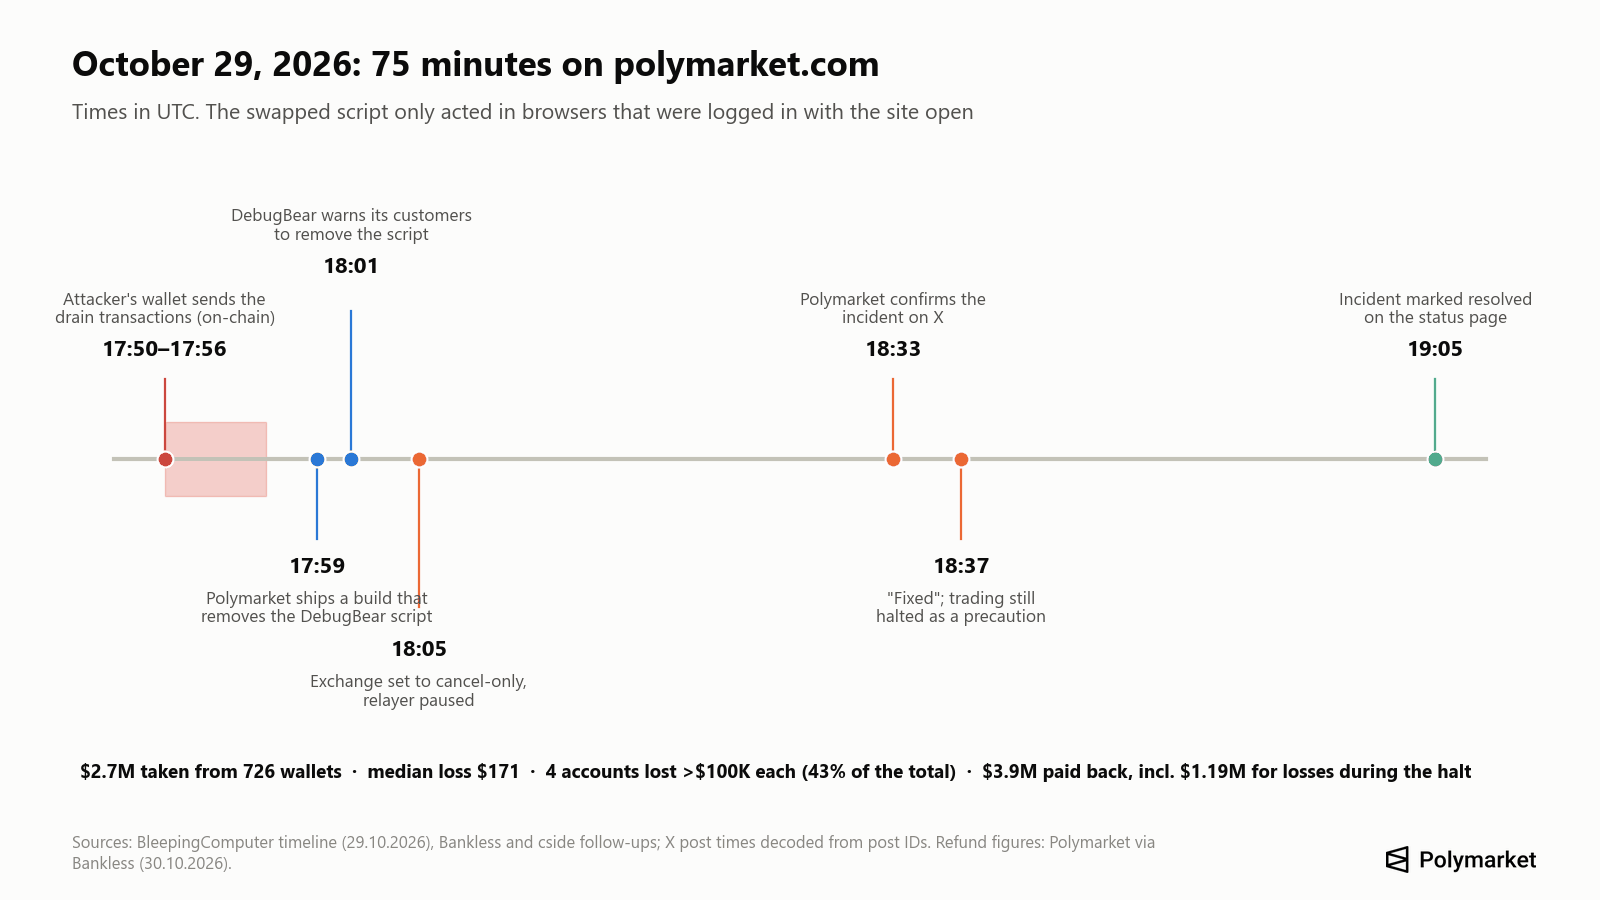
UTC saatiyle zaman çizelgesi: saldırgan işlemlerinin ana dalgası 17:50 ile 17:56 arasında gerçekleşti; bir analize göre ilk fonlar saldırgana 17:10'da ulaştı (ohey.ca). Polymarket 17:59'da DebugBear betiğini kaldıran bir sürüm yayımladı, 18:05'te borsayı yalnızca iptal moduna aldı ve relayer'ı durdurdu. Polymarket olayı 18:33'te X'te duyurdu, 18:37'de düzeltildiğini söyledi ve olayı 19:05'te kapattı (BleepingComputer). Kaldırma işlemi, sayfayı zaten açık tutan tarayıcılara ulaşmadı; sekmeleri kapatmanın önemli olmasının nedeni buydu.
Ne kadar alındı. Polymarket'in rakamı 726 cüzdandan 2,7 milyon dolar (Bankless). Diğer sayımlar 2,1 milyon dolardan (The Record, ilk haber) yaklaşık 3,1 milyon dolara (AMLBot), cüzdan sayısı ise 710 ile 737 arasında değişiyor. Mağdurların çoğu az kaybetti: Bitquery medyan kaybı 171 dolar olarak hesaplıyor; dört hesabın her biri ise 100.000 dolardan fazla kaybetti ve bu hesaplar birlikte toplamın %43'ünü oluşturuyor (Bankless aracılığıyla).
Polymarket ne değiştirdi. Betiği kaldırdı, tüm aktif oturumları sıfırladı, olayı kolluk kuvvetlerine bildirdi ve üçüncü taraf kod için bütünlük kontrolleri, sürüm sabitleme, izleme ve daha sıkı bir içerik güvenlik politikası (CSP) sözü verdi (cside). Güvenlik araştırmacısı Scott Helme, sitenin politikasının drainer'ın kullandığı her alan adına izin verdiğini ve betiği sabit bir hash'e bağlamanın değiştirilmiş dosyayı engelleyeceğini belirtti (Bankless aracılığıyla).
4 Kasım'da polymarket.com'u çıkış yapmış hâlde kendimiz yükledik. DebugBear betiği sayfadan da, sitenin içerik güvenlik politikasından da kaldırılmıştı. Bu politika artık betiklerin yalnızca sitenin kendisinden, Intercom destek sohbetinden, Vercel'den, Google ile girişten, Cloudflare'in bot kontrolünden ve ayrı bir vendor.polymarket.com alt alan adından yüklenmesine izin veriyor; birkaç analiz betiği de Polymarket'in kendi alan adından, sürüm numaralı dosya adlarıyla sunuluyor. Giriş yaptıktan sonra nelerin yüklendiğini göremedik.
Polymarket hacklenen kullanıcılara para iadesi yapacak mı?
Ekim için evet, hem de otomatik olarak. Polymarket etkilenen cüzdanları zincir üstü veriler ve işlem verilerinden belirlediğini, bu yüzden “talep ya da destek bileti” gerekmediğini söylüyor (The Record). 30 Ekim sabahı itibarıyla 726 cüzdanın 689'una tam ödeme yapılmıştı (Bankless). Yaklaşık 5.500 cüzdana daha, durdurma sırasındaki veya zorunlu satışlardaki kayıplar için toplam 1,19 milyon dolar ödendi. İkincil haberlere göre 10.000 doları aşan kayıplarda bir feragat belgesi imzalamak ve kimlik doğrulamasından geçmek gerekiyordu; Polymarket bunu kamuya açık şekilde söylemedi.
Talep gerekmediği için “Polymarket iadenizi talep edin” diyen her e-posta, DM veya web sitesi oltalamadır.
Önceki olaylardaki tablo karışık:
| Olay | İade |
|---|---|
| Haziran 2024 tartışmalı sonuçlandırma (Barron Trump piyasası) | Evet, Polymarket sonucu geçersiz kıldı ve pay sahiplerine iade yaptı |
| Ağustos 2024 Google girişli hesapların boşaltılması | Bildirilmedi |
| Kasım 2025 yorum bölümü oltalaması | Söz verildiği bildirildi; doğrulama bulamadık |
| Aralık 2025 giriş sağlayıcısı açığı | “Etkilenen kullanıcılarla iletişime geçeceğiz”; kamuya açık rakam yok |
| Haziran 2026 tedarikçi betiği | “Tamamını iade ediyoruz”; tamamlandığı bildirilmedi |
| Ekim 2026 DebugBear betiği | 3,9 milyon $ otomatik olarak ödendi |
| Paylaşılan 6 haneli giriş kodu | “Polymarket desteği kaybedilen fonları geri getiremez” |
Kaynaklar: The Block, Cointelegraph, The Block, GIGAZINE, Polymarket Yardım.
Şimdiye kadarki kural: Polymarket, hata kendi sitesinde ya da kendi seçtiği bir tedarikçide olduğunda ödüyor. Kayıp kullanıcı tarafında başladığında yayımlanmış bir iade politikası yok.
Polymarket hesabım hacklendi mi? Nasıl kontrol edilir
Ekim olayında yalnızca, 29 Ekim'de işlemler 18:05 UTC'de durdurulmadan önceki yaklaşık bir saat içinde giriş yapmış hâlde polymarket.com'u bir tarayıcı sekmesinde açık tuttuysanız risk altındaydınız. İşaretler:
- Etkinlik geçmişinizde sizin yapmadığınız, çok düşük fiyatlı satışlar (fiyatın %97'si veya %50'si ya da en düşük fiyattan verilmiş emirler) veya pozisyonların tanımadığınız bir adrese aktarılması.
- 30 Ekim'den sonra bakiyenize yatırılan bir iade. Polymarket etkilenen cüzdanlara talep beklemeden ödeme yaptı.
- Tarayıcı cüzdanı kullanıyorsanız: başlattığınızı hatırlamadığınız bir “DepositWallet” imza isteği.
Başka bir şüphe durumunda Polymarket cüzdan adresinizi (MetaMask adresinizi değil, hesabınızda gösterilen yatırma adresini) Polygonscan üzerinde açın ve sizin yapmadığınız giden pUSD, USDC veya pozisyon token'ı transferlerine bakın. Polymarket cüzdanınızdan hangi sözleşmelerin harcama yapabildiğini Polymarket'in herkese açık uç noktası `data-api.polymarket.com/v2/approvals?user=<your address>` ile de görebilirsiniz. Burada yalnızca Polymarket'in kendi borsa sözleşmeleri görünmelidir: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 ve Neg Risk Adapter 0xd91E80cF…A35296 (Polymarket belgeleri).
Çalınan para şimdi nerede? Zincir üstü kontrolümüz
Soruşturmacıların adını verdiği saldırgan adreslerini 4 Kasım 2026'da inceledik (Polygon bloğu 96.721.132, Ethereum bloğu 26.340.768).
- Ekim. Değiştirilen betikte bulunan 0x3F99139F…Ffc18 adresinde 0,025 POL ve yaklaşık 4.100 dolarlık USDC.e var. Geri kalan neredeyse her şey başka yerlere taşındı: BleepingComputer, saldırı günü yaklaşık 28,6 milyon POL'ün (yaklaşık 2,57 milyon dolar) üç cüzdana daha gönderildiğini gördü.
- Haziran. Soruşturmacılar haziran hırsızlığını, saldırganın çalınan pUSD'yi köprüleyip takas etmesinin ardından 1.892,92 ETH tutan tek bir Ethereum adresine, 0xe65b1C58…71E1eD'ye kadar izledi (cside). Adres, Polymarket'in uyarısından sonraki yaklaşık 30 saat içinde boşaldı: 26 Haziran'da 07:08 UTC'de 100 ETH, 20:49 UTC'de ise 1.788,5 ETH çıktı. Büyük tutar üç hafta boyunca ikinci bir cüzdanda bekledi ve 18–21 Temmuz'da yuvarlak tutarlara (700, 500, 200, yaklaşık 100'er ETH'lik dört parça ve 70 ETH) bölünerek ondan fazla yeni adrese dağıtıldı.
Haziran cüzdanındaki bir ayrıntı, adres zehirleme (address poisoning) dolandırıcılıklarının ne kadar yaygın olduğunu gösteriyor: hırsızlıktan sonra saldırganın kendi adresine benzer görünümlü adreslerden 40'tan fazla küçük transfer geldi. Bunları, hırsızın yanlışlıkla yanlış adresi kopyalamasını uman botlar göndermişti.
Bu paranın hiçbirinin dondurulduğu bildirilmedi. Diğer hack'lerden sonra dondurulan stablecoin'lerin aksine POL ve ETH bir ihraççı tarafından engellenemez; iki saldırganın da parayı bu kadar hızlı dönüştürmesinin nedeni bu olabilir.
Polymarket'teki param güvende mi? Akıllı sözleşmeler hacklendi mi?
12 olayın hiçbirinde mevduatlar bir sözleşme hatası yoluyla çalınmadı. Bu, sorunun yarısını yanıtlıyor. Diğer yarısı şu: bakiyeniz, cüzdanınız adına imza atabilen her şey kadar güvende ve 2024–2026'da buna giriş sağlayıcısı, web sitesi ve kullanıcıların cihazları üzerinden saldırıldı.
Para nasıl tutuluyor: kaydolduğunuzda Polymarket sizin için Polygon üzerinde bir akıllı sözleşme cüzdanı oluşturur. 4 Mayıs 2026'dan bu yana yeni hesaplar bir “Deposit Wallet” alıyor; eski hesaplarda bir Proxy cüzdan (e-posta veya Google ile giriş) ya da bir Safe (tarayıcı cüzdanıyla giriş) bulunuyor (Polymarket belgeleri). Her cüzdan bir imzalayıcı anahtarla kontrol edilir. Tarayıcı cüzdanı kullananlarda bu anahtar kendi cüzdanlarındadır. E-posta kullanıcılarında ise gömülü cüzdan sağlayıcısı tarafından yönetilir; giriş yapmışken reveal.magic.link/polymarket adresinden dışa aktarabilirsiniz (Polymarket Yardım). Teminat, eski rehberlerde yazdığı gibi USDC.e değil, USDC destekli bir token olan pUSD'dir.
Zincir üstü bir tahmin piyasasında mevduat sigortası yoktur ve Polymarket'in iadeleri bir yükümlülük değil, şirketin kendi kararıdır.
Mayıs 2026 hırsızlığı faydalı bir karşılaştırma sunuyor. Biri, Polymarket'in ödüller için kullandığı şirket içi bir cüzdanın anahtarını çaldı ve 520.000 ile 700.000 dolar arasında para aldı (SlowMist'e göre 573.000 dolar; bunun 164.000 doları donduruldu). Polymarket “kullanıcı fonları ve piyasa sonuçlandırması güvende” dedi ve kullanıcı kaybı bildirilmedi (ForkLog).
E-posta ile giriş mi, cüzdan mı: hangi Polymarket girişi daha güvenli?
Büyük bir bakiye için, tercihen donanım cüzdanıyla desteklenen bir tarayıcı cüzdanı şimdiye kadarki her olayda daha güvenli oldu. Küçük bir bakiye için e-posta ile giriş daha basit ve fark daha az önemli.
- Aralık 2025 olayı, giriş sağlayıcısı üzerinden e-posta ile giriş yapılan hesapları vurdu; cüzdanla girişler etkilenmedi. Bir kullanıcı, e-postasında iki faktörlü doğrulama açık olmasına rağmen yaklaşık 2.000 dolar kaybettiğini bildirdi (CoinDesk).
- Ekim 2026 olayı e-posta hesaplarını hiçbir onay istemeden boşalttı; cüzdan kullanıcılarından ise imza istendi ve reddedebildiler.
- Haziran 2026 tersi yönde işledi: imza gerektiriyordu, bu yüzden okumadan imzalayan kullanıcılar para kaybetti.
Ödünleşim şu: cüzdanla girişte kurtarma ifadesi sizde kalır; onu kaybetmek ya da sızdırmak tamamen sizin sorumluluğunuzdadır. E-posta ile girişte anahtar gelen kutusudur; bu yüzden e-posta hesabını güçlü ve benzersiz bir şifre ve bir doğrulama uygulaması (authenticator) ya da geçiş anahtarı (passkey) ile koruyun.
Polymarket hesabınızı nasıl korursunuz
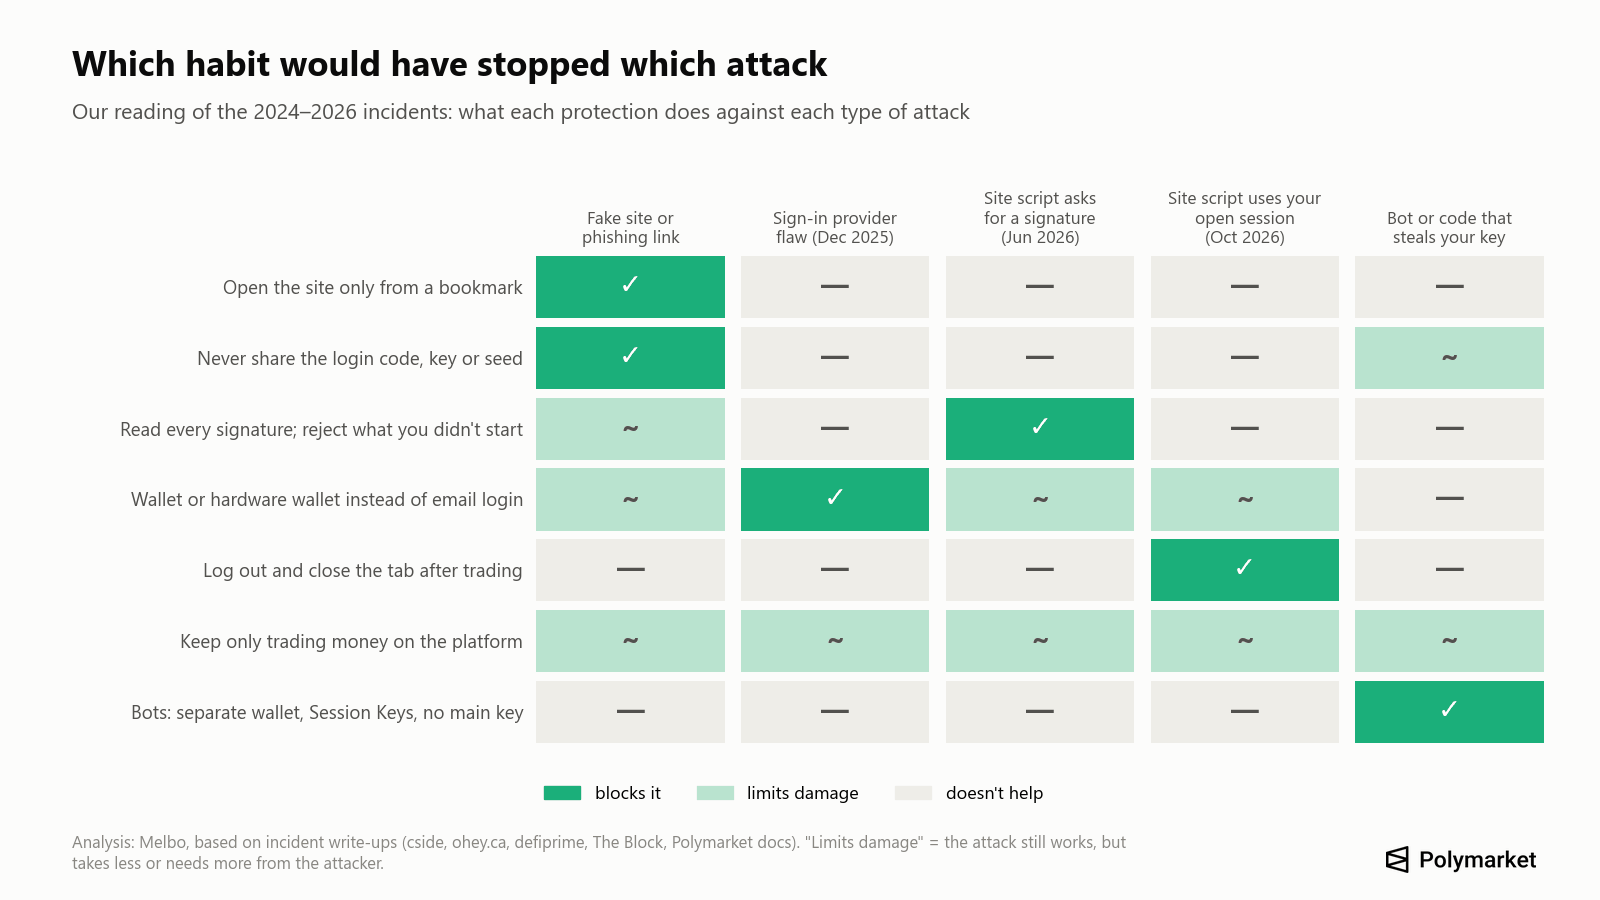
Grafiğin gösterdiği gibi tek bir alışkanlık her saldırıyı kapsamıyor. Aşağıdakiler birlikte yukarıdaki tüm olayları kapsıyor:
- polymarket.com'u yalnızca yer iminden ya da adresi kendiniz yazarak açın. Arama reklamlarından, yorum bağlantılarından, DM'lerden veya e-postalardan açmayın. 2025–2026'daki taklit alan adları tuhaf uzantılar (.cfd, .space), alt alan adı hileleri (polymarket.com-v2…) ve ücretsiz barındırma hizmetleri (pages.dev, github.io) kullandı (PhishDestroy).
- 6 haneli giriş kodunuzu, özel anahtarınızı veya kurtarma ifadenizi hiç kimseye vermeyin, “destek” dahil. Polymarket anahtarınızı asla istemeyeceğini söylüyor.
- İşlemden sonra çıkış yapın ve siteyi bir sekmede açık bırakmayın. 2026'daki iki site saldırısı da giriş yapılmış bir oturum gerektiriyordu; herhangi bir olay haberinden sonra tüm sekmeleri kapatıp sayfayı yeniden yükleyin.
- Her imzayı okuyun. Normal bir emir, 137 numaralı zincirde “Polymarket CTF Exchange” adına oluşturulan ve token, tutarlar ve yön içeren tipli veridir (typed data); API anahtarı oluşturmak “ClobAuth” ve “This message attests that I control the given wallet” metnini gösterir (Polymarket belgeleri). Sizin başlatmadığınız her şeyi reddedin; özellikle bilinmeyen adreslere verilen onayları, “setApprovalForAll” isteklerini, permit'leri veya token aktaran toplu işlemleri.
- Büyük bir bakiye için e-posta yerine cüzdanla (tercihen donanım cüzdanıyla) giriş yapın, böylece her imza size gösterilir. Cüzdanın güvenlik uyarılarını açık tutun.
- Giriş yaptığınız e-posta veya Google hesabını güvenceye alın: benzersiz şifre, doğrulama uygulaması veya geçiş anahtarı (passkey).
- Polymarket'te yalnızca işlem yaptığınız parayı tutun ve gerisini kontrolünüzdeki bir cüzdana çekin. Bir saldırganı durduracak bir çekim gecikmesi yok.
- Ana anahtarınızı Telegram botlarına, kopya işlem araçlarına veya GitHub betiklerine vermeyin. Bot çalıştırıyorsanız küçük bakiyeli ayrı bir cüzdan ve mümkün olduğunda Polymarket'in Session Keys özelliğini kullanın: bu anahtarlar işlem yapabilir ama para çekemez ve 180 gün sonra geçerliliğini yitirir (Polymarket belgeleri). Polymarket trading botları yazımız bunların nasıl çalıştığını anlatıyor.
- Onayları zaman zaman kontrol edin: Polymarket'in onaylar uç noktasıyla ya da Polygon üzerinde revoke.cash ile; tanımadığınız harcayıcıların iznini iptal edin. İptal etmek, zaten imzaladığınız bir transferi geri almaz.
- “POLY airdrop”, “iadenizi talep edin” ve “V2 geçişi” mesajlarını dolandırıcılık olarak görün. 4 Kasım 2026 itibarıyla Polymarket'in bir token'ı yok; Bloomberg ekimde token'ın yalnızca değerlendirildiğini bildirdi.
- Anahtarınızı yalnızca kendiniz açtığınız reveal.magic.link/polymarket üzerinden dışa aktarın, çevrimdışı saklayın ve asla bir bota veya siteye yapıştırmayın.
- Destekle yalnızca polymarket.com'daki sohbet simgesi veya support@polymarket.com üzerinden iletişime geçin (ABD uygulaması için support@polymarket.us) (Polymarket Yardım).
Dikkat edilmesi gereken Polymarket dolandırıcılıkları
- İade oltalaması. Ekim olayından sonra iadeler otomatik yapıldı, bu yüzden her “talep” bağlantısı sahtedir.
- Piyasa yorumlarındaki bağlantılar. Kasım 2025'te dolandırıcılar, yorumları “Holders” sekmesinde görünür kalsın diye hem Evet hem Hayır payları tuttu, ardından sahte bir Cloudflare doğrulamasıyla biten sahte bir giriş sayfasının bağlantılarını paylaştı. Bu sayfadaki “kopyala” düğmesi panoya kötü amaçlı bir komut yerleştiriyordu (teiss).
- Sahte airdrop'lar. Haziran 2026'daki “Community Rewards” sayfası 250 milyon POLY vaat etti ve “uygunluğu kontrol etmek” için bağlanan her cüzdanı boşalttı (PCrisk).
- Sahte botlar ve SDK'lar. Ocak–Temmuz 2026 arasında kötü amaçlı “Polymarket” paketlerinden en az dokuz dalga saydık; bunların arasında 20'den fazla bot kopyası barındıran ele geçirilmiş bir GitHub organizasyonu (StepSecurity) ve 30 kötü amaçlı npm paketi yükleyen sahte bir arbitraj botu (SafeDep) var. Yalnızca Polymarket'in GitHub'ındaki resmi istemcileri kurun.
- Arama reklamları. Şubat 2026'da bir Polymarket trader'ı, Google'daki sahte bir Uniswap reklamı yüzünden altı haneli bir tutar kaybetti (Protos). Aynı hile her kripto sitesi için işe yarar.
Polymarket hesabım boşaltıldı: şimdi ne yapmalı
- Tüm polymarket.com sekmelerini kapatın ve çıkış yapın, her cihazda.
- Ne olduğunu anlayın. Tek bir varlığın gitmesi bir onaya ya da tek bir imzalı transfere işaret eder. Birkaç token veya zincirde her şeyin gitmesi ya da yeni yatırılan paranın hemen kaybolması, çalınmış bir anahtara veya kurtarma ifadesine işaret eder (revoke.cash rehberi).
- Anahtar ele geçirildiyse o cüzdanı kullanmayı bırakın. Yeni bir cüzdan oluşturun ve kalanları oraya taşıyın. Ele geçirilmiş bir cüzdan bir daha güvenli hâle getirilemez.
- Kullanılan onayı iptal edin, eğer varsa.
- Polymarket'e yazın: site sohbeti veya support@polymarket.com üzerinden, cüzdan adresiniz ve işlem hash'leriyle.
- Kanıtları saklayın: işlem hash'leri, adresler, URL'ler ve ekran görüntüleri. Chainabuse platformuna ve polise bildirin (ABD'de IC3).
- Paranızı kurtarmayı teklif edenleri görmezden gelin. Bunlar da neredeyse her zaman dolandırıcıdır.
Paramı Polymarket'ten çekmeli miyim?
Ekim olayı yüzünden her şeyi çekmeniz gerekmiyor: betik kaldırıldı, oturumlar sıfırlandı ve mağdurlara ödeme yapıldı. Ancak bu olaylar basit bir kuralı destekliyor. Polymarket'te aktif olarak işlem yaptığınız tutarı tutun, gerisini kontrolünüzdeki bir cüzdanda saklayın. Çekim gecikmesi olmadığı için oturumunuzu veya anahtarınızı ele geçiren bir saldırgan tüm bakiyeyi dakikalar içinde alabilir; yani platformdaki bakiye sizin azami kaybınızdır.
Polymarket US etkilendi mi?
Hayır. Ekim saldırısı uluslararası site olan polymarket.com'u vurdu. CFTC tarafından düzenlenen ayrı uygulama Polymarket US etkilenmedi (CNBC). ABD uygulamasının kendi hesapları, kimlik kontrolleri ve destek adresi var. Wall Street Journal'ın Eylül 2026'da bildirdiği banka kartı dolandırıcılığı dalgası ise ABD uygulamasıyla ilgiliydi.
Tartışmalı sonuçlandırmalar: hack değil, ama sıkça hack deniyor
En bilinen Polymarket “skandallarının” bazıları aslında bir piyasanın nasıl sonuçlandırıldığına dair anlaşmazlıklardı. Polymarket, UMA oracle'ını kullanıyor: herkes bir sonuç önerebilir, herkes buna itiraz edebilir ve UMA token sahipleri oy verir.
- Haziran 2024, Barron Trump ve DJT token'ı. UMA'da oy verenler piyasayı “Hayır” olarak sonuçlandırdı; Polymarket, UMA'nın “bu sonuçlandırmada yanıldığını” söyledi, kararı geçersiz kıldı ve pay sahiplerine iade yaptı (The Block).
- Mart 2025, Ukrayna maden anlaşması. Yaklaşık 7 milyon dolarlık bir piyasa, hiçbir anlaşma imzalanmamasına rağmen “Evet” olarak sonuçlandı. Kullanıcılar büyük bir UMA sahibini suçladı; Polymarket olayı “emsalsiz” ama “piyasa başarısızlığı değil” olarak nitelendirdi ve iade yapmadı (The Block).
- Temmuz 2025, Zelenskyy'nin takım elbisesi. 237 milyon doların üzerindeki bir piyasa, itirazdan sonra “Hayır”a döndü (Decrypt).
- 2026. Yayıncı Clavicular hakkındaki 16 milyon dolarlık bir piyasa iki itiraz turundan geçti; temmuzda ise iki trader, Strategy'nin bitcoin satıp satmayacağına dair bir piyasadaki “Hayır” kararı nedeniyle New York'ta Polymarket'e dava açtı (Decrypt).
Bunlar hesap güvenliğiyle değil, piyasa kurallarıyla ilgili. Burada koruma, işlem yapmadan önce piyasanın sonuçlandırma kaynağını okumaktır; bunu içeriden bilgi ticareti ve manipülasyon vakaları raporumuzda açıklıyoruz.
Bu listeyi nasıl derledik
Ocak 2024'ten 4 Kasım 2026'ya kadar Polymarket'in X, Discord ve yardım merkezindeki açıklamalarını, güvenlik araştırmalarını (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), kötü amaçlı paketlerin OSV veritabanını ve kripto medyasını taradık. Bir olayı, Polymarket onayladıysa, zincir üstü araştırmacılar izini sürdüyse ya da en az bir güvenlik yayını somut kayıpları anlattıysa listeye aldık. Zayıf kaynaklı vakalar bu şekilde işaretlendi. X'teki bazı paylaşımların saatleri paylaşım kimliklerinden (ID) çıkarıldı. Tutarlar o sırada bildirildiği şekliyle verildi; kaynaklar ayrıştığında önce Polymarket'in kendi rakamı geliyor.
4 Kasım 2026'da yaptığımız kendi kontrollerimiz: herkese açık Polygon ve Ethereum düğümleri ile Blockscout gezgini üzerinden saldırgan adreslerinin bakiyeleri ve giden işlemleri; ayrıca polymarket.com'un çıkış yapmış bir ziyaretçiye sunduğu betikler ve içerik güvenlik politikası.
Sık sorulan sorular
Polymarket hacklendi mi?
Evet. Polymarket'e göre 29 Ekim 2026'da polymarket.com'daki ele geçirilmiş bir üçüncü taraf betik (DebugBear), giriş yapmış 726 kullanıcıdan 2,7 milyon dolar boşalttı. Aynısı Haziran 2026'da başka bir tedarikçinin betiği üzerinden de yaşanmıştı.
Polymarket kaç kez hacklendi?
2024'ten Kasım 2026'ya kadar Polymarket kullanıcılarını veya şirketin kendi cüzdanlarını etkileyen 12 güvenlik olayı ve bunlara ek olarak üç tartışmalı sonuçlandırma sayıyoruz. En büyükleri Haziran 2026 (yaklaşık 3 milyon dolar) ve Ekim 2026 (2,7 milyon dolar) olaylarıydı.
Polymarket'in akıllı sözleşmeleri hacklendi mi?
Hayır. Hırsızlıkların hiçbiri mevduatları tutan ve işlemlerin takasını yapan sözleşmelerdeki bir hatadan kaynaklanmadı. Saldırganlar giriş sağlayıcısını, web sitesindeki betikleri, şirket içi bir cüzdan anahtarını, oltalamayı ve üçüncü taraf botları kullandı.
Ekim hack'inden sonra iade talep etmem gerekiyor mu?
Hayır. Polymarket etkilenen cüzdanlara otomatik olarak ödeme yaptı. Sizden iade talep etmenizi isteyen mesajlar oltalamadır.
Polymarket'te iki faktörlü kimlik doğrulama var mı?
Kasım 2026 itibarıyla hesap içinde 2FA'yı anlatan resmi bir Polymarket yardım makalesi bulamadık. Giriş yaptığınız e-posta veya Google hesabını koruyun ya da donanım cüzdanıyla desteklenen bir cüzdanla giriş yapın.
Polymarket büyük bir bakiye için güvenli mi?
Yalnızca önlem alarak: e-posta yerine cüzdanla giriş yapın, işlemden sonra çıkış yapın ve platformda yalnızca işlem yaptığınız tutarı tutun. Para çekmede gecikme yok, dolayısıyla oradaki bakiye kaybedebileceğiniz tutardır.
Polymarket US hacklendi mi?
Hayır. Ekim olayı yalnızca uluslararası siteyi etkiledi.
Polymarket token airdrop'u var mı?
Hayır. 4 Kasım 2026 itibarıyla Polymarket bir token çıkarmadı. Her “POLY claim” sayfası dolandırıcılıktır.
Sırada ne var?
Tahmin piyasalarında yeniyseniz tahmin piyasalarının nasıl çalıştığını anlatan rehberimiz fiyatı, olasılığı ve ödemeyi açıklıyor. Yukarıdaki alışkanlıklar Melbo dahil her tahmin piyasası uygulaması için geçerli. Tahmin piyasalarında kendi paranızla işlem yapmak isterseniz Melbo'da $1'dan başlayabilirsiniz.