Polymarket снова взломали? Все инциденты с 2024 года и безопасен ли Polymarket сейчас
Хронология всех взломов Polymarket, волн фишинга и спорных итогов рынков с 2024 года по ноябрь 2026-го: что атаковали, сколько украли, кому вернули деньги и какие привычки действительно защищают аккаунт.
Да, Polymarket снова взломали. 29 октября 2026 года злоумышленники захватили домен DebugBear — сервиса мониторинга производительности, чей скрипт работал на polymarket.com, — и подменили этот скрипт дрейнером. Пока Polymarket не удалил его незадолго до 18:00 UTC, он использовал открытые сессии посетителей, вошедших в аккаунт, чтобы продавать их позиции и выводить деньги. По данным Polymarket, из 726 кошельков похищено $2.7 млн. Компания вернула $3.9 млн, включая $1.19 млн трейдерам, которые потеряли деньги, пока торговля была остановлена.
Это был уже второй случай за четыре месяца, когда код, который загружает сайт, обратили против его пользователей: в июне скомпрометированный скрипт стороннего поставщика унёс около $3 млн. Начиная с 2024 года мы насчитали 12 инцидентов безопасности, затронувших пользователей Polymarket или собственные кошельки компании, плюс три спорных итога рынков, которые часто называют взломами. Ни в одной из краж злоумышленники не взломали смарт-контракты, которые хранят депозиты и проводят расчёты по сделкам. Они заходили в обход них: через провайдера входа, код на сайте, ключ внутреннего кошелька, поддельные сайты и сторонних ботов.
Ниже — все инциденты с датами, суммами и источниками, поминутный разбор событий 29 октября, где сейчас украденные деньги (мы проверили кошельки злоумышленников 4 ноября) и какие привычки остановили бы ту или иную атаку.
Актуально на 4 ноября 2026 года, 11:00 UTC. Polymarket ещё не опубликовал разбор октябрьского инцидента. Цифры в разных источниках расходятся на 10–30%; первым мы приводим число самого Polymarket, а после него — диапазон.
Хронология взломов Polymarket: все инциденты с 2024 по 2026 год
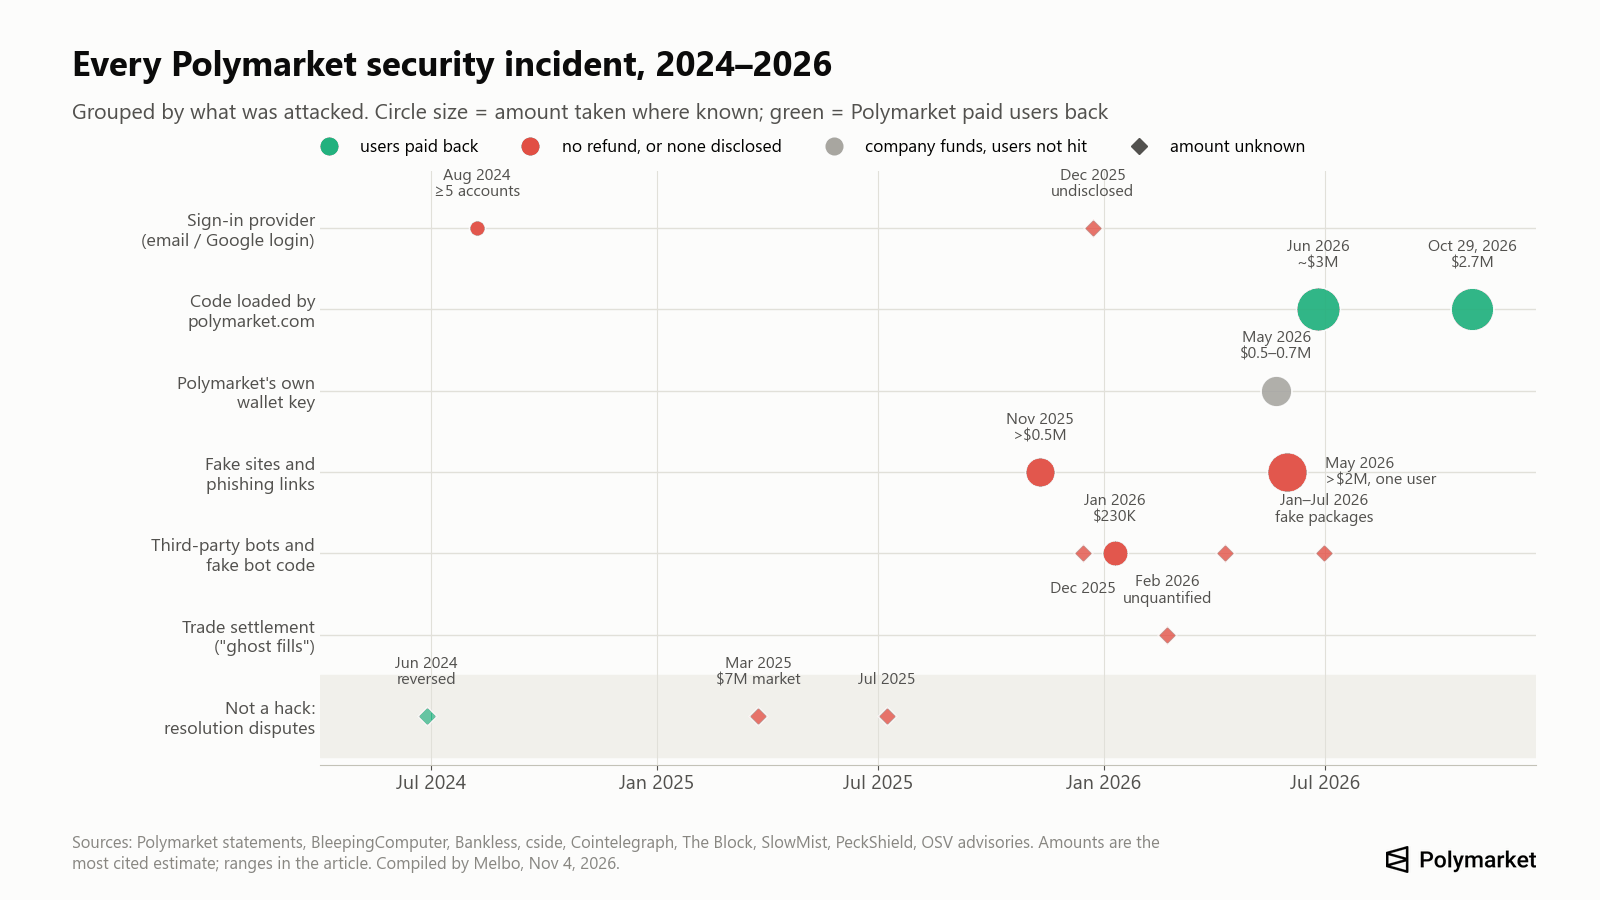
| Дата | Что атаковали | Что произошло | Похищено | Возвращено пользователям |
|---|---|---|---|---|
| Август 2024 | Провайдер входа (вход через Google) | Депозиты выведены из прокси-кошельков на фишинговый адрес; поддержка сказала, что видела такое 5 раз | $5,197 и $745 у двух названных пострадавших; общая сумма неизвестна | О возвратах не сообщалось |
| 10–11 ноября 2025 | Пользователи, через ссылки в комментариях к рынкам | Поддельная страница входа Polymarket и фальшивая проверка Cloudflare, которая заставляла жертв запустить вредоносную команду | Более $500,000 (один источник) | По сообщениям, обещан; подтверждения нет |
| 22–24 декабря 2025 | Провайдер входа (вход по email) | Аккаунты опустошены через уязвимость «стороннего провайдера аутентификации» | Не раскрыто, «небольшое число пользователей» | Не раскрыто |
| Декабрь 2025 | Пользователи ботов | Бот для копитрейдинга с открытым кодом на GitHub отправлял приватные ключи пользователей злоумышленнику | Неизвестно | Нет |
| 7–13 января 2026 | Polycule, торговый бот в Telegram | Бот, который хранил ключи пользователей на своём сервере, был опустошён | Около $230,000 | Обещан командой бота; подтверждений выплаты нет |
| Январь–июль 2026 | Разработчики и пользователи ботов | Не менее 9 волн поддельных пакетов «Polymarket SDK» и ботов в npm, crates.io и на GitHub, которые крадут ключи | Не опубликовано | Нет |
| 19–25 февраля 2026 | Расчёты по сделкам («ghost fills», фантомные исполнения) | Злоумышленники до расчёта отменяли сведённые сделки, убыточные для них, за счёт маркетмейкеров | Не оценено | Нет; частично исправлено обновлением в апреле |
| 22 мая 2026 | Внутренний кошелёк вознаграждений Polymarket | Украден приватный ключ | $520,000–$700,000 средств компании | Пользователи не пострадали |
| 31 мая 2026 | Один крупный трейдер | Поддельный сайт Polymarket | Более $2 млн (слабые источники) | Нет |
| 2 июня 2026 | Пользователи | Фальшивая страница аирдропа «POLY Community Rewards» с дрейнером кошельков | Неизвестно | Нет |
| 25 июня 2026 | Код, который загружает polymarket.com | Скомпрометированный скрипт поставщика просил пользователей подписать вредоносное разрешение (approval), а затем забирал их pUSD | Около $3 млн из 11–15 кошельков | Обещан полный возврат |
| 29 октября 2026 | Код, который загружает polymarket.com (DebugBear) | Подменённый скрипт через открытые сессии продавал позиции и выводил деньги | $2.7 млн из 726 кошельков | Выплачено $3.9 млн, в том числе $1.19 млн за потери во время остановки торгов |
Источники по каждой строке — в разделах ниже. Ходят ещё два утверждения, которые мы не смогли подтвердить: предполагаемая утечка 300,000 записей (публичные профили и адреса кошельков, без email, паролей и документов), которую опубликовал пользователь под ником «xorcat» в апреле 2026 года, и отдельная волна мошенничества в сентябре 2026 года, когда украденными дебетовыми картами пытались оплатить сделки примерно на $10 млн в американском приложении, как сообщила Wall Street Journal (Futurism). Второе — платёжное мошенничество, а не взлом аккаунтов.
Закономерность видна на графике. До середины 2026 года большая часть потерь возникала на стороне пользователей: переданные кому-то коды входа, поддельные сайты, боты, которые хранят ключи. В 2026 году две крупнейшие кражи прошли через собственный сайт Polymarket — через код, который он загружал у внешних поставщиков.
Безопасен ли Polymarket в 2026 году?
Контракты Polymarket выдержали, а слои вокруг них — нет. Контракты, которые хранят депозиты и проводят расчёты по сделкам, с марта по август 2026 года проверяли Cantina, Quantstamp, Certora, SigmaPrime, Zellic и Pashov, а программа вознаграждений за найденные уязвимости (bug bounty) работает через Cantina (документация Polymarket). Ни одна кража с 2024 года не произошла из-за ошибки в них. Единственная проблема на уровне контрактов — «ghost fills» в феврале 2026 года — позволяла злоумышленникам отменять убыточные для них сделки; выводить чужие деньги она не позволяла.
Риск сосредоточен в четырёх местах:
- Сайт. Дважды в 2026 году скрипт внешнего поставщика работал на polymarket.com и крал средства у пользователей, вошедших в аккаунт. Закладка в браузере от этого не защищает, потому что это был настоящий сайт.
- Слой входа. Аккаунты с входом через email и Google зависят от провайдера, который управляет стоящим за ними ключом кошелька. Его уязвимости опустошали аккаунты в 2024 и 2025 годах.
- Ваше устройство и привычки. Поддельные сайты, ссылки в комментариях и фальшивые аирдропы по-прежнему работают, а переданный кому-то 6-значный код входа — это потеря, которую, по словам Polymarket, компания возместить не может.
- Сторонние инструменты. Telegram-боты и скрипты для копитрейдинга, которые просят ваш приватный ключ, либо сами были опустошены, либо изначально создавались для кражи.
Ещё два факта важны для тех, кто держит там крупный баланс. В документации Polymarket вывод средств описан как «мгновенный и бесплатный», без задержки вывода и без белого списка адресов (документация Polymarket). И мы не нашли официальной статьи справки о двухфакторной аутентификации внутри аккаунта Polymarket. Значит, любой, кто контролирует вашу сессию или ключ, может вывести всё за минуты; защита — в том, как вы входите и сколько денег там оставляете.
Polymarket возвращал деньги пользователям, когда виноват был его собственный сайт (июнь и октябрь 2026 года) и когда компания отменяла итог рынка, который считала неверным (2024). О возвратах после захвата аккаунтов через провайдера входа, фишинга или сторонних ботов компания не сообщала.
Что произошло при взломе Polymarket через DebugBear 29 октября?
DebugBear продаёт «мониторинг реальных пользователей» (real user monitoring): небольшой скрипт, который измеряет, как быстро сайт загружается у настоящих посетителей. Polymarket использовал его на polymarket.com. По словам DebugBear, злоумышленники перехватили DNS домена, с которого загружается скрипт, и направили его на свой сервер (SecurityWeek). Все сайты, которые использовали скрипт, начали загружать вместо него файл злоумышленников.
На Polymarket подменённый файл проверял, вошёл ли посетитель в аккаунт. Если нет, он ничего не делал. Если да, он находил торговый клиент, который уже подготовила собственная страница Polymarket, и использовал его (cside; ohey.ca):
- Аккаунты с входом через email и Google не получали никакого запроса. Скрипт выставлял ордера на продажу их позиций по 97% от цены, затем по 50%, затем по минимальной цене и забирал деньги (defiprime).
- Аккаунты с входом через браузерный кошелёк, например MetaMask, видели запрос подписи с меткой «DepositWallet», который переводил их токены позиций. Те, кто его отклонил, сохранили свои позиции.
Деньги уходили через собственный ретранслятор транзакций (relayer) Polymarket на адрес злоумышленника 0x3F99…Ffc18, поэтому для правил безопасности сайта трафик выглядел обычным. Исследователи Hudson Rock не нашли признаков того, что сид-фразы или приватные ключи были скопированы (BleepingComputer).
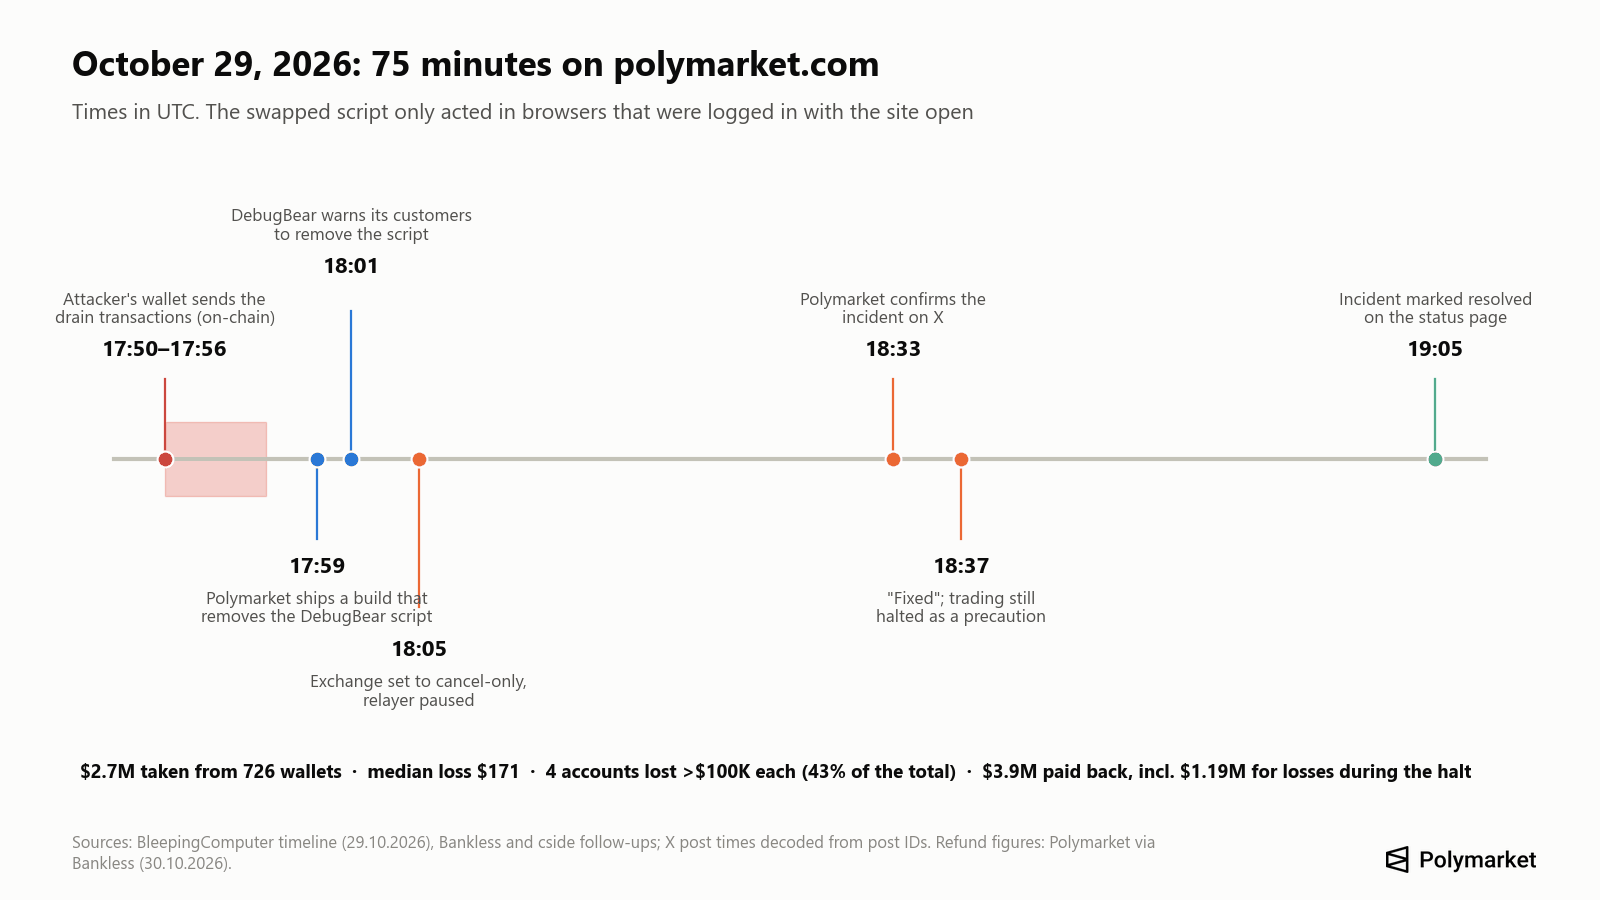
Хронология по UTC: основной всплеск транзакций злоумышленников шёл с 17:50 до 17:56; по одному из разборов, первые средства дошли до злоумышленника в 17:10 (ohey.ca). В 17:59 Polymarket выкатил сборку без скрипта DebugBear, а в 18:05 перевёл биржу в режим «только отмена» (cancel-only) и приостановил ретранслятор. Polymarket написал об этом в X в 18:33, сообщил об исправлении в 18:37 и закрыл инцидент в 19:05 (BleepingComputer). Удаление не дошло до браузеров, где страница уже была открыта, поэтому важно было закрыть вкладки.
Сколько украдено. По данным Polymarket, $2.7 млн из 726 кошельков (Bankless). Другие подсчёты дают от $2.1 млн (The Record, ранняя оценка) до примерно $3.1 млн (AMLBot) и от 710 до 737 кошельков. Большинство пострадавших потеряли немного: по данным Bitquery, медианная потеря — $171, а четыре аккаунта потеряли больше $100,000 каждый и вместе дают 43% общей суммы (по данным Bankless).
Что изменил Polymarket. Компания удалила скрипт, сбросила все активные сессии входа, передала дело правоохранительным органам и пообещала проверки целостности, фиксацию версий, мониторинг и более строгую политику безопасности контента (CSP) для стороннего кода (cside). Исследователь безопасности Scott Helme указал, что политика сайта разрешала все домены, которые использовал дрейнер, и что привязка скрипта к фиксированному хешу заблокировала бы подменённый файл (по данным Bankless).
Мы сами открыли polymarket.com 4 ноября, не входя в аккаунт. Скрипта DebugBear уже не было ни на странице, ни в политике безопасности контента сайта. Теперь эта политика разрешает загружать скрипты только с самого сайта, из чата поддержки Intercom, Vercel, входа через Google, проверки на ботов Cloudflare и отдельного поддомена vendor.polymarket.com, а несколько скриптов аналитики отдаются с собственного домена Polymarket под именами файлов с номером версии. Что загружается после входа, мы увидеть не могли.
Вернёт ли Polymarket деньги пострадавшим пользователям?
За октябрь — да, и автоматически. Polymarket говорит, что определил пострадавшие кошельки по ончейн- и торговым данным, поэтому «никаких заявок и обращений» не требуется (The Record). К утру 30 октября 689 из 726 кошельков получили полное возмещение (Bankless). Ещё примерно 5,500 кошельков получили в сумме $1.19 млн за потери во время остановки торгов или принудительных продаж. Вторичные источники пишут, что при потерях свыше $10,000 нужно было подписать отказ от претензий и пройти проверку личности; публично Polymarket этого не говорил.
Поскольку подавать заявку не нужно, любое письмо, личное сообщение или сайт с предложением «получить возврат от Polymarket» — это фишинг.
С прошлыми инцидентами картина неоднозначная:
| Инцидент | Возврат |
|---|---|
| Июнь 2024, спорный итог рынка (рынок о Бэрроне Трампе) | Да, Polymarket отменил результат и вернул деньги держателям |
| Август 2024, опустошение аккаунтов с входом через Google | О возвратах не сообщалось |
| Ноябрь 2025, фишинг через комментарии | По сообщениям, обещан; подтверждения мы не нашли |
| Декабрь 2025, уязвимость провайдера входа | «Мы свяжемся с пострадавшими пользователями»; публичных цифр нет |
| Июнь 2026, скрипт поставщика | «Вернём им всё в полном объёме»; о завершении не сообщалось |
| Октябрь 2026, скрипт DebugBear | Выплачено $3.9 млн, автоматически |
| Переданный кому-то 6-значный код входа | «Поддержка Polymarket не может вернуть утраченные средства» |
Источники: The Block, Cointelegraph, The Block, GIGAZINE, справка Polymarket.
Правило на сегодня: Polymarket платит, когда виноват его собственный сайт или выбранный им поставщик. Когда потеря начинается на стороне пользователя, опубликованной политики возвратов нет.
Взломали ли мой аккаунт Polymarket? Как проверить
В октябрьском инциденте под угрозой были только те, кто 29 октября был в аккаунте и держал polymarket.com открытым во вкладке браузера примерно в течение часа до остановки торгов в 18:05 UTC. Признаки:
- В вашей истории есть продажи по очень низким ценам, которых вы не совершали (ордера по 97% или 50% от цены либо по минимальной цене), или переводы позиций на незнакомый адрес.
- На баланс после 30 октября зачислен возврат. Polymarket выплатил деньги пострадавшим кошелькам без запроса.
- Если вы пользуетесь браузерным кошельком: запрос подписи «DepositWallet», который вы не помните, чтобы запускали.
При любых других подозрениях откройте адрес своего кошелька Polymarket (адрес для депозита, который показан в аккаунте, а не адрес MetaMask) в Polygonscan и поищите исходящие переводы pUSD, USDC или токенов позиций, которых вы не делали. Какие контракты вправе тратить средства с вашего кошелька Polymarket, можно посмотреть через публичный эндпоинт Polymarket `data-api.polymarket.com/v2/approvals?user=<your address>`, подставив свой адрес. Там должны быть только собственные контракты биржи Polymarket: 0xe3333700…6c00Aa, 0xE1111800…7B996B, 0xe2222d27…310F59 и Neg Risk Adapter 0xd91E80cF…A35296 (документация Polymarket).
Где сейчас украденные деньги? Наша ончейн-проверка
Мы проверили адреса злоумышленников, которые назвали расследователи, 4 ноября 2026 года (блок Polygon 96,721,132, блок Ethereum 26,340,768).
- Октябрь. На адресе из подменённого скрипта, 0x3F99139F…Ffc18, лежат 0.025 POL и около $4,100 в USDC.e. Почти всё остальное ушло дальше: BleepingComputer видел, как в день атаки примерно 28.6 млн POL (около $2.57 млн) были отправлены ещё на три кошелька.
- Июнь. Расследователи отследили июньскую кражу до одного адреса в Ethereum, 0xe65b1C58…71E1eD, на котором оказалось 1,892.92 ETH после того, как злоумышленник перевёл украденные pUSD через мост и обменял их (cside). Адрес опустел примерно через 30 часов после предупреждения Polymarket: 100 ETH ушли 26 июня в 07:08 UTC, а 1,788.5 ETH — в 20:49 UTC. Большая сумма три недели пролежала на втором кошельке, а 18–21 июля была разбита на круглые суммы (700, 500, 200, четыре примерно по 100 и 70 ETH) и разошлась по более чем десяти новым адресам.
Одна деталь с июньского кошелька показывает, насколько распространено мошенничество с «отравлением адресов»: после кражи на собственный адрес злоумышленника пришло более 40 крошечных переводов с похожих адресов — их отправляли боты в надежде, что вор по ошибке скопирует не тот адрес.
О заморозке этих денег не сообщалось. В отличие от стейблкоинов, которые замораживали после других взломов, POL и ETH эмитент заблокировать не может — возможно, поэтому оба злоумышленника так быстро их конвертировали.
Безопасны ли мои деньги на Polymarket? Взламывали ли смарт-контракты?
Ни в одном из 12 инцидентов депозиты не были украдены через ошибку в контракте. Это ответ на половину вопроса. Вторая половина: ваш баланс защищён ровно настолько, насколько защищено то, что может подписывать операции за ваш кошелёк, а в 2024–2026 годах это атаковали через провайдера входа, сайт и устройства пользователей.
Как хранятся деньги: при регистрации Polymarket создаёт для вас кошелёк-смарт-контракт в сети Polygon. С 4 мая 2026 года новые аккаунты получают «Deposit Wallet»; у старых аккаунтов — Proxy-кошелёк (вход через email или Google) или Safe (вход через браузерный кошелёк) (документация Polymarket). Каждым кошельком управляет ключ подписанта. У пользователей браузерных кошельков этот ключ хранится в их собственном кошельке. У пользователей с входом по email им управляет провайдер встроенных кошельков, и ключ можно экспортировать на reveal.magic.link/polymarket, находясь в аккаунте (справка Polymarket). Залоговый актив — pUSD, токен с обеспечением в USDC, а не USDC.e, как пишут в старых руководствах.
У ончейн-рынка предсказаний нет страхования депозитов, а возвраты Polymarket — решение компании, а не её обязанность.
Кража в мае 2026 года — полезный контраст. Кто-то украл ключ внутреннего кошелька, который Polymarket использовал для вознаграждений, и вывел от $520,000 до $700,000 (SlowMist насчитал $573,000, из которых $164,000 заморожено). Polymarket заявил, что «средства пользователей и определение итогов рынков в безопасности», и о потерях пользователей не сообщалось (ForkLog).
Вход по email или через кошелёк: какой вход в Polymarket безопаснее?
Для крупного баланса браузерный кошелёк, в идеале в связке с аппаратным, до сих пор оказывался безопаснее во всех инцидентах. Для небольшого баланса вход по email проще, и разница не так важна.
- Декабрь 2025 затронул аккаунты с входом по email через провайдера входа; входы через кошелёк не пострадали. Один пользователь сообщил, что потерял около $2,000, хотя на его почте была включена двухфакторная аутентификация (CoinDesk).
- Октябрь 2026 опустошал аккаунты с входом по email без всякого запроса, а пользователей кошельков просили подписать операцию, и они могли отказаться.
- Июнь 2026 сработал наоборот: атаке нужна была подпись, поэтому деньги потеряли пользователи, которые подписывали не читая.
Компромисс такой: при входе через кошелёк сид-фраза хранится у вас, и если вы её потеряете или она утечёт, отвечаете за это только вы. При входе по email ключом служит почтовый ящик, поэтому защитите почту надёжным уникальным паролем и приложением-аутентификатором или ключом доступа (passkey).
Как защитить аккаунт Polymarket
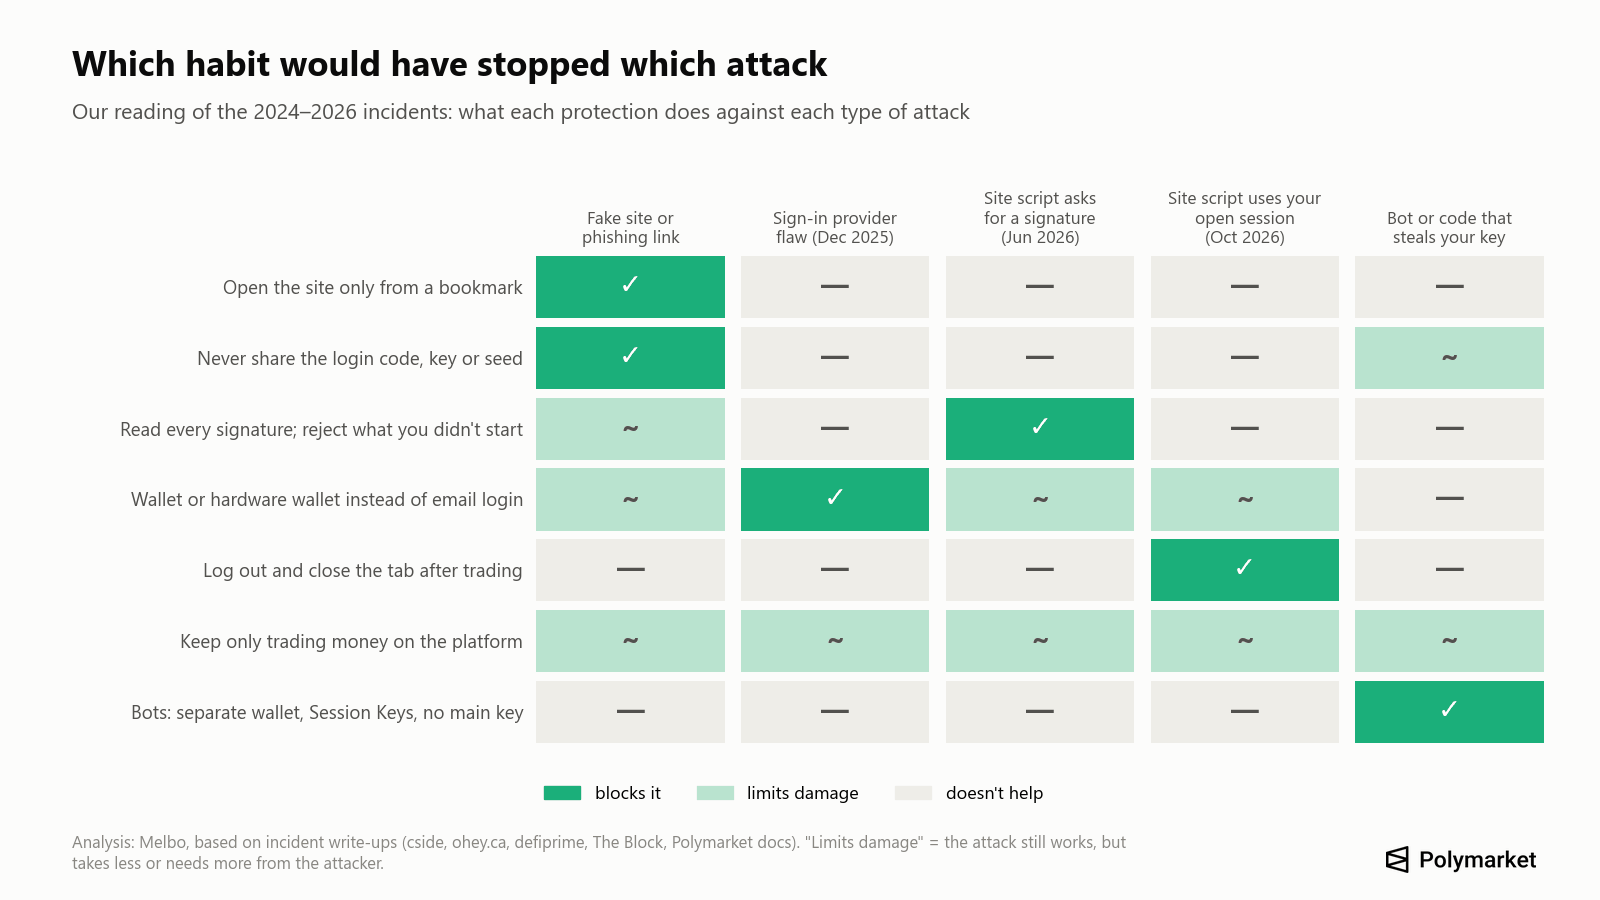
Как видно на графике, ни одна привычка не закрывает все атаки. Вместе эти меры перекрывают все инциденты, описанные выше:
- Открывайте polymarket.com только из закладки или вводя адрес вручную. Не из поисковой рекламы, ссылок в комментариях, личных сообщений или писем. Домены-двойники в 2025–2026 годах использовали необычные окончания (.cfd, .space), трюки с поддоменами (polymarket.com-v2…) и бесплатный хостинг (pages.dev, github.io) (PhishDestroy).
- Никогда никому не сообщайте 6-значный код входа, приватный ключ или сид-фразу, в том числе «поддержке». Polymarket говорит, что никогда не попросит ваш ключ.
- Выходите из аккаунта после торговли и не оставляйте сайт открытым во вкладке. Обеим атакам на сайт в 2026 году нужна была активная сессия; после любых новостей об инциденте закройте все вкладки и перезагрузите страницу.
- Читайте каждую подпись. Обычный ордер — это типизированные данные от «Polymarket CTF Exchange» в сети 137 с токеном, суммами и стороной сделки; при создании API-ключей показывается «ClobAuth» и текст «This message attests that I control the given wallet» (документация Polymarket). Отклоняйте всё, что вы не запускали сами, особенно разрешения (approvals) для неизвестных адресов, «setApprovalForAll», permit-подписи или пакеты транзакций, которые переводят токены.
- Для крупного баланса входите через кошелёк (лучше аппаратный), а не по email, чтобы каждая подпись показывалась вам. Держите включёнными предупреждения безопасности кошелька.
- Защитите email или Google-аккаунт, через который входите: уникальный пароль, приложение-аутентификатор или ключ доступа (passkey).
- Держите на Polymarket только деньги, которыми торгуете, а остальное выводите на кошелёк, который контролируете сами. Задержки вывода, которая остановила бы злоумышленника, нет.
- Не отдавайте основной ключ Telegram-ботам, инструментам копитрейдинга или скриптам с GitHub. Если вы запускаете бота, используйте отдельный кошелёк с небольшим балансом и сессионные ключи Polymarket (Session Keys), где они доступны: ими можно торговать, но нельзя выводить средства, и они истекают через 180 дней (документация Polymarket). Как устроены такие боты, мы разбираем в статье о торговых ботах на Polymarket.
- Время от времени проверяйте разрешения через эндпоинт разрешений Polymarket или revoke.cash в сети Polygon и отзывайте права у неизвестных адресов. Отзыв не отменяет перевод, который вы уже подписали.
- Считайте сообщения про «аирдроп POLY», «получите возврат» и «миграцию на V2» мошенничеством. На 4 ноября 2026 года у Polymarket нет токена; в октябре Bloomberg сообщил, что токен только рассматривается.
- Экспортируйте ключ только через reveal.magic.link/polymarket, открытый вами самостоятельно, храните его офлайн и никогда не вставляйте в бота или на сайт.
- Обращайтесь в поддержку только через иконку чата на polymarket.com или по адресу support@polymarket.com (support@polymarket.us для американского приложения) (справка Polymarket).
Мошеннические схемы вокруг Polymarket, которых стоит опасаться
- Фишинг с возвратами. После октябрьского инцидента возвраты были автоматическими, поэтому любая ссылка «получить возврат» — подделка.
- Ссылки в комментариях к рынкам. В ноябре 2025 года мошенники держали и доли «Да», и доли «Нет», чтобы их комментарии оставались видны во вкладке «Holders» (держатели), а затем публиковали ссылки на поддельную страницу входа, которая заканчивалась фальшивой проверкой Cloudflare. Её кнопка «копировать» помещала в буфер обмена вредоносную команду (teiss).
- Фальшивые аирдропы. Страница «Community Rewards» в июне 2026 года обещала 250 млн POLY и опустошала любой кошелёк, подключённый для «проверки права на получение» (PCrisk).
- Поддельные боты и SDK. С января по июль 2026 года мы насчитали не менее девяти волн вредоносных пакетов «Polymarket», включая захваченную организацию на GitHub с более чем 20 клонами ботов (StepSecurity) и фальшивого арбитражного бота, который подтягивал 30 вредоносных пакетов npm (SafeDep). Устанавливайте только официальные клиенты с GitHub Polymarket.
- Поисковая реклама. В феврале 2026 года трейдер Polymarket потерял шестизначную сумму через поддельную рекламу Uniswap в Google (Protos). Тот же приём работает для любого криптосайта.
Мой аккаунт Polymarket опустошили: что делать
- Закройте все вкладки polymarket.com и выйдите из аккаунта на всех устройствах.
- Разберитесь, что произошло. Если пропал один актив, скорее всего, дело в разрешении (approval) или одном подписанном переводе. Если пропало всё — в нескольких токенах или сетях — или новые депозиты сразу исчезают, это указывает на украденный ключ или сид-фразу (руководство revoke.cash).
- Если ключ скомпрометирован, перестаньте пользоваться этим кошельком. Создайте новый и переведите туда то, что осталось. Скомпрометированный кошелёк снова безопасным не сделать.
- Отзовите разрешение, через которое вывели средства, если оно было.
- Напишите в Polymarket через чат на сайте или на support@polymarket.com, указав адрес кошелька и хеши транзакций.
- Сохраните доказательства: хеши транзакций, адреса, URL и скриншоты. Сообщите в Chainabuse и в полицию (в США — в IC3).
- Игнорируйте всех, кто предлагает вернуть ваши средства. Почти всегда это тоже мошенники.
Стоит ли выводить деньги с Polymarket?
Выводить всё из-за октябрьского инцидента не нужно: скрипт удалён, сессии сброшены, пострадавшим вернули деньги. Но инциденты говорят в пользу простого правила. Держите на Polymarket то, чем активно торгуете, а остальное — на кошельке, который контролируете сами. Задержки вывода нет, поэтому злоумышленник, получивший вашу сессию или ключ, может за минуты забрать весь баланс, а значит, баланс на платформе и есть ваша максимальная потеря.
Пострадал ли Polymarket US?
Нет. Октябрьская атака затронула международный сайт polymarket.com. Polymarket US — отдельное приложение под надзором CFTC — не пострадало (CNBC). У американского приложения свои аккаунты, проверки личности и адрес поддержки. Волна мошенничества с дебетовыми картами, о которой Wall Street Journal сообщила в сентябре 2026 года, касалась именно американского приложения.
Спорные итоги рынков: не взломы, но их часто так называют
Некоторые из самых известных «скандалов» Polymarket были спорами о том, как рассчитали рынок. Polymarket использует оракул UMA: любой может предложить результат, любой может его оспорить, а голосуют держатели токена UMA.
- Июнь 2024, Бэррон Трамп и токен DJT. Голосующие UMA определили исход «Нет»; Polymarket заявил, что UMA «ошиблась с этим итогом», отменил его и вернул деньги держателям (The Block).
- Март 2025, сделка по украинским полезным ископаемым. Рынок объёмом около $7 млн закрылся исходом «Да», хотя никакой сделки подписано не было. Пользователи обвинили крупного держателя UMA; Polymarket назвал ситуацию «беспрецедентной», но «не сбоем рынка» и деньги не вернул (The Block).
- Июль 2025, костюм Зеленского. Рынок объёмом более $237 млн после спора перевернулся на «Нет» (Decrypt).
- 2026. Рынок на $16 млн о стримере Clavicular прошёл два раунда споров, а в июле двое трейдеров подали в Нью-Йорке иск против Polymarket из-за решения «Нет» по рынку о продаже биткоина компанией Strategy (Decrypt).
Это вопросы правил рынка, а не безопасности аккаунта. Защита здесь — читать источник, по которому определяется итог рынка, до сделки, как мы объясняем в материале о случаях инсайдерской торговли и манипулирования.
Как мы составили этот список
Мы изучили заявления Polymarket в X, Discord и справочном центре, исследования по безопасности (BleepingComputer, cside, Hudson Rock, SlowMist, PeckShield, Bubblemaps, Elliptic), базу вредоносных пакетов OSV и криптомедиа с января 2024 года по 4 ноября 2026 года. Событие включено, если его подтвердил Polymarket, если его отследили ончейн-расследователи или если хотя бы одно издание о безопасности описало конкретные потери. Случаи со слабыми источниками отмечены. Время некоторых постов в X вычислено по их ID. Суммы приведены так, как о них сообщали в тот момент; где источники расходятся, первой идёт цифра самого Polymarket.
Наши собственные проверки, выполненные 4 ноября 2026 года: балансы и исходящие транзакции адресов злоумышленников через публичные ноды Polygon и Ethereum и обозреватель Blockscout, а также скрипты и политика безопасности контента, которые polymarket.com отдавал посетителю без входа в аккаунт.
Частые вопросы
Взломали ли Polymarket?
Да. 29 октября 2026 года, по данным Polymarket, перехваченный сторонний скрипт (DebugBear) на polymarket.com вывел $2.7 млн у 726 пользователей, которые были в аккаунте. То же самое произошло в июне 2026 года через скрипт другого поставщика.
Сколько раз взламывали Polymarket?
Мы насчитали 12 инцидентов безопасности с 2024 года по ноябрь 2026-го, которые затронули пользователей Polymarket или собственные кошельки компании, плюс три спорных итога рынков. Крупнейшие произошли в июне 2026 года (около $3 млн) и в октябре 2026 года ($2.7 млн).
Взламывали ли смарт-контракты Polymarket?
Нет. Ни одна кража не произошла из-за ошибки в контрактах, которые хранят депозиты и проводят расчёты по сделкам. Злоумышленники использовали провайдера входа, скрипты на сайте, ключ внутреннего кошелька, фишинг и сторонних ботов.
Нужно ли подавать заявку на возврат после октябрьского взлома?
Нет. Polymarket выплатил деньги пострадавшим кошелькам автоматически. Сообщения с просьбой подать заявку на возврат — фишинг.
Есть ли у Polymarket двухфакторная аутентификация?
На ноябрь 2026 года мы не нашли официальной статьи справки Polymarket, которая описывала бы 2FA внутри аккаунта. Защитите email или Google-аккаунт, через который входите, или входите через кошелёк с аппаратной защитой.
Безопасен ли Polymarket для крупного баланса?
Только с мерами предосторожности: входите через кошелёк, а не по email, выходите из аккаунта после торговли и держите на платформе только то, чем торгуете. Вывод средств происходит без задержки, поэтому баланс там — это то, что вы можете потерять.
Взламывали ли Polymarket US?
Нет. Октябрьский инцидент затронул только международный сайт.
Есть ли аирдроп токена Polymarket?
Нет. На 4 ноября 2026 года Polymarket не выпустил токен. Любая страница «получить POLY» — мошенничество.
Что дальше
Если рынки предсказаний для вас в новинку, наше руководство о том, как работают рынки предсказаний объясняет цену, вероятность и выплату. Привычки, описанные выше, подходят для любого приложения рынков предсказаний, включая Melbo. Чтобы торговать на рынках предсказаний собственными средствами, можно начать на Melbo от $1.